Аутентификация под пользователем, у которого неизвестен пароль в 1С

15.08.17

Администрирование - Информационная безопасность
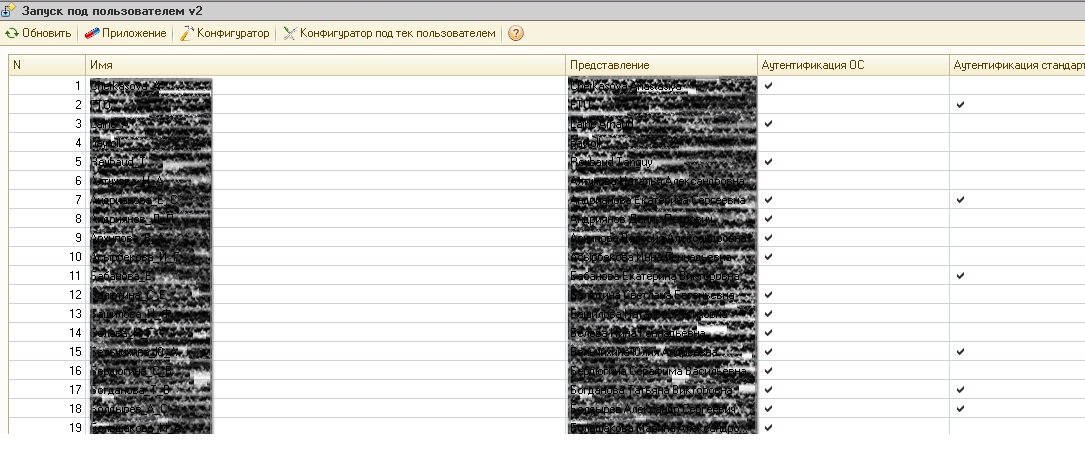
Обзор обработки, которая позволяет проходить аутентификацию без знания пароля.

Файлы

ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.

Наименование Скачано Купить файл
Аутентификация под пользователем у которого не известен пароль в 1С:
.epf 36,74Kb
34 2 500 руб. Купить
Вебинар
.mp4 28,23Mb
2 3 000 руб. Купить

Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний

Оформите подписку на компанию для решения рабочих задач

Оформить подписку и скачать решение со скидкой

Вы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

Для начала поговорим об объекте ПользовательИнформационнойБазы. Обратимся в синтаксис-помощник:

ПользовательИнформационнойБазы (InfoBaseUser)

Свойства:

АутентификацияОС (OSAuthentication) Определяет, использовать ли аутентификацию Windows для данного пользователя.

АутентификацияСтандартная (StandardAuthentication) Определяет, использовать ли аутентификацию Windows для данного пользователя.

Пароль (Password) пароль установленный у пользователя(доступен только для записи)
УникальныйИдентификатор (UUID) позволяет искать конкретного пользователя ИБ с помощью функции ПользователиИнформационнойБазы.НайтиПоУникальномуИдентификатору(Новый УникальныйИдентификатор(УникальныйИдентификатор))
СохраняемоеЗначениеПароля (StoredPasswordValue)
Содержит хранимые значения пароля (хеш-функции) и хранимые значения пароля в верхнем регистре (хеш-функции) разделенные запятой.
Установка свойства определяет пароль нового пользователя (по умолчанию - пустая строка) или меняет пароль существующего пользователя.
Изменения начнут действовать только после записи пользователя.
Не следует одному пользователю устанавливать значения этого свойства совместно со значением свойства
Пароль. Иначе пароль записанному пользователю будет установлен в соответствии с установленным значением свойства Пароль, а установленное значение свойства СохраняемоеЗначениеПароля будет проигнорировано.
Доступно только пользователю с административными правами.

Для примера воспользуемся функцией ПользователиИнформационнойБазы.ПолучитьПользователей(), которая вернет нам массив пользователей информационной базы. В результате получим следующий массив:

Индекс

Значение элемента

УникальныйИдентификатор

Имя

Аутентификация Стандартная

СохраняемоеЗначениеПароля

1

А; LA

56b3c643-c234-4d79-8d0e-f6db71895a1c

Laine_A

ЛОЖЬ

cRDtpNCeBiql5KOQsKVyrA0sAiA=, cRDtpNCeBiql5KOQsKVyrA0sAiA=

Нас интересует поле СохраняемоеЗначениеПароля. Обратим внимание, что значение записано через «,», т.е. в верхнем и нижнем регистрах, как и указано в синтаксис помощнике.

Пароль в 1С хранится в виде хэша, сформированного из строки пароля по алгоритму SHA-1 http://ru.wikipedia.org/wiki/SHA-1 и упакованного по алгоритму base64. Есть приложения, которые позволяют получать из хэша пароль. Например https://hashkiller.co.uk/sha1-decrypter.aspx

У меня получилось из пароля зашифровать по алгоритму в SHA-1  с помощью http://www.sha1-online.com/

Но преобразовать по алгоритму base64 не получилось.

Опытным путем было вычислено, что пароль qwerty имеет вид «sbN3OgXA7QF2eHpPFXT/AHX3Uh4=,ZeIeoN6IUqvCsNghwfmsbyzVvZg=».

Так как у нас есть готовый хэш для подстановки, нам необходимо сохранить в буфере старый хэш для того чтобы пользователь после наших манипуляций снова мог зайти под своим паролем.

И выставим аутентификацию стандартную, чтобы могли заходить под паролем.

Далее формируем строку подключения "ENTERPRISE" /N"LA" /Pqwerty, запускаем приложение и через 5-20 секунд возвращаем все назад.

Вступайте в нашу телеграмм-группу Инфостарт

См. также

Информационная безопасность Чистка данных Системный администратор Разработчик Руководитель проекта 1С 8.3 1С:Бухгалтерия 3.0 Платные (руб)

Обезличивает копию рабочей базы 1С перед передачей наружу и возвращает настоящие данные обратно, когда база вернулась. Это обратимая псевдонимизация: соответствия «исходное - псевдоним» пишутся в отдельный зашифрованный датасет, который остаётся у владельца. Работает на любой конфигурации - обходит метаданные и находит персональные данные сам, без списка реквизитов под конкретную базу. Суммы, количества, даты и номера документов не трогает никогда, оборотно-сальдовая до и после совпадает до копейки. Проверено на трёх конфигурациях: 106 031 объект, 215 642 замены, ноль ошибок, возврат 100 процентов.

42700 руб.

18.08.2026    1676    5    0    

3

Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Разработчик Аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)

Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.

6000 руб.

15.04.2026    4328    12    0    

25

Чистка данных Информационная безопасность Разработчик 1С 8.3 1С 8.5 1С:Библиотека стандартных подсистем Абонемент ($m)

Обезличиватель баз 1С — внешняя обработка для подготовки обезличенных копий информационных баз. Заменяет персональные данные на случайные значения, сохраняя структуру и связи объектов. Универсальный обход всех типов метаданных: справочники, документы, регистры всех видов, ПВХ, планы счетов. Обезличивание по ссылкам с ограничением глубины. Генерация валидных ИНН/КПП/ОГРН/СНИЛС с контрольными суммами. Отбор через СКД для каждого объекта. Работает в любой конфигурации на БСП 2.x/3.x.

1 стартмани

13.11.2026    1548    27    war41k    23    

35

Информационная безопасность Архивирование (backup) Системный администратор Разработчик 1С 8.3 Бесплатно (free)

Утром базы не открылись: ночью хакеры зашифровали серверы, базы 1С, почту, кассы, мобильные приложения и бэкапы в сети. Критичные базы подняли из копий на отключённых дисках и потеряли около 10 часов данных. Рассказываю, как прошли первые сутки, что увидел только человек, что мы закрыли после атаки и какие двери в самой базе 1С программист может проверить у себя уже сегодня.

10.11.2026    16839    nedomolkov.ivan    70    

20

Информационная безопасность Нейросети Разработчик 1С 8.3 Бесплатно (free)

Скрипт, который написал Claude Code и каждый час запускал планировщик, ночью пометил на удаление тысячи документов перемещений в продуктивной базе 1С на 5 ТБ. Остатки уехали на миллиардные суммы, база стояла до обеда, около 500 заказов с маркетплейсов и сайта ушли в отмены. Как это произошло, где была ошибка в определении дублей и что я сделал, чтобы это не повторилось: агентам только чтение, алерты в Telegram на массовую запись, ревизия планировщиков.

06.10.2026    6807    nedomolkov.ivan    164    

49

Информационная безопасность Поиск данных ServiceDesk, HelpDesk Журналы и реестры данных 1С 8.3 Россия Бухгалтерский учет Бюджетный учет Налоговый учет Управленческий учет Платные (руб)

Полный контроль над изменениями в 1С без нагрузки на вашу базу. Мгновенный доступ к истории изменений, удобное сравнение и откат данных в один клик. Простой отчет с визуальным отображением изменений Откат на любую версию объекта в два клика История изменения данных хранится во внешней базе

180000 руб.

05.09.2025    5995    2    1    

4

Информационная безопасность Пароли 1С:Предприятие 8 Бесплатно (free)

Все еще храните пароли в базе? Тогда мы идем к вам! Безопасное и надежное хранение секретов. JWT авторизация. Удобный интерфейс. Демо конфигурация. Бесплатно.

30.05.2024    17738    kamisov    20    

66

Информационная безопасность Разработчик 1С:Предприятие 8 Бесплатно (free)

Рассмотрим в статье более подробную и последовательную настройку аутентификации в 1С с использованием распространенной технологии JWT, которая пришла в программу в платформе версии 8.3.21.1302.

27.02.2024    27452    AlexeyPROSTO_1C    10    

46
Комментарии
Подписаться на ответы Инфостарт бот Сортировка: Древо развёрнутое
Свернуть все
1. Darklight 38 15.08.17 12:10 Сейчас в теме
Ооо, какая дыра в безопасности!
Но я думал, что при применении аутентификации паролями, включение аутентификации ОС на "известного пользователя домена" и запуск приложения от его имени - это более простой путь! Когда есть вход под другим пользователем с административными правами.
Но данную тему можно расширить, а что делать если нет доступа к пользователю с адм. правами (на SQL базе и на файловой - что сложнее)?
Wdivine; chebser; guzel001; +3 – Ответить
2. AlexeyPapanov 482 15.08.17 15:13 Сейчас в теме
(1) Я специально сделал пользователя, дал права Бухгатера и разрешил интерактивно открывать внешние обработки.
Так вот обработка не запускается. Видимо, нет полномочий, чтобы получить список пользователей.
Так что не все так страшно. Но пример интересный!
3. Darklight 38 15.08.17 15:22 Сейчас в теме
(2) Конечно, в статье и в моём сообщении указано - что доступно только пользователю с правом "Администрирование". Но, всё равно - дырка. Интересно, зачем вообще было добавлено это свойство "СохраняемоеЗначениеПароля" (раньше его не было)?
А вообще суть взлома через подмену хеша пароля не нова - этим давно пользуются хакеры везде, где есть хеши паролей. И этот метод будет работать без права "Администрирование" - если делать это непосредственно над хранящимися в базе хешами напрямую, минуя 1С.
4. xan333 62 16.08.17 10:28 Сейчас в теме
В клиент серверном режиме обработка к сожалению не работает, запускается новый сеанс с уже введенным паролем, но не проходит аутентификацию, проверял на БП3 и УПП под административными правами платформа 8,3,9,1818, мне нужна для того чтобы проверять изменения в настройке прав пользователей
5. rybakov_ae 9 16.08.17 10:48 Сейчас в теме
(4)Вам необходимо увеличить время на запуск до 20 секунд. Обработке не важно в каком варианте была запущена система. Главное чтобы была возможность запуска в обычных формах
6. Zhilyakovdr 148 24.08.17 11:50 Сейчас в теме
В ИР есть подмена пароля пользователя
7. jaroslav.h 183 05.10.17 12:08 Сейчас в теме
Автор, не пробовал твой алгоритм работы обработки, привожу свой https://infostart.ru/public/682262/ если он совпадает, напиши, удалю коммент
Для отправки сообщения требуется регистрация/авторизация