Простой доступ только для чтения [Запрет редактирования документов/справочников/регистров сведений/... ]
База данных - Инструменты администратора БД

Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
Чтобы пользователь не мог не только редактировать документы, но и портить сознательно/несознательно наши справочники, нужно:
- создать пустую роль, не дающую доступ ни к какому элементу данных;
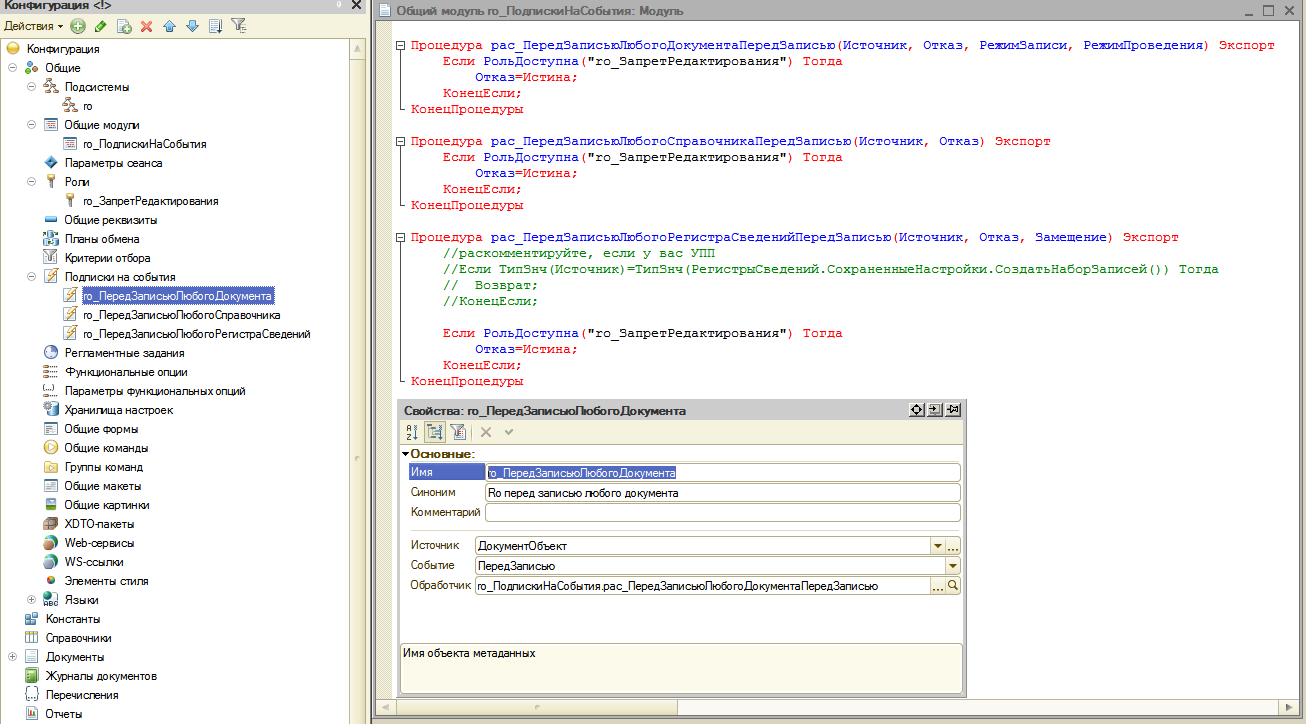
- создать три подписки на события перед записью: для всех Документов, Справочников, Регистров сведений;
- в обработчиках подписок анализировать доступность этой роли, и возвращать отказ, если роль доступна.
Поскольку роль ничего не разрешает, а, напротив, имеет запретительную природу, я назвал её "ЗапретРедактирования" (вместо того, чтобы именовать "Только просмотр"), но это дело вкуса. Для полноты картины еще можно создать подписки для констант, планов счетов, планов видов характеристик, но основное и самое критичное - документы, справочники и регистры сведений. При этом сам пользователь может иметь произвольный набор ролей в вашей конфигурации, тоесть можно создать кассира-только чтение, или экономиста-только-чтение, или кадровика без возможности изменять базу. Даже для полных прав будет работать, хотя специально не проверял проверено.
Тоесть с помощью имеющихся ролей мы даем доступ к тем данным, которые считаем нужными, а затем добавлением одной роли (одной на всех) запрещаем пользователю изменения. Таким образом, видеть он сможет то, что мы разрешим ролями (а не всю базу), а изменять не смощет ничего. При обновлении типовой конфигурации никаких дополнительных телодвижений, связанных с запретом редактирования, не потребуется.
В прилагаемом файлике набор - роль, подписки и модуль. Вы можете объединить их со своей конфигурацией и безбоязненно даваь доступ только на просмотр всяким аналитикам и контролёрам.
Картинка показывает содержимое cf-файла.
Сама идея достаточно проста, и возможно, даже слишком для публикации на этом сайте. Однако, я сам некоторое время ходил другими путями - например, дата запрета редактирования, которая разрешает менять справочники, либо спецроль с указанием доступа к данным (её нужно постоянно актуализировать, и править типовые элементы конфигурации).
Этот путь считаю простым, а главное - разовым. После добавления документов/справочников/регистров, они всё так дже останутся недоступными для редактирования.
Вступайте в нашу телеграмм-группу Инфостарт
См. также
Инструментарий разработчика Чистка данных Свертка базы Инструменты администратора БД Системный администратор Разработчик Руководитель проекта 1С:Предприятие 8 1С:ERP Управление предприятием 2 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 1С:Комплексная автоматизация 2.х 1С:Управление нашей фирмой 3.0 Россия Платные (руб)
Инструмент представляет собой обработку для проведения свёртки или обрезки баз данных. Работает на ЛЮБЫХ конфигурациях (УТ, БП, ERP, УНФ, КА и т.д.). Поддерживаются серверные и файловые базы, управляемые и обычные формы, интерфейс 8.5. Может выполнять свертку одновременно в несколько потоков, а также без непосредственного участия пользователя. Решение в Реестре отечественного ПО.
24900 руб.
20.08.2024 84244 435 171
Инструменты администратора БД Инструментарий разработчика Роли и права Разработчик 1С:Предприятие 8 1C:Бухгалтерия Россия Платные (руб)
Расширение позволяет без изменения кода конфигурации выполнять проверки при вводе данных, скрывать от пользователя недоступные ему данные, выполнять код в обработчиках. Не изменяет данные конфигурации, легко устанавливается практически на любую конфигурацию на управляемых формах.
17000 руб.
10.11.2023 28965 104 46
Инструменты администратора БД Роли и права Системный администратор Разработчик Пользователь 1С 8.3 1С:Розница 2 1С:Управление нашей фирмой 1.6 1С:Документооборот 1С:Зарплата и кадры государственного учреждения 3 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 1С:Комплексная автоматизация 2.х 1С:Зарплата и Управление Персоналом 3.x 1С:Управление нашей фирмой 3.0 1С:Розница 3.0 Платные (руб)
Роли… Вы тратите много времени и сил на подбор ролей среди около 2400 в ERP или 1500 в Рознице 2, пытаясь понять какими правами они обладают? Вы все время смотрите права в конфигураторе или отчетах чтоб создать нормальные профили доступа? Вы хотите наглядно видеть какие права дает профиль и редактировать все в простом виде? А может хотите просто указать подсистему и дать права на просмотр и добавление на объекты и не лезть в дебри прав и чтоб обработка сама подобрала нужные роли? Все это теперь стало возможно! Обновление от 17.04.2026, версия 1.4.1, работает в 1С:ФРЕШ!
23180 руб.
06.12.2023 25210 85 14
Поиск данных Инструменты администратора БД Корректировка данных Разработчик Бухгалтер Пользователь 1С:Предприятие 8 1С:Управление торговлей 10 1С:Управление производственным предприятием 1С:ERP Управление предприятием 2 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 1С:Комплексная автоматизация 2.х 1С:Зарплата и Управление Персоналом 3.x 1С:Управление нашей фирмой 3.0 Россия Платные (руб)
Решение для автоматической сверки данных между любыми конфигурациями 1С. Помогает контролировать и проверять обмены, проверять наличие документов при переносах данных, находить изменения в закрытых периодах
9760 руб.
14.11.2025 6316 28 8
Инструментарий разработчика Инструменты администратора БД Системный администратор Разработчик Аналитик 1С:Предприятие 8 1С 8.3 1С 8.5 1C:ERP 1С:УТ 1С:ДО 1С:Бухгалтерия 3.0 1С:ERP. Управление холдингом 1С:Зарплата и Управление Персоналом 3.x 1С:Управление нашей фирмой 3.0 1С:Управление торговлей 11 Россия Платные (руб)
Универсальный инструмент программиста для администрирования конфигураций. Сборник наиболее часто используемых обработок под единым интерфейсом.
5000 руб.
14.01.2013 217688 1256 0
Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Разработчик Аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)
Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.
6000 руб.
15.04.2026 4312 12 0
Закрытие периода Инструменты администратора БД Корректировка данных Бухгалтер Пользователь 1С:Предприятие 8 1С:Бухгалтерия 3.0 Россия Бухгалтерский учет Платные (руб)
Расширение «Оперативное проведение» в 4 раза уменьшает время проведения документов и закрытия месяца. Является комплексным решением проблем 62 и 60 счетов. Оптимизирует проведение при включенной функциональной опции «Раздельный учет НДС». Используется в более 10 организациях уже 2 года. Совместимо с конфигурацией Бухгалтерия 3.0 (+КОРП).
14640 руб.
29.04.2020 53118 146 164
Файловый обмен (TXT, XML, DBF), FTP Поиск данных Инструменты администратора БД Корректировка данных Системный администратор Разработчик 1С:Предприятие 8 1C:Бухгалтерия 1С:Розница 2 1С:Управление нашей фирмой 1.6 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 1С:Управление нашей фирмой 3.0 1С:Розница 3.0 Платные (руб)
Данная обработка позволит Вам легко и просто, а главное - быстро, выполнить сравнение данных между ЛЮБЫМИ базами (и РИБ, по правилам конвертаций) по контрольным суммам выбранных объектов баз 1С, работающих на платформах 8.3 и выше. Удобный и понятный интерфейс в виде "мастера". Высокая скорость сравнения достигается за счет специального алгоритма расчета контрольной суммы объекта/записи и сравнения по данным суммам объектов 2х баз через файл. Имеется возможность выбора реквизитов, по которым система будет сравнивать объекты. Сравнение количества записей в движениях документов, возможность сравнивать данные по правилам конвертации и не только! Выбор объектов конфигурации для КАЖДОГО узла в отдельности с индивидуальным отбором для каждого объекта конфигурации, работа с FTP, сохранение или загрузка настроек, сохранение или загрузка результата сравнения, регистрация на обмен объекта и его движений. (Обновление от 12.11.2024, версия 2.2-2.5)
24400 руб.
27.10.2017 47948 33 15
От RLS всячески отказываются, если можно обойтись без их применения более простыми способами (RLS используется для ограничения доступа на уровне ЗАПИСЕЙ, о каком применении RLS для запрета записи тут может идти речь вообще).
Основные плюсы:
- минимум доработки;
- не требуется сопровождение (работает после обновления основной конфигурации поставщика);
- позволяет для любого набора прав включить запрет редактирования.
Утверждалось даже, что написание всего кода в 1 строку быстрее отрабатывает чем с нормальным форматированием(встречались обработки превращающие код модулей в 1 строку)
автор, вы не догадались, что можно просто создать роль копированием с "Пользователь" и скопом одним движением (ну ладно - двумя) снять галочки со всех документов и справочников?
Еще одна стаья "ба, а в 1с можно справку по F1 вызывать!"
только у тру-1сников. Если ты не тру-1сник - это наоборот, будет тормозить выполнение кода в десятки раз!
1. предложенный вам способ еще требует правки кода, ибо войти может только тот, у кого роль называется именно "Пользователь".
2. После добавления метаданных нужно не забыть еще проставить доступ на чтение у этой вашей роли "Пользователь2"
3. после обновления типовой конфы вам, вероятно, придется снова создавать копированием новую роль и снимать двумя махами с неё галочки.
такие кустарные способы не для меня, спасибо. если вы не видите преимуществ или они вам не важны - спасибо, что ознакомили нас со своим мнением, приходите еще.
(40)
т.е. вы не знаете, что тоже правите конфигурацию в своем случае?
как роль "Пользователь" связана с другими ролями?
После добавления нового объекта в старой роли вообще не будет никаких галочек. Ни на чтение, ни на полный доступ (если не поставлена галочка в роли "Устанавливать права для новых объектов".
и как потом разберетесь, где и когда выполняется подписка "для всех документов", а где - только та, которая понадобится для конкретного по обработке события ПередЗаписью?
в типовых давно уже есть роли, соответствующие "только чтение на все".
Другое дело - что вам все равно понадобится тонкая поднастройка, а не просто "все запретить" или "все разрешить".
Такого не бывает.
1. я правлю конфигурацию, добавляя свои объекты. что позволяет автоматически (или с минимумом хлопот) обновлять типовые элементы, входящие в поставку.
2.
отвечаю (УПП)
// перед началом работы системы
Процедура ПередНачаломРаботыСистемы(Отказ)
	Если НЕ РольДоступна("Пользователь")
		Предупреждение("Вам не назначена роль ""Пользователь"". Запуск конфигурации невозможен.");
		Отказ = Истина;
		Возврат;
	КонецЕсли;
	Отказ = НЕ УправлениеПользователями.ПользовательОпределен();
КонецПроцедуры
Показать3.
вот именно. и, таким образом, задача "дать пользователю доступ только на просмотр" не выполнится, поскольку он не сможет просмотреть эти данные.
4.
вы не поверите, с помощью Конфигуратора.
5.
такое бывает. более того, на моей памяти такое уже бывало больше одного раза.
ну да, ну да...
вам отдельно от 1с сделали в конфигураторе менеджер Подписок :)
PS/
А, щас опять студенты налетят! Инструмент "Управление подписками". А то груды "знаний" не оберешься потом...
вот именно поэтому за вас уже хотя бы это - сделано.
в конфигурациях, с которыми я работаю - этого нет.
в моем и в Конфигураторе 1С, в отличие от вашего - нет жесткого понятия последовательности выполнения подписок. А также какого-либо контроля за ними, окромя визуально лезть туда.
Общественность студентов - да, не в курсе. остальные - в курсе.
последовательность вызова подписок - да, проблема есть. в контексте освещаемого вопроса - несущественна. не стоит обсуждать проблемы мироздание, когда нужно решать простую задачу.
Общественность студентов не понимает представителей академиков, высказывающихся иносказательно, да еще о не касающихся темы проблемах.
хоть вопрос и с подковыкой, но коммунисты не боятся говорить прямо и открыто о своих твердых убеждениях, посему отвечаю:
подписок ПередЗаписью может быть несколько на данный документ/справочник.
Тезисы:
1. тема публикации: "Простой доступ только для чтения"
2. задача решается подпиской, которая может запретить или не запретить доступ.
3. последовательность подписок неизвестна, их может быть >1
4. они все отработают, в неизвестном нам порядке.
5. наша подписка, описанная в публикации, определит, нужно запрещать запись или нет.
6. поставленная цель будет достигнута.
внимание, задача: что должен ответить истинный коммунист, на прямой, как палка Ильича, вопрос:
так, что с подписками не все ясно
так еще и загромождение идет - что откуда, где проверяется? Догадайся сам, или позвони предыдущему программисту.
(54) Zigfridish,
это только догадки, которые не подтверждены опытным путем: вроде так принято считать, но не всегда так работает, а схема работы подписок до сих не ясна и не освещена 1С.
(56) AuroraNorilsk,
да давайте уж сразу два - один запасной.
(58) z-alexey,
это только один из примеров некорректной отработки "неучтенного условия".
Я хотел бы спросить, а как Вы поступаете допустим в таких случаях, когда требуется доработать документ так, чтобы он начал двигать какие-то ваши регистры? Вы весь свой алгоритм проведения дописываете в модуль документа или же все таки используете для таких случаев подписку на события? Что Вы предпочтете - менее трудоемкие последующие обновления конфигурации, посредством использования подписки на событие, которая вызывается непонятным образом, или же геморрой при обновлении с четким знанием в какой момент будет исполняется ваш алгоритм проведения?
ну установите подписку при обновлении формы документа.
А то книжек начитаются, а в конфигуратор никто и не лазил.
о да, особенно - при нагромождлении подписок на один объект.
Книжку закройте, и начните конфигуратором пользоваться. Многие глупости отпадут сами собой.
(64)
т.е. вы таким образом измазали какашками весь механизм ролей в 1С? :)
ну установите роль на обновление формы документа. а то в конфигураторе налазятся, а книжек не читают....
человек вас совершенно о другом спрашивал, а вы выдергиваете фразу из контекста.
отдельное спасибо за диагностику, кто что чем измазал, никто даже не сомневается в вашей высокой компетенции в этом вопросе.
т.е. вы даже книжек не читали, раз такое пишите? ))
Обоснуйте, как вам в голову пришла мысль обновлять форму строго по определенной роли. А у остальных не обновлять, пусть старую версию видят.
Мне просто интересно, поможет вам знакомство с линухом (на что вы усиленно намекаете) и недавняя учеба в институте обосновать свои мысли, или вы стандартный россиянский студент.
(90) mosAdm,
он одного не может понять - либо Пользователь запрещена запись, либо - есть штатные средства RLS запрета не только конкретному пользователю, а разруливание по Контрагентам, Складам и прочее по всем пользователям.
Что опять же - никакого кода.
Ага, давайте теперь еще и RLS воспользуемся только ради того, чтобы запретить пользователю записывать данные =)
От RLS всячески отказываются, если можно обойтись без их применения более простыми способами (RLS используется для ограничения доступа на уровне ЗАПИСЕЙ, о каком применении RLS для запрета записи тут может идти речь вообще).
точно так же, как вам пришла в голову мысль установить подписку на обновление формы.
я считал вас достаточно умным собеседником, чтобы указывать на сарказм в моей фразе. всегда неприятно ошибаться, но в дальнейшем, используя иронию или иные небуквальные смыслы, специально для вас это упомяну и выделю курсивом. (ТУТ ИРОНИИ НЕТ)
Не знаю, как ваших стандартных студентов, а меня во время вчерашних уроков в начальной школе учили не обижаться на нападки дедушек и намеки на юный возраст.
(95)
вы не отличаете три разных понятия "Разрешено", "Не разрешено", "Запрещено". Важно понимать, что "Не разрешено" <> "Запрещено". Более того, внутри 1С вообще "Запрещено" отсутствует, хотя в документации пишут:
Так вот если в одной роли отметка снята, а в другой поставлена - в результате действует "Разрешено". Даже магическое слово RLS не может отменить того факта, что запрещения средствами ролей в 1С нет.
насчет
пруф или это метанация?
как раз в последних релизах все изменилрсь - и нужно очень постараться, чтобы дать нормально поработать специалистам, которым раньше было достаточно двух ролей, одна из которых - Пользователь.
т.е. обснования такого предположения не будет никакого? :)
я-то с легкостью опишу, зачем и где такое сверхнужно.
Ненавязчивое использование RLS вполне сопоставимо по тормозам с использованием нескольких подписок по всем документам и справочникам.
перейдем к конкретике: как с помощью штатных средств РЛС запретить доступ редактировать справочники конкретному пользователю, как вы написали без "никакого кода". Пример в студию, аудитория внемлет.
иначе складывается впечатление, что пишите тут ради $m. Много сообщений, но все как-то мимо сути.
У меня тоже такое впечатление, что все это ради $m :)
т.е. вы не знаете ни типового функционала 1С, ни, тем более - линуха.
Потому ничего не хотите знать.
Если не умеете пользоваться RLS на уровне администрирования, и не знаете, что "якобы открытые для роли Пользователь" справочники - запрещаются типовыми настройками RLS, это еще все бы ничего. Но вы еще и упорствуете в своем незнании - так списывайтесь с такими же студентами, пока еще писать не разучились.
Я вас уже не одно поколение видел, пройдете и сгинете, как утренняя дымка. Даже запаха не останется.
Потому ничего не хотите знать.
я задал прямой вопрос, вы наделали у себя в голове кучу догадок.

Если не умеете пользоваться RLS на уровне администрирования, и не знаете, что "якобы открытые для роли Пользователь" справочники - запрещаются типовыми настройками RLS, это еще все бы ничего. Но вы еще и упорствуете в своем незнании
опять же, я жадно хочу приобщиться ко вселенской мудрости великого магистра (в вашем лице), но в ответ получаю только пуки в лужу.
Я вас уже не одно поколение видел, пройдете и сгинете, как утренняя дымка. Даже запаха не останется.
я видел много стариков. когда они доживают последние годы, случается, распостраняют вокруг себя миазмы и беспричинную агрессию, вызванную тоской по молодости и тем временам, когда аппарат еще работал. но я не стану прогонять вас в общество старперов, напротив. сидите с нами, как бабушка на лавочке, и брюзжите про то, как мы ничего не знаем. может, хоть немножко самолюбие потешится.
(106) AlexO, Побалуйте пожалуйста нижайших поклонников Вашего таланта откровением:
1. Как вы сравнивали быстродействие подписок и РЛС и на каких наборах данных получены сравнимые в плане быстродействия результаты.
2. Как Вы не программируя в типовой конфигурации получаете, что "справочники - запрещаются типовыми настройками RLS" для конкретного пользователя?
Спасибо.
Т.е. производительность (по крайней мере по вашему мнению, хотя я не совсем представляю как вы это замеряли, может поделитесь методикой?) будет примерно одинакова, тогда какой смысл был в вашем предыдущем вопросе ко мне, если вы сами на него же и ответили - тормоза в обоих случаях будут практически одинаковые.
Хотя я вам возражу - подписка срабатывает только при вызове конкретного события объекта, в то время как механизм РЛС участвует во всех запросах, в которых происходит обращение к таблицам документов и справочников (область воздействия РЛС на производительность системы шире, нежели подписок).
Бесполезно, кажется автора заклинило надолго.
(93)
Попробую ещё раз:
-Для доступа к БД с правами "только чтение" достаточно создать роль и ВСЁ.
-Вопрос входа пользователя в конфигурацию, вопрос установленной операционной системы, вопрос использования СУБД, обновления конфигураций и прочие не относятся к публикуемой статье, они рядом, но это другие вопросы.
- а постановка задачи в варианте "Хочу, чтоб было как у экономистов (мастера смены и т.д.), но только для чтения" (то что предлагается решить в этой публикации) мне кажется мало вероятна.
Ну как-то так.
признайтесь, что вы осрамились. никто про ось или СУБД речи не ведет. но если вы создадите роль в 1С, и все - то кроме существования роли ничего не добъетесь. ибо она не существует сама по себе, и вы не можете ни программно, ни интерактивно получить доступ к данным в базе 1С (абстрактной, в вакууме, без рассмотрения вопросов ОС и СУБД).
а вот что точно не относится к публикуемой статье, так это вопросы, что и после чего вам кажется.
хамите, сударь, осрамились - слова, слова, слова, вода, вода, вода
Впрочем вернемся к нашим баранам, тем с которых с чего все началось.
Я сдаюсь, Вы меня убедили неопровержимыми аргументами и железной логикой и я теперь абсолютно уверен в том, что:
- Добавить несколько подписок, роль и процедуру общего модуля намного проще добавления 1-й роли и двух слов кода
- Поддержка подписок в случае изменения метаданных не составляет труда в отличие от ролей, объекты метаданных самостоятельно регистрируются в подписках.
- вход в конфигурацию это тоже самое, что и настройка роли.
Засим спешу откланяться, искренне Ваш ....
бывают люди, которые сознательно, или вследствии каши в голове путают и подменяют понятия. я попытаюсь вывести ваш разум из темных коридоров заблуждения, и попытаюсь своей железной (хотя, она на самом деле стальная) логикой дать вам понять следующее:
- добавить несколько подписок нужно один раз, а роль обновлять придется периодически;
- новые метаданные самостоятельно регистрируются в подписках опредененного типа (именно таких, которые использую я в данной публикации). да. это так. серъезно. кроме шуток. не верьте мне наслово. откройте пригалаемую к публикации конфигурацию, добавьте новый справочник, проверьте;
- это так серъезно, что я повторю еще одним пунктом: новый справочник самостоятельно будет вызывать подписку на событие, у которой источник "СправочникОбъект";
- кроме шуток, в предыдущих двух пунктах - правда;
- вход в базу данных это то же самое, что и получение доступа к данным.
удивительно, что приходится разжевывать вроде бы очевидные вещи людям, которые называют себя 1с-программистами. приходите еще, в следующем уроке мы расскажем про типы данных, и чем отличаются даты от строк.
Лично я такой подписки на событие ни в книжках, ни в конфигураторе не встречал... советую вам все же почитать книжки, перед тем как лазить в конфигураторе и писать подобные глупости.
И Вы так и не дали нормальный вменяемый ответ на вопрос, а только лишь вырвали пару фраз из его контекста. Видимо подписки придумали и используют только недалекие люди (ох уж и дураки эти разработчики платформы и типовых конфигураций), к которым видимо вы не относитесь (или только так считаете).
Ну создать несколько подписок на одно событие одного объекта догадаетесь наверное только вы и потом писать здесь как же сложно понять где исполняется код при вызове этого события, видимо для таких целей вы так и не научились должным образом пользоваться отладчиком...
Допиливайте и дальше процедуры событий объектов непосредственно в их модулях и удачи в обновлениях конфигурации (а также всем последующим программистам, к которым перейдет это добро), я уже понял, что для вас процесс обновления представляется очень интересным и занятным делом.
Ну таки можно подумать, что к новым объектам сами собой права доступа появятся.. Запреты - да, права - нет. Так что от актуализации не избавляет, к сожалению.
З.Ы. Хотя, если вы говорите именно о типовых ролях, то избавит, пожалуй..
Для нас вопрос очень актуальный, т.к. действительно очень много контролеров и аудиторов из головной компании "набегами" ходят-бродят по базам дочерних. Попробуй тут защитись от случайного или неслучайного изменения данных.
Насчет (цитата) "... Для полноты картины еще можно создать подписки для констант, планов счетов, планов видов характеристик ..." - не согласен. Я имею в виду, что если стоит цель запретить все изменения, то ПВХ, планы счетов и т.п. объекты нужно защищать вообще в первую очередь, а не для полноты картины.
И еще один момент: пользователи, которым выдана эта запрещающая роль, должны иметь возможность формировать отчеты, сохранять свои настройки (и настройки пользователя, и настройки отчетов). Поэтому кое-что придется разрешить менять.
про ПВХ и план счетов - цель была дать не рыбу, но удочку. Теперь можно идею развивать, быстродействие тестить.
Про настройки - вы совершенно правы, и в УПП, например, приходится разрешать регистр "СохраненныеНастройки", иначе вываливается исключение (в ЦФ-файле это есть, и на скриншоте видно). Настройки пользователя - уже дело личное. Могу дополнить публикацию перечнем допустимых к записи регистров, по вашему усмотрению.
Можно считать, что до 01.01.2051 года у этих пользователей установлены права только для чтения
Уже убедился в том, что когда дело касается разграничения прав, то в некоторых случаях лучше создавать подписки на события, нежели создавать новые роли и потом мучатся с их редактированием, и если требуется более гибкая настройка прав - то реализовать ее в конфигурации.
например, создав регистр сведений, указывая в нем кому, какой именно доступ, и например, после скольки дней (если речь о документах) запрещать. Или отталкиваться от должности/группы/профиля.
Развивать есть куда, в случае необходимости. Будет сильнее тормозить, но другого выхода зачастую нет.
Главный плюс - прикручивается к типовым без правки поставляемых объектов, и свою задачу выполняет.
Я лично долго боролся с тем, что любой пользователь УПП может править контрагентов, и никак настройкой ролей в режиме предприятия это не побороть.
позвольте дать вам развернутый ответ.
создаваемая роль не содержит никаких разрешений НИ НА КАКИЕ метаданные. проще говоря, все "галочки" внутри этой роли - отключены. Потому что в типовых конфигурациях - например, УПП, УТ (допускаю, что и в других), если вы назначите пользователю только одну созданную вами роль (неважно с какими разрешениями) - он всё равно не сможет ВОЙТИ в систему. Банально, без роли "Пользователь" вы не войдете в УПП без правки оной конфигурации в двух (или трех) точках.
Поэтому вы даете пользователю доступ на чтение метаданных при помощи любых других имеющихся ролей (стандартных и самописных), а эта роль "ТолькоПросмотр" интересна нам только фактом - назначена она пользователю или нет. Назначена - не сможет ничего записать. Но никаких разрешений она содержать не должна.
создаваемая роль не содержит никаких разрешений НИ НА КАКИЕ метаданные. проще говоря, все "галочки" внутри этой роли - отключены. Потому что в типовых конфигурациях - например, УПП, УТ (допускаю, что и в других), если вы назначите пользователю только одну созданную вами роль (неважно с какими разрешениями) - он всё равно не сможет ВОЙТИ в систему. Банально, без роли "Пользователь" вы не войдете в УПП без правки оной конфигурации в двух (или трех) точках.
Поэтому вы даете пользователю доступ на чтение метаданных при помощи любых других имеющихся ролей (стандартных и самописных), а эта роль "ТолькоПросмотр" интересна нам только фактом - назначена она пользователю или нет. Назначена - не сможет ничего записать. Но никаких разрешений она содержать не должна.
большое спасибо
Вы правы, в рамках рассматриваемой системы - неактуально, и флагом есть наличие самой роли. Однако если вы с её помощью разрешите пользователю что-то, что он видеть не должен, это будет неверно методически. Например, вы создаете пользователя с ролью "Мастер смены" и, ставя, ему роль "Запрет редактирования" - даете доступ, например, к кассе и зарплате. И юзер видит то, что не должен. Спрашивается - зачем? Вот поэтому я и пишу, что роль не должна содержать разрешений. Ибо плюсов тут точно никаких, а потенциальных минусов, ям и неочевидных причин для скандала - есть.
Кстати, на мой взгляд, в случае когда необходимо ограничивать доступ не ко всем объектам одного вида, а по каждому объекту отдельно, есть альтернатива создаваемым ролям.
Вместо ролей можно использовать настройки пользователей (в режиме 1С:Предприятие) и, тем самым, избежать необходимости каждый раз при добавлении нового объекта добавлять новую роль и обновлять конфигурацию.
Т.е., например, для БП 2.0, в ПВХ "Настройки пользователей" создаем для удобства отдельную(ые) группу(ы), внутри которой(ых) будут располагаться наши настройки (тип значения настроек - булево). И далее через справочник "Пользователи" или непосредственно в регистре сведений "Настройки пользователей" устанавливать доступы.
Ну и, соответственно, в подписках на событие проверку делать не на доступность роли, а на доступность настройки. Причем можно постараться сделать код в обработчике подписки на событие универсальным. Таким образом, достаточно всего лишь добавить одну-две (количество зависит от видов источников) подписки на событие (в качестве источника можно указать составной тип данных), а в обработчике, в зависимости от установленных пользователю настроек, определять тип источника и ограничивать доступ.
К тому же, для анализа подобных ограничений доступа к объектам конфигурации, можно будет легко составить отчет с использованием всего лишь одного запроса (из регистра сведений "Настройки пользователей").
Возможно, что вы увидите в предлагаемом мною методе недостатки. Будет интересно выслушать критику.
(50) AlexO, где-то читал, что подписки выполняются в той последовательности, в которой они расположены в метаданных, но лично не проверял. И я не совсем понял какая разница какой по счету будет вызвано событие "Перед записью" из нашей подписки - самой первой из всех или же самой последней, на что это принципиально может повлиять?
(43) позвольте, я отвечу. подписка отразится на быстродействии, но насколько критично, как уже ранее писали в комментариях, будет это влияние? В типовых и вправду более громоздкие подписки на все регистры.
реализацию видно по картинке, три подписки и три процедурки наваять уже несложно, если ухватил суть. Но может кому и ЦФник пригодится, для пущей ясности. Ну и чтобы видно было, что это не теория, а вполне рабочий механизм.
Конечно можно зарегить его ручками, но это другая история )
1. одинэс советует заводить юзеров из предприятия.
2. создайте сперва без ограничения, зайдите под ним сами, выйдите и верните ограничения.
(59) AlexO, учтите все условия, и будет вам щастье. Или давайте я учту, если вы готовы платить деньги ))
(62) ClockMaster, загляните или в прилагаемый ЦФ-ник, или хоть в картинку. В коде есть пример, как некоторые, определенные программистом регистры можно разрешить редактировать. Я не считаю, что ридонли-юзер может сохранять свои настройки. Думаете иначе - никто ж не мешает докодить. Идея проста - и в этом её плюс. Пример прост - ну чтож, я не продаю подситему, берите и совершенствуйте.
(63) AlexO, и идея, и реализация чудесно выполняют поставленную задачу. Она проработана ровно настолько, насколько мне нужно. Я не заставляю вас внедрять, страдайте дальше с ролями. В интересы автора не входит обсуждать в комментариях к этой статье трудности отладки либо другие недостатки конфигуратора. Замечаниям по существу всегда рад, но отвечаю даже на бестолковые.
ЗЫ:
(59)
нормальные люди пишут комментарии. почитайте на досуге, что это и зачем используется. Возможно, вам пригодится.
По поводу последовательностей там отработки событий подписки. Ну может я плохо знаю 1С, но кажется запись идет одной транзакцией минимум и даже, если чего и успеют записать другие обработчики, все должно откатиться, если хотя бы один из обработчиков сделает так "Отказ = Истина;"
Зачем писать код? Зачем создавать подписки на события? Зачем эта статья?
Всё заканчивается на первом пункте "Создаем роль" и даем доступ к объектам конфигурации "Только чтение" И ВСЕ!!!
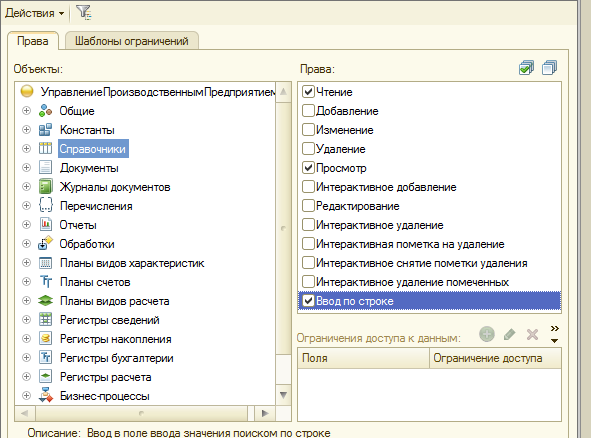
Если, как вы утверждаете, "И ВСЕ!!!!", тогда назначьте в УПП (например) ТОЛЬКО эту роль любому существуюшему пользователю и попробуйте войти в базу - вы не сможете. Если же вы еще добавите роль "Пользователь" - как того требует УПП без доработки - то до лампочки (если не глубже) становятся ваши права на чтение справочников, т.к. "Пользователь" может редактировать, например, контрагентов и номенклатуру..
это раз.
два - и это описано в статье - при добавлении новых метаданных, вам придется поддерживать актуальность вашей роли вручную - добавлять в неё новые метаданные.
и три - с вашим способом, если есть задача обеспечить доступ на только просмотр не на всю базу, а с правами Кассир - нужно создавать роль. С правами Экономист - нужно вторую. С правами Мастер смены - создавать третью, и так далее. (и все эти роли поддерживать). С моим методом вы даете нужный набор прав, и отмечаете единственной ролью, что доступ "только просмотр". всё.
> и три - с вашим способом, если есть задача обеспечить доступ на только просмотр не на всю базу
никак не сработает, в силу того, что заявлено в статье:
> создать три подписки на события перед записью: для всех Документов, Справочников, Регистров сведений;
> в обработчиках подписок анализировать доступность этой роли, и возвращать отказ, если роль доступна.
т.е. объединение с другими ролями тоже ничего не даст.
Поддержка 1-й роли при обновлении при добавлении метаданных не составляет проблем, не раздувайте слона из мышки.
С моей колокольни путь предложенный в статье не оптимальный для заявленной темы статьи.
А вот третий пункт в статье не обозначен никак, только для него и стоит может быть использовать метод "запрета", хотя тема статьи "Простой доступ только для чтения" никак с этим пунктом не вяжется.
ЗЫ
в УПП "пробую добавлять", а работаю больше 7-ми лет.
или вы не в теме (тогда не вводите в заблуждение юзеров) , или у нас с вами разное УПП.
почитайте (47), я там отвечал на такой вопрос.
согласен, изменить название нужно, я подумаю, как.
(85) какие обиды, надоело просто.
(87) из этого сообщения лично я никак не понял, что же вы пытались сообщить. третий аргумент работает, но ваши доводы в тумане.
1. Речь не идет о пользователях (юзерах), статья для них?
2. УПП может и разное, но в (47) есть замечательная процедура " Если НЕ РольДоступна("Пользователь")" - ни о чем не говорит?
а если продолжить так например " Если НЕ РольДоступна("Пользователь") Или НЕ РольДоступна("ИмяВашейРоли")" и в этом случае вход будет не возможен?
3.Не оптимальный путь это не только название статьи, но и методика. Создать два объекта конфигурации и код к нему писать. Фууууууууу. Все делается одним объектом и без кода. Опять зачем тратить дополнительные ресурсы? В предложенной методике, сначала система проверит набор прав потом даст отлуп на запись.
4.Вы противоречите себе сами. Либо пользователю запрещено записывать объекты (Отказ объекта при записи) и как не объединяй роли все-равно получишь ОТКАЗ. Либо код подписки на событие придется поправлять. А?
ЗЫ
Не в качестве рекламы, но на эту тему есть более актуальная статья
в которой более правильный подход реализован через регистр сведений.
Я всё сказал.
я долго думал.
но мне нечего возразить человеку, который в качестве более правильного подхода советует мне посмотреть статью, в которой мой же подход используется.
у нас с вами не только УПП разное, но и логика. рад, что вы сказали всё, и больше вы ничем меня удивите.
однако вам указали, что не всё - что еще придется модуль приложения править. и тогда обновлять конфигурацию поставщика, постоянно помня об этом изменении. да еще и новые метаданные в роли закидывать. Особенно, если таких ролей-просмотров горе-программист насоздавал несколько. Мне неизвестна логика, при которой сделать раз и навсегда (добавить пописки и 5 строк кода) сложнее, чем постоянно проставлять галочки.
Когда вы в (84) пишете, что
вы обвиняете меня в противоречии, однако же это тоже от непонимания того, о чем идет речь. извините, но более простых слов я уже не могу найти. Равно как и "своим подходом" я называю реализацию запрета редактирования. Жаль, что это тоже вам непонятно.
а вот AlexO , как мне кажется, или вообще не догоняет что к чему, но пытается показать себя самым умным или просто уже поговорить не с кем.
Плюс в карму лови в любом случае.
У самих в бухгалтерии аналогичная ситуация: дай права аудиту, секретарю, части руководства, чтобы видели, анализировали, но ничего не меняли.
Попробую воплотить идею автора на копии.
Небольшое отступление: "Фото" автора вызвало положительные эмоции. Очень похоже на одного из руководителей моей студенческой практики 20 лет назад в вычислительном центре. Прикольный был типус. :)
вообще-то в УПП, не знаю как в остальных, вы юзера сперва заводите в справочнике, а система его создает в конфигураторе. но если у вас не так, тогда:
а) первое и простое: даете сперва полные права, сами заходите, правите, чего надо, и досвидания.
б) в коде делаете обработку по видам справочника, пример даже внутри цф-файла есть, только для регистра
1. А что подписки править при обновлении конфы/добавлении объектов не надо?
2. В УПП/КА пользователям назначается профиль, т.е. при добавлении роли пользователю, надо у него профиль удалить и ...., во-общем "не кузяво".
подписка создается так, что будет вызвана перед записью любого метаданного типа "Справочник", в том числе, и позднее добавленного. это как составной тип данных - только подписка )
про 2. Профиль не назначается, а МОЖЕТ назначаться, это две большие разницы. Тоесть не обязательно из использовать (хотя лично я - использую, поскольку удобно и правильно). Скопируйте профиль, в новый добавьте нашу запрещающую роль, и назначьте пользователю новый профиль. Будет всё кузяво.
То, что пользователей надо будет заводить в режиме "Предприятие", я бы отдельно попросил указать в описании. Ну и, чтоб два раза не вставать - список объектов для разных видов баз, к которым доступ всё же безопасен и нужен.
Под администратором зашел в предприятие, добавил пользователя со стандартной ролью + "ЗапретРедактирования".
И потом, когда при запуске программы выбираю пользователя нового, ошибка:
МенеджерЗаписи.Записать(Истина);
по причине:
Не удалось записать: "Настройки пользователей"!
Что пропустил? Как исправить?
для начала я не знаю, о какой конфигурации речь. в УПП для Украины все працює.
да и полностью решить вашу задачу бесплатно я не готов )
пропускайте в подписке регистры, какие считаете нужными, всего то делов.
Примерно так
Если ТипЗнч(Источник) = ТипЗнч(РегистрыСведений.НастройкиПользователей.СоздатьНаборЗаписей()) Тогда
	Возврат;
КонецЕсли;
{ОбщийМодуль.УправлениеПользователями.Модуль(135)}: Ошибка при вызове метода контекста (Записать)
МенеджерЗаписи.Записать(Истина);
по причине:
Не удалось записать: "Настройки пользователей"!
Бухгалтерия предприятия, редакция 2.0 (2.0.43.12)
Где копать?
я как раз писала:
"Работает правильно, если снять закомментированную часть, отмеченную для УПП.
Оказалось для БП тоже и дописать для регистров "ПараметрыИнтернетПоддержкиПользователей" и "НастройкиПользователей".
И сделать аналогично в процедуре перед записью справочников, для справочника "СохраненныеНастройки".
Иначе ошибка после выхода из типового отчета. "
{ОбщийМодуль.УправлениеПользователями.Модуль(135)}: Ошибка при вызове метода контекста (Записать)
МенеджерЗаписи.Записать(Истина);
по причине:
Не удалось записать: "Настройки пользователей"!
{ВнешняяОбработка.ИнтернетПоддержкаПользователей.МодульОбъекта(1743)}: Ошибка при вызове метода контекста (Удалить)
Запись.Удалить();
по причине:
Не удалось записать: "Параметры интернет-поддержки пользователей"!
Может, стоит обозначать не все регистры?
Внесу свой вклад и поставлю плюсик автору
Протестировала.
Работает правильно, если снять закомментированную часть, отмеченную для УПП.
Оказалось для БП тоже и дописать для регистров "ПараметрыИнтернетПоддержкиПользователей" и "НастройкиПользователей".
И сделать аналогично в процедуре перед записью справочников, для справочника "СохраненныеНастройки".
Иначе ошибка после выхода из типового отчета.
вернул вам ваши ошибочно поставленные средства. только само сообщение где-то пропало.
узнать, что реализация идеи в вашем понимании "костыли" было удивительно, но вы, безусловно, имеете полное право на собственное мнение.
Для нового пользователя в БП (Россия)нужно также в процедуру запрета изменения справочников добавить исключение для справочника ПОЛЬЗОВАТЕЛИ.
Если ТипЗнч(Источник)=ТипЗнч(Справочники.Пользователи.СоздатьЭлемент()) Тогда
Возврат;
КонецЕсли;
Т.е. это решение надо использовать осознавая, что "мы запретили только запись некоторых объектов", а всякие служебные, административные, выгрузки данных и т.п. - осталось доступно (например если дали "полные права + ro").
ТипЗнч(Источник) = ТипЗнч(РегистрыСведений.НастройкиПользователей.СоздатьНаборЗаписей())Это выражение ставит в тупик. Почему не так?
ТипЗнч(Источник) = Тип("РегистрыСведенийНаборЗаписей.НастройкиПользователей")Отлично, взял на вооружение.
Но вот на счет:
ТипЗнч(Источник) = ТипЗнч(РегистрыСведений.НастройкиПользователей.СоздатьНаборЗаписей())не совсем понял, почему он лучше вот этого:
ТипЗнч(Источник) = Тип("РегистрыСведенийНаборЗаписей.НастройкиПользователей")У меня подобное с работой справочников вызывало исключение, только через второй вариант, предварительно проверив:
		Если НЕ Метаданные.Справочники.Найти("СохраненныеНастройкиПроизвольныеОтчеты") = Неопределено
				И ТипЗнч(Источник) = Тип("СправочникОбъект.СохраненныеНастройкиПроизвольныеОтчеты")  Тогда
А вызывало исключение, потому что для пользователя был запрет на создание записей через РЛС. Не знаю почему, но при сохранении сотрудника предприятия (1С 8.3 УТП) вызывалось исключение в кадровика, пока код не поменял... при том это, естетсвенно, до Отказ = РольДоступна("ТолькоПросмотр").
Может я о чем ещё лузер :)... объясните.
И еще, на счет (128) sp,
Отказ = РольДоступна("ТолькоПросмотр") Или Отказ;Мочему не легче в начала процедуры написать
Если Отказ Тогда Возврат КонецЕсли;Зразу ведь вышли из процедуры, зачем проверять ещё РольДоступна("ТолькоПросмотр") , и если возвращается Ложь, то для Отказ еще раз присваивать Отказ, который уже возможно и есть Истина?
Спс! Идея мне очень понравилась :)
Вот не знаю, будет ли работать на платформе 8.3?
Процедура рас_ПередЗаписьюЛюбогоСправочникаПередЗаписью(Источник, Отказ) Экспорт
	//Раскомментируйте, если у Вас БП2.0
	//Если ТипЗнч(Источник)=ТипЗнч(Справочники.СохраненныеНастройки.СоздатьЭлемент()) Тогда
	//	Возврат;
	//КонецЕсли;
	Если РольДоступна("ro_ЗапретРедактирования") Тогда
		Отказ=Истина;
	КонецЕсли;
КонецПроцедуры

Процедура рас_ПередЗаписьюЛюбогоРегистраСведенийПередЗаписью(Источник, Отказ, Замещение) Экспорт
	//Раскомментируйте, если у Вас УПП или БП2.0
	//Если ТипЗнч(Источник)=ТипЗнч(РегистрыСведений.СохраненныеНастройки.СоздатьНаборЗаписей()) Тогда
	//	Возврат;
	//ИначеЕсли ТипЗнч(Источник)=ТипЗнч(РегистрыСведений.НастройкиПользователей.СоздатьНаборЗаписей()) Тогда
	//	Возврат;
	//ИначеЕсли ТипЗнч(Источник)=ТипЗнч(РегистрыСведений.РезультатыОбменаДанными.СоздатьНаборЗаписей()) Тогда
	//	Возврат;
	//КонецЕсли;
	Если РольДоступна("ro_ЗапретРедактирования") Тогда
		Отказ=Истина;
	КонецЕсли;
КонецПроцедуры
ПоказатьПредложенный выше байпас триггера справочников не помог для сохранения данных отчётов, поэтому пришлось использовать немного другую инструкцию, с ней всё ОК. Тестировал именно на БП2.0.
С Регистром Сведений получилось забавнее - хотел объединить все условия в одно большое через ИЛИ, но в этом случае почему-то не отрабатывался ни одно из плечей (хотя в программировании вроде не новичок, проверку условий делал в том числе через Вычисление в Конфигураторе), поэтому оставил так.
На данный момент доработка оттестирована на последних (или близких к ним) версиях БП (2 и 3), КА, УПП - везде всё бегает как и положено. Автору оригинальной идеи огроменное спасибо!
Вы можете заказать платную консультацию или разработку у автора. Будет создан приватный заказ на «Бирже заказов» для автора.
№ 145723
Создание 31.07.12 19:07
Обновление 15.08.12 14:06
Просмотры 59324
Загрузки 405
Рейтинг
253
Комментарии 169
Код открыт Не указано
Рубрики Инструменты администратора БД
Кому
Системный администратор
,
Разработчик
Тип файла Конфигурация (md, cf)
Платформа 1С:Предприятие 8
Конфигурация 1C:Бухгалтерия
Операционная система Не имеет значения
Страна Россия
Отрасль Не имеет значения
Налоги Не имеет значения
Вид учета Не имеет значения
Доступ к файлу Абонемент ($m)