Тренд цифровой трансформации и его цели
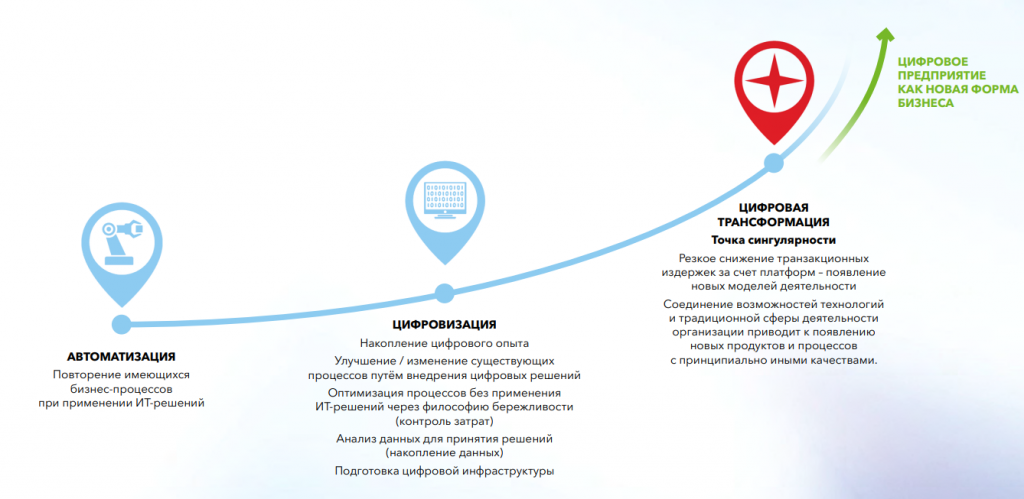
Сейчас есть тренд: компания по мере своего развития из автоматизации переходит в оцифровку своих активов, а из оцифровки – в цифровую трансформацию, то есть в процесс, который должен изменить понимание деятельности компании и дать новые доходы, выручку и развитие за счет цифровизации.
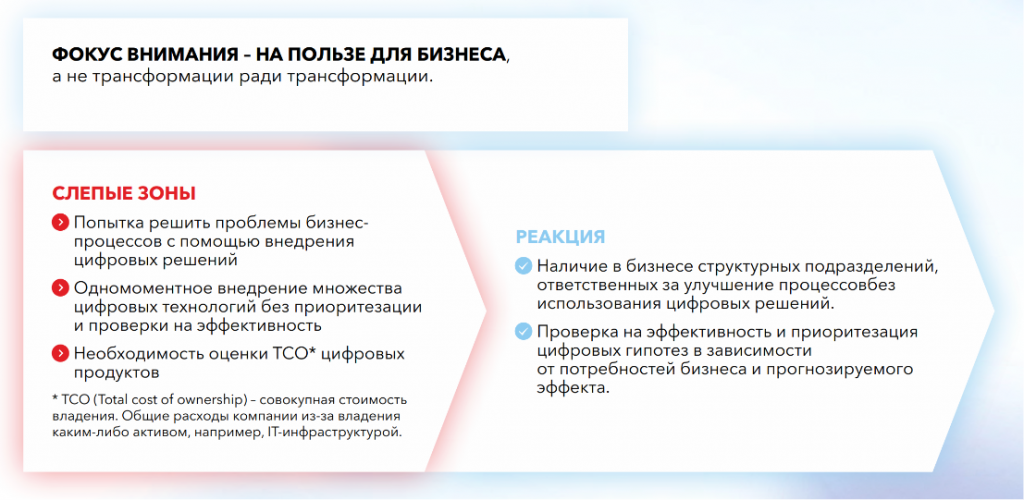
При этом важно понимать, что речь идет о необходимости по-другому понимать бизнес и быть ориентированным на результаты. Задача бизнеса – не внедрить сами технологии как таковые, а получить возможность роста и развития.
Поэтому для бизнеса с точки зрения действий необходимо:
-
Внедрять информационные продукты в линейку уже физически существующей продукции,
-
Обеспечивать стабильность работы производства и бизнес системы,
-
Принимать решения по развитию предприятия в условиях постоянно меняющейся внешней среды, которая меняется не только из-за внешних факторов, но и из-за постоянных внутренних изменений. Новых технологий слишком много, каждую хочется попилотировать: что-то дает эффект, что-то влияет на другие службы, и формируется динамичная картина.
В этом контексте возникает вопрос: где здесь ИБ? О чем мы говорим и какую роль играет ИБ в бизнесе? Отвечая на этот вопрос, я сначала хочу поделиться статистикой.
Международная статистика по киберугрозам при цифровизации
Был проведен опрос 400 компаний вне России: в Германии, США, Арабских Эмиратах и Японии. Спрашивали, как они ведут оцифровку, как у них происходит интеграция с корпоративной промышленной сетью и задавали ряд других вопросов.
Согласно статистике, 76% компаний объединяют офисно-технологические сети, следуя технологии цифровизации и развивая свою компанию. При этом в 97% случаев после такого объединения в технологический сегмент попадает вредоносное программное обеспечение и зловредное ПО. В половине случаев это шифровальщик, который блокирует станции и приостанавливает работу, оказывая сильное влияние на производственные процессы.
Киберугрозы в России и уязвимость критической инфраструктуры
Вопрос: касается ли это только других стран или России тоже?
Конечно, касается всего. Если брать данные, которые приводили в Национальном центре противодействия компьютерным атакам НКЦКИ, то сегодня всем отраслям активно наносятся атаки. Это образование, транспорт, генерация, энергетика, производство.
Не лишним будет сказать, что есть отдельные отрасли, которые называются КИИ, ключевые объекты информационной инфраструктуры, и 64% атак направлены именно на них. То есть мы говорим о том, что, с одной стороны, все предприятия стремятся к интеграции, оцифровке и цифровизации. С другой стороны, происходит достаточно много атак.
Если говорить про российскую статистику, то у нас есть регулятор – ФСТЭК, Федеральная служба таможенного экспертного контроля, которая в прошлом году провела более ста аудитов.
Общее заключение такое: 89% компаний, которые были проверены, которые являются объектами КИИ, имеют требования и уголовную, административную и финансовую ответственность за обеспечение ИБ, являются средне- или слабозащищенными. При воздействии на них их меры недостаточны для того, чтобы защититься. То есть почти все компании требуют улучшения защиты.
Экономические последствия кибератак
Что мы понимаем под атаками? В России есть свои цифры, но мне нравятся данные из отчета Fastly, где, опросив 1600 руководителей, выяснили, что компьютерная атака, о которой мы недавно говорили, влечет порядка 7 месяцев на восстановление и ее ликвидацию.
Под «восстановлением» подразумеваются следующие действия:
-
внедрение более жестких мер безопасности (43% респондентов),
-
дополнительное обучение сотрудников (41%),
-
восстановление из резервных копий (38%),
-
коммуникация с заинтересованными сторонами (34%).
Это большая работа, которую сложно оценивать. Если брать российские данные, то НКЦКИ говорит, что ущерб от одной атаки, произошедшей на предприятии, оценивается в 20 миллионов рублей без учета работ, связанных с репутационными рисками, дополнительными потерями и восстановлением.
Понятно, что у компании может быть свой бизнес разного размера, но когда мы говорим про цифровые компании, это десятки, а чаще ближе к сотне миллионов рублей.
Соответственно, роль информационной безопасности в современном мире при цифровизации – это устойчивое развитие бизнеса. Все понимают, что информационная безопасность равна защите от вредоносных программ, чтобы компания работала стабильно. Это действительно база.
Но есть еще две вещи, которые информационная безопасность должна учитывать для тех, кто собирается серьезно строить бизнес, развивать его или строить бизнес внутри компании. Это связано с тем, что безопасность имеет свои инструменты, дает прозрачность, аналитику и контроль бизнес-процессов, и оптимизацию затрат на эти бизнес-процессы. Об этом нужно знать, и это может позволять инвестировать в безопасность и относиться к ней по-другому.
Я вижу целью своей статьи перевод таких слов, как «уязвимость», «информационная безопасность», «угрозы», в повседневный и понятный язык. Это нужно для того, чтобы те, кто не занимался информационной безопасностью, могли понять, насколько она важна в современном мире, а те, кто этим занимается, смогли говорить с бизнесом и доносить это простым и понятным языком.
Инструменты ИБ в парадигме прозрачности и контроля
ISO 27000 дает основные определения по управлению информационной безопасностью, а именно менеджментом. Там написано, что система менеджмента информационной безопасности (СМИБ) (information security management system (ISMS): часть общей системы менеджмента (2.26), основанная на подходе бизнес-рисков по созданию, внедрению, функционированию, мониторингу, анализу, поддержке и улучшению информационной безопасности.
Но при этом становится неясно, что такое информационная безопасность и что она должна поддерживать.
Информационная безопасность, в свою очередь, по этому же документу – это сохранение конфиденциальности (2.9), целостности (2.25) и доступности (2.7) информации.
Опять очень сложный текст, поэтому я бы перевел его на простой язык. Это значит, что любой сотрудник должен иметь доступ в нужный момент времени, когда ему требуется, безопасно для компании, к той информации, которая ему нужна.
Остается вопрос, что такое система менеджмента. Система менеджмента (management system): система, включающая в себя политики (2.28), процедуры (2.30), рекомендации (2.16) и связанные с ними ресурсы для достижения целей организации.
Таким образом мы можем сформировать понимание, что информационная безопасность – это часть системы менеджмента, которая позволяет понимать, кто, куда и когда имеет доступ, должен ли он его иметь, и обеспечивает этот доступ безопасно. Она помогает компании выполнять свои бизнес-цели.
Зрелость системы управления информационной безопасностью
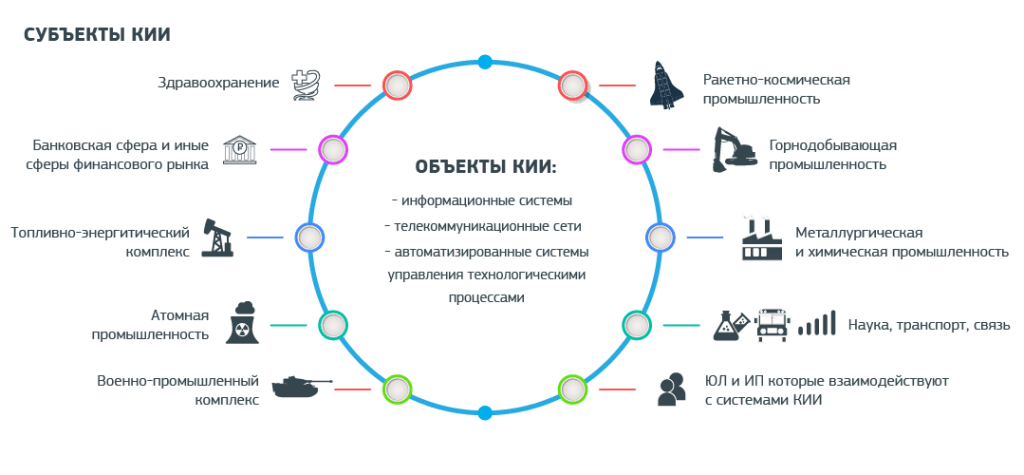
Мы понимаем, что есть отрасли, которые являются или не являются объектами КИИ, и есть разные тренды. Но важно понимать, что менеджмент информационной безопасности, как и менеджмент любой системы управления, имеет свои целевые показатели, куда нужно двигаться и как развиваться.
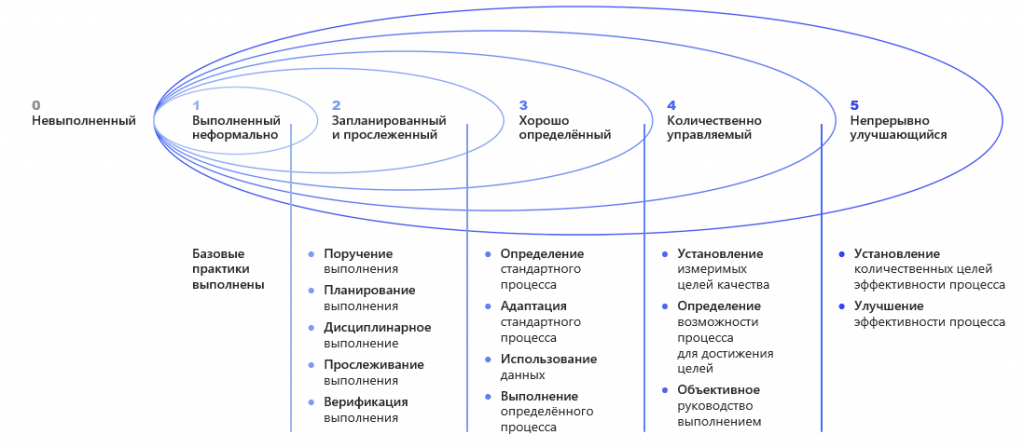
Здесь есть стандарты и документы, описывающие систему управления зрелостью и развития зрелости, и она бывает разной.
Для кого-то информационная безопасность – это просто периодически понимать, что надо менять пароли. Для кого-то – системная смена паролей. Для кого-то – более серьезный набор средств управления обновлением паролей. А для кого-то информационная безопасность – это система понимания, кто и что делает. Это тоже пароли, авторизация и идентификация пользователя, но уже применительно к бизнесу. А для кого-то информационная безопасность – это система планирования такого рода доступа и оценки проектов.
В рамках своей статьи я хочу сориентировать вас на то, как зрелая компания относится к информационной безопасности и ее роли в бизнесе, чтобы вы могли применять это у себя и иметь целевой ориентир, куда двигаться.
Пять основных составляющих ИБ с точки зрения бизнеса
С точки зрения бизнеса информационная безопасность имеет пять основных составляющих:
-
Описание процесса,
-
Наличие ответственных за этот процесс,
-
Осведомленность сотрудников о том, что этот ответственный есть и что процесс описан, а также понимание, где находится это описание,
-
Документирование. Все должно быть задокументировано и вестись отчетность,
-
Интерактивность. Это должно развиваться итеративно и быть реализовано.
Когда мы говорим про антивирус, идентификацию пользователя, управление данными, перемещение данных, защиту данных и все технические решения, каждый из них должен иметь в своей основе эти пять пунктов. Когда мы вводим идентификацию пользователя, мы должны создать описания процессов, определить ответственного, осведомить сотрудников о том, что это есть, документировать все изменения и периодически улучшать. И так по каждому пункту.
Поэтому, собирая информационную безопасность в единый инструмент для бизнеса, а мы сейчас в этой парадигме говорим, мы понимаем, что компании с помощью этого в чем-то оцифровываются, потому что появляется много регламентов, появляется понятная структура, появляется понятная система обращения пользователей к ролевой модели прав доступа. Компания, создавая систему информационной безопасности, создает себе опору для дальнейшего развития цифровизации, потому что становится понятно, что сейчас есть, кто с чем работает и куда имеет доступ.
Пример: подсистема ИБ для IoT
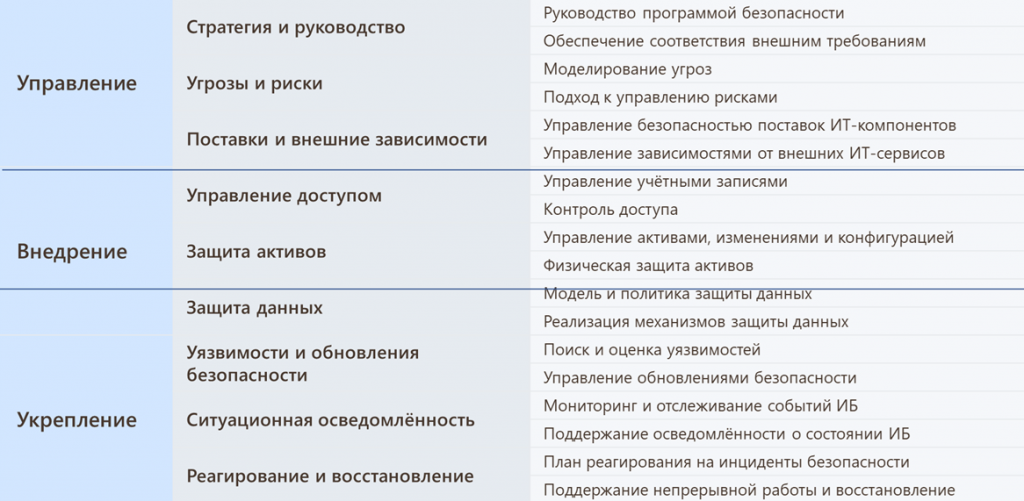
Приведу пример. Есть подсистема IB для IoT. Интернет-консорциум разработал методичку, как строить систему управления информационной безопасностью на примере защиты интернета вещей. Обратите внимание: есть основные пункты, которые относятся к информационной безопасности – управление, внедрение самого интернета вещей и укрепление, более серьезная защита интернета вещей.
Управление. Что понимается с точки зрения информационной безопасности под управлением ИБ? Это выбор поставщиков, надежность их поставок, что будет, если у поставщика появится уязвимость или будет сделана атака, как будут проходить закупочные процедуры. Это совсем не похоже на управление антивирусами, о котором обычно думают.
На уровне зрелой компании, управление ИБ – это четкое понимание, что угрозы могут быть информационными и воздействовать на сам бизнес: на поставки, на подрядчиков и так далее.
Второе – это внедрение. Здесь мы говорим о том, что внедрение информационной безопасности – это работа с данными и применение тех или иных мер, но меры в цифровой трансформации должны соответствовать бизнесу. Это набор организационных и технических мер, которые делают бизнес устойчивым. Часто, если мы говорим про промышленные предприятия, там есть промышленная безопасность и информационная безопасность. Промышленная безопасность рассчитывает надежность системы, исходя из того, что какой-то компонент отваливается, а информационная безопасность учитывает те же угрозы, но с учетом того, что могут отвалиться все компоненты. Компьютерная атака, в отличие от технической поломки, при которой чаще всего ломается один компонент, приводит к полной потере сети, полной потере данных, то есть к множественному отказу.
Поэтому при внедрении любой системы не учитывать угрозы информационной безопасности – это то же самое, что не проверять ее надежность и устойчивость и не определять меры реагирования. Это важно.
И укрепление – это процесс, который обеспечивает стабильность и устойчивость, то, что является базой для информационной безопасности, когда мы понимаем, что система устойчива, неизменяема и работоспособна.
Раннее вовлечение ИБ в проекты
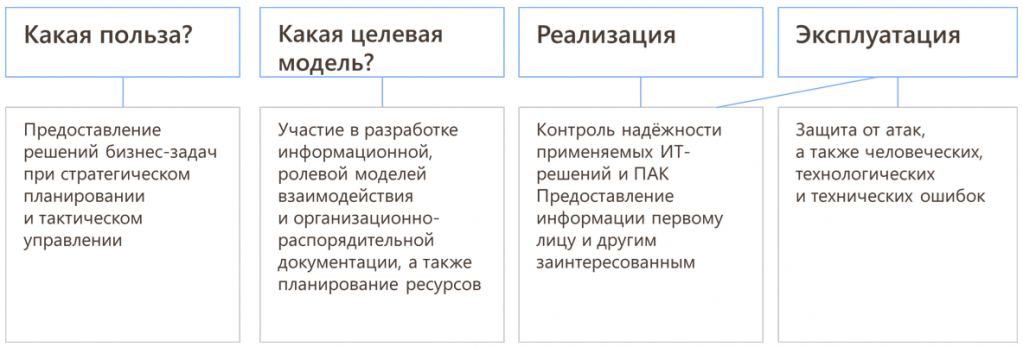
Что мы должны понимать про роль информационной безопасности в процессах компании?
Информационная безопасность не начинается и не должна начинаться тогда, когда говорят: «Вот архитектура, поставьте сюда межсетевой экран, и система будет защищена». Информационная безопасность должна подключаться на этапе выбора технологии, которая внедряется. Информационная безопасность должна понимать, какую пользу для бизнеса принесет технология и как ее может усилить информационная безопасность.
Когда создается любая система, благодаря информационной безопасности как инструменту для руководителя, компании, блока или IT, можно провести простой чекап: что будет, кто будет, куда будет иметь доступ и что нужно. Часто проект сложный, и в нем скрываются слабые места. Аудит проекта с точки зрения информационной безопасности позволяет вскрыть все слабые места и запроектировать систему надежнее.
Часто работы по информационной безопасности дублируют функции, которые могут быть в системе. Например, если мы говорим про интернет вещей, то для интернета вещей нужен маршрутизатор, чтобы распределять трафик. Но чтобы делать это безопасно, нужен не просто маршрутизатор, а хорошо настроенный NGFW, многофункциональный межсетевой экран. Нет смысла покупать и маршрутизатор, и NGFW, можно купить только NGFW – это уменьшение затрат на оборудование в два раза, уменьшение работ на их настройку и так далее.
Кейс: «Цифровой обходчик» и переосмысление ИБ
Правильное планирование ИБ позволяет оптимизировать время, работы и даже закупки оборудования при проекте. Как это может выглядеть? Не знаю, сталкивались ли вы с проектами по цифровизации, но я часто работаю с энергетическим сектором, и приведу пример проекта «Цифровой обходчик».
Говорят, что на подстанциях, когда туда подходит человек, его может коротнуть током с летальными последствиями. Чтобы это было безопасно, создают систему, в которой он подключается к подстанции через Bluetooth или Wi-Fi и диагностирует оборудование. Если все в порядке – он продолжает работу, если что-то нужно исправить – чинит это на месте.
С точки зрения незрелой информационной безопасности вопрос выглядит иначе. Чтобы человек мог подключиться к подстанции по Bluetooth или Wi-Fi, там должно быть настроено много средств защиты информации, должна быть создана система аутентификации пользователей. Скорее всего, такой проект будет соизмерим или даже дороже, чем сам проект по удаленному диспетчерскому управлению. И многие, глядя на это с точки зрения ИБ, либо полностью откажутся, либо закроют проект, потому что он покажется нереалистичным и неэффективным.
ИБ как сервис, создающий бизнес-ценность
Правильно понимать, что информационная безопасность может давать бизнесу задачи. Мы говорили, что ИБ – это целостность, конфиденциальность, доступность плюс решение бизнес-задач. Когда мы говорим про «Цифровой обходчик», руководитель или тот, кто выстраивает систему безопасности, говорит: «Зачем тратить время на дорогу до подстанции? Зачем покупать всем планшеты, которые нужны для выезда? Зачем делать Wi-Fi и Bluetooth, которые менее безопасны, чем защищенная оптика или защищенные сертифицированные средства связи плюс система контроля правильного доступа?» И предлагает создать контролируемое, безопасное удаленное подключение к подстанции для мониторинга и управления.
Да, информационная безопасность будет стоить соизмеримо или дороже, чем защита Bluetooth и Wi-Fi, когда пользователь подходит к подстанции. Но ездить не нужно, сотрудников требуется меньше, скорость реагирования выше, физические затраты на командировки и транспортировку исчезают. ИБ в этой парадигме не становится утяжеляющим инструментом, который делает проект дорогим. Оно говорит: «Вам предложили айтишный проект, который стал слишком дорогим, давайте сделаем по ИБ все правильно, прозрачно и контролируемо, и вам не придется усложнять работу поездками». Здесь ИБ становится современным сервисом, который позволяет компании обеспечивать контролируемый, безопасный удаленный доступ пользователей и решать бизнес-задачи.
ИБ как драйвер эффективности и сокращения сроков проектов
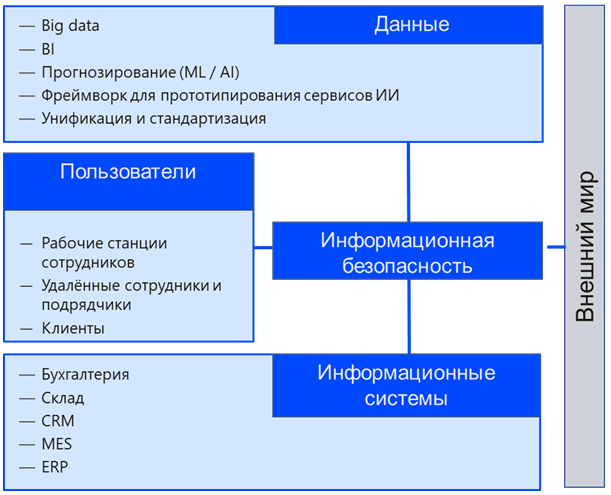
Что стоит отметить? Когда мы начинаем смотреть на информационную безопасность через парадигму того, что она становится частью бизнес-выгоды, то есть не утяжеляет систему, а решает бизнес-задачи. Даже в примере с обходчиком начинается целая серия вопросов: «Хорошо, давайте создадим систему». Но в старой стандартной парадигме все происходит так: «Сначала построим сеть, потом защитим эту сеть и построим систему информационной безопасности».
А ИБ говорит: «Зачем? Если вы собираетесь идти в цифровизацию, если вы собираетесь делать удаленного обходчика, давайте сразу построим все на межсетевых экранах, давайте сразу внедрим нормальные системы управления учетными данными пользователей и их аутентификацией, и мы сможем многое оптимизировать».
Получается, что проект сокращается в стадиях, нет этапов, когда сначала защищают производственный или IT-блок, потом защищают и оценивают ИБ-блок, потом последовательно их вводят и реализуют – это долго. Проект нужно проектировать сразу в безопасном исполнении и отвечать на вопросы:
-
Кто что делает?
-
Как это сделать с минимальными ресурсами?
-
Что может мониторить средство информационной безопасности?
Я часто встречал системы, которые мониторят состояние оборудования или достоверность данных, которые оно передает. Многие системы обнаружения вторжений и системы анализа трафика, которые есть в средствах информационной безопасности, делают то же самое. Они проверяют трафик на типичность, проверяют, с кем устройства общаются между собой, могут вести контроль качества трафика и так далее, и вопрос наложенных средств решается. Поэтому когда ИБ проектируется на ранних стадиях вместе со всем проектом, это дает эффекты, связанные с оптимизацией затрат на оборудование, сроков проекта и эффективности того, что вы делаете.
ИБ как стратегический инструмент бизнеса
На сегодняшний день информационная безопасность и ее роль в компании – это и мы должны это понимать. У нее есть инструментарий, который она дает через свои средства защиты. Меры защиты, которые есть в информационной безопасности – управление пользователями, управление базами данных, управление сетью, доступность сети, защита от вредоносцев и все остальное – это инструмент руководителя.
Денис Беляев показывал, как через управление рисками IT-инфраструктуры, относящиеся к управлению информационной безопасностью, можно учитывать эффективность проекта. Это хороший показатель того, что если в компании внедрена ИБ, то метрики, которые дает ИБ – доступность оборудования, работа сотрудников, выполнение задач – могут косвенно или напрямую помогать оценивать бизнес и быть инструментами анализа.
Впереди предстоит большая работа, чтобы информационная безопасность начала рассматриваться по-другому – как инструмент, который содействует развитию бизнеса, который не столько увеличивает затраты, сколько помогает их правильно оценить, описать и подготовить платформу для внедрения новых технологий, и мы к этому движемся.
*************
Статья написана по итогам доклада (видео), прочитанного на конференции INFOSTART TEAMLEAD & CIO EVENT.
Вступайте в нашу телеграмм-группу Инфостарт