Следы взлома сервера: кто входил по RDP, что запускал и что оставил. Скрипт сбора и обработка с отчётом
Администрирование - Информационная безопасность

Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
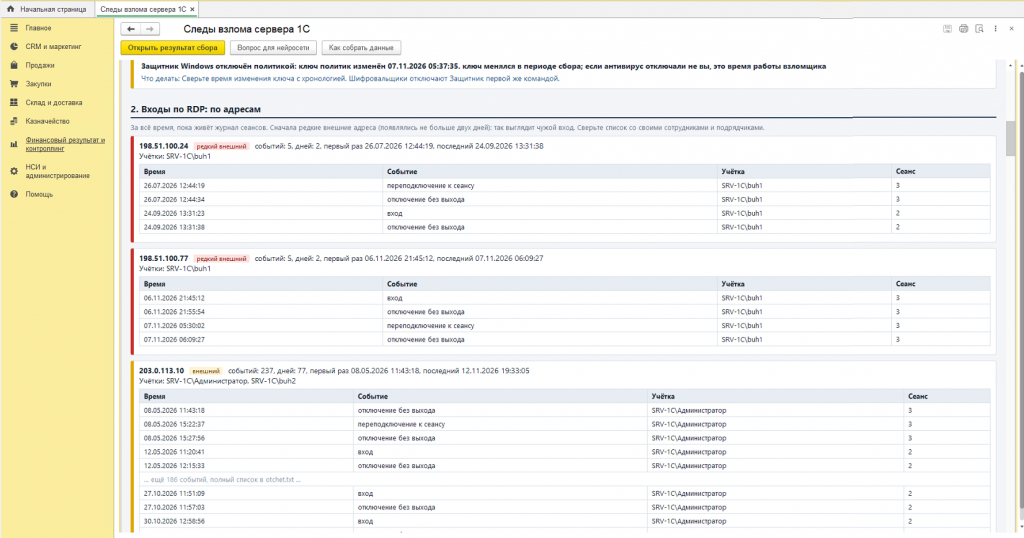
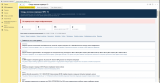
Один запуск на сервере, и видно, кто и с каких адресов входил по RDP, что запускалось, когда появились записки вымогателей и какие настройки открыли дверь. Результат открывается в обработке 1С сгруппированным отчётом, в браузере одной страницей и уходит нейросети обезличенным текстом.
Зачем
После шифровальщика владельцу нужны ответы: когда зашли, как зашли, остались ли внутри. Журнал Security на типовых настройках затирается за часы, и в нём этих ответов уже нет. Они есть в других местах Windows, которые живут месяцами: журнал сеансов удалённого рабочего стола, Amcache, время изменения ключей реестра, даты создания файлов. Набор собирает их в одну хронологию.
Второй сценарий: проверить сервер, который ещё работает. Чужой вход по RDP может висеть в журнале месяцами до атаки, и увидеть его можно заранее.
Где Windows хранит эти следы и какие из них доживают до разбора, описано в статье о расследовании взлома сервера 1С по журналам.
Что в наборе
- Скрипт сбора (PowerShell, запуск одним файлом zapusk.cmd). Только читает, программ не устанавливает, в сеть не ходит.
- Обработка 1С для просмотра результата. Открывается в любой базе и на любом компьютере, не обязательно на сервере.
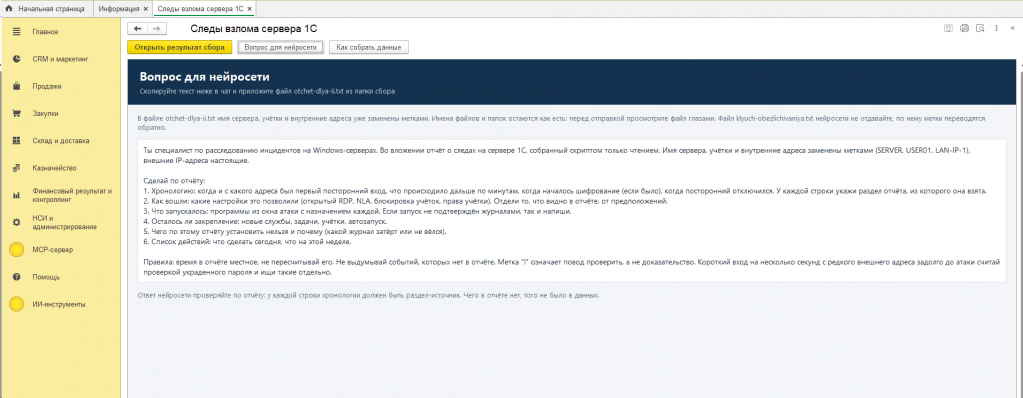
- Готовый вопрос для нейросети и пример результата, чтобы посмотреть отчёт до сбора.
Что собирает скрипт
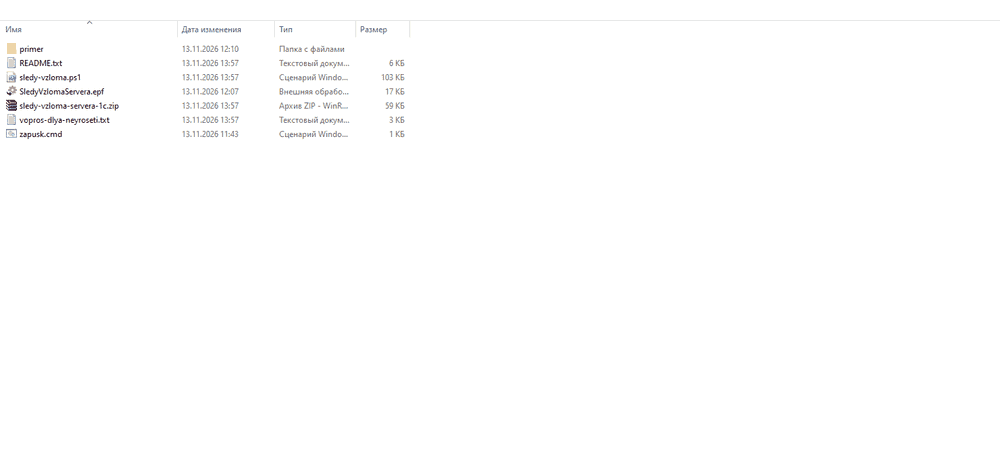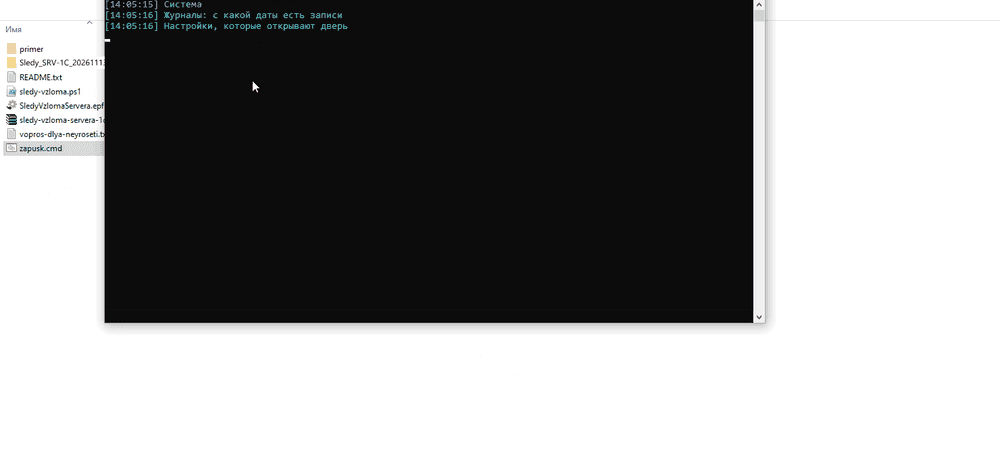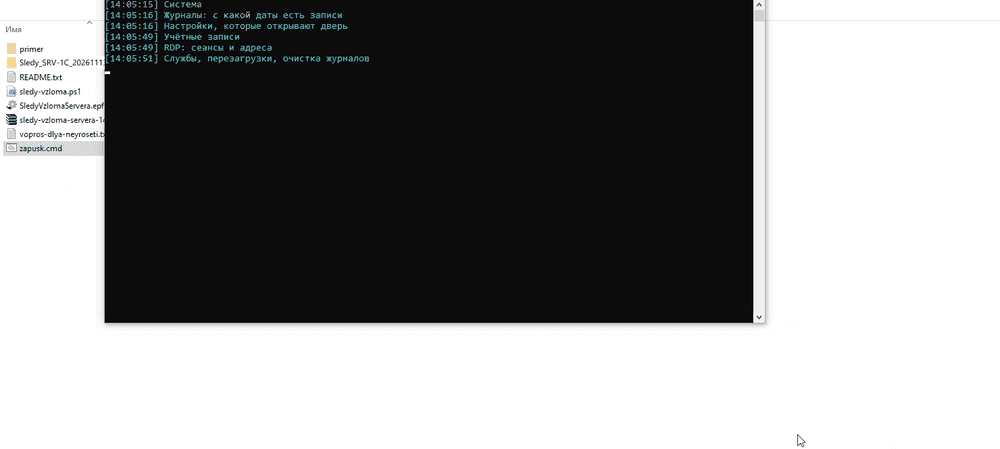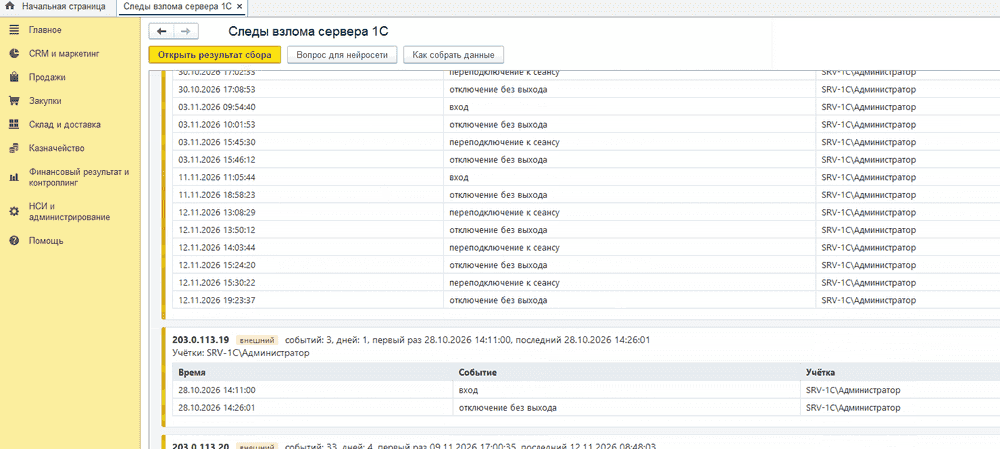
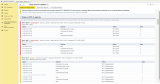
- Входы по RDP за всё время журнала сеансов: адрес, учётка, вход, отключение, переподключение. По каждому адресу: сколько дней он появлялся, первый и последний раз. Внешние адреса, которые появлялись не больше двух дней, выделены как кандидаты на посторонний вход.
- Короткие входы меньше минуты с внешних адресов: так проверяют, что украденный пароль ещё действует.
- Успешные и неудачные входы из журнала Security, если он покрывает период: с каких адресов подбирают пароли и какие имена.
- Что запускалось: события 4688, Amcache с датой первого появления программы, ShimCache, BAM, Prefetch, подозрительные команды PowerShell, история команд по профилям.
- Следы шифрования: записки вымогателей (один и тот же файл, появившийся сразу во многих папках), время первой и последней копии, всплеск изменений файлов по часам, расширения изменённых файлов.
- Новые программы и скрипты в профилях и временных папках: подпись, описание, SHA256 для проверки на VirusTotal.
- Закрепление: службы и задачи планировщика, созданные или изменённые в периоде, автозапуск, подписки WMI, подмена программ экрана входа, новые учётки и профили.
- Системные события: установка служб, остановка SQL Server, 1С и антивируса, очистка журналов, аварийные перезагрузки, отключение Защитника Windows.
- Настройки, которые открывают дверь: RDP наружу без ограничения по адресам, NLA, блокировка учёток, длина пароля, лишние администраторы, размер журнала Security, аудит запуска процессов.
- Средства удалённого доступа: AnyDesk, TeamViewer и другие, их журналы входящих подключений.
- Резервные копии на этом же сервере: папки с .bak, .dt, .1cd и свежесть файлов.
- Журнал изменений файлов NTFS за окно атаки: что создавали, переименовывали и удаляли.
Окно атаки скрипт определяет сам по времени создания записок. Дату взлома и учётку указывать не нужно.
Что вы получаете
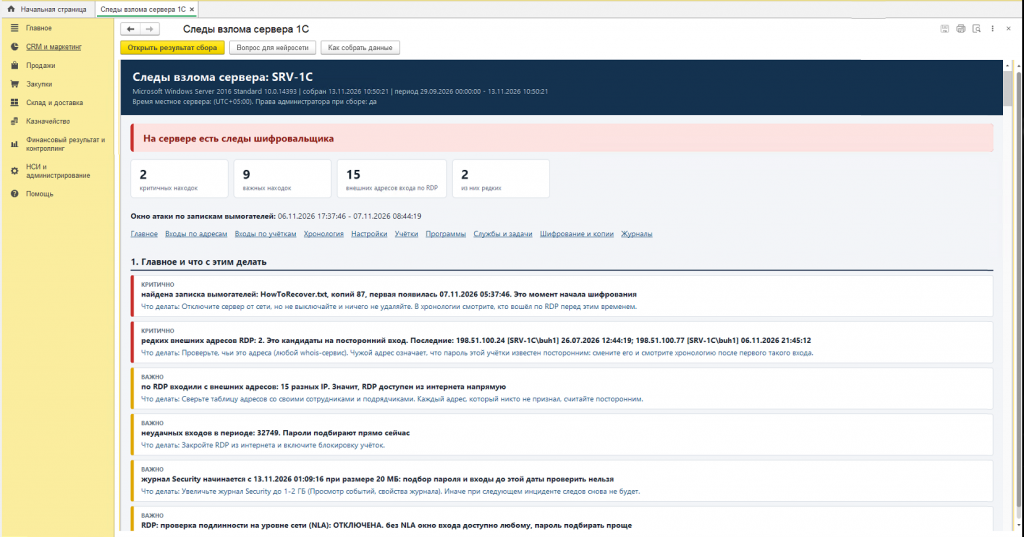
- Главное и что делать: находки трёх уровней (критично, важно, к сведению), у каждой простым языком написано, что это значит и какое действие нужно.
- Отчёт в обработке 1С: входы по адресам и по учёткам, хронология по дням, настройки, учётки, программы, службы и задачи, следы шифрования, состояние журналов.
- Страница otchet.html с тем же итогом для тех, у кого под рукой нет 1С.
- Полный текстовый отчёт по разделам и хронология в CSV для Excel.
- Обезличенная копия для нейросети: имя сервера, домен, учётки и внутренние адреса заменены метками, внешние адреса и хеши оставлены. Ключ расшифровки меток лежит отдельным файлом и остаётся у вас.
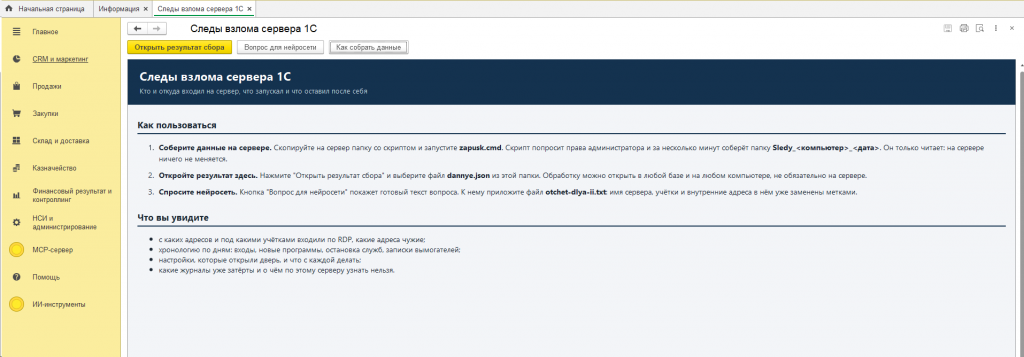
Как пользоваться
- Скопировать папку на сервер и запустить zapusk.cmd. Скрипт спросит права администратора. Сбор занимает от пары минут до четверти часа: дольше всего обходятся диски, обход можно ограничить нужными папками.
- Открыть в 1С обработку SledyVzlomaServera.epf, нажать "Открыть результат сбора" и выбрать файл dannye.json из созданной папки.
- Для разбора нейросетью приложить к чату файл otchet-dlya-ii.txt и вставить текст вопроса из обработки (кнопка "Вопрос для нейросети").
Период по умолчанию 45 дней, меняется ключом. Можно ограничить обход дисков нужными папками, указать учётку под подозрением, отключить отдельные части сбора.
Ограничения
- Windows Server 2016 и новее, Windows 10 и новее, PowerShell 5.1. Нужны права локального администратора.
- Чтобы прочитать занятый системой файл Amcache, на время сбора создаётся временная теневая копия. Отключается ключом, тогда раздел Amcache будет пустым.
- Объём данных, ушедших наружу, по серверу не определяется: это видно только в журналах роутера или межсетевого экрана.
- Отчёт показывает, с какой даты есть записи в каждом журнале. Что затёрто до сбора, восстановить нельзя.
- Метка в отчёте означает повод проверить, а не доказательство взлома: редким внешним адресом может оказаться и свой сотрудник в командировке.
- В обезличенной копии имена файлов и папок остаются как есть. Перед отправкой нейросети файл стоит просмотреть.
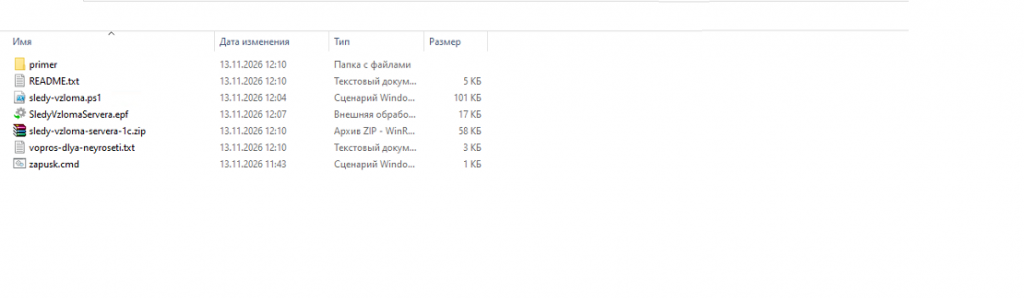
Состав архива
zapusk.cmd, sledy-vzloma.ps1, SledyVzlomaServera.epf, vopros-dlya-neyroseti.txt, README.txt, primer\dannye.json. Код скрипта и обработки открыт.
Проверено на следующих конфигурациях и релизах:
- Управление торговлей, редакция 11, релизы 11.5.22.67
Вступайте в нашу телеграмм-группу Инфостарт