Просмотр прав на объекты по ролям

25.11.18

Администрирование - Информационная безопасность

Обработка показывает права объектов метаданных, доступных для выбранной роли или ролей.

Файлы

ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.

Наименование Скачано Купить файл
: Просмотр объектов информационной базы по ролям
.epf 40,33Kb ver:1.0
21 2 500 руб. Купить

Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний

Оформите подписку на компанию для решения рабочих задач

Оформить подписку и скачать решение со скидкой

Вы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

Добрый день уважаемые посетители сайта. Предлагаю вашему вниманию обработку назначение которой показать права на доступные объекты информационной базы для выбранной роли или совокупные права по ролям.

 Стандартные окна редактирования ролей не балуют разработчика обилием средств анализа прав и просмотра в удобном для анализа виде. В арсенале разработчика инструмент Все роли, свойства объекта, вкладка Роли(то же самое показывает окно Дополнительные свойства объекта), настройка прав в окне редактирования роли. Вот пожалуй и все что предоставляет конфигуратор для просмотра прав. Просмотреть состав объектов на которые дает права та или иная роль в конфигураторе нельзя. Приходится выбирать каждый объект отдельно и просматривать назначенные права.

Было бы удобно иметь перед глазами таблицу объектов с отмеченными правами по роли или ролям.

Моя обработка позволяет Восполнить тот пробел. Итак что умеет обработка. И как ей пользоваться.

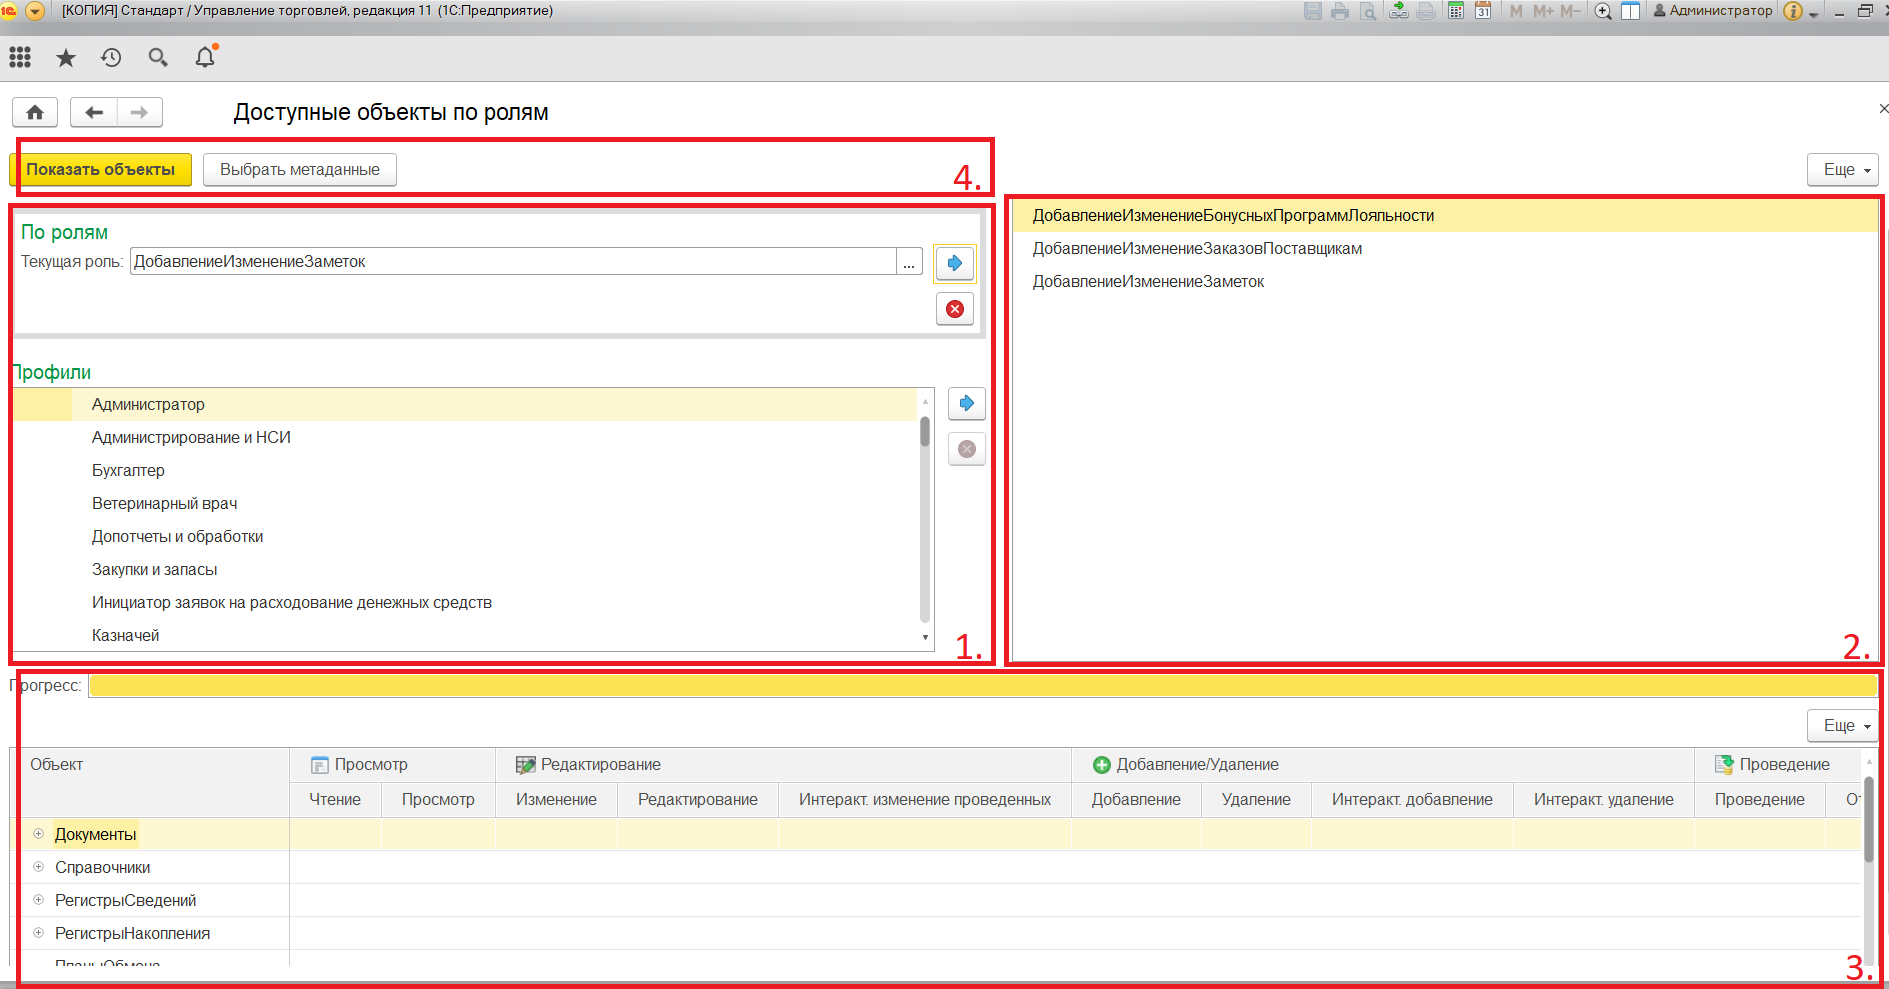
На приложенном скриншоте Общий вид окна.png отображен общий вид обработки.

В блоке 1.выбираются анализируемые роли

Блок 2. список анализируемых ролей.

Блок 3. Из конфигурации на основе БСП подбираются созданные профили групп доступа, из них также можно добавить роли. При выборе профиля, все добавленные в профиль роль разом попадут в список блока 2.

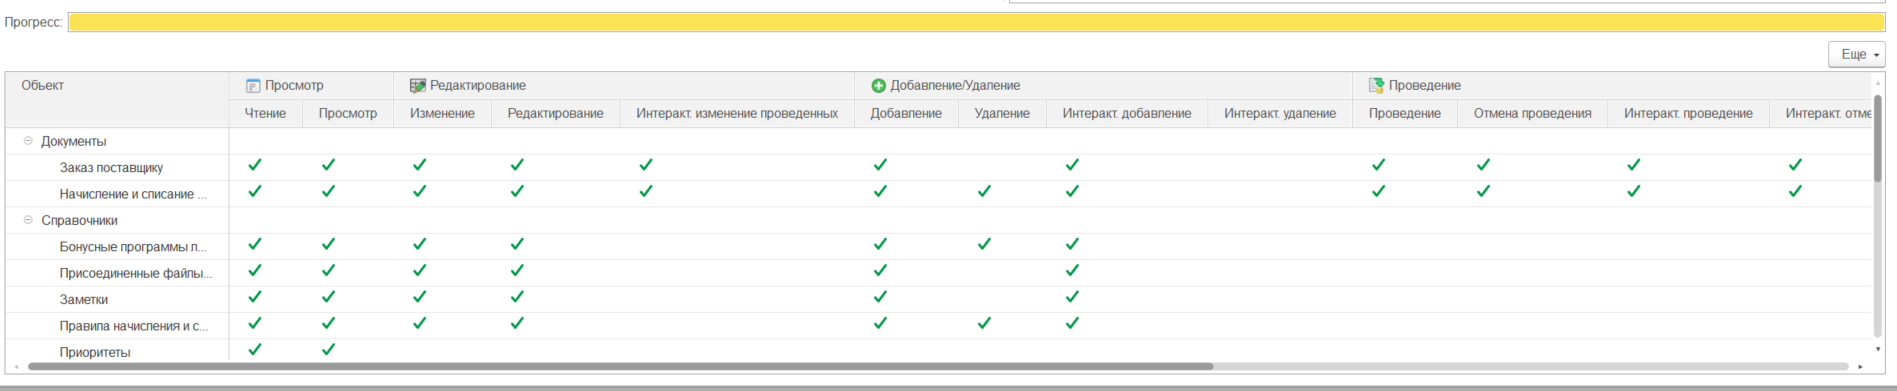
По кнопке показать объекты, объекты на которых есть хотя бы одно право попадут в таблицу объектов в блоке 3. Пример отображаемых объектов показан на скриншоте 2.

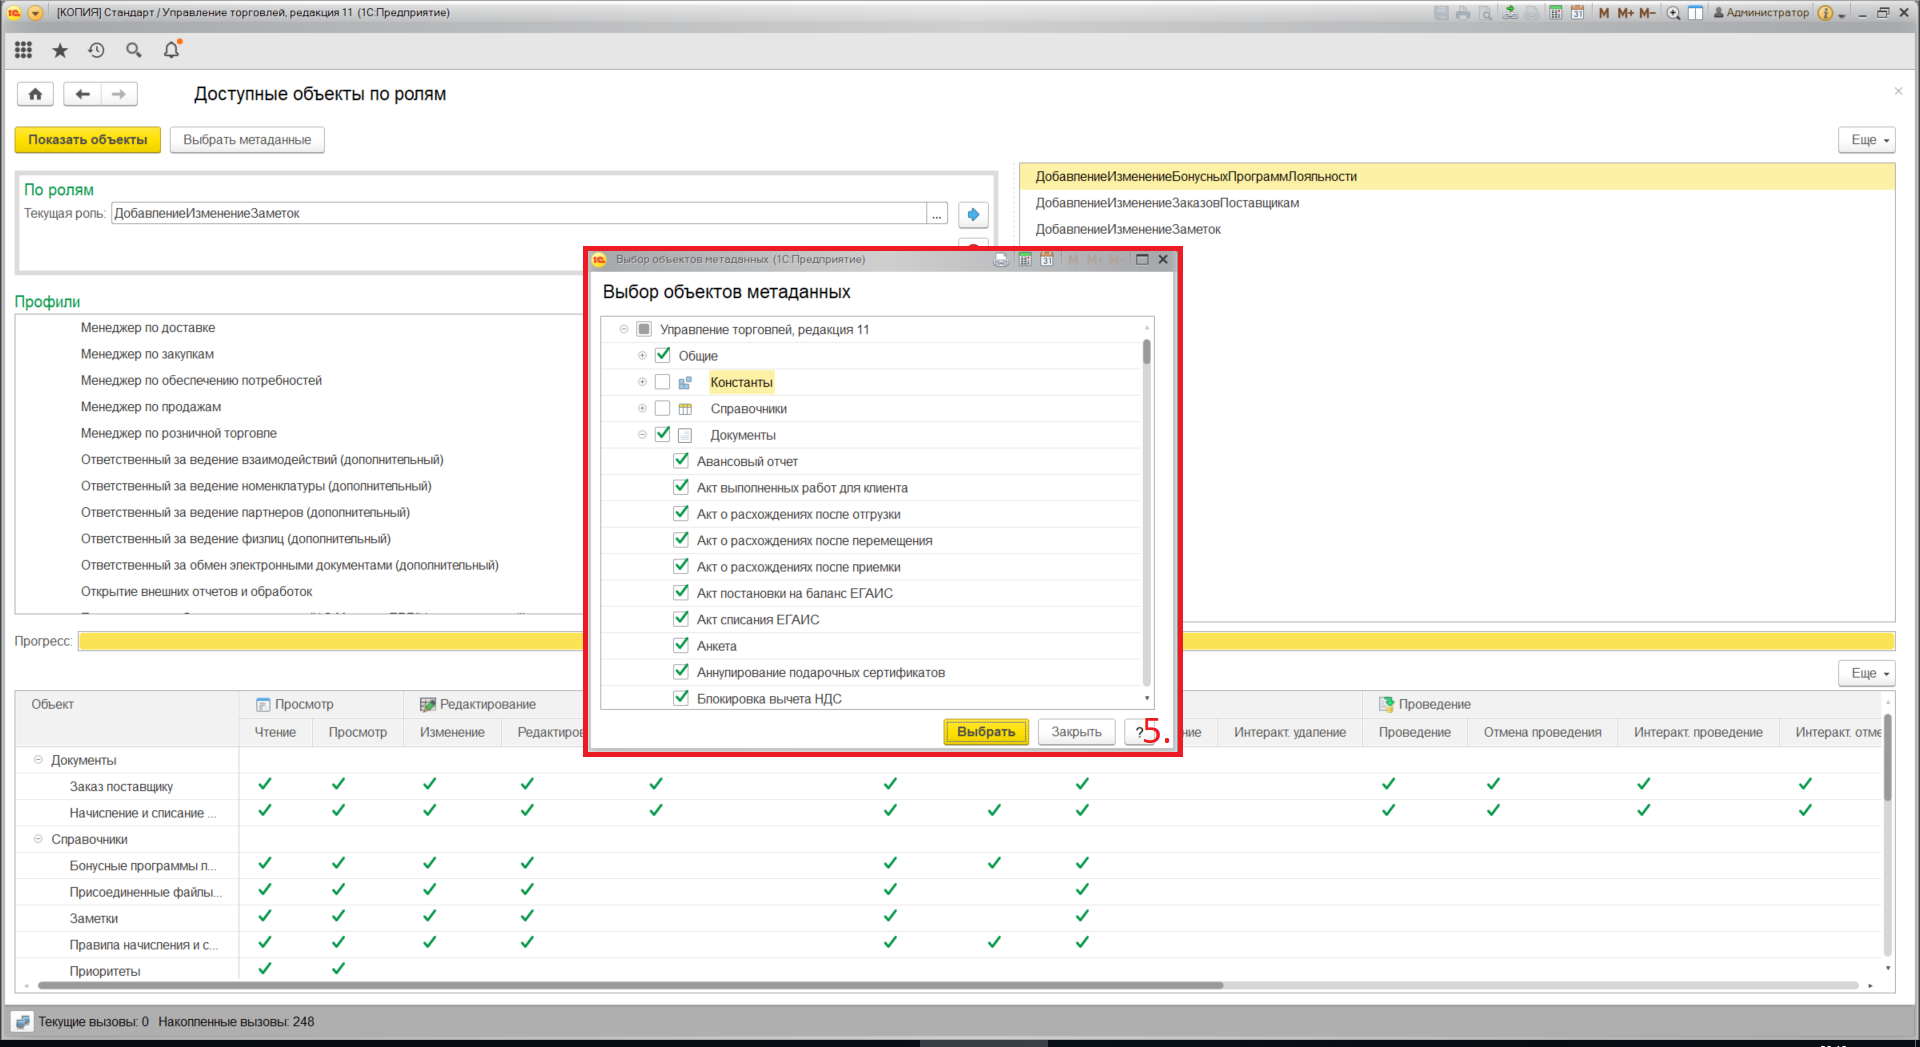
Так же предусмотрен отбор метаданных права на которые вы бы хотели посмотреть. Диалоговое окно выбора метаданных вызывается по кнопке из блока 4. Выбрать метаданные. Пример отображаемого окна показаны на третьем скриншоте.

Обработка тестировалась на 8.3.12.1595.

Вступайте в нашу телеграмм-группу Инфостарт

См. также

Информационная безопасность Поиск данных ServiceDesk, HelpDesk Журналы и реестры данных 1С 8.3 Россия Бухгалтерский учет Бюджетный учет Налоговый учет Управленческий учет Платные (руб)

Полный контроль над изменениями в 1С без нагрузки на вашу базу. Мгновенный доступ к истории изменений, удобное сравнение и откат данных в один клик. Простой отчет с визуальным отображением изменений Откат на любую версию объекта в два клика История изменения данных хранится во внешней базе

180000 руб.

05.09.2025    5551    2    1    

4

Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Программист Бизнес-аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)

Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.

6000 руб.

15.04.2026    3594    9    0    

22

Информационная безопасность Пароли 1С:Предприятие 8 Бесплатно (free)

Все еще храните пароли в базе? Тогда мы идем к вам! Безопасное и надежное хранение секретов. JWT авторизация. Удобный интерфейс. Демо конфигурация. Бесплатно.

30.05.2024    16798    kamisov    20    

66

Информационная безопасность Программист 1С:Предприятие 8 Бесплатно (free)

Рассмотрим в статье более подробную и последовательную настройку аутентификации в 1С с использованием распространенной технологии JWT, которая пришла в программу в платформе версии 8.3.21.1302.

27.02.2024    26074    AlexeyPROSTO_1C    10    

45

Информационная безопасность Программист 1С:Предприятие 8 Абонемент ($m)

Интеграционные решения стали неотъемлемой частью нашей жизни. Правилом хорошего тона в современных приложениях является не давать интегратору доступ к чувствительным данным. Device flow позволяет аутентифицировать пользователя, не показывая приложению чувствительные данные (например: логин и пароль)
Рассмотрим Device flow аутентификацию, в приложении, на примере OpenID провайдера Yandex.

1 стартмани

27.10.2023    6011    platonov.e    1    

23

Информационная безопасность Системный администратор 1С:Предприятие 8 1C:Бухгалтерия Россия Абонемент ($m)

Продукты на основе решений 1С уверенной поступью захватывают рынок учётных систем в стране. Широкое распространение программ всегда порождает большой интерес к ним со стороны злоумышленников, а пользователь 1С это одна из дверей в защищённый информационный контур предприятия. Обработка позволяет быстро и комплексно оценить настройки безопасности конкретной базы и возможности пользователя этой базы на сервере. Также можно оценить некоторые аспекты сетевой безопасности предприятия со стороны сервера 1С.

5 стартмани

24.04.2023    9778    30    soulner    8    

35

Информационная безопасность Системный администратор Программист 1С:Предприятие 8 1С:ERP Управление предприятием 2 Абонемент ($m)

1С, начиная с версии платформы 8.3.21, добавили в систему возможность двойной аутентификации. Как это работает: в пользователе информационной базы появилось свойство «Аутентификация токеном доступа» (АутентификацияТокеномДоступа во встроенном языке), если установить этот признак и осуществить ряд манипуляций на встроенном языке, то появляется возможность при аутентификации отправлять HTTP запросы, которые и реализуют этот самый второй фактор. Данное расширение позволяет организовать двухфакторную аутентификацию с помощью электронной почты или мессенджера Telegram.

2 стартмани

08.12.2022    12253    79    Silenser    18    

25