Для отправки сообщения требуется
регистрация/авторизация
GitHub открыл доступ к сервису для проверки безопасности репозиториев
GitHub открыл доступ к сервису для проверки безопасности репозиториев
Бесплатный сервис GitHub для проверки безопасности репозиториев позволяет защитить публичные проекты от утечки конфиденциальных данных. Ранее эта услуга была доступна только владельцам лицензии на GitHub Advanced Security, работающие в облаке GitHub Enterprise Cloud.
Функционал сервиса
Система анализа публичных репозиториев проверяет код на наличие в нем секретных ключей, паролей и токенов доступа к API, которые могут оказаться в свободном доступе. Сервис GitHub осуществляет поиск по более чем 200 шаблонам, описывающим различные типы конфиденциальных данных. При этом совпадения будут обнаруживаться не только в коде проекта, но и в сведениях об ошибках, описании и комментариях.
Кроме того, сервис поддерживает отправку предупреждений при нахождении самоподписанных сертификатов и ключей.
Чтобы подключить проверку к своему публичному репозиторию, владельцу или администратору следует активировать функцию Secret scanning в разделе Code security and analysis на GitHub. Количество проектов, для которых можно активировать услугу, неограниченно.
Эффективность на практике
По данным GitHub, после запуска бета-версии сервиса для мониторинга конфиденциальных данных были проверены около 70 тыс. публичных репозиториев. В одном случае разработчик протестировал систему на 14 тыс. своих проектов и обнаружил более тысячи проблем с безопасностью. Всего за 2022 год ИТ-хостинг зафиксировал наличие 1,7 млн конфиденциальных сведений в открытом коде, загруженном на платформу.
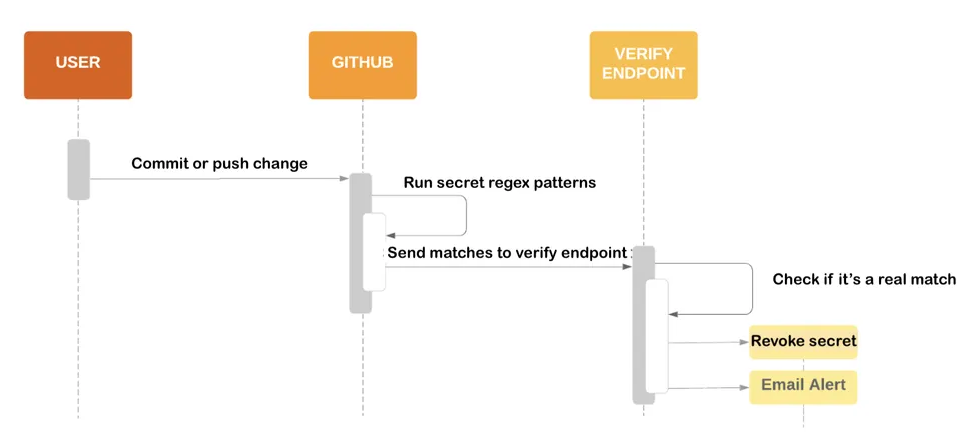
Принцип работы системы
Чтобы не допускать ложные срабатывания, сервис GitHub проверяет только гарантированно определяемые типы токенов. Они охватывают более 100 различных площадок, в числе которых Amazon Web Services, Azure, Crates.io, DigitalOcean, Google Cloud, NPM, PyPI, RubyGems и Yandex.Cloud.
В GitHub уточнили, что продолжат уведомлять крупные ИТ-платформы об утечках токенов в рамках партнерской программы. Новый сервис, в свою очередь, охватывает гораздо большее число инцидентов, включая те, о которых уведомить партнера невозможно (например, если утекли самоподписанные ключи). Также пользователю доступен полный журнал аудита действий, предпринятых во время выявления проблемы.
Ранее GitHub сообщил, что с марта 2023 года начнет обязательное подключение двухфакторной аутентификации для всех пользователей.
Если вам удобнее смотреть новости в телеграме, то вот наша группа – ИНФОСТАРТ.
Автор:

Александр Вашкевич
Аналитик
См. также
24.04.2025 5299 AnastasiaKl 5
3
04.04.2025 4595 orenk0t 1
0
11.12.2024 5361 user1915669 3
2
03.12.2024 4586 user2114475 0
2
01.11.2024 5148 user1915669 0
3
23.10.2024 5437 AnastasiaKl 0
4
Комментарии