Динамический пароль для любой конфигурации
13.04.22

Администрирование - Пароли

Использование динамического пароля вместо двухфакторной синхронизации.

Файлы

ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.

Наименование Скачано Купить файл
Динамический пароль для любой конфигурации.:
.cfe 57,17Kb ver:1.1
14 2 500 руб. Купить

Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний

Оформите подписку на компанию для решения рабочих задач

Оформить подписку и скачать решение со скидкой

Вы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

Решение основано на коде публикации //infostart.ru/public/458286/ с небольшими доработками. Идея следующая -регламентным заданием менять пароли пользователей у которых установлен флаг Динамический пароль. Пароль кодируется при помощи time-based one-time passwords (TOTP) алгоритма.

Расширение протестировано на Бухгалтерия предприятия КОРП, редакция 3.0 3.0.109.29.

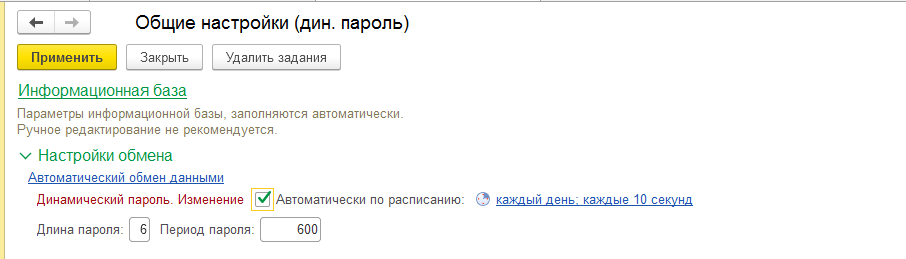
Настройки минимальные. Нужно задать длину пароля и период действия. Маленький период делать не советую, т.к. регламентное при большом количестве пользователей может не успеть обновить пароли. 

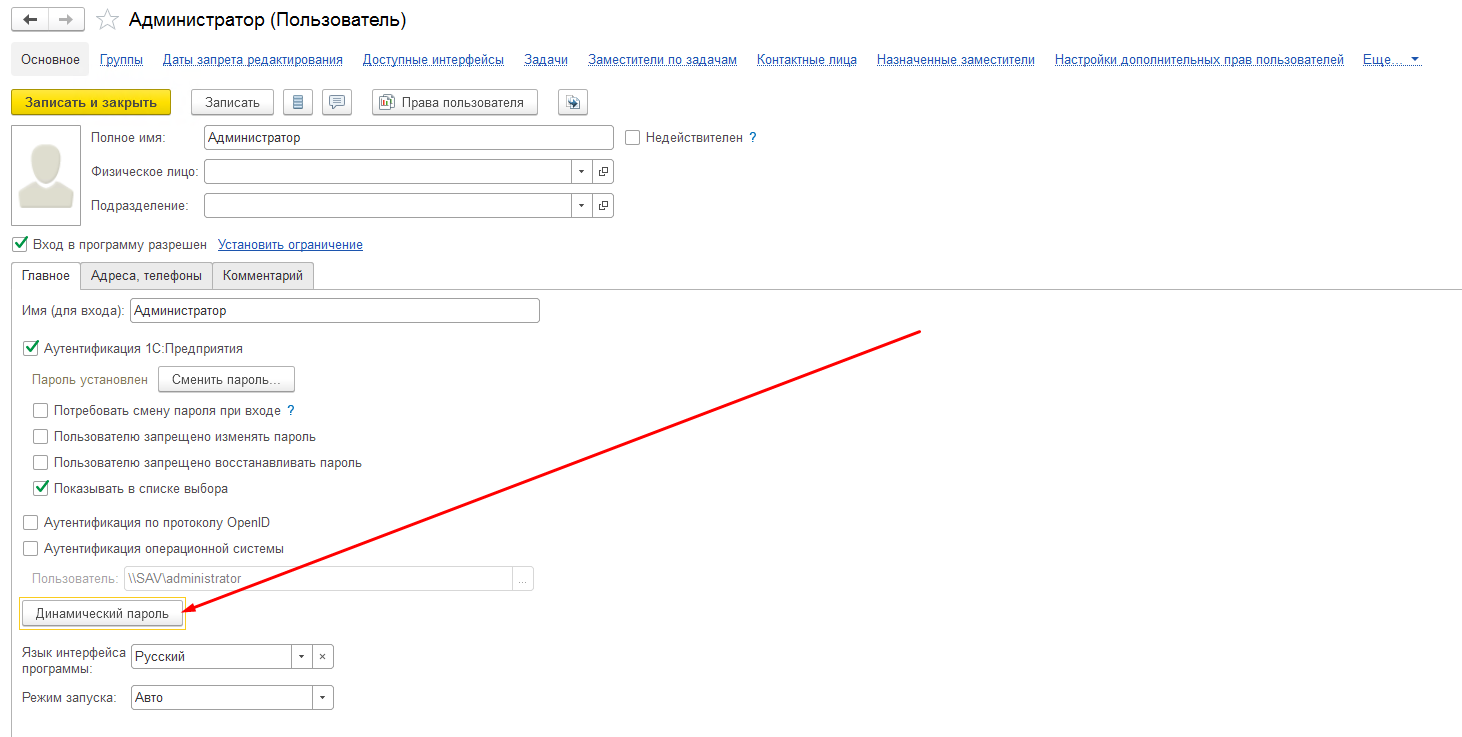
Затем для выбранных пользователей сгенерировать секретный ключ


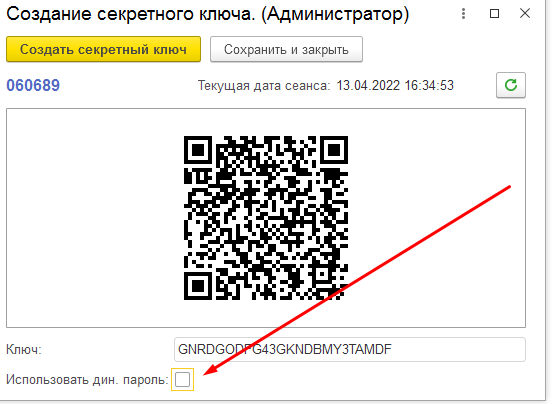
и включить его использование


На телефоне использовал Я.Ключ. Все остальные распространенные приложения почему-то не понимают длину пароля и время жизни.

Советую оставить одного пользователя с админскими правами не с динамической аутентификацией. На всякий случай. ;-)

Вступайте в нашу телеграмм-группу Инфостарт

Расширение Динамический пароль

См. также

Информационная безопасность Роли и права Пароли Системный администратор Разработчик 1С 8.3 Абонемент ($m)

Одна кнопка, и за минуту видно, какие двери в базу 1С открыты: пользователи без пароля, администраторы с паролем без ограничений, внешние обработки без предупреждения, слабая политика паролей, перебор паролей в журнале регистрации и пароли открытым текстом в данных. 21 проверка с цветным вердиктом и штатным способом исправить, выгрузка в Markdown для нейросети. Только чтение, без доступа к СУБД.

10 стартмани

вчера в 13:50    160    0    nedomolkov.ivan    0    

3

Информационная безопасность Пароли Инструменты администратора БД Системный администратор 1С 8.5 1С:Управление нашей фирмой 3.0 Абонемент ($m)

Обработка для администратора показывает, у кого в базе нет пароля и кто сейчас подключён, и позволяет отключить отдельный сеанс или все сеансы пользователя. Отдельный режим по журналу регистрации показывает, кто работал за период. Обработку можно подключить в базу как дополнительную. Я проверял на 1С 8.5.1.1522 и УНФ 3.0.14.143 в веб-клиенте. На 8.3 и других конфигурациях не проверял.

1 стартмани

вчера в 09:10    85    0    Petr_32    0    

1

Информационная безопасность Инструментарий разработчика Пароли Разработчик 1С 8.3 Абонемент ($m)

Скрипт secret_scan.py прошёл по выгрузке УТ 11.5.22.77 (12 290 модулей) и дал 21 находку: 13 полей-кандидатов и 8 вхождений литералов в коде (шесть разных значений), разобранных вручную. Число не говорит о действующих учётных данных. На «Нано-УТ» после переноса в учебный образец безопасного хранилища прямые последовательности байтов значений в файле базы не найдены. В архивах скрипт, тесты, стенд, образцы кода и журналы платформы 8.3.27.

5 стартмани

27.10.2026    298    Ninel_S    0    

1

Удаленное управление Пароли Системный администратор Абонемент ($m)

Программа для Windows, которая хранит ID и пароли удалённого доступа ко всем клиентам в одном месте. Подключение - двойным кликом по ID. С версии 1.1 команда может вести общую базу: на своём VPS (Ubuntu или Windows) или в сетевой папке. Контакты в облаке шифруются на компьютере пользователя, сервер их прочитать не может. Импорт из CSV/XLSX, группы, метки, поиск, тёмная тема, сворачивание в трей.

1 стартмани

09.10.2026    313    1    IronCAT09    0    

2

Пароли 1С 8.3 1С 8.5 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 1С:Комплексная автоматизация 2.х 1С:Зарплата и Управление Персоналом 3.x 1С:Управление нашей фирмой 3.0 Россия Абонемент ($m)

Универсальное расширение для автоматического поиска пользователей без пароля. С помощью регламентного задания находит такие учетные записи, у которых не установлен пароль, и при первом входе пользователя запрашивает установить пароль.

1 стартмани

10.09.2026    499    0    SoftSide    0    

0

Пароли Разработчик Пользователь 1С 8.3 Россия Абонемент ($m)

Расширение для конфигураций 1С для хранения паролей.  Админ / разработчик / пользователь меняют пароли в базах, а потом успешно их забывают, или кто-то из сторонних разработчиков или коллег поменял пароль, а вас не известил или не положил в какую-нибудь базу знаний, особенно головная боль, если таких баз много или под одной учеткой работают сразу много сотрудников. Расширение решает эту задачу: оно ведёт актуальный реестр учётных данных пользователей вне базы - в Google Таблице и/или в файле Excel. Реестр обновляется сам, в момент смены пароля или логина, без участия администратора. Будет полезно администраторам, которые сами выдают и меняют пароли пользователям; специалистам франчей и ИТ-отделам, обслуживающим несколько баз. Небольшим компаниям, где нет корпоративного менеджера паролей, но нужен контролируемый доступ к учётным данным.

1 стартмани

31.08.2026    629    2    Otlichnik90    0    

2

Пароли Системный администратор 1С 8.3 Бесплатно (free)

Реальная история: собственник за день распустил весь ИТ-отдел, пароля от SQL не осталось. Разбираю, где 1С хранит пароль СУБД (1CV8Clst.lst), почему он извлекается, кто до него дотянется — и как закрыть дыру. Плюс обработка, которая проверит ваш кластер за минуту.

06.08.2026    3587    nedomolkov.ivan    29    

9
Комментарии
Подписаться на ответы Инфостарт бот Сортировка: Древо развёрнутое
Свернуть все
1. sapervodichka 7634 14.04.22 16:58 Сейчас в теме
Классно сделано (мне пока не требуется, но буду иметь ввиду!)
2. maksa2005 381 20.04.22 12:02 Сейчас в теме
Для чего? Было бы в ней что скрывать то)
3. StainDN 39 21.04.22 10:25 Сейчас в теме
(2) Тормоза и пароли придумали трУсы! )
4. maksa2005 381 21.04.22 10:26 Сейчас в теме
(3)а двойную.....................
5. StainDN 39 21.04.22 14:15 Сейчас в теме
(4) Если Нельзя = Истина И ОченьХочется = Истина Тогда
Можно = Истина;
КонецЕсли;
))))
6. SerVer1C 1146 18.05.22 09:22 Сейчас в теме
>>> Все остальные распространенные приложения почему-то не понимают длину пароля и время жизни.
Попробуйте сделать длину пароля 16 символов и стандартное время 30 сек. При таком раскладе мой сайт корректно аутентифицирует меня по 2FA с помощью google authenticator (т.к. он генерит временные коды строго по RFC)
7. StainDN 39 18.05.22 13:57 Сейчас в теме
(6) 16 символов очень много. Я имел ввиду что в QR можно закодировать параметры которые включают длину параметры и время жизни пароля, но большинство программ их не используют.
8. SerVer1C 1146 18.05.22 13:59 Сейчас в теме
(7) Я имел ввиду длину ключа (у вас на скрине она 24 символа)
9. StainDN 39 18.05.22 14:34 Сейчас в теме
(8) Все работают со стандартными настройками 30 секунд и 6 символов пароля. С нестандартными только яндекс. с длиной ключа не эксперементировал.
10. SerVer1C 1146 18.05.22 17:56 Сейчас в теме
(9) Вы пароль клеите с ключом? В TOTP достаточно ключа и текущего времени.
11. StainDN 39 19.05.22 10:18 Сейчас в теме
(10) Вот пример что закодировано в моих настройках QR
otpauth://totp/Administrator?secret=GNRDGODFG43GKNDBMY3TAMDF&issuer=buh_trans_1&digits=6&­period=600
Последний параметр это время жизни пароля. Я его задал 10 минут. Если отсканировать любой программой кроме яндекс время жизни будет 30 секунд. Так же не влияет наличие параметра длина пароля.
Для отправки сообщения требуется регистрация/авторизация