Ограничение доступа к внешним отчетам и обработкам

24.12.13

Администрирование - Информационная безопасность

Как разграничить доступ к внешним отчетам и обработкам, находящимся в справочнике "Внешние обработки" без вмешательства в типовую конфигурацию?

Файлы

ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.

Наименование Скачано Купить файл
Пример ограничения доступа к внешнему отчету.erf
.erf 16,27Kb
52 2 500 руб. Купить

Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний

Оформите подписку на компанию для решения рабочих задач

Оформить подписку и скачать решение со скидкой

Вы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

Исходные данные.

  1. Типовая конфигурация, находящаяся на поддержке. Вносить изменения Заказчик категорически отказывается.
  2. Все "нетиповые" отчеты и обработки реализованы внешними и хранятся в справочнике "Внешние обработки".
  3. Высказано пожелание иметь возможность самостоятельно, без привлечения программиста, управлять доступом к вышеуказанным отчетам и обработкам.

Способ реализации.

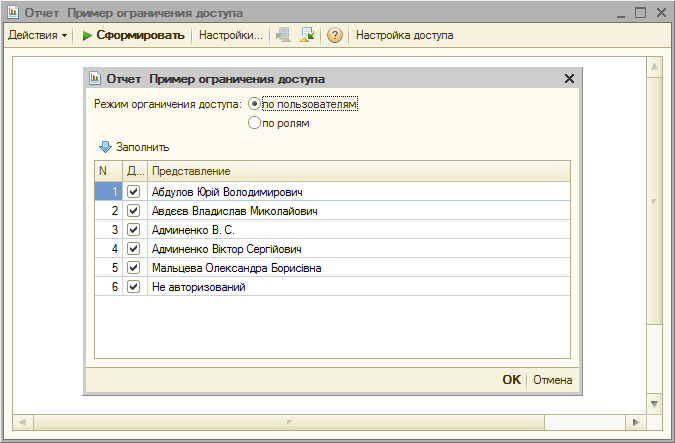
В отчет (обработку) добавлена табличная часть "Права доступа", в которой перечислены либо список пользователей, либо роли. Галочками пользователь с полными правами может рулить - кому давать доступ, кому нет.

Хранение таблицы прав организовано в регистре сведений "Настройки пользователей", более подробно об этом здесь: "Внешний" справочник или Хранение данных между сеансами работы внешних обработок.

Перед открытием формы происходит заполнение таблицы прав доступа либо из сохраненной ранее настройки, либо значениями по-умолчанию (при первом старте, например).

После этого производится собственно проверка доступа.

Минусы реализации.

  1. Достаточная трудоемкость при наличии большого количества внешних отчетов/обработок.
  2. Некоторая неуниверсальность, поскольку при создании нового отчета/обработки необходимо помнить об этом механизме разграничения прав.

Возможно, минусов еще больше, но как альтернативный вариант реализации, я думаю, имеет право на существование.

Отчет, предлагаемый для скачивания, не содержит функциональной нагрузки и призван только продемонстрировать пример реализации этого механизма.

Вступайте в нашу телеграмм-группу Инфостарт

См. также

Информационная безопасность Чистка данных Системный администратор Разработчик Руководитель проекта 1С 8.3 1С:Бухгалтерия 3.0 Платные (руб)

Обезличивает копию рабочей базы 1С перед передачей наружу и возвращает настоящие данные обратно, когда база вернулась. Это обратимая псевдонимизация: соответствия «исходное - псевдоним» пишутся в отдельный зашифрованный датасет, который остаётся у владельца. Работает на любой конфигурации - обходит метаданные и находит персональные данные сам, без списка реквизитов под конкретную базу. Суммы, количества, даты и номера документов не трогает никогда, оборотно-сальдовая до и после совпадает до копейки. Проверено на трёх конфигурациях: 106 031 объект, 215 642 замены, ноль ошибок, возврат 100 процентов.

42700 руб.

18.08.2026    1529    3    0    

3

Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Разработчик Аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)

Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.

6000 руб.

15.04.2026    4185    12    0    

25

Информационная безопасность Архивирование (backup) Системный администратор Разработчик 1С 8.3 Бесплатно (free)

Утром базы не открылись: ночью хакеры зашифровали серверы, базы 1С, почту, кассы, мобильные приложения и бэкапы в сети. Критичные базы подняли из копий на отключённых дисках и потеряли около 10 часов данных. Рассказываю, как прошли первые сутки, что увидел только человек, что мы закрыли после атаки и какие двери в самой базе 1С программист может проверить у себя уже сегодня.

вчера в 10:50    6555    nedomolkov.ivan    48    

17

Информационная безопасность Нейросети Разработчик 1С 8.3 Бесплатно (free)

Скрипт, который написал Claude Code и каждый час запускал планировщик, ночью пометил на удаление тысячи документов перемещений в продуктивной базе 1С на 5 ТБ. Остатки уехали на миллиардные суммы, база стояла до обеда, около 500 заказов с маркетплейсов и сайта ушли в отмены. Как это произошло, где была ошибка в определении дублей и что я сделал, чтобы это не повторилось: агентам только чтение, алерты в Telegram на массовую запись, ревизия планировщиков.

06.10.2026    6354    nedomolkov.ivan    163    

48

Информационная безопасность Поиск данных ServiceDesk, HelpDesk Журналы и реестры данных 1С 8.3 Россия Бухгалтерский учет Бюджетный учет Налоговый учет Управленческий учет Платные (руб)

Полный контроль над изменениями в 1С без нагрузки на вашу базу. Мгновенный доступ к истории изменений, удобное сравнение и откат данных в один клик. Простой отчет с визуальным отображением изменений Откат на любую версию объекта в два клика История изменения данных хранится во внешней базе

180000 руб.

05.09.2025    5946    2    1    

4

Информационная безопасность Пароли 1С:Предприятие 8 Бесплатно (free)

Все еще храните пароли в базе? Тогда мы идем к вам! Безопасное и надежное хранение секретов. JWT авторизация. Удобный интерфейс. Демо конфигурация. Бесплатно.

30.05.2024    17615    kamisov    20    

66

Информационная безопасность Разработчик 1С:Предприятие 8 Бесплатно (free)

Рассмотрим в статье более подробную и последовательную настройку аутентификации в 1С с использованием распространенной технологии JWT, которая пришла в программу в платформе версии 8.3.21.1302.

27.02.2024    27280    AlexeyPROSTO_1C    10    

46

Информационная безопасность Разработчик 1С:Предприятие 8 Абонемент ($m)

Интеграционные решения стали неотъемлемой частью нашей жизни. Правилом хорошего тона в современных приложениях является не давать интегратору доступ к чувствительным данным. Device flow позволяет аутентифицировать пользователя, не показывая приложению чувствительные данные (например: логин и пароль)
Рассмотрим Device flow аутентификацию, в приложении, на примере OpenID провайдера Yandex.

1 стартмани

27.10.2023    6383    platonov.e    1    

23
Комментарии
Подписаться на ответы Инфостарт бот Сортировка: Древо развёрнутое
Свернуть все
1. Lukich66 85 25.12.13 06:29 Сейчас в теме
Без всех этих заморочек,проверку прав доступа можно осуществлять в самом внешнем отчете или обработке. Заказчик явно переусердствует. Вариант решения - любой каприз за ваши деньги. За программистов обидно.
2. dka80 21 25.12.13 06:40 Сейчас в теме
Считаю, что запрещать надо не запускать отчет, а запрещать доступ к определенным данным. То есть, если нет права Расчет зарплаты, например, то хоть зазапускайся, но расчетную ведомость не получишь.
5. TODD22 20 25.12.13 09:22 Сейчас в теме
(2) dka80, не очень такой подход. Тот же ЗУП для того что бы доработанную карточку Т-2(выводятся сведения о компенсации отпуска) в клиент-серверном варианте мог выводить кадровик ему нужно или давать права расчетчика или давать право на чтение соответствующих регистров.
Куда проще ограничить на запуск данной обработки. Чем давать или по сути полные права к подсистеме расчета или лезть в конфигуратор....

Такой подход возможен если у тебя в конфигурации очень гибкая настройка ролей и прав. А если у тебя как в ЗУПе или в БП 2,5 роли...
8. DAnry 9 26.12.13 00:19 Сейчас в теме
Идея интересная, а главное механизм реально осуществим и работает! Согласен с (2) dka80 на 100%, но для этого необходимы изменения типовой конфигурации. Если же конфигурация на поддержке, и чуть не единственный способ что-то изменить - использование механизма внешних отчетов и обработок, представленый способ разграничения доступа - отличный. Еще раз спасибо за идею.
3. TODD22 20 25.12.13 07:26 Сейчас в теме
А чем стандартный RLS не подошёл?
6. Damian 912 25.12.13 10:46 Сейчас в теме
(3) TODD22, тем, что:
1. Изменять конфигурацию нельзя.
2. Пользователь с полными правами должен иметь возможность менять права доступа к отчету/обработке по своему усмотрению
3. Каким Вы видите шаблон ограничений RLS для реализации этой задачи?
11. mikhailovaew 127 16.04.14 14:56 Сейчас в теме
(6) таким, как он реализован в типовых конфигурациях, в том же ЗУП. Там доступ к каждому внешнему отчету можно разрешить для группы или конкретного пользователя. Поэтому расчетчики, например, не видят кадровых отчетов, и наоборот.
solontsov; +1 – Ответить
4. AltF1 8 25.12.13 09:21 Сейчас в теме
Имеет право на жизнь.
7. Styvi 6 25.12.13 16:41 Сейчас в теме
Как вариант разграничения прав - очень даже нормальный...
Я за то, чтобы конкретную обработку мог пользовать именно тот, кому это положено, а не все, кто имеет доступ к обрабатываемым объектам...
9. vx_gas 32 30.12.13 14:05 Сейчас в теме
а группы пользователей не подойдет для данных целей, добавил в начале группу, а потом уже в группы накидывай или удаляй пользователей как хочется
10. Damian 912 30.12.13 14:54 Сейчас в теме
(9) vx_gas, в текущем примере реализовано ограничение только по списку пользователей и ролей.
Однако, полет фантазии не ограничен ничем :)
12. Al777 04.07.14 09:08 Сейчас в теме
Для меня эта информация оказалась полезной, возьму на вооружение.
13. son_v 3 31.10.14 10:25 Сейчас в теме
Столкнулись с такой же проблемой. Доступ к данным есть у пользователей, но конкретными отчетами/выборками по этим данным имеют право пользоваться не все их них. Работаем в УТ11. Есть мысль запретить пользователям самостоятельно настраивать под себя список отчетов. Но для этого скорее всего придется снимать с поддержки часть объектов.
14. VKuser179541341 15.05.20 12:59 Сейчас в теме
Была аналогичная проблема. Вышел из ситуации следующим образом:
В самой форме отчета добавляем событие ПриОткрытии
В нем проверяем наличие\отсутствие роли и в зависимости от требуемого результата пропускаем работу отчета дальше, либо выводим сообщение с предупреждением и программно закрываем форму.
В моем случае нужно было запретить просмотр внешнеого отчета пользователям с ролью РольМенеджераПродаж

&НаКлиенте
Процедура ПриОткрытии(СтандартнаяОбработка)
	Если ПроверкаРолиНаСервере() Тогда
		Предупреждение("У вас недостаточно прав для просмотра данного отчета", ,"Предупреждение");
		ЭтаФорма.Закрыть();
	КонецЕсли;	
КонецПроцедуры

&НаСервере
Функция ПроверкаРолиНаСервере()
	Возврат РольДоступна("РольМенеджераПродаж");	
КонецФункции
Показать
user599969_admin; +1 – Ответить
Для отправки сообщения требуется регистрация/авторизация