Access token и Refresh token: аутентификация стандартными средствами 1С

29.10.25

Администрирование - Информационная безопасность
Предлагаю готовую конфигурацию для быстрой реализации аутентификации по JWT-токену, которую можно легко встроить в ваши проекты.

Файлы

ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.

Наименование Скачано Купить файл
Access token и Refresh token аутентификация стандартными средствами 1С
.dt 60,92Kb
2 6 200 руб. Купить

Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний

Оформите подписку на компанию для решения рабочих задач

Оформить подписку и скачать решение со скидкой

Вы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

В данном примере представил готовое решение для аутентификации пользователей с использованием JWT-токенов (RFC 7519).

Реализация была выполнена в 2022 году после того, как я ознакомился с публикацией в «Зазеркалье» (Аутентификация с помощью JWT-токенов), и с тех пор успешно используется в качестве backend-компонента для веб-сайта.

Начиная с платформы 8.3.21.1302 появилась возможность генерации и проверки access-токена.

В данном примере я добавил создание access-токена и дополнительно логику формирования и проверки refresh-токена, так как это требовалось со стороны frontend-приложения для продления пользовательской сессии без повторной аутентификации.

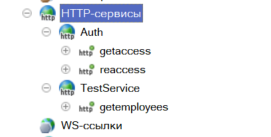
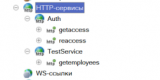
Конфигурация включает два HTTP-сервиса:

 
 http сервисы

1. Auth - сервис аутентификации, содержащий два метода:

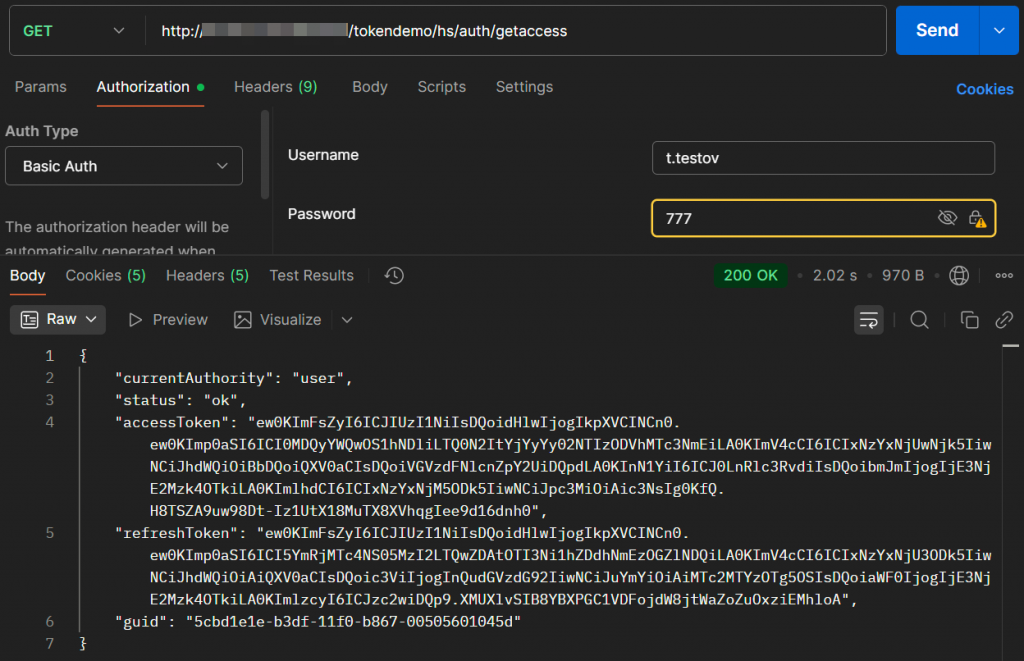
getaccess - получение пары токенов (access и refresh) по логину и паролю;

 
 Пример запроса с ответом - getaccess

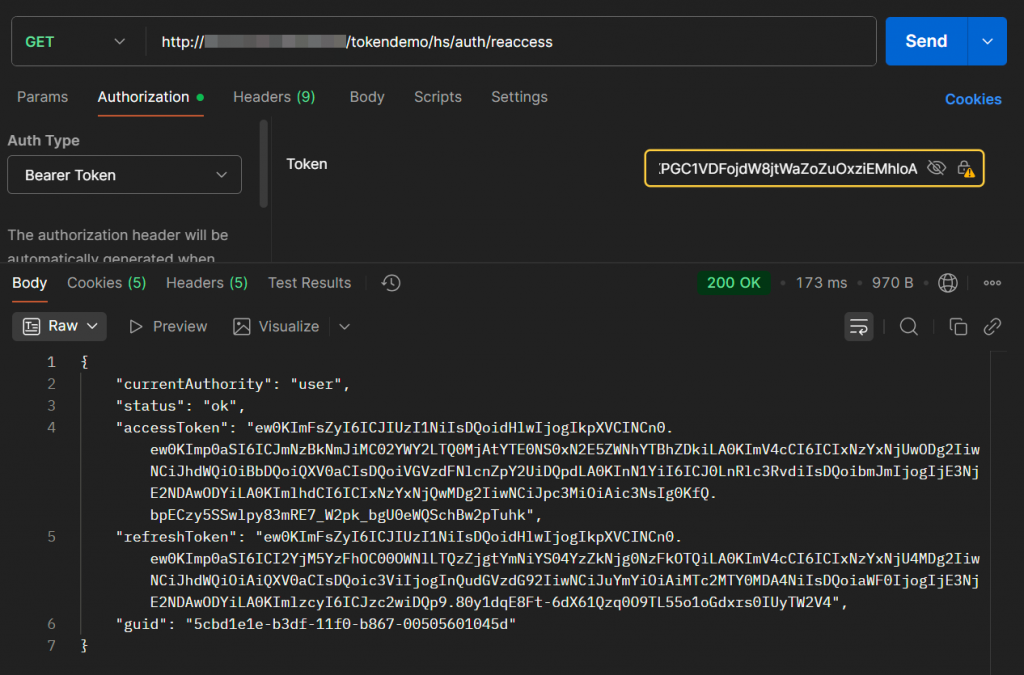
reaccess - получение новых токенов по refresh-токену (продление сессии).

 
 Пример запроса с ответом - reaccess


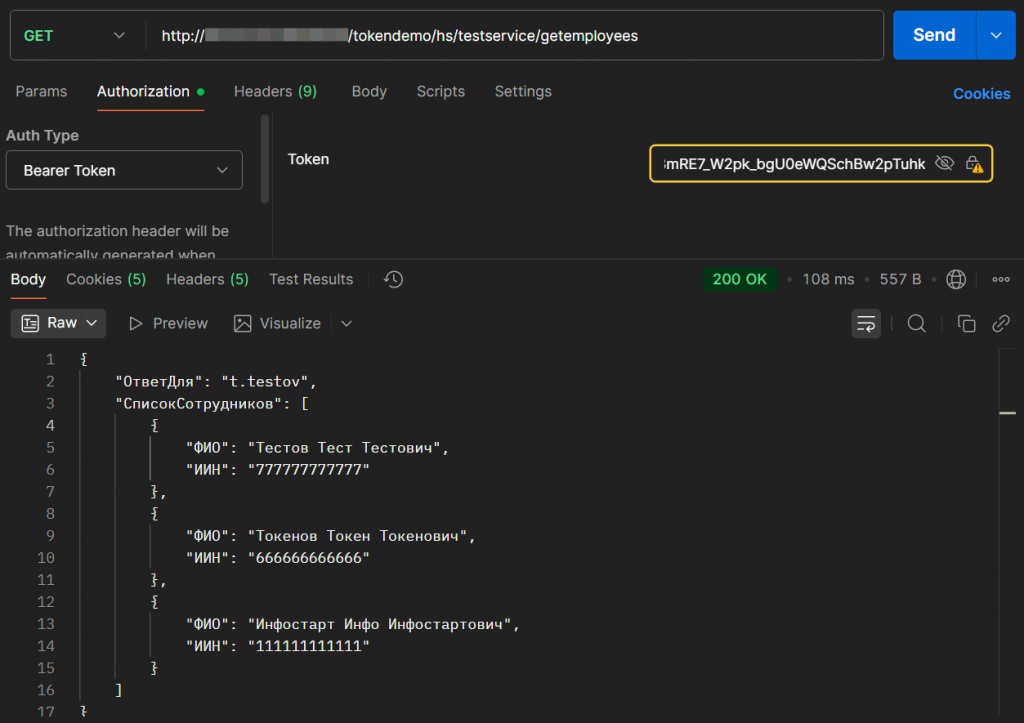
2. TestService - сервис с единственным методом, который возвращает данные, запрошенные с использованием корректного JWT-токена (проверка авторизованного доступа). Дополнительно добавил определение текущего пользователя по токену.

 
 Пример запроса с ответом - getemployees


Основная кодовая база решения расположена в общем модуле «Аутентификация».
Для хранения секретного ключа (в формате Base64) создана константа auth_SecretKey.

В целях демонстрации работы механизма аутентификации в конфигурацию также добавлены справочники «Пользователи» и «Сотрудники».

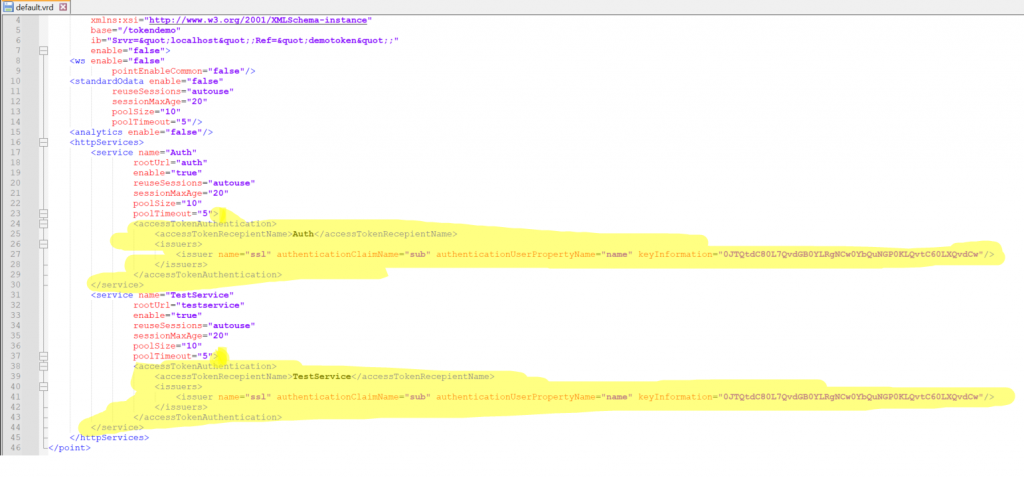
После публикации HTTP-сервисов необходимо внести соответствующие изменения в файл default.vrd публикации.

В него следует добавить требуемые строки, включая секретный ключ, указанный в константе auth_SecretKey, чтобы платформа могла корректно выполнять верификацию токена и обеспечивать доступ к данным.

 
 отредактированный файл default.vrd


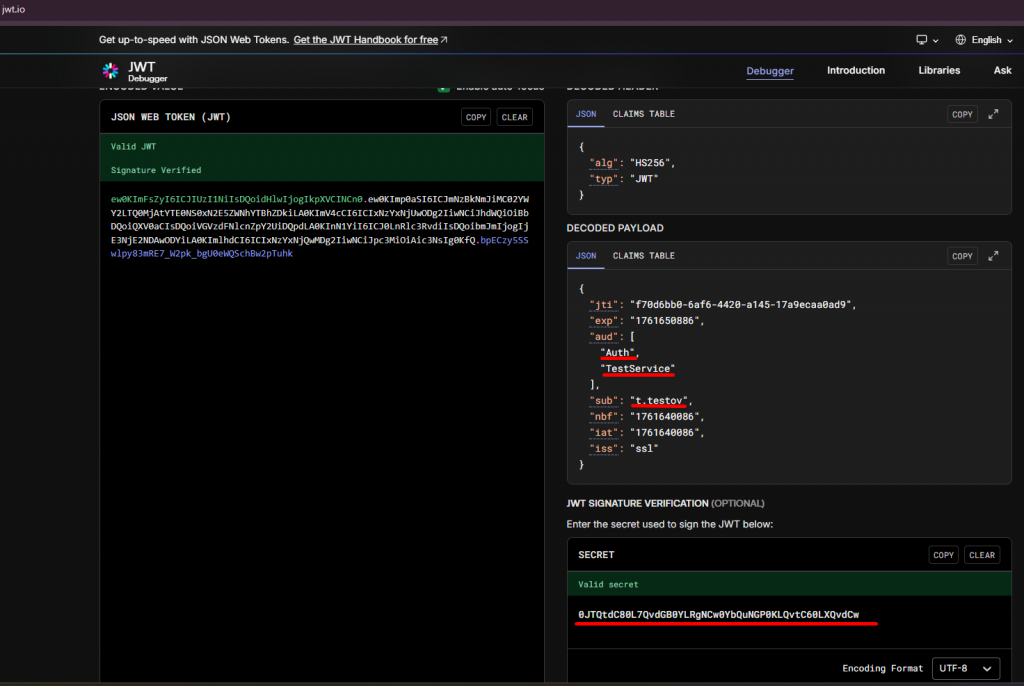
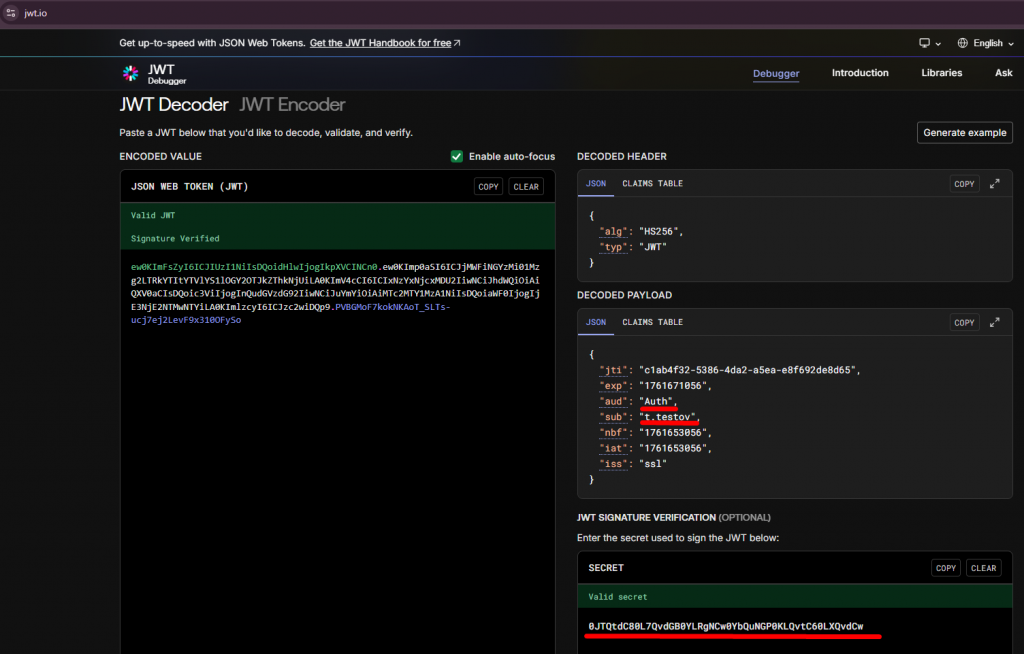
Проверка сформированного токена на сайте jwt.io:

 
 Проверка валидности токена


Для корректной работы конфигурации требуется платформа 8.3.21.1302 и выше.

Вступайте в нашу телеграмм-группу Инфостарт

См. также

Информационная безопасность Чистка данных Системный администратор Разработчик Руководитель проекта 1С 8.3 1С:Бухгалтерия 3.0 Платные (руб)
Обезличивает копию рабочей базы 1С перед передачей наружу и возвращает настоящие данные обратно, когда база вернулась. Это обратимая псевдонимизация: соответствия «исходное - псевдоним» пишутся в отдельный зашифрованный датасет, который остаётся у владельца. Работает на любой конфигурации - обходит метаданные и находит персональные данные сам, без списка реквизитов под конкретную базу. Суммы, количества, даты и номера документов не трогает никогда, оборотно-сальдовая до и после совпадает до копейки. Проверено на трёх конфигурациях: 106 031 объект, 215 642 замены, ноль ошибок, возврат 100 процентов.

42700 руб.

18.08.2026    1499    3    0    

3

Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Разработчик Аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)
Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.

6000 руб.

15.04.2026    4175    12    0    

25

Информационная безопасность Нейросети Разработчик 1С 8.3 Бесплатно (free)

Скрипт, который написал Claude Code и каждый час запускал планировщик, ночью пометил на удаление тысячи документов перемещений в продуктивной базе 1С на 5 ТБ. Остатки уехали на миллиардные суммы, база стояла до обеда, около 500 заказов с маркетплейсов и сайта ушли в отмены. Как это произошло, где была ошибка в определении дублей и что я сделал, чтобы это не повторилось: агентам только чтение, алерты в Telegram на массовую запись, ревизия планировщиков.

06.10.2026    6219    nedomolkov.ivan    162    

48

Информационная безопасность Поиск данных ServiceDesk, HelpDesk Журналы и реестры данных 1С 8.3 Россия Бухгалтерский учет Бюджетный учет Налоговый учет Управленческий учет Платные (руб)

Полный контроль над изменениями в 1С без нагрузки на вашу базу. Мгновенный доступ к истории изменений, удобное сравнение и откат данных в один клик. Простой отчет с визуальным отображением изменений Откат на любую версию объекта в два клика История изменения данных хранится во внешней базе

180000 руб.

05.09.2025    5935    2    1    

4

Информационная безопасность Пароли 1С:Предприятие 8 Бесплатно (free)

Все еще храните пароли в базе? Тогда мы идем к вам! Безопасное и надежное хранение секретов. JWT авторизация. Удобный интерфейс. Демо конфигурация. Бесплатно.

30.05.2024    17594    kamisov    20    

66

Информационная безопасность Разработчик 1С:Предприятие 8 Бесплатно (free)

Рассмотрим в статье более подробную и последовательную настройку аутентификации в 1С с использованием распространенной технологии JWT, которая пришла в программу в платформе версии 8.3.21.1302.

27.02.2024    27258    AlexeyPROSTO_1C    10    

46

Информационная безопасность Разработчик 1С:Предприятие 8 Абонемент ($m)

Интеграционные решения стали неотъемлемой частью нашей жизни. Правилом хорошего тона в современных приложениях является не давать интегратору доступ к чувствительным данным. Device flow позволяет аутентифицировать пользователя, не показывая приложению чувствительные данные (например: логин и пароль)
Рассмотрим Device flow аутентификацию, в приложении, на примере OpenID провайдера Yandex.

1 стартмани

27.10.2023    6376    platonov.e    1    

23
Комментарии
Подписаться на ответы Инфостарт бот Сортировка: Древо развёрнутое
Свернуть все
1. DimonHV 05.11.25 19:44 Сейчас в теме
Реализована ли в решении инвалидация refresh токенов (одноразовость), каким способом?
2. aibasoft 13 12.11.25 09:34 Сейчас в теме
(1)
Реализована ли в решении инвалидация refresh токенов (одноразовость), каким способом?

Да,при выдаче пары токенов (access / refresh) значение refresh-токена сохраняется в базе в виде хэша, привязанного к конкретному пользователю.
При обращении с refresh-токеном система сравнивает полученный токен с ранее сохранённым хэшом.
Таким образом повторное использование ранее выданного refresh-токена невозможно, при повторной попытке обновления токена валидация на уровне кода не пройдёт, и запрос будет отклонён.
А сам пропуск(обращение к http сервису) на уровне платформы со старым refresh-токеном сработает если он не просрочен(на это мы не можем повлиять, все делается на уровне платформы...).
Для отправки сообщения требуется регистрация/авторизация