Создание токенов доступа JWT в 1С: обработка с подписью HS256 и проверкой токена

24.06.26

Администрирование - Информационная безопасность
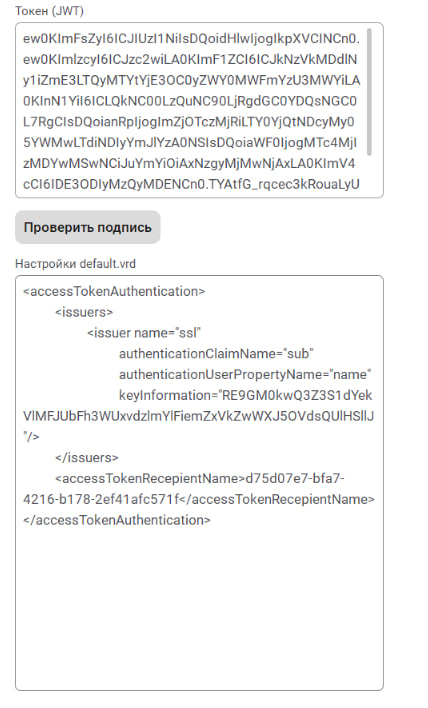
Создание JWT-токена из пользовательского режима + текст для вставки в файл публикации. В форме можно выбрать пользователя, id получателя токена, ключ шифрования (можно сгенерировать там же). Есть проверка подписи по ключу. Также добавил текст для вставки в публикацию базы

Файлы

ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.

Наименование Скачано Купить файл
Создание токенов доступа JWT в 1С: своя обработка с подписью HS256 и проверкой токена:
.epf 11,54Kb
2 2 500 руб. Купить

Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний

Оформите подписку на компанию для решения рабочих задач

Оформить подписку и скачать решение со скидкой

Вы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

Общее описание обработки

Внешняя обработка для формирования токенов доступа в формате JSON Web Token (JWT, RFC 7519) прямо из информационной базы 1С. Токен подписывается симметричным алгоритмом HS256 (HMAC-SHA256) и пригоден для JWT-аутентификации в HTTP- и Web-сервисах "1С:Предприятие", а также для интерактивного входа пользователя по токену доступа. Дополнительно обработка генерирует случайный ключ подписи, готовый фрагмент файла публикации default.vrd и умеет проверять подпись уже выпущенного токена. 

Тестировалось на платформе 1С:Предприятие 8.5.1 (рекомендуется 8.3.21 и выше, т.к. JWT-аутентификация в платформе появилась начиная с этой версии).


Теория: как устроен JWT

JSON Web Token — открытый стандарт (RFC 7519) для создания токенов доступа на основе JSON. Физически это строка из трёх частей, разделённых точкой:

header.payload.signature

Каждая часть кодируется в Base64URL — это обычный Base64, но «безопасный для URL»: символ + заменяется на -, / — на _, а хвостовые = отбрасываются.

Заголовок (header)

Служебный JSON, описывает алгоритм подписи и тип токена:

{
"alg": "HS256",
"typ": "JWT"
}


Полезная нагрузка (payload)

JSON с «претензиями» (claims) — данными о субъекте и самом токене. Стандартные имена описаны в разделе 4.1 RFC 7519:

Claim  Назначение

iss

issuer — издатель токена

aud

audience — для кого выпущен токен (получатель)

sub

subject — субъект (идентификатор пользователя)

jti

JWT ID — уникальный идентификатор токена

iat

issued at — момент выпуска (Unix-время, секунды)

nbf

not before — токен недействителен до этого момента

exp

expiration — момент окончания срока действия

Можно добавлять и собственные claim'ы — важно лишь, чтобы имена внутри одного токена были уникальны.


Подпись (signature)

Подпись гарантирует, что заголовок и нагрузку не подменяли.

Важно понимать: JWT не шифрует данные. Заголовок и нагрузку может прочитать кто угодно (например, на сайте jwt.io). Подпись лишь защищает от изменения: подделать тело, не зная секретный ключ, невозможно.


Где в 1С применяется JWT

  • как способ аутентификации пользователей информационной базы;
  • как способ аутентификации при использовании HTTP- и Web-сервисов;
  • при настройке публикации информационной базы на веб-сервере.


Интерфейс обработки

Форма обработки максимально простая.
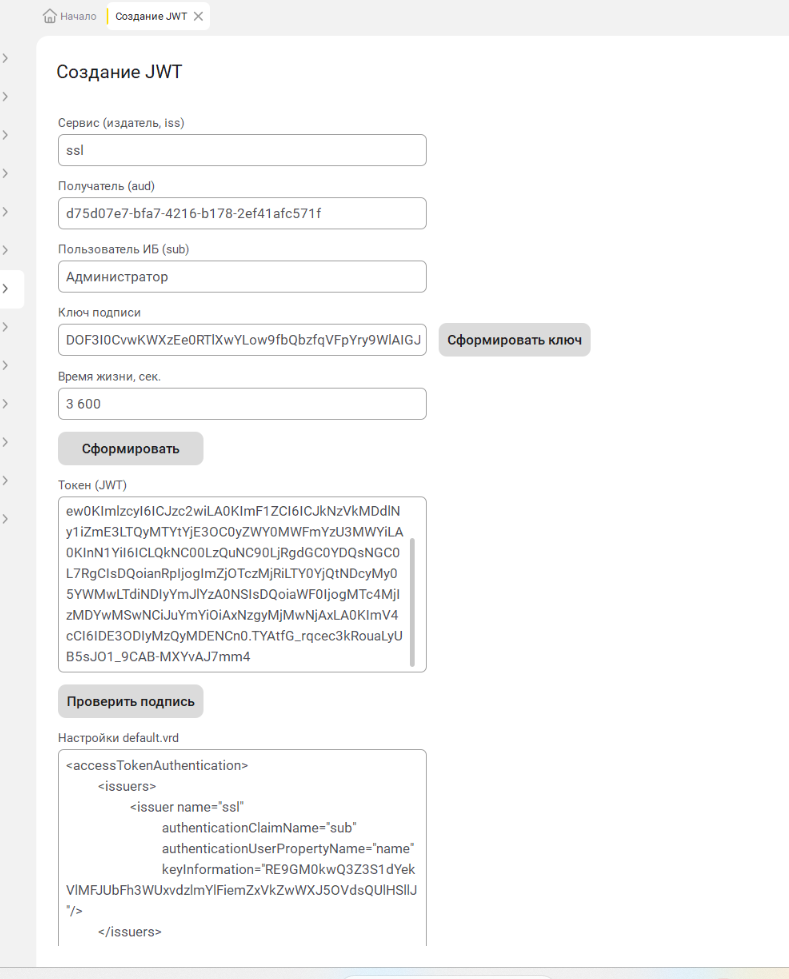
 

Поля:

  • Сервис (издатель, iss) — имя издателя токена. Должно совпасть с атрибутом name элемента <issuer> в default.vrd.
  • Получатель (aud) — для кого предназначен токен. Должно совпасть с <accessTokenRecepientName> в default.vrd.
  • Пользователь ИБ (sub) — пользователь информационной базы (поле с выпадающим списком всех пользователей базы).
  • Ключ подписи — секретный ключ. Рядом кнопка генерации случайного ключа.
  • Время жизни, сек. — срок действия токена (по умолчанию 3600).

Кнопки и поля вывода:

  • Сформировать — создаёт токен и текст настроек публикации.
  • Токен (JWT) — готовый токен.
  • Настройки default.vrd — готовый фрагмент файла публикации.
  • Проверить подпись — проверяет подпись токена из поля «Токен» текущим ключом.

Проверено на следующих конфигурациях и релизах:

  • 1С:Библиотека стандартных подсистем, редакция 3.1, релизы 3.1.12.238

Вступайте в нашу телеграмм-группу Инфостарт

обработка токен JWT интеграция

См. также

Информационная безопасность Чистка данных Системный администратор Разработчик Руководитель проекта 1С 8.3 1С:Бухгалтерия 3.0 Платные (руб)

Обезличивает копию рабочей базы 1С перед передачей наружу и возвращает настоящие данные обратно, когда база вернулась. Это обратимая псевдонимизация: соответствия «исходное - псевдоним» пишутся в отдельный зашифрованный датасет, который остаётся у владельца. Работает на любой конфигурации - обходит метаданные и находит персональные данные сам, без списка реквизитов под конкретную базу. Суммы, количества, даты и номера документов не трогает никогда, оборотно-сальдовая до и после совпадает до копейки. Проверено на трёх конфигурациях: 106 031 объект, 215 642 замены, ноль ошибок, возврат 100 процентов.

42700 руб.

18.08.2026    1550    3    0    

3

Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Разработчик Аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)

Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.

6000 руб.

15.04.2026    4205    12    0    

25

Информационная безопасность Архивирование (backup) Системный администратор Разработчик 1С 8.3 Бесплатно (free)

Утром базы не открылись: ночью хакеры зашифровали серверы, базы 1С, почту, кассы, мобильные приложения и бэкапы в сети. Критичные базы подняли из копий на отключённых дисках и потеряли около 10 часов данных. Рассказываю, как прошли первые сутки, что увидел только человек, что мы закрыли после атаки и какие двери в самой базе 1С программист может проверить у себя уже сегодня.

10.11.2026    10430    nedomolkov.ivan    56    

19

Информационная безопасность Нейросети Разработчик 1С 8.3 Бесплатно (free)

Скрипт, который написал Claude Code и каждый час запускал планировщик, ночью пометил на удаление тысячи документов перемещений в продуктивной базе 1С на 5 ТБ. Остатки уехали на миллиардные суммы, база стояла до обеда, около 500 заказов с маркетплейсов и сайта ушли в отмены. Как это произошло, где была ошибка в определении дублей и что я сделал, чтобы это не повторилось: агентам только чтение, алерты в Telegram на массовую запись, ревизия планировщиков.

06.10.2026    6447    nedomolkov.ivan    164    

48

Информационная безопасность Поиск данных ServiceDesk, HelpDesk Журналы и реестры данных 1С 8.3 Россия Бухгалтерский учет Бюджетный учет Налоговый учет Управленческий учет Платные (руб)

Полный контроль над изменениями в 1С без нагрузки на вашу базу. Мгновенный доступ к истории изменений, удобное сравнение и откат данных в один клик. Простой отчет с визуальным отображением изменений Откат на любую версию объекта в два клика История изменения данных хранится во внешней базе

180000 руб.

05.09.2025    5957    2    1    

4

Информационная безопасность Пароли 1С:Предприятие 8 Бесплатно (free)

Все еще храните пароли в базе? Тогда мы идем к вам! Безопасное и надежное хранение секретов. JWT авторизация. Удобный интерфейс. Демо конфигурация. Бесплатно.

30.05.2024    17634    kamisov    20    

66

Информационная безопасность Разработчик 1С:Предприятие 8 Бесплатно (free)

Рассмотрим в статье более подробную и последовательную настройку аутентификации в 1С с использованием распространенной технологии JWT, которая пришла в программу в платформе версии 8.3.21.1302.

27.02.2024    27300    AlexeyPROSTO_1C    10    

46

Информационная безопасность Разработчик 1С:Предприятие 8 Абонемент ($m)

Интеграционные решения стали неотъемлемой частью нашей жизни. Правилом хорошего тона в современных приложениях является не давать интегратору доступ к чувствительным данным. Device flow позволяет аутентифицировать пользователя, не показывая приложению чувствительные данные (например: логин и пароль)
Рассмотрим Device flow аутентификацию, в приложении, на примере OpenID провайдера Yandex.

1 стартмани

27.10.2023    6393    platonov.e    1    

23
Комментарии
Подписаться на ответы Инфостарт бот Сортировка: Древо развёрнутое
Свернуть все
1. user-z99999 77 24.06.26 12:17 Сейчас в теме
А есть механизм отзыва токенов JWT ?
Выдал токен сотруднику, он уволился. Нужно закрыть доступ.

Да, есть время жизни токенов. А как их отзывать (отбирать) ?
2. rinat1c 53 24.06.26 12:47 Сейчас в теме
(1) в вашем случае у самого пользователя снять галочку "авторизация токеном доступа"

в случае с http-сервисами либо менять ключ подписи (тогда все токены, выданные для этого сервиса отвалятся) либо вести их ручной учет - создаем регистр сведений "Отозванные токены", помещаем туда поле jti из полезной нагрузки выданного токена (это по сути id токена) и в модуле http-сервиса проверяем не отозван ли токен
Для отправки сообщения требуется регистрация/авторизация