Бесшовная JWT аутентификация при интеграции 1С:ERP и 1С:Документооборот

01.04.26

Администрирование - Информационная безопасность

На связке ERP 2.5.22.166 и Документооборот 2.1.37.5 настроена сквозная JWT-аутентификация (типовой механизм). Больше никаких двойных входов: пользователь авторизуется в ERP, а в ДО попадает автоматически — по токену доступа. Упрощаем работу с системой и убираем барьеры между контурами учета.

В классических сценариях интеграции между 1С:ERP и 1С:Документооборот (ДО) пользователь вынужден авторизовываться дважды: сначала в ERP, а затем — при переходе в документооборот. Это:

  • снижает скорость работы сотрудников;

  • увеличивает количество обращений в службу поддержки (забытые/просроченные пароли);

  • создает барьер между двумя системами, которые должны восприниматься как единый контур.

Особенно остро проблема проявляется при активном использовании встроенных механизмов интеграции, когда документы ERP (заказы, счета, акты) передаются в ДО на согласование, а пользователю требуется быстро переключаться между программами.


Решение

Для реализации бесшовной авторизации между ERP и Документооборотом не требуется доработка конфигураций. Все настройки выполняются в режиме предприятия штатными средствами платформы, начиная с версии 8.3.21. бесшовная аутентификация на основе JWT (JSON Web Token).

Как это работает

  1. Авторизация в ERP
    Пользователь входит в систему 1С:ERP стандартным способом (локально или через веб-интерфейс).

  2. Генерация JWT-токена
    После успешной аутентификации ERP формирует подписанный JWT-токен, содержащий идентификатор пользователя и срок действия.

  3. Автоматический вход в Документооборот
    При переходе в ДО (по ссылке из интеграционного механизма или через общий портал) токен передается в ДО. Система ДО проверяет подпись токена, извлекает пользователя и выполняет его авторизацию без запроса логина и пароля.

  4. Завершение сеанса
    Выход из ERP также завершает сессию в ДО, что исключает компрометацию учетных записей при незакрытых сеансах.

Что дает JWT

  • Безопасность — токен подписывается секретным ключом, подмена или подделка невозможны.

  • Независимость — системы обмениваются только токеном, без хранения паролей ДО в ERP.

  • Производительность — не требуется повторного обращения к серверу авторизации ДО.


Результат

После внедрения бесшовной JWT-аутентификации пользователь больше не вводит учетные данные дважды. Достаточно авторизоваться в ERP, и доступ к Документообороту становится автоматическим.


Настройка в 1С:ERP

1) Если в системе уже использовалась авторизация в Документообороте по паролю (через прямое указание логина и пароля в настройках интеграции), перед переходом на JWT-аутентификацию необходимо очистить регистр сведений «НастройкиАвторизацииВ1СДокументообороте».

2) «НСИ и администрирование» → «Настройка интеграции» → «Интеграция с 1С:Документооборотом»

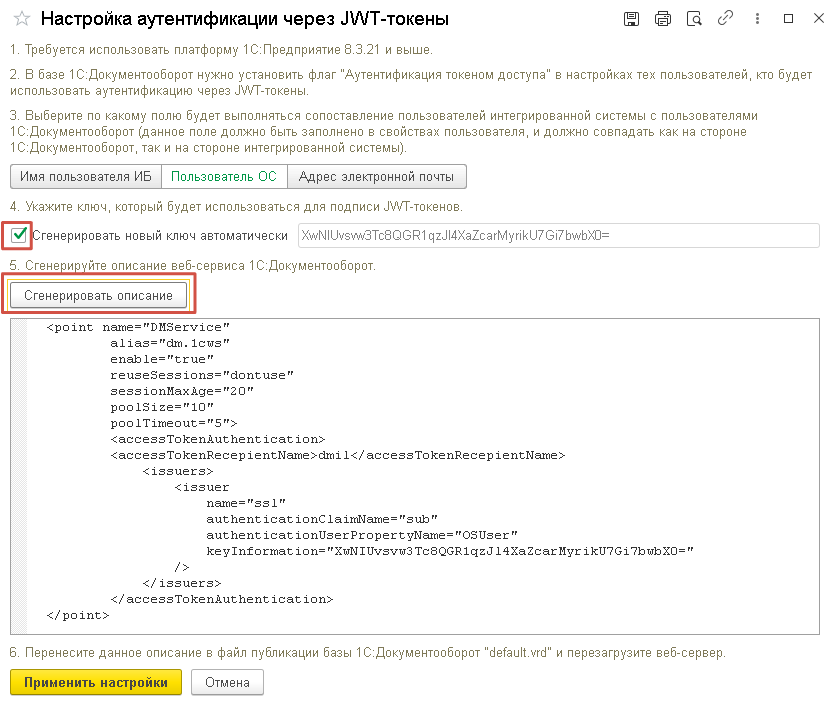
3) В открывшейся форме перейдите по гиперссылке «Настроить доступ»  В появившемся окне выберите вариант «Настроить через JWT-токены» — система автоматически переведет вас в форму настройки JWT-аутентификации, с подробной встроенной инструкцией.


Вступайте в нашу телеграмм-группу Инфостарт

JWT JSON Web Token JWT-аутентификация токен доступа бесшовная аутентификация настройка JWT в 1С интеграция ERP и Документооборот

Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

См. также

Информационная безопасность Чистка данных Системный администратор Разработчик Руководитель проекта 1С 8.3 1С:Бухгалтерия 3.0 Платные (руб)

Обезличивает копию рабочей базы 1С перед передачей наружу и возвращает настоящие данные обратно, когда база вернулась. Это обратимая псевдонимизация: соответствия «исходное - псевдоним» пишутся в отдельный зашифрованный датасет, который остаётся у владельца. Работает на любой конфигурации - обходит метаданные и находит персональные данные сам, без списка реквизитов под конкретную базу. Суммы, количества, даты и номера документов не трогает никогда, оборотно-сальдовая до и после совпадает до копейки. Проверено на трёх конфигурациях: 106 031 объект, 215 642 замены, ноль ошибок, возврат 100 процентов.

42700 руб.

18.08.2026    1596    4    0    

3

Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Разработчик Аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)

Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.

6000 руб.

15.04.2026    4241    12    0    

25

Информационная безопасность Архивирование (backup) Системный администратор Разработчик 1С 8.3 Бесплатно (free)

Утром базы не открылись: ночью хакеры зашифровали серверы, базы 1С, почту, кассы, мобильные приложения и бэкапы в сети. Критичные базы подняли из копий на отключённых дисках и потеряли около 10 часов данных. Рассказываю, как прошли первые сутки, что увидел только человек, что мы закрыли после атаки и какие двери в самой базе 1С программист может проверить у себя уже сегодня.

10.11.2026    15228    nedomolkov.ivan    67    

19

Информационная безопасность Нейросети Разработчик 1С 8.3 Бесплатно (free)

Скрипт, который написал Claude Code и каждый час запускал планировщик, ночью пометил на удаление тысячи документов перемещений в продуктивной базе 1С на 5 ТБ. Остатки уехали на миллиардные суммы, база стояла до обеда, около 500 заказов с маркетплейсов и сайта ушли в отмены. Как это произошло, где была ошибка в определении дублей и что я сделал, чтобы это не повторилось: агентам только чтение, алерты в Telegram на массовую запись, ревизия планировщиков.

06.10.2026    6613    nedomolkov.ivan    164    

48

Информационная безопасность Поиск данных ServiceDesk, HelpDesk Журналы и реестры данных 1С 8.3 Россия Бухгалтерский учет Бюджетный учет Налоговый учет Управленческий учет Платные (руб)

Полный контроль над изменениями в 1С без нагрузки на вашу базу. Мгновенный доступ к истории изменений, удобное сравнение и откат данных в один клик. Простой отчет с визуальным отображением изменений Откат на любую версию объекта в два клика История изменения данных хранится во внешней базе

180000 руб.

05.09.2025    5967    2    1    

4

Информационная безопасность Пароли 1С:Предприятие 8 Бесплатно (free)

Все еще храните пароли в базе? Тогда мы идем к вам! Безопасное и надежное хранение секретов. JWT авторизация. Удобный интерфейс. Демо конфигурация. Бесплатно.

30.05.2024    17674    kamisov    20    

66

Информационная безопасность Разработчик 1С:Предприятие 8 Бесплатно (free)

Рассмотрим в статье более подробную и последовательную настройку аутентификации в 1С с использованием распространенной технологии JWT, которая пришла в программу в платформе версии 8.3.21.1302.

27.02.2024    27358    AlexeyPROSTO_1C    10    

46

Информационная безопасность Разработчик 1С:Предприятие 8 Абонемент ($m)

Интеграционные решения стали неотъемлемой частью нашей жизни. Правилом хорошего тона в современных приложениях является не давать интегратору доступ к чувствительным данным. Device flow позволяет аутентифицировать пользователя, не показывая приложению чувствительные данные (например: логин и пароль)
Рассмотрим Device flow аутентификацию, в приложении, на примере OpenID провайдера Yandex.

1 стартмани

27.10.2023    6397    platonov.e    1    

23
Комментарии
Подписаться на ответы Инфостарт бот Сортировка: Древо развёрнутое
Свернуть все
1. maksev 4 23.06.26 12:08 Сейчас в теме
Добрый день. В какой именно участок кода файлы default.vrd нужно вставить это фрагмент?
2. ShapolovMS 16.07.26 05:59 Сейчас в теме
(1) Добрый день!

ищете в файле default.vrd вот эту строчку <point name "DMService".Когда найдете замените ее на то что вам сформировала 1С где вы настраивали JWT-токены.
Для отправки сообщения требуется регистрация/авторизация