Тренды в сфере информационной безопасности: прогнозы на 2026–2027 годы
Администрирование - Информационная безопасность
Актуальные киберугрозы: 2025 год
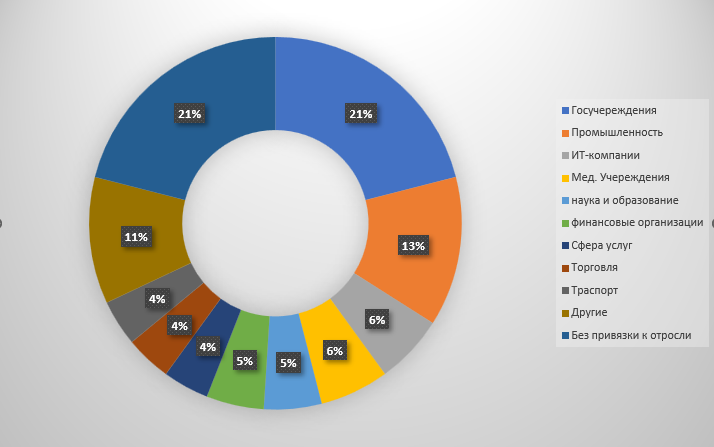
Какие сферы чаще всего атаковали в 2025 году? Самые популярные цели – государственные учреждения и промышленность. Все остальные компании, в том числе IT, другие отрасли, малый бизнес и стартапы, тоже попадают в этот перечень.
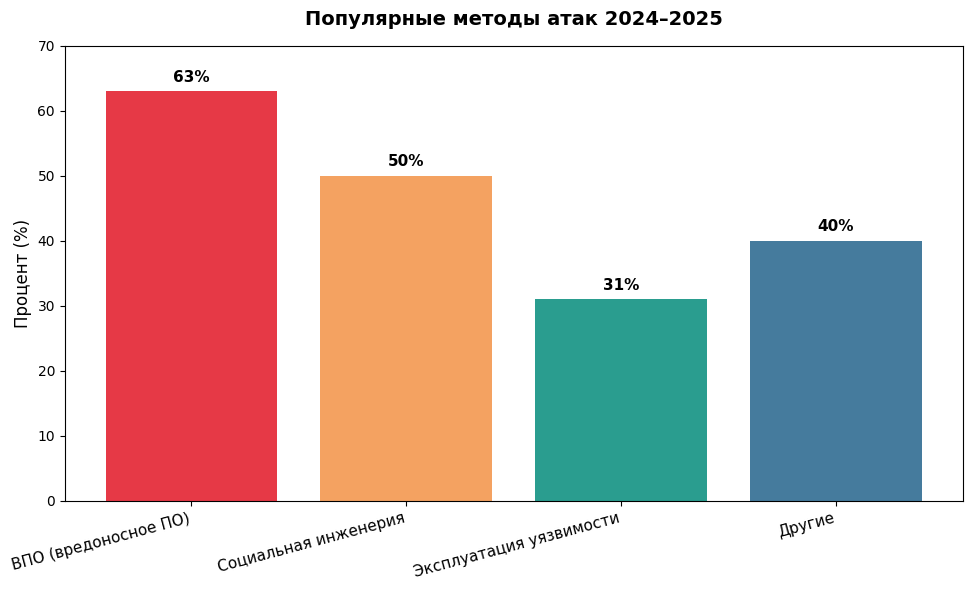
Если говорить о популярных методах атак, то на первом месте атаки с вредоносным ПО. Далее идет социальная инженерия, то есть атаки на людей. Если в первом случае атакуют инфраструктуру, данные и системы, то во втором – непосредственно человека.
Третий метод – эксплуатация уязвимостей, которая занимает порядка 31% от всех атак. Есть и другие методы, например DDoS и так далее.
Вредоносное ПО
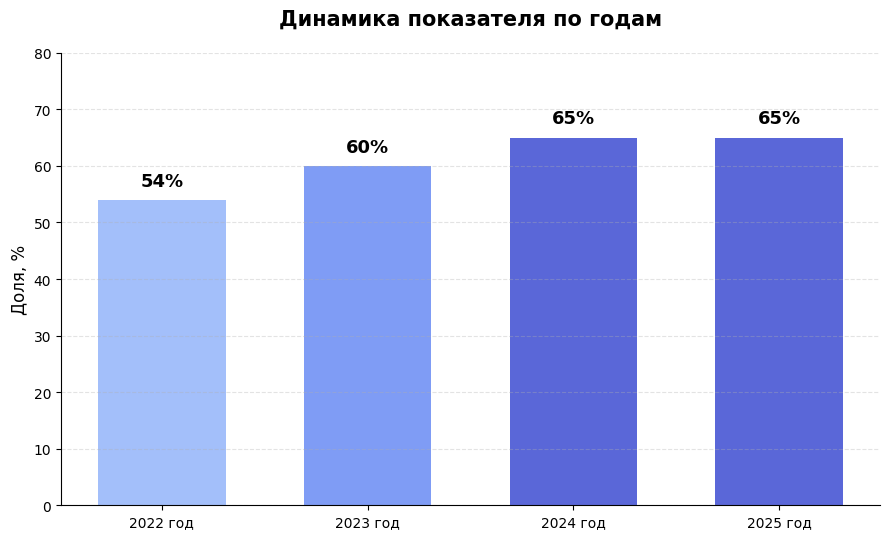
Наверное, все уже знают, что такое вредоносное ПО. Это программа, которая может украсть данные, разрушить инфраструктуру или нанести компании какой-то другой вред.
Каким бывает вредоносное ПО? Первое – всем известные шифровальщики. Далее – программы удаленного управления. Третье – шпионское ПО.
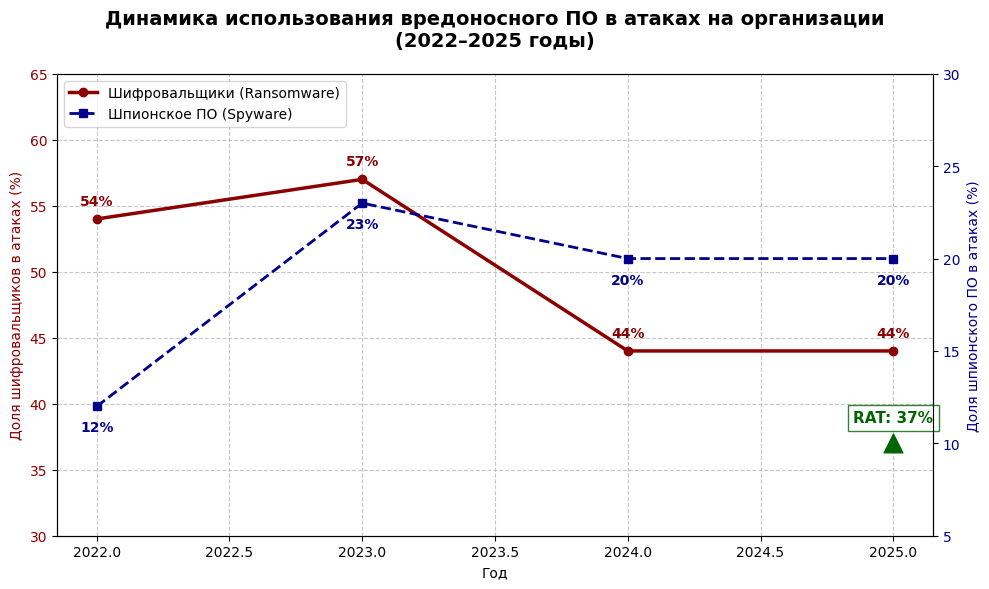
Если посмотреть статистику за последние три года, количество атак с использованием вредоносного ПО выросло примерно на 10%, даже чуть больше. Самый заметный скачок произошел в 2023 году по шпионскому ПО. А в 2025 году на 37% выросла популярность программ удаленного управления.
Социальная инженерия
Социальная инженерия – это атаки на людей, некая психологическая манипуляция человеком, воздействие на сотрудника с целью получить информацию.
Статистика за последние два-три года показывает, что в 2025 году количество таких атак выросло примерно на 10%.
Какие бывают методы? Первый – всем известный фишинг. Далее – вишинг. Если фишинг – это, например, письма, то вишинг – телефонное мошенничество.
Есть претекстинг, когда атака строится вокруг определенного сценария. Например, вам позвонили, сказали: «Ваша карта заблокирована, скажите код из СМС». Это один из видов атаки на человека.
Любая социальная инженерия – это попытка воздействовать на человека и получить ту или иную информацию: пароли или другие данные.
Эксплуатация уязвимостей
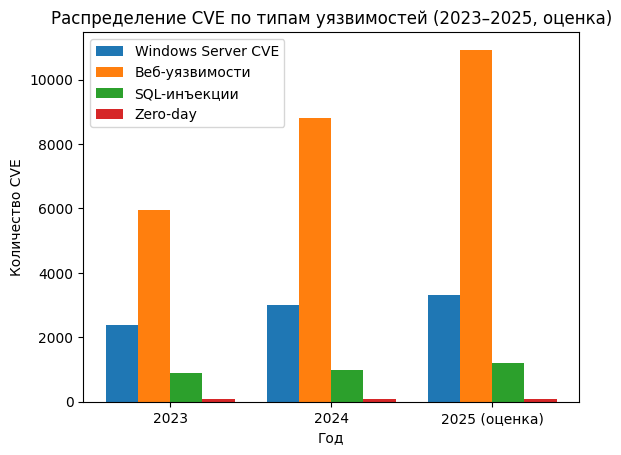
Третий метод атаки – эксплуатация уязвимостей. Всем известно, что практически в любом ПО есть уязвимости, поэтому необходимо своевременно обновляться и закрывать их.
Один из популярных вариантов атак в 2025 году – перехват аутентификации Windows: перехват хэшей, разбор хэша, получение пароля и дальнейшее развитие атаки.
Далее идут уязвимости VPN, межсетевых экранов и SQL-инъекции.
В 2025 году было опубликовано примерно 50 тысяч CVE. Если посмотреть статистику 2023 года, их было около 30 тысяч.
Среди наиболее распространенных – веб-уязвимости. Сейчас много интеграций через API, поэтому атакуются веб-приложения и API.
Импортозамещение, влияние на ИБ
Последние несколько лет продолжается тенденция на импортозамещение. Посмотрим, как импортозамещение влияет в том числе на информационную безопасность.
Почему компании переходят на российское программное обеспечение? Во-первых, из-за требований регуляторов. Во-вторых, из-за невозможности получать обновления зарубежного ПО. В-третьих, из-за необходимости внедрять новое ПО, которое уже невозможно купить.
Основные направления – операционные системы, виртуализация, ERP (наша православная 1С), BI-системы и другие корпоративные системы.
Так как мы говорим об экосистеме 1С, рассмотрим, какие бывают атаки и угрозы на примере «1С:Предприятия».
Угрозы для «1С:Предприятия»
Какие основные угрозы мы видим в «1С:Предприятии»?
-
Несанкционированный доступ.
-
Утечка конфиденциальных данных.
-
Уязвимости платформы и конфигурации. Так как это программное обеспечение, его тоже необходимо своевременно обновлять и закрывать уязвимости.
-
Риски интеграции с внешними системами. Сейчас идет большое количество интеграций с внешними IP-системами, поэтому любые веб-соединения требуют защиты.
-
Физическая безопасность серверов.
Какие меры защиты нам нужны, чтобы защитить 1С?
Первое – шифрование данных, причем даже внутри сети. Данные необходимо шифровать.
Второе – регулярное обновление программного обеспечения и закрытие уязвимостей, в том числе в 1С и на веб-серверах.
Далее – журнал аудита. Его можно организовать разными средствами, в том числе с помощью сторонних систем, например SIEM.
Следующий пункт – контроль доступа: аутентификация, двухфакторная аутентификация и другие средства.
И, конечно, резервное копирование. В идеале – резервное копирование по принципу 3-2-1, если это возможно.
Если подытожить защитные меры для 1С, то в 2026 году и дальше это уже не просто защита одной программы. Это комплекс мер, включающий защиту инфраструктуры, сети, аутентификации, ролевого доступа и так далее.
Искусственный интеллект как ядро угроз и защиты
Следующий тренд, который всем известен и который сейчас внедряется в том числе у нас в компании, – искусственный интеллект.
У искусственного интеллекта есть две стороны: условно черная и белая.
С помощью AI можно завладевать информацией, автоматизировать атаки на инфраструктуру, создавать фейковые новости, дипфейки и так далее.
С другой стороны, AI можно использовать для защиты: обнаружения атак в реальном времени, выявления фейков, фишинговых писем, защиты инфраструктуры и анализа попыток получения информации.
Посмотрим подробнее, как AI влияет на информационную безопасность с «черной» стороны.
Все компании начинают внедрять AI-агентов для помощи бизнесу и получения информации.
Первое, что может происходить с AI-агентом, – отравление памяти, так называемые манипуляции с памятью. Злоумышленник может повредить как кратковременную, так и долговременную память. Это может привести к финансовым потерям и ущербу для компании.
Следующий вариант – неправильное использование AI-агентов. Можно подобрать промпты таким образом, чтобы злоумышленник заставил агента задействовать тот или иной API, например в вашей CRM-системе. В результате CRM-система может отдать данные, которые не должны были получить посторонние.
Следующая известная проблема – галлюцинации. Агент выдает неверную, ложную информацию. Использование неправильной информации также может привести бизнес к финансовым потерям.
Четвертый метод – отказ в обслуживании. Агент или система, в которой работает AI-агент, оказывается под нагрузкой, и это начинает влиять на риски организации.
Приведу пример. Допустим, у вас есть клиника, а в ней автомат для выдачи талонов в очередь. В системе используется AI, который распределяет очереди. Происходит атака на AI-агента, создается нагрузка на систему, и система перестает правильно выдавать талоны. В результате человек своевременно не получает помощь.
Влияние тренда AI на защиту ИБ
Первое применение AI в защите – анализ сетевого трафика, выявление отклонений и анализ учетных записей.
Например, AI может сканировать логи, если он внедрен в SIEM-систему. По логам видно, что произошел вход с другого, нетипичного устройства. Эта информация передается сотруднику, который занимается аудитом.
AI помогает выявлять фишинговые письма, поддельные сайты и социальную инженерию.
Если AI внедрен в SIEM-систему, может автоматически происходить блокировка IP-адреса, блокировка доменного имени, изоляция устройства или изоляция пользовательской сессии.
Если подытожить, AI нужен в защите для быстрого обнаружения угроз, выявления неизвестных атак и снижения нагрузки на SOC.
Защитные меры информационных систем
Есть проблемы, есть атаки – теперь посмотрим, как от них защищаться.
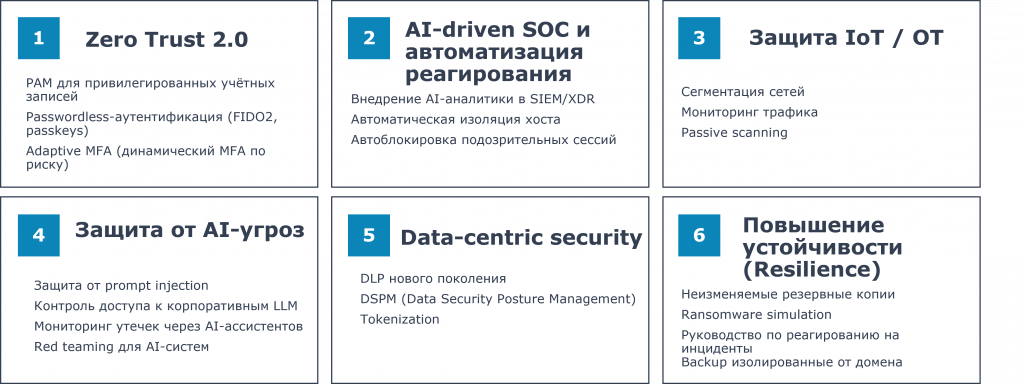
Очень многие атаки начинаются с компрометации учетной записи. Поэтому в первую очередь нужно защищать именно ее.
Это внедрение PAM-систем, двухфакторной аутентификации, а также passwordless-аутентификации с использованием других средств: ключа, QR-кода и так далее.
Следующее направление – внедрение AI в SOC. Если у компании есть SOC, AI-агент может помогать отделу с аналитикой, выявлять подозрительные сессии и участвовать в изоляции хоста.
Следующий блок защитных мер – сегментация сети, мониторинг трафика и пассивное сканирование.
Пассивное сканирование помогает мониторить сеть без вмешательства в нее: обнаруживать новые устройства, подозрительную активность и уязвимости, которые могут присутствовать в вашей сети, а вы о них еще не знаете.
Далее – защита от AI-угроз.
Поскольку компании внедряют AI, нужны и соответствующие средства защиты: защита от неправильных промптов, контроль доступа к LLM и мониторинг любых AI-систем.
Следующий блок – защита данных. Любая потеря данных для компании – это риск. Поэтому нужны новые DLP-системы, системы управления состоянием безопасности данных и другие инструменты.
Но даже если есть системы защиты, работают люди и работает AI, без отказоустойчивости инфраструктуры все это может не помочь. Поэтому необходимо повышать устойчивость инфраструктуры.
Первое – резервное копирование. Никто не застрахован от того, что что-то может произойти. Резервные копии должны быть изолированы от текущей сети, изолированы от домена и, желательно, располагаться не в вашем основном ЦОДе.
Также необходим DRP-план восстановления.
Если есть возможность, полезно проводить симуляции атак. Например, вы поймали какое-то вредоносное письмо, воспроизвели сценарий в закрытой зоне и посмотрели, как происходит атака, как вы восстанавливаетесь и как защищаетесь.
Подходы к защите в 2026–2027 годах
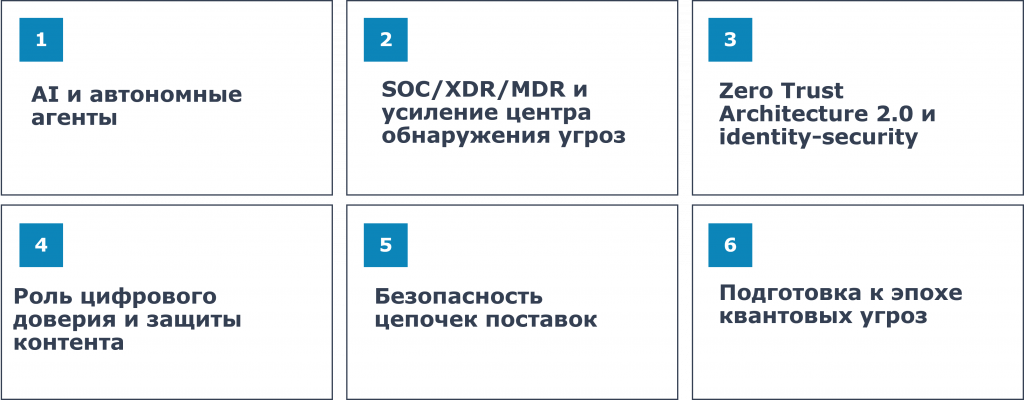
Поскольку искусственный интеллект становится одной из движущих сил киберугроз, его необходимо использовать и в защите.
Это внедрение AI и автономных AI-агентов.
Далее – внедрение SOC. Если компания большая, инфраструктуры и сервисов много, необходим центр операций с круглосуточным мониторингом и реагированием, желательно автоматическим, на те или иные атаки.
Следующее направление – защита пользователя и аутентификации. Если раньше традиционным принципом было «доверяй, но проверяй», то теперь он меняется на «никогда не доверяй, всегда проверяй».
Дальше – роль цифрового доверия. Если ваша компания оказывает ту или иную услугу на внешнем рынке, клиенту важно понимать, что его данные находятся под защитой. Пользователь должен быть уверен, что его данные никуда не утекут и никто их не скомпрометирует.
Следующий вопрос – безопасность цепочек поставок. Поскольку идет внедрение нового ПО в рамках импортозамещения, никто не может исключить, что в новом релизе окажется какая-то уязвимость. Поэтому лучше получать дистрибутивы из проверенных источников и от проверенных вендоров.
Еще одно направление – подготовка к квантовой угрозе. Квантовые компьютеры постепенно становятся доступнее, поэтому появляется риск того, что существующие криптографические средства защиты в перспективе можно будет взломать с помощью квантовых вычислений.
Если подвести итог, защита информации в 2026–2027 годах становится не только технической задачей, но и стратегическим бизнес-направлением.
Процессы защиты необходимо выстраивать уже на уровне стратегии и интегрировать в бизнес-процессы. Любая атака на инфраструктуру влияет на бизнес, репутационные риски и рост компании.
Меры защиты информации в организации
Расскажу немного о том, как мы подошли к защите в нашей компании и как выбирали системы.
Первое – мы пришли к тому, что без SIEM-системы с ИИ-аналитикой никуда. SIEM-система была внедрена на все критичные сервисы.
Мы получаем информацию из журналов и логов, в том числе данные об аутентификации. Видим, кто и откуда зашел, легитимный это вход или нелегитимный.
Далее – защита конечных устройств с помощью EDR/XDR. Если по журналам мы видим, что на рабочей станции происходит какой-то нетривиальный случай, система срабатывает и устройство блокируется.
Следующее направление – управление доступом и внедрение двухфакторной аутентификации. Причем двухфакторной аутентификации с адаптивной функцией, чтобы можно было понимать, откуда человек подключается и с какого устройства. Например, если устройство поменялось или человек подключился не из своего обычного региона, сессия может быть заблокирована.
Отдельно необходимы организационные меры. Можно защитить любую систему, но остаются пользователи, сотрудники, которые могут скомпрометировать данные или занести уязвимость.
Следующее направление – защита данных и шифрование. Мы пришли к тому, что внутри сети, внутри приложений тоже шифруем данные, шифруем каналы с помощью TLS даже внутри инфраструктуры.
Также мы пришли к полной сегментации сети и мониторингу.
Планы на внедрения 2026–2027
Нам необходимо развивать мониторинг дальше. В частности, нужен пассивный мониторинг сети и система поведенческого анализа сетевого трафика.
Зачем она нужна? Допустим, в сети уже находится какой-то зловред, который ищет уязвимость в вашей инфраструктуре. Такая система сможет показать и подсветить: обратите внимание, здесь происходит что-то внештатное, возможно, в сети уже есть зловред.
Следующее направление – внедрение PAM-систем для привилегированных пользователей и контроля доступа к тем или иным системам.
Например, если у вас есть аутсорс, он получает доступ только к определенным системам, а все подключения мониторятся.
Далее – Sandbox. В компанию приходит много писем и различных файлов, поэтому их необходимо проверять через Sandbox.
Также нужна платформа анализа рисков и соответствия требованиям. Она помогает закрывать требования регуляторов, выявлять риски для себя и обучать сотрудников. В таких системах, в частности, можно организовать обучение и тестирование сотрудников.
В 2026–2027 годах информационная безопасность смещается от периметральной защиты к интеллектуальной.
И еще хочется добавить: не нужно смотреть на безопасность со стороны и думать, что нас это не касается и нас это не коснется. Нужно смотреть на то, что происходит в стране, в других компаниях, смотреть на рынок и применять эти случаи внутри своей компании.
Ваша компания тоже может оказаться уязвимой, поэтому ее необходимо защищать.
*************
Статья написана по итогам доклада (видео), прочитанного на конференции INFOSTART TEAM EVENT.
Вступайте в нашу телеграмм-группу Инфостарт
Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.

