Вирусы-шифровальщики
Администрирование - Информационная безопасность
Небольшое лирическое отступление
Статья потихоньку превращается в своего рода «Курс молодого бойца» по борьбе с такой напастью, как «Вирусы-шифровальщики». Статья не преследует целей рекламы каких бы то ни было продуктов. Не утверждает, что описанные в статье методы являются 100% гарантией защиты. Все решения по настройке ОС, выборе антивирусного ПО - целиком и полностью зависит только от вас!
Принцип действия
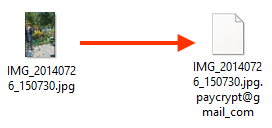
В большинстве случаев вирус приходит по электронной почте в виде вложения от незнакомого вам человека, или же от имени банка или другой крупной организации, имя которой вам уже скорее всего известно. Письма эти приходят с заголовком вида: «Акт-сверки…», «Карточка предприятия…», «Ваша задолженность перед банком…», «Проверка регистрационных данных» и прочее. В письме содержатся вложения с документами, якобы подтверждающими факт, указанный в заголовке письма. При открытии этого вложения происходит моментальный запуск вируса-шифровальщика, который незаметно зашифрует все ваши документы, видео, изображения на всех дисках и восстановить их уже будет невозможно. Увидеть это будет легко - все файлы, которые имели до этого значки, станут с иконками неизвестного типа файлов.
Рис. 1. Пример файла до и после работы вируса-шифровальщика
Как определить?
Вложения этих писем чаще всего бывают в архивах .zip, .rar, .7z, .cab (в настройках многих антивирусов по умолчанию отключена проверка архивов). И уже внутри этих архивов находятся на первый взгляд безобидные документы.
Если в настройках системы отключена функция отображения расширения файлов, то вы увидите лишь файлы вида «Документ.doc» или «Акт.xls» или что-то подобное. Если же включить отображение расширения файлов, то сразу будет видно, что на самом деле это не документы, а исполняемые программы или скрипты, так как имена файлов будут немного другого вида, например, «Документ.doc.exe» или «Акт.xls.js». При открытии таких файлов происходит не открытие документа, а запуск вируса-шифровальщика.
Краткий список «опасных» расширений файлов – т.е. если вы достоверно точно не знаете, что вам прислали, то вероятнее всего за ним спрятан вирус-шифровальщик: .exe, .com, .js, .wbs, .hta, .bat, .cmd
Для того, чтобы включить отображение расширений файлов, необходимо…
… если у вас Windows 8/Windows 8.1
Наверху открытого окна перейти на вкладку «Вид» и установить галочку напротив «Расширения имен файлов»
… если у вас Windows 7
На клавиатуре нажать левый Alt. Наверху появится главное меню. В нем открыть меню «Сервис – Параметры папок». В открывшемся окне перейти на вкладку «Вид». В списке дополнительных параметров почти в самом низу снять галочку напротив «Скрывать расширения для зарегистрированных типов файлов».
… если у вас Windows XP
Все аналогично Windows 7 за исключением нажатия кнопки Alt для вызова главного меню. Оно обычно всегда отображается в Windows XP.
Как не допустить заражения
Конечно же никогда не открывать вложения в письмах от незнакомых вам людей. Всегда можно уточнить, ответив на письмо, кто он (отправитель) такой, и откуда он узнал адрес вашей электронной почты.
Если же желание открыть вложения у вас не убавилось – обязательно проверьте расширения вложенных файлов. Если они заканчиваются на указанные выше «опасные» расширения файлов – ни в коем случае не открывайте их. Проше попросить отправителя выслать файлы в другом формате. Помните, в большинстве случаев отправитель даже не подозревает, что от его имени отправлялись файлы вируса-шифровальщика, и скорее всего он ответит вам, что ничего вам не отправлял и знать вас – не знает.
Более-менее адекватное антивирусное ПО, которое ловит эти вирусы-шифровальщики, это, пожалуй, Kaspersky Internet Security. Список антивирусов, известных мне, которые точно не прошли проверки и не заблокировали этот вирус - это Avast! и Microsoft Endpoint Protection.
В любом случае 100% защиты от антивируса ждать не стоит. Так как живут вирусы 2-3 дня, и после добавления их в базу антивирусов, код их переписывается.
update 28.04.2015: Так же есть технология теневого копирования в ОС Windows 7, которая позволяет откатить файл до рабочего состояния. Вопрос только в размерах вашего жесткого диска и свободного места на нем.
update 21.08.2015: Недавно столкнулся с очередным "заражением" - файлы пользователя были зашифрованы. Сценарий - полностью идентичен. В архиве находился сценарий под видом документа Excel. Мы пойдем другим путем, решил я, и открыл оснастку Управления групповой политикой в домене (сразу уточню - я программист, системное администрирование - побочный род деятельности, поэтому реализовал задачу как смог).
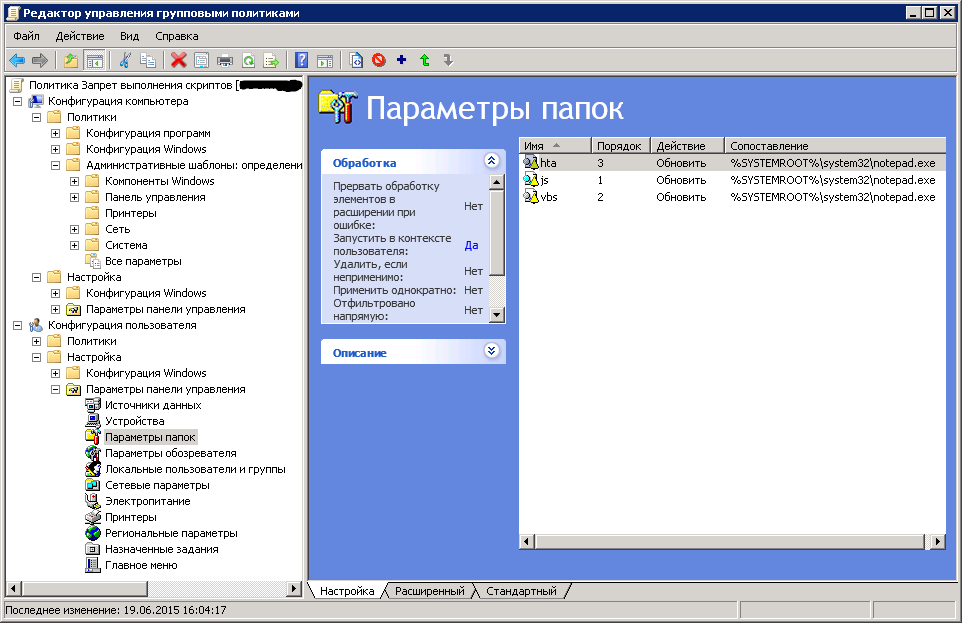
Актуально для сети с использованием домена Active Directory. Перехожу в объекты групповой политики и создаю новый объект "Запрет выполнения скриптов". Перехожу в конфигурацию пользователя - Настройки - Параметры панели управления - Параметры папок.
Добавляю 3 объекта для расширений hta, js, vbs с сопоставлением notepad.exe. Назначаю нужным группам пользователей созданный объект групповой политики. После перезагрузки все скрипты по умолчанию открываются через Блокнот и, как следствите, кроме недопонимания пользователя, не вызывают никаких других непоправимых последствий.
update 04.02.2016: Сегодня случилось очередное ЧП локального формата. Менеджеру по продажам пришло письмо с манящим заголовком Карточка предприятия с одноименным архивом .rar во вложении. И даже несмотря на то, что никаких карточек ни от какого клиента он не ждал - архив открыл. И увидев внутри Карточка предприятия.exe - не задумываясь его запустил... Встроенный в ОС Защитник Windows видимо не ожидал такой наглости злоумышленников и... спокойно пропустил запуск .exe файла из этого архива. Результат само собой на лицо - все файлы пользователя оказались зараженными.
Ограничивать политиками список разрешенных программ конечно дело неблагодарное, поэтому решил пойти другим путем... Возможно для многих будет приятной неожиданностью, но Касперский выпустил наконец бесплатную версию антивируса, с сильно урезанным функционалом... но и оставшегося хватает для большинства рабочих мест. Вот как-раз его и удалось протестировать на клиенте. Само собой расшифровать зашифрованное никакому продукту не по силам, интересен был лишь факт блокировки шифровальщика (по моему скромному опыту - Avast! с этой задачей не справляется, может что-то изменилось уже - но доверия к этому антивирусу уже нет).
Итак, после установки и запуска без изменения настроек Kaspersky Free - вообще никак не отреагировал на запуск .exe файла вируса-шифровальщика, что конечно-же обескуражило - надежды не оправдались :( Однако, решил поиграться с настройками и, только после того, как выставил высокий уровень защиты для файлового антивируса, добился желаемого результата - файл с вирусом-шифровальщиком был заблокирован в момент запуска!
Насколько надежна далее будет эта версия антивируса от Касперского - покажет конечно же время.
Вступайте в нашу телеграмм-группу Инфостарт
вирусы шифровальщики инструкция
Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
См. также
Информационная безопасность Чистка данных Системный администратор Разработчик Руководитель проекта 1С 8.3 1С:Бухгалтерия 3.0 Платные (руб)
Обезличивает копию рабочей базы 1С перед передачей наружу и возвращает настоящие данные обратно, когда база вернулась. Это обратимая псевдонимизация: соответствия «исходное - псевдоним» пишутся в отдельный зашифрованный датасет, который остаётся у владельца. Работает на любой конфигурации - обходит метаданные и находит персональные данные сам, без списка реквизитов под конкретную базу. Суммы, количества, даты и номера документов не трогает никогда, оборотно-сальдовая до и после совпадает до копейки. Проверено на трёх конфигурациях: 106 031 объект, 215 642 замены, ноль ошибок, возврат 100 процентов.
42700 руб.
18.08.2026 1668 5 0
Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Разработчик Аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)
Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.
6000 руб.
15.04.2026 4312 12 0
Чистка данных Информационная безопасность Разработчик 1С 8.3 1С 8.5 1С:Библиотека стандартных подсистем Абонемент ($m)
Обезличиватель баз 1С — внешняя обработка для подготовки обезличенных копий информационных баз. Заменяет персональные данные на случайные значения, сохраняя структуру и связи объектов. Универсальный обход всех типов метаданных: справочники, документы, регистры всех видов, ПВХ, планы счетов. Обезличивание по ссылкам с ограничением глубины. Генерация валидных ИНН/КПП/ОГРН/СНИЛС с контрольными суммами. Отбор через СКД для каждого объекта. Работает в любой конфигурации на БСП 2.x/3.x.
1 стартмани
13.11.2026 1496 25 war41k 23
Информационная безопасность Архивирование (backup) Системный администратор Разработчик 1С 8.3 Бесплатно (free)
Утром базы не открылись: ночью хакеры зашифровали серверы, базы 1С, почту, кассы, мобильные приложения и бэкапы в сети. Критичные базы подняли из копий на отключённых дисках и потеряли около 10 часов данных. Рассказываю, как прошли первые сутки, что увидел только человек, что мы закрыли после атаки и какие двери в самой базе 1С программист может проверить у себя уже сегодня.
10.11.2026 16806 nedomolkov.ivan 69
Информационная безопасность Нейросети Разработчик 1С 8.3 Бесплатно (free)
Скрипт, который написал Claude Code и каждый час запускал планировщик, ночью пометил на удаление тысячи документов перемещений в продуктивной базе 1С на 5 ТБ. Остатки уехали на миллиардные суммы, база стояла до обеда, около 500 заказов с маркетплейсов и сайта ушли в отмены. Как это произошло, где была ошибка в определении дублей и что я сделал, чтобы это не повторилось: агентам только чтение, алерты в Telegram на массовую запись, ревизия планировщиков.
06.10.2026 6794 nedomolkov.ivan 164
Информационная безопасность Поиск данных ServiceDesk, HelpDesk Журналы и реестры данных 1С 8.3 Россия Бухгалтерский учет Бюджетный учет Налоговый учет Управленческий учет Платные (руб)
Полный контроль над изменениями в 1С без нагрузки на вашу базу. Мгновенный доступ к истории изменений, удобное сравнение и откат данных в один клик. Простой отчет с визуальным отображением изменений Откат на любую версию объекта в два клика История изменения данных хранится во внешней базе
180000 руб.
05.09.2025 5993 2 1
Информационная безопасность Пароли 1С:Предприятие 8 Бесплатно (free)
Все еще храните пароли в базе? Тогда мы идем к вам! Безопасное и надежное хранение секретов. JWT авторизация. Удобный интерфейс. Демо конфигурация. Бесплатно.
30.05.2024 17734 kamisov 20
Информационная безопасность Разработчик 1С:Предприятие 8 Бесплатно (free)
Рассмотрим в статье более подробную и последовательную настройку аутентификации в 1С с использованием распространенной технологии JWT, которая пришла в программу в платформе версии 8.3.21.1302.
27.02.2024 27445 AlexeyPROSTO_1C 10
Если тип шифрования AES256, то тут чуток полегче ситуация)
В целом спасибо за предупреждение
Вирус успел зашифровать файлы, находящиеся в папке мои документы, из чего делаю выводы, что базы нужно располагать не на системном разделе, так как вирус в первую очередь шифрует системные папки пользователя, и файлы в них)
Ключ расшифровки с 13 октября ждем у доктора веба - пока дело темное
И крайне желательна любая информация по вирусу, начиная с адреса электронной почты для связи со злоумышленниками.
(16) Не верю: у них и без того очень неплохой бизнес. Я, в свою очередь, где-то читал, что продаются вирусы-конструкторы: покупаешь "комплект разработчика", вводишь свои данные, компилируешь - и начинаешь отбивать инвестиции.
(20) Ограничение прав на чтение подразумевается как раз к папке для бэкапов: записать в нее новый архив можно, а прочитать и зашифровать старый - низзя!
Народ уже восьмерочные базы почти 10 организаций перевбивал всё ручками, так как время сдачи отчетности)
тельце вируса у меня тоже есть.. но.. я ж говорю.. что Каспер не дал до конца ему доработать.и комп уже перезагружался.. думаю дохлый номер. Хотя поделиться тушкой и логом могу, но не жду гарантий)
Дохлый номер. Оплата в биткоинах, письма от какого-нибудь 10minutesmail. Вообще, если отбросить мораль, то они правы:
Мы не говорим что мы хорошие и делаем только ради помощи, каждый зарабатывает как может ну а мы в свою очередь хотим донести фирмам что к обеспечению безопасности сервера если вы ведете предпринемательскую деятельность нужно относиться серьезно!
А мораль в предпринимательстве она такая, скажем так, гибкая. В данном случае явно действовали адресно, и знали на чей сервак залезли. Так что в IRL их следы отыскать можно, но, как заметили выше, за 15 тыс доблестные стражи особо напрягаться не будут. Но заявление написать стоит - рано или поздно эти граждане попадутся, так хоть срок могут получить побольше.
Нужно папку с важными данными сделать атрибуты только на запись.
Насколько я понимаю, шифровальщику нужно сначала прочитать информацию, а потом уже шифровать.. соответственно , если он не сможет прочитать, не факт что он будет шифровать там что-то)
Есть контора, которая ональ...очень хорошо огорожена от всякой бяки. Приходил "мальчик ИТС" прикинувшись сотрдником их франча и подкинул им пару таких веселых штук. Участвовал в "загоне дичи". весело. Последнее что видел, как ребята в страйкбольной форме под омон выводи парнягу и сажали в "воронок". думаю надолго парень запомнит урок.
ДетективнаяИсторияМодеОФФ
У меня только за это лето приходило три раза письма от суда, ено я как-то не клунула, сразу удалила с глаз долой)))
все пробные , тестовые базы были зашифрованы
Кстати Kaspersky Endpoint Security 10 не поймал его, даже намека не сделал
(23) masik85, у Каспера есть безопасный режим, который позволяет открыть подозрительные файлы в западне.
Но разве им кто пользуется? ;)
Нормальный суд не будет кормить ссылками, а притащут в руки вам нужные документы.
А народ как всегда.. ай да я залезу посмотрю, что там такое..? и тут же: Аааа.. спасите, помогите..
да бугага: поздняк пить боржоми, когда почки отказали)
Чаще всего бывает так.
При первом обрушении информационной системы руководитель понимает, что фирме нужен системный администратор. При втором - понимает, что Сисадмин должен получать зарплату. После очередного инцидента в фирме создается ИТ служба с начальником и подчиненными.
Николай Рерих:"Благословенны трудности, ибо ими растем"
Добрый день, если вы нам пишите то с 99% вероятностью файлы вашей\вашего фирмы\предприятия были зашифрованны
Сразу хотим сказать что угрозы в любом виде абсолютно не несут не какой смысловой нагрузки.
Ведем диалог только с адекватными льдьми.
Теперь к делу, ваш сервер был взломан по причине халатности\профнепригодности вашего системного администратора который должным образом не обеспечил безопасность сервера вашей фирмы.
Мы не говорим что мы хорошие и делаем только ради помощи, каждый зарабатывает как может ну а мы в свою очередь хотим донести фирмам что к обеспечению безопасности сервера если вы ведете предпринемательскую деятельность нужно относиться серьезно!
шифровку файлов не стоит принимать как повод горевать, растраиваться, опускать руки, это стоит воспринимать как урок и стимул задуматься на будущее.
Есть много хакеров которые делают на много более страшные вещи на взломанных серверах, сливают
файлы конкурентам, подменивают банковские реквизиты, достают ценную информацию, естесвенно все зависит от того какие файлы вы на сервере.
Ну и естественно ущерб при таких действиях кратно умножается (мы ваши файлы в своих корыстных целях не используем)
Так что не отчаиватесь, за льбой урок нужно платить.
Теперь что касается расшифроки,только у нас есть возможность востановить все файлы до единого включая базы данных 1с
С радостью продемонстрируем возможность расшифровки файлов дабы не быть голословными.
Можете прислать несколько небольших файлов, мы их расшифруем и вышлем вам.
Базы 1с до оплаты не высылаем, если вам нужны доказательства расшифровки именно баз 1с то мы можем вам выслать доступ к программе TeamViwer с помощью которой вы подсоединитесь к нам на пк и мы покажем расшифрованные базы.
Естественно мы покажем уязвимость на вашем сервере и дадим рекомендации по безопасности, если все правильно настроить и делать регулярные бакепы то в будущем волноваться будет не за что.
Теперь по оплате, цена вопроса 1000$, оплатить нужно на киви кошелек, оплату можно произвести через любой терминал qiwi или салон связи.
В качестве подтверждения оплаты нужно будет приложить фото чека\либо если же вы платите через онлайн банкинг либо переводите с платежной системы то выписку из счета.
Разумный обоснованный торг уместен.
После оплаты вышлем дешефратор, в нем нужно будет лишь сделать 2 нажатия клавишы, вабрать диск с зашифрованными файлами и нажать кнопку "расшифровать", как правило процедура востановления занимает не более полу часа.
Тоже доводилось общаться, что то писали про помощь голодным детям африки в виде одного биткоина.
Из важных файлов пошифровалась только одна база 1cd
Но потом в итоге восстановил ее вручную, т.к. пошифрована была не полностью а частями, заголовок и по 1кб через каждые 10мб.
с помощью hex редактора, тестированием и исправлением и chdbfl.exe удалось вернуть ее к жизни с незначительными потерями в справочниках...
для многих пользователей все что они перед собой видят - это какой-то значок, который у них ассоцируется прочно и навязчиво с документом - потому как чаще всего с "документами" и работает основная масса пипла, которая допускает заражение компов. Документ и все. и о никаких расширениях они не думают и не подозревают.
.
совет "не открывать от незнакомых людей/адресов" - канает только там, если вы не работаете в конторе где куча персонла и куча внешних связей. как пример: на мою просьбу к своим менеджерам не открывать от незнакомых людей - ответ один - условно можно так: = пнх! мотивируется просто (и мне нечем возразить) - сетевые клиенты шлют свои письма с разных адресов, даже не уведомляя - с какого ззахотелдось с такого и послали. слать встречный вопрос - и ждать сутки ответа - поставить под срыв отгрузки, план продаж, премии и прочее.
.
поэтому единственный более-менее вменяемый рецепт: - это продуктивная и внимательная работа ИТ-отдела по предотвращению угроз.
но, как известно, от всего защититься нельзя..
вот сидим и ждем, когда "бабахнет"
Можно конечно каждому пользователю выделить по персональному серверу, развернуть его работу на виртуальных машинах. Ежечасно делать снимки виртуальных машин. Но это мягко говоря - дороговато.
Как известно рассылает письма контрагентам из базы, такчто писмо может прийти и с вполне знакомого ящика
1. Проведем паралель работы шифровальщика на примере материального предмета (=Вашего файла)
- Вирус берет Ваш чемодан с документами.
- Используя Ваш ключ выполняет его шифрование
- Вирус перетирает содержимое в пыль, фактически затирая и перезаписывая каждый байт данных при помощи уникального ключа
- Вы сможете из пыли собрать чемодан с документами? Нет.
- Восстановить данные можно только имея специальный ключ, который содержится у нас в базе.
2.1. Каждый компьютер/пользователь имеет свой уникальный ключ (KEY.PRIVATE) и дополнительный файл-идентификатор (UNIQUE.PRIVATE)
2.2. Для восстановления всех Ваших данных нужны только эти два файла. Ваши файлы могут быть восстановлены только Вашим ключем.
2.3. Ваш случай - ассиметричное шифрование RSA-1024, используется в военной сфере. Подобрать/взломать его невозможно.
При шифровании, в разные места компьютера был скопирован 'KEY.PRIVATE' и специальный ID-файл 'UNIQUE.PRIVATE'. Не удалите их
3.1. У Вас есть 2 варианта:
- если данные важны - делаете запрос на дешифрование. Вполне разумное решение
- если данные не важны - форматируете диск
Не стоит ждать появления универсального дешифратора от антивирусных лабораторий.
3.2. Ваши ресурсы, необходимые для быстрого решения вопроса:
- KEY.PRIVATE
- UNIQUE.PRIVATE
- Несколько зашифрованных файлов с расширением .paycrypt@gmail_com для примера
3.3. Без вышеперечисленных составляющих восстановление не представляется возможным.
4.1. Инструкция и гарантии:
- С нами связь держать можно только по электронной почте paycrypt@gmail.com
- Мы демонстрируем, что Ваши файлы подлежат восстановлению. Каким образом?
Вы отправляете пару зашифрованных файлов с расширением paycrypt@gmail_com нам на почту, вместе с KEY.PRIVATE и UNIQUE.PRIVATE
В ответ, Вы получите два тестовых расшифрованных файла и инструкцию к дальнейшим действиям.
Тестовое дешифрование предоставляет Вам гарантию того, что файлы могут быть восстановлены.
- Вы получаете гарантии людей, кто уже работал с нами и восстановили данные.
В нашем Твиттер аккаунте мы выборочно публикуем e-mail покупателей.
4.2. При подаче нам запроса, для определения стоимости и предоставления гарантий, необходимо отправить нам следующее:
- вложение к письму без архива: KEY.PRIVATE
- вложение к письму без архива: UNIQUE.PRIVATE
- тестовый зашифрованный файл с расширением .paycrypt@gmail_com не более 3МБ
- по желанию 2-й тестовый зашифрованный файл с расширением .paycrypt@gmail_com не более 3МБ.
Более 2-х файлов не отправляйте. Для демонстрации дешифрования этого достаточно.
4.3. ВАЖНО. Вы должны подать системе запрос с KEY.PRIVATE и UNIQUE.PRIVATE в течение суток от даты ключа - для регистрации на будущее дешифрование. Дата ключа - 30.10
Вам не обязательно сразу оплачивать. Однако если Вы не зарегистрируетесь в течение суток, система имеет основание для повышения стоимости.
4.4. Тестовое дешифрование разрешено ТОЛЬКО следующих типов файлов: (JPG, JPEG, PDF, DOC, DOCX) и НЕ БОЛЕЕ 3 мегабайт за файл.
4.5. Если Ваша стоимость будет более 500 USD, мы дополнительно предоставим Вам гарантии восстановления других форматов (XLS, ZIP, CDR, DWG).
4.6. ВАЖНО. XLS, базы 1C и пр важные документы по понятным причинам не дешифруются для демонстрации.
После оплаты дешифратора они будут полностью восстановлены, как и остальные файлы.
4.7. АВТООТВЕТЧИК: paycrypt@gmail.com
5.1. Внимательно читайте инстукцию, которую Вы получите вместе с дешифратором.
5.2. После дешифрования все оригинальные имена файлов восстанавливаются
5.3. Во время работы Вы получите дополнительные инструкции.
6. FAQ (Вопрос-Ответ)
[-] Где найти KEY.PRIVATE и UNIQUE.PRIVATE
= При начале работы ПО, KEY.PRIVATE копируется в несколько мест, дабы Вы его не удалили случайно
= Без файла KEY.PRIVATE дешифровка невозможна. Он может находится по след. путям: Корни дисков, папка APPDATA, папка TEMP
= Программа дешифровщик будет идти вместе с ключем и детальной инструкцией
[-] Я не могу найти KEY.RPIVATE и UNIQUE.PRIVATE.
= Возможно это сетевой диск, поищите в папке APPDATA и TEMP или на компьютерах других пользователей, если такие есть.
[-] А если мне нужно только 1 файл дешифровать? А у меня 20 тысяч ненужных?
= К сожалению, у Вас есть выбор дешифровать все или ничего.
[-] ОЧЕНЬ ВСЕ СЛОЖНО КАК-ТО, я ничего не понимаю что происходит
= Процедура восстановления очень проста.
1. Ваши файлы зашифрованы. Отправьте нам письмо с KEY и UNIQUE в течение суток.
2. Нашли KEY.PRIVATE и UNIQUE.KEY на своем ПК, взяли пару зашифрованных файлов - отправили на почту paycrypt@gmail.com
3. Через некоторое время получаете ответ с гарантиями, инструкцией и стоимостью. Посетите наш Twitter. Посмотрите, что все получают ключи
4. После оплаты получаете ключ дешифрования, ПО и инструкцию по дешифрованию.
7. ГАРАНТИИ:
8. ПОЧТА: paycrypt@gmail.com
Время блокировки: 30.10 14:53
Регистрацию необходимо пройти до завтра.
Письмо весёлое :-)
Кстати, я не видел пока вирусов/шифровальщиков, которые могли изменять профили безопасности у файлов.
Я к критическим файлам как раз меняю профили: удаляю наследованные, добавляю разрешение к группе "Все" с пометками только чтения и исполнения (т.е. файл удалить нельзя, записывать нельзя, читать разрешения нельзя, смена разрешений и владельца - нельзя), и меняю владельца на "кого-то" (например на систему).
Вернуть возможность изменения файла можно только в несколько муторных этапов, но только если будут права администратора (удаление разрешений тоже идут под правами администратора).
Когда у нас в конторе делали механизмы шифрования для своего ПО (на Delphi), то я как-то залез в мануалы Microsoft по этому вопросу... после двух дней головной боли я плюнул на это.
Может поэтому мне не попадались вирусы/скрипты которые могут изменять настройки безопасности для файлов :-)))
А я даже не представляю как другие программисты/администраторы разговаривают с этими "дремучими" пользователями...
Ведь в реальности хватит одного часа, что бы написать "топорный" шифровальщик (если не меньше). И ни какой антивирус его не распознает.
А вот если использовать ещё дополнительную систему шифрования исполняемого файла и разными алгоритмами - то вообще можно "кучу бабла наварить" :-)))
P.S. Что бы написать вирус получше следует почитать про () и его прекрасный модуль
(1) Gureev, (36) prolog,
Не согласен. Я считаю, что пользователи не должны быть хуже "баранов" работая за компьютером. В реальном мире даже от разукрашенного и красивого волка баран убежит и не будет любоваться и ласкаться к нему :-) Большинство же компьютерных пользователей поступают как раз наоборот... им только напиши красивые фразы и покажи интересные картинки - они и откроют что тебе нужно, и скачают с "левого ресурса"... они даже и антивирус отключить могут...
Заражение прошло от секретаря. У нее есть доступ "на запись" ко многим общедоступным папкам.
Заранее было настроено "сохранение предыдущих версий файлов" для общих папок.
После инцидента пересмотрел права пользователей на запись данных. Разделил на большее количество групп доступа.
Но написать статью (а я их не писал ни разу) очень тяжело :-( Особенно с примерами...
P.S. Точнее саму файловую базу - только один способ, а вот выгрузки - несколько можно применить.
Жёстко нельзя. Такое написать... кхе... это уровень антивируса, т.к. только перехватывая обращения к файлам на уровне ядра ОС можно заблокировать кому-то доступ. Это очень сложный путь, но единственный надёжный.
Я С++ не знаю, а на Delphi писать мне показалось муторно. Ну C#, Java и т.п. тут тихо курят в сторонке.
Если возьмёшься за такое дело, то получится ещё и реализовать другой "финт", который можно использовать что бы спрятать настройки 1С и базы :-)
Если антивирус по-умолчанию настроен не проверять архив - то если его заставить принудительно проверить файл, то он внутрь архива всё-же залезет. И касперыч и аваст это делать умеют.
А в архив всё это пихают - чтобы не мозолили надписи типа "Файл может быть опасен!!!" если просматриваешь письмо через веб-браузер или скачиваешь вложение хромом, например.
Еще иногда, правда реже - архивы запароливают, а пароль указывают в письме в виде картинки - это уже чтобы антивирусы не смогли архивчик открыть.
ЗЫ: Бородатая шутка, которой лет уже как 15: "Записки сисадмина: Это же каким надо быть идиотом, чтобы получив по почте пустое письмо с одним только файлом f@@king_kill.exe - сразу запускать этот файл на исполнение?!!"
Видел зашифрованный комп - зашифрованы все документы MS Office, документы OpenOffice не затронуты, зашифрованы все доступные базы 1С и прочее.
Если у вас виндовс xp можно воспользоваться по типа Recuva так как некоторые шифровальшики удаляют файлы, а шифруют копию
Был случай когда эта прога помогла восстановить все зашифрованные файлы
Если у вас виндовс 7 и выше(и включено теневое копирование - я покрайней мере всегда включаю его) то ПО ShadowExplorer восстанавливает файлы без проблем
Решил поделиться может кому пригодится
У меня забирает все базы, пакует в 7z с паролем, переименовывает в что-то наподобие "база.СемьЗе", кидает на другой сервак в папку, которая с облаком синхронизируется. ни один шифровальщик (известный) не возьмет...
Так что я бы не стал ЭТО использовать, вдруг неудачи заразны.
А по теме статьи: "Кто не сделал бэкапы, тот и платит".
Теперь использую такой способ.:
Создаю пользователя например (АдминБекапа)
Создаю папку BeckUp с правами на запись и изменения только для пользователя АдминБекапа, нужно еще обязательно изменить владельца папки на АдминБекапа
Бекап запускаю от пользоваля АдминБекапа , никакой другой пользователь (надеюсь что и вирус ) не сможет изменить эту папку.
и второй способ также убераю все права для всех пользователей на папку с базой 1с
создаю пользователя с правами на эту папку user1c (но под ним в винду заходить и работать нельзя )
запускаю 1с от имени пользователя user1c с помощью команды "runas"
получается что 1с имеет права на паку а пользователь винды нет.
Не знаю сможет ли вирус зашифровать базу, но проверять не хочется :)
Надеюсь что понятно объяснил.
2. Касперсий - унылое говно, по сравнению с Авастом, который просто делает свое дело и не позиционирует себя как панацею от всего.
3. Забрать локальных админов.
4. Поднять SRP.
С грамотно настроенным SRP про антивирус вообще можно забыть. Какой-нибудь script-safe прикрутить к браузеру и спать спокойно - ни один юродивий сотрудник тебе к утру геморроя не создаст.
1. Пока оно дойдет до твоего компьютера, в базе антивируса он с 99,9% вероятностью уже будет (при постоянном обновлении)
2. На одном и том же шифровальщике Аваст молчал как рыба и допустил шифрования всех файлов. Касперский - не допустил. В чем унылость его? :)
3. Причем тут административные права, если шифруются файлы пользователя?
4. SRP - дома разворачивать домашним пользователям? Из пушки по воробьям. Проще запретить запуск всех приложений кроме разрешенных.
Все шифровальщики работают по единой схеме: получают список файлов *.doc, *.xls - шифруют их.
Потом *.jpg, *.bmp - и опять шифруют их.
Далее уже идут *.1cd, *.dt, *.cf, *.rar, *.zip и т.п. (очередность выбирается таким образом, чтобы нанести максимальный вред пока не поймали)
Т.е. достаточно изменить расширение файлов с *.dt на *.td чтобы шифровальщик их уже не нашел.
Безусловно, это ни разу не панацея, но все же возможно этот совет будет кому-то полезным:)
Конечно, до самостоятельной навигации они дошли, но вот если на локальном зараженном ПК подключен сетевой диск, то там также "благополучно" будет зашифровано, как и на локальных дисках. Был печальный опыт. Заменили все сетевые диски на ярлыки к "шарам". Ждем очередной эпидемии... =))
защитится не сложно: (пошагово для домохозяек)
1) включаете отображение расширения файлов
2) создаете новый текстовый документ
3) нажимаете "переименовать" и в конце пишите .js, соглашаетесь с предупреждением о изменении расширения
4) щелкаете по нему правой кнопкой мышки - открыть с помощью и из иписка выбираете блокнот например и ставите галочка "запомнить выбор"
ГОТОВО - теперь если вам придет js вирус и вы его нажмете - то вместо запуска вируса, откроется блокнот с его внутрянкой.... :) профит, заражения НЕТ
Вы можете заказать платную консультацию или разработку у автора. Будет создан приватный заказ на «Бирже заказов» для автора.
№ 310891
Создание 05.11.14 10:51
Обновление 03.08.16 11:28
Просмотры 72870
Загрузки 0
Рейтинг
39
Комментарии 114
Код открыт Не указано
Рубрики Информационная безопасность
Тип файла Нет файла
Платформа Не имеет значения
Конфигурация Универсальные
Операционная система Windows
Страна Не имеет значения
Отрасль Не имеет значения
Налоги Не имеет значения
Вид учета Не имеет значения
Доступ к файлу Бесплатно (free)