Контроль прав доступа. Отчет по RLS
Администрирование - Роли и права

Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
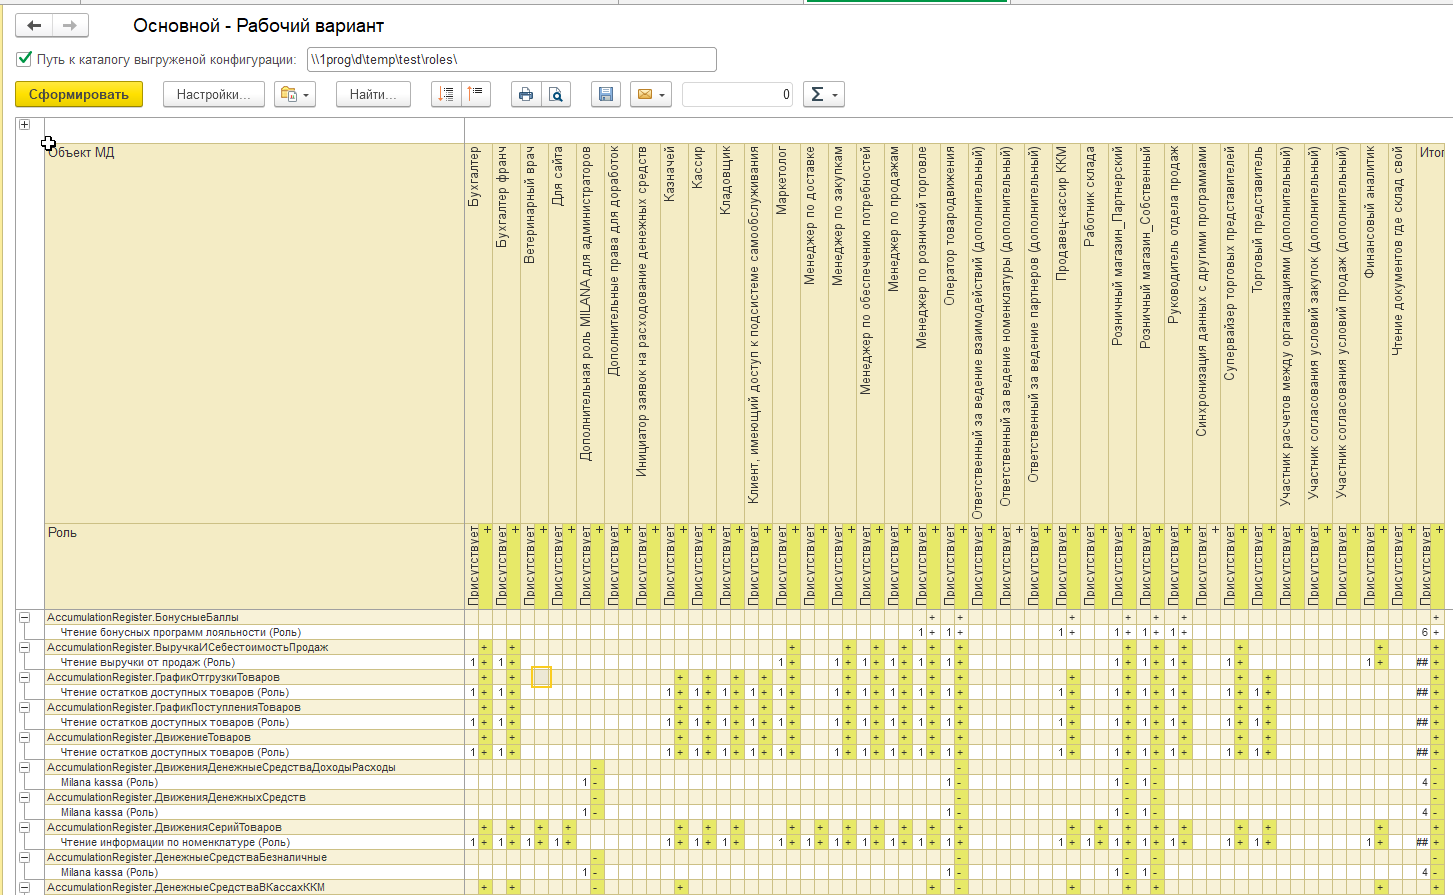
Отчёт строит таблицу, в которой можно проанализировать роли, профили, объекты.
Как это работает:
- Для корректного формирования всех нужных данных нужно выгрузить конфигурацию в файлы. Далее при построении отчёта указать этот каталог в настройках. Если у вас клиент-серверная версия, то путь должен доступен со стороны сервера.
- Для начала использования и уменьшения объёма данных лучше добавьте такие отборы:
- Базовый профиль = <базовый профиль> - по этому профилю выберутся роли, которые задействованы в других профилях.
- Право доступа Содержит "Read" - так именуются права доступа в файлах (Read, Insert, Update, Posting, UndoPosting, View, InteractiveInsert, Edit, InteractiveSetDeletionMark, InteractiveClearDeletionMark и т.д.)
Оформление отчёта такое:
- если роль присутствует в профиле, то значение "1"
- если роль включена в профиле, то значение "+" (не помню уже, почему так делал)
- если у данной роли задано условие RLS, то подсвечивается зеленым
Как вариант по отчёту можно понять:
- в каком Профиле доступа есть данная Роль
- какая Роль назначена для какого Объекта конфигурации
- у какой Роли установлено ограничение доступа
- есть ли право чтения в Профилях доступа и в каких Ролях
Тестировалось на платформе 8.3.16.1224 - 8.3.18.1289.
Вступайте в нашу телеграмм-группу Инфостарт