Управление доступами
Администрирование - Роли и права
Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
Управление доступами
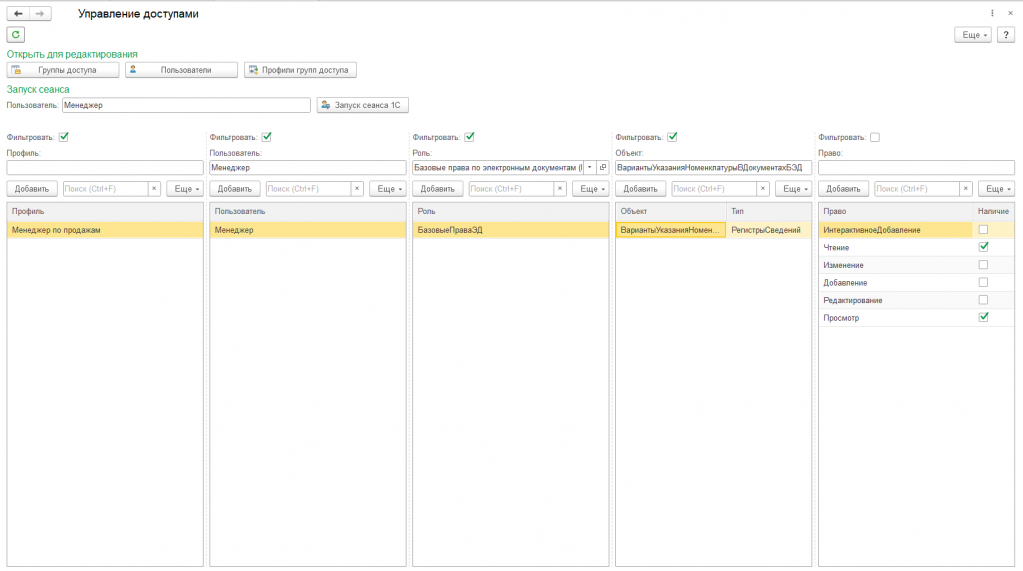
Обработка Управление доступами показывает, как права пользователей связаны с профилями групп доступа: какие роли входят в профили, по каким объектам метаданных заданы права и какие именно права доступны.
Данные доступны только для просмотра, права и настройки доступа в обработке не изменяются. Единственное исключение - запуск сеанса 1С (см. раздел «Запуск сеанса 1С»): на время запуска обработка подменяет пароль пользователя, включает ему аутентификацию 1С и разрешает вход в программу, а через 20 секунд возвращает исходные значения.
Подключение
- Обработка подключается как дополнительная обработка в разделе Администрирование - Печатные формы, отчеты и обработки и открывается по команде Управление доступами.
- Данные читаются с правами текущего пользователя: если ему недоступны справочники групп доступа и профилей или регистр прав ролей, соответствующие таблицы будут пустыми.
- Для запуска сеанса 1С нужны административные права.
Как формируются данные
- Все таблицы строятся по одной цепочке: пользователь - группа доступа - профиль - роль - объект метаданных. Опорное множество - профили групп доступа: роли, пользователи, объекты и права выводятся по ним.
- Источники данных: справочник Группы доступа (с составом пользователей), справочник Профили групп доступа (с табличной частью ролей), регистр сведений Права ролей, справочник Идентификаторы объектов метаданных и регистр сведений Составы групп пользователей.
- Помеченные на удаление группы доступа и профили не учитываются, профили-группы в таблицу профилей не попадают.
- Вложенность групп пользователей раскрывается: если пользователь входит в группу пользователей, назначенную на группу доступа, его профили также попадают в результат.
- Таблица Права - производная: по каждому виду прав показывается, есть ли оно хотя бы у одной роли из отобранного набора.
- Ограничения доступа на уровне записей (RLS) и значения доступа не анализируются: обработка показывает наличие права у роли, но не то, какие именно данные этим правом доступны.
Порядок работы
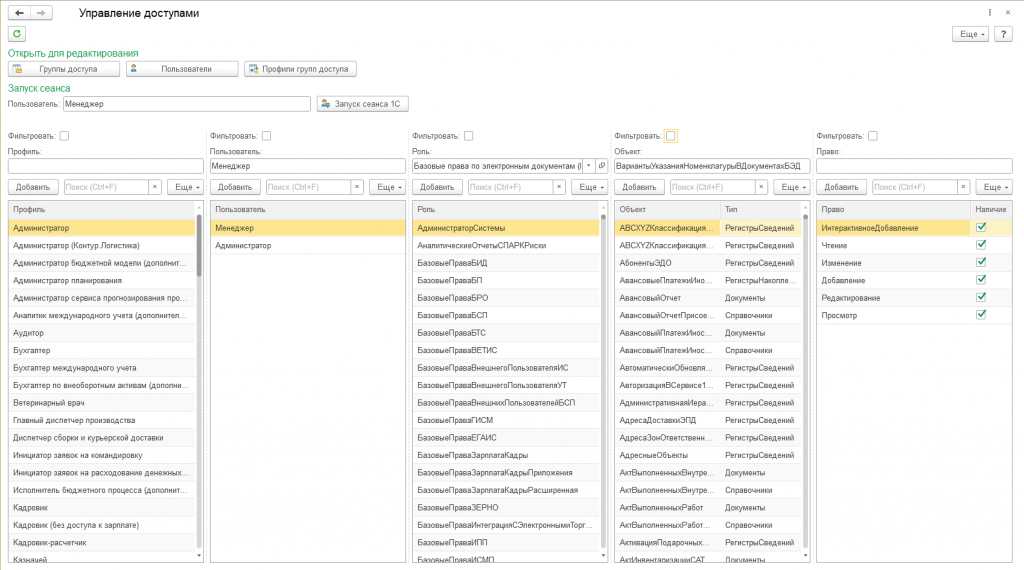
- При открытии формы данные загружаются автоматически - все пять таблиц заполняются целиком, без отборов.
- Чтобы сузить список, установите флажок Фильтровать у нужной таблицы и заполните поле отбора. Пересчет выполняется сразу после изменения флажка; после изменения значения отбора нажмите Сформировать (либо выберите строку в одной из таблиц - см. раздел «Отборы»).
- Кнопка Сформировать в командной панели перечитывает данные с учетом текущих отборов.
- В командной панели расположены кнопки перехода к штатным спискам: Пользователи, Группы доступа и Профили групп доступа. Они открывают списки соответствующих справочников для просмотра и редактирования; на данные обработки переход не влияет.
Состав формы
- В форме пять таблиц: Профили, Роли, Пользователи, Объекты и Права; они связаны по цепочке и взаимно сужают друг друга.
- Профили - опорная таблица: колонка Профиль с наименованием профиля групп доступа. Остальные таблицы заполняются по отобранным профилям;
- Роли - колонка Роль: имя роли, входящей в отобранные профили групп доступа. Показываются только роли, у которых в регистре прав ролей есть хотя бы одна запись с правами;
- Пользователи - колонка Пользователь: представление пользователя, которому назначена группа доступа с отобранными профилями. Учитываются и пользователи, входящие в группы пользователей; сами группы пользователей в таблицу не выводятся;
- Объекты - колонки Объект (имя объекта метаданных) и Тип (группа объекта: Справочники, Документы, Регистры сведений и т. п.) - объекты, по которым у отобранных ролей заданы права;
- Права - колонки Право (вид права) и Наличие (флажок): право есть хотя бы у одной роли из отобранного набора. Список видов прав фиксированный: просмотр, редактирование, добавление, изменение, чтение, интерактивное добавление. Признак пересчитывается при каждом формировании.
Отборы
- Поля отбора Роль, Профиль и Пользователь заполняются выбором значения, поля Имя объекта и Имя права - текстом. Имя объекта ищется по частичному совпадению (вхождению), имя права - по точному совпадению с одним из видов прав таблицы Права: Просмотр, Редактирование, Добавление, Изменение, Чтение, ИнтерактивноеДобавление.
- Отбор действует, только если установлен флажок Фильтровать у соответствующей таблицы и заполнено поле отбора. Незаполненное поле отбор не включает.
- Виды прав «добавление», «изменение» и «чтение» проверяются по признакам прав без ограничения: если у роли право дано только с ограничением, такой отбор роль не найдет.
- Учитывается вложенность групп пользователей: если пользователь входит в группу пользователей, назначенную на группу доступа, профили этой группы также попадают в результат.
- Выбор строки таблицы подставляет значение этой строки в отбор соответствующей таблицы и пересчитывает данные - но только если у этой таблицы установлен флажок Фильтровать. Повторный выбор той же строки пересчет не запускает.
- Выделение строки в таблице Пользователи независимо от флажка подставляет этого пользователя в поле Пользователь группы Запуск сеанса.
Запуск сеанса 1С
- В верхней части формы расположена группа Запуск сеанса: поле Пользователь и кнопка Запуск сеанса 1С. Поле заполняется вручную выбором пользователя или автоматически - выделением строки в таблице Пользователи.
- Кнопка открывает новое окно 1С:Предприятия для входа от имени указанного пользователя в ту же информационную базу. Перед запуском поле Пользователь должно быть заполнено, а у пользователя должна быть учетная запись информационной базы.
- Пароль не запрашивается: обработка сохраняет текущий пароль и признак аутентификации 1С (Аутентификация 1С в списке пользователей информационной базы), ставит случайный временный пароль и запускает сеанс с ним.
- Если у пользователя аутентификация 1С выключена, она включается на время запуска - иначе клиент проигнорирует переданные имя и пароль и войдет под пользователем операционной системы.
- Если у пользователя запрещён вход в программу (реквизит Недействителен в справочнике Пользователи), на время запуска вход разрешается. Периоды запрета входа из табличной части Ограничение на вход в программу обработка не изменяет.
- Через 20 секунд после запуска исходные пароль, признак аутентификации 1С и запрет входа возвращаются автоматически, о результате выводится оповещение.
- Пока настройки доступа не возвращены, закрыть форму или завершить работу приложения нельзя - выводится предупреждение с оставшимся количеством секунд. После возврата настроек закрытие выполняется обычным образом.
- Завершения запущенного сеанса обработка не ожидает: окно работает независимо от нее.
- В веб-клиенте запуск сеанса не поддерживается, настройки доступа возвращаются сразу.
- Для запуска сеанса нужны административные права: изменение пароля, аутентификации 1С и признака Недействителен доступно только администратору. Без них обработка выведет сообщение об ошибке и настройки пользователя не изменит.
Ограничения
- Обработка анализирует только права ролей: RLS-ограничения, значения доступа и персональные группы доступа пользователей не учитываются.
- Изменять права, профили и группы доступа в обработке нельзя - для этого используйте штатные средства администрирования.
- Внешняя обработка не выполняет фоновых заданий, поэтому возврат настроек доступа возможен только в открытом сеансе: если закрыть программу аварийно, временный пароль останется у пользователя до следующего запуска обработки.
Проверено на следующих конфигурациях и релизах:
- 1С:ERP Управление предприятием 2, релизы 2.6.2.68, 2.6.2.59
- Бухгалтерия предприятия КОРП, редакция 3.0, релизы 3.0.209.16, 3.0.208.14
- Зарплата и управление персоналом КОРП, редакция 3.1, релизы 3.1.39.53, 3.1.38.123
Вступайте в нашу телеграмм-группу Инфостарт