Экспресс-аудит безопасности базы 1С: пароли, входы, следы атаки и пароли в данных
Администрирование - Информационная безопасность
Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
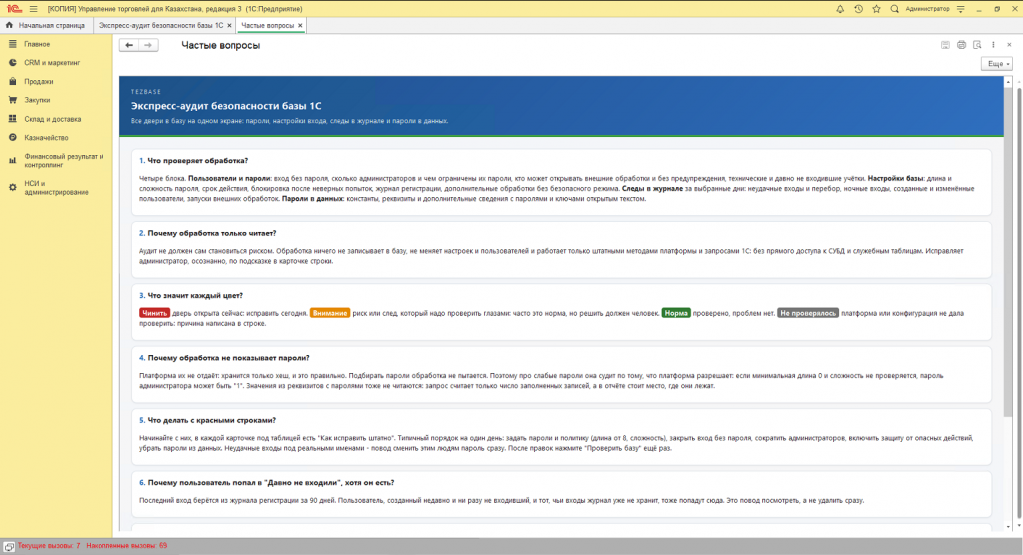
Одна кнопка, и за минуту видно, какие двери в базу 1С открыты: пользователи без пароля, администраторы с паролем "1", внешние обработки без предупреждения, слабая политика паролей, перебор паролей в журнале регистрации и пароли открытым текстом в справочниках и константах. Каждая строка с цветным вердиктом и штатным способом исправить. Обработка только читает.
Откуда она взялась, разобрано в статье Хакеры за ночь зашифровали базы 1С вместе с бэкапами. Как мы поднялись без ключа: после атаки стало ясно, что половину дверей в базу можно увидеть за минуту изнутри самой 1С.
Для кого
Администратор базы и 1С-ник, которому надо быстро понять, насколько защищена своя база. И тот, кто принимает базу у предыдущего подрядчика.
Что проверяет
Пользователи и пароли
- вход по имени без пароля, отдельно у администраторов;
- сколько пользователей с полными правами и чем ограничены их пароли: если платформа разрешает любой пароль и второго фактора нет, пароль администратора может оказаться "1";
- кто может открывать внешние обработки и у кого при этом выключена защита от опасных действий;
- технические учётки обменов с полными правами или в списке выбора;
- кто не входил 90 дней, у кого не осталось ни одного способа входа.
Настройки базы
- минимальная длина и сложность пароля, срок действия и запрет повтора;
- блокировка входа после неверных попыток;
- пишет ли журнал регистрации входы и неудачные попытки;
- дополнительные обработки БСП без безопасного режима.
Следы в журнале регистрации за последние дни (по умолчанию 7)
- неудачные входы по именам и признак перебора: серия ошибок, блокировка входа, попытки под разными именами;
- входы в ночные часы (часы задаются на форме);
- созданные и изменённые пользователи, в том числе с полными правами;
- запуски внешних обработок и отчётов из файлов.
Пароли и ключи в данных
- константы, реквизиты справочников, планов обмена и регистров сведений, в имени которых есть Пароль, Password, Token, Secret, ApiKey и похожие, и в которых есть значения. В том числе реквизиты с префиксом "Удалить", где после обновления конфигурации остались старые пароли;
- дополнительные реквизиты и сведения с такими названиями.
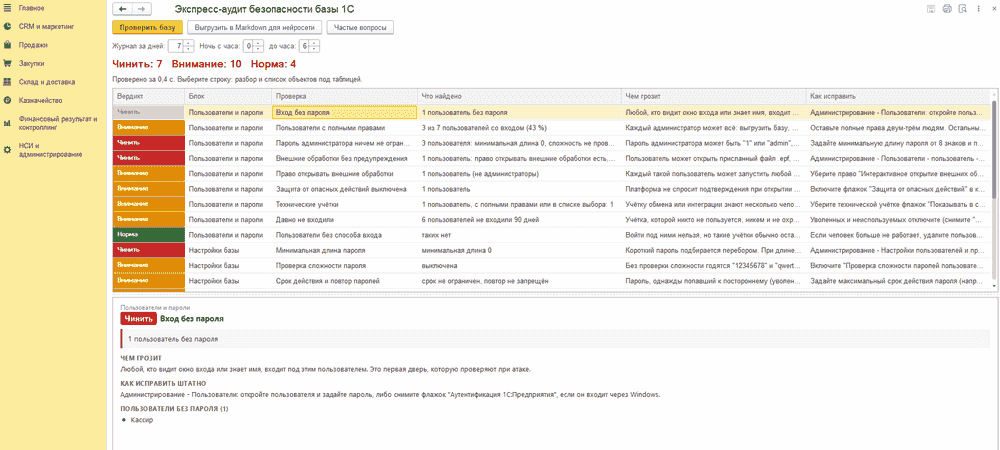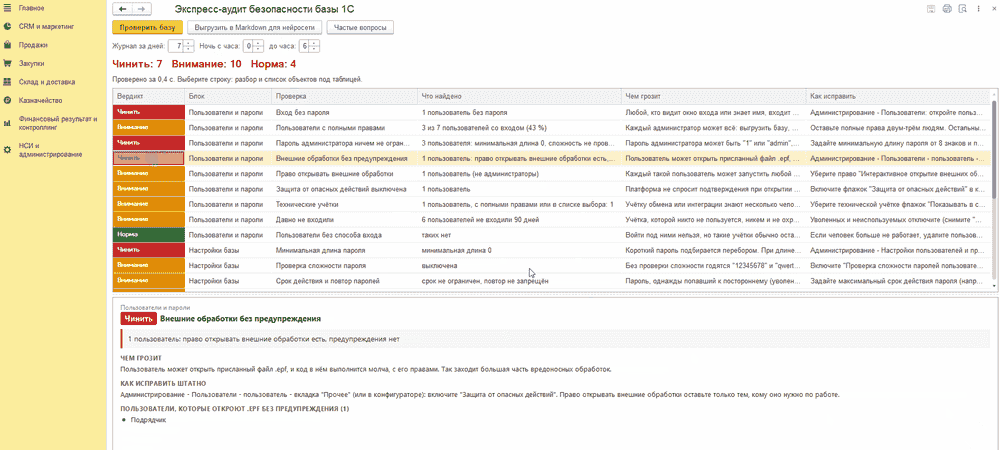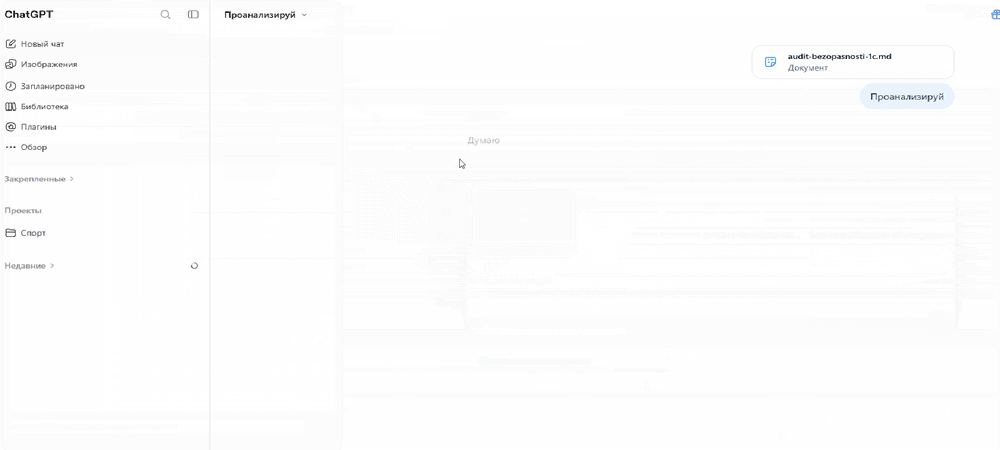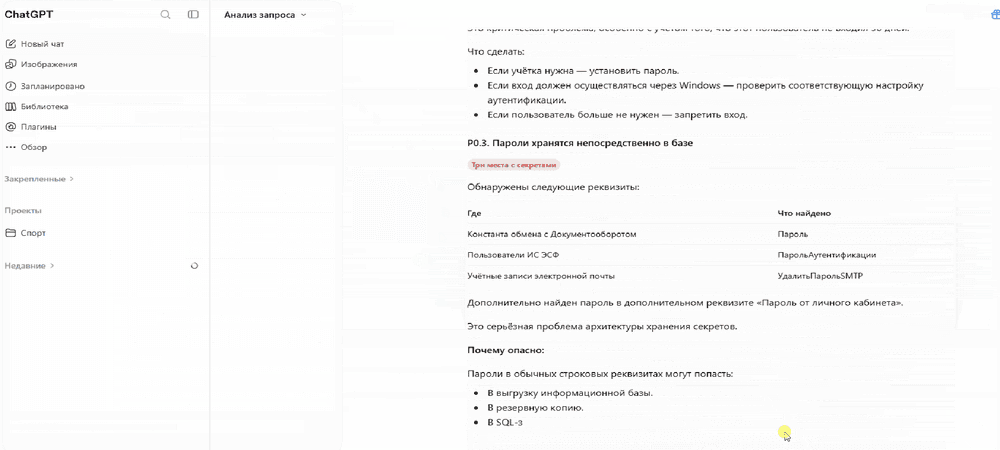
Под таблицей карточка выбранной проверки: что найдено, чем грозит, как исправить штатно, список пользователей или мест.
Выгрузка для нейросети
Кнопка "Выгрузить в Markdown для нейросети" сохраняет один файл: итог, таблицы по блокам, рекомендации и готовая инструкция для модели. Имена пользователей заменены на "Пользователь 1, 2...", логины из журнала, которых нет в базе, на "Чужая учётка 1, 2...", имена компьютеров на "Компьютер 1, 2...". Паролей в файле нет. Модели можно сразу дать задачу "составь план исправления".
Чего не делает
- Ничего не меняет в базе: ни пользователей, ни настроек, ни данных.
- Не показывает и не подбирает пароли. Значения секретов не читаются: запрос считает только число заполненных записей, в отчёте место, где они лежат.
- Работает штатными методами платформы и запросами 1С, без прямого доступа к СУБД и служебным таблицам.
- Не проверяет то, что за пределами базы: сеть, ОС, кластер серверов 1С, СУБД, резервные копии. Пароль СУБД в файле кластера проверяет обработка Аудит паролей СУБД.
Совместимость
Внешняя обработка на управляемых формах, тонкий и веб-клиент, запускать под администратором. Проверено на платформе 8.3.27: УТ 11.5 и УТ для Казахстана 3.4. Без БСП проверки БСП помечаются "Не проверялось", остальное работает. Методы новых версий платформы на старых версиях тоже дают "Не проверялось" с причиной. Внутри окно "Частые вопросы".
Проверено на следующих конфигурациях и релизах:
- Управление торговлей, редакция 11, релизы 11.5.22.67
Вступайте в нашу телеграмм-группу Инфостарт