Экспресс-аудит безопасности сервера 1С: набор скриптов PowerShell с откатом и отчётом для нейросети
Администрирование - Информационная безопасность
Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
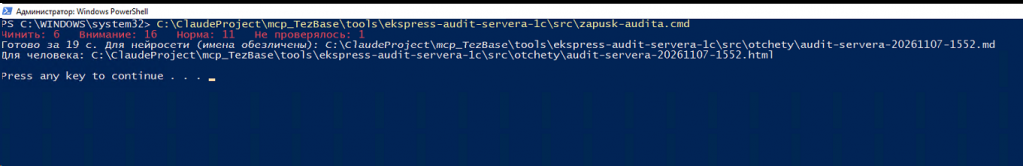
Один запуск на сервере, где работают 1С и СУБД, и видно, какие двери открыты: RDP и подбор паролей, пароли и учётки Windows, порты, папки с бэкапами и паролями, SQL Server, обновления и антивирус. По каждой из 34 проверок вердикт "Чинить", "Внимание", "Норма" или "Не проверялось", чем это грозит и как исправить. К мерам, которые включаются штатными средствами Windows, приложен скрипт исправления с пробным режимом и откатом.
Зачем
На реальном сервере малого бизнеса с открытым RDP за неделю набрались десятки тысяч неудачных входов, в пике несколько попыток в секунду. Опаснее подбора часто то, что внутри: права по умолчанию на дисках данных дают любому сотруднику по RDP прочитать бэкап базы и файл с паролем СУБД, а политика паролей разрешает пустые пароли. Набор находит это за один прогон, без установки программ.
Что проверяет
- RDP: включён ли, NLA, порт, правила брандмауэра; неудачные входы (событие 4625) за N дней с группировкой по адресу и имени, признак подбора, пик попыток в минуту; успешные входы по RDP с внешних адресов и совпадение их с атакующими; размер журнала безопасности и сколько истории он реально хранит.
- Учётки Windows: длина пароля, блокировка после неверных попыток, сложность; включённые учётки без входа 60 дней; учётки с признаком "пароль не обязателен"; встроенный администратор, гость, состав администраторов.
- Сеть: брандмауэр по профилям; правила "с любого адреса" на порты кластера 1С, MS SQL, PostgreSQL, SMB, RPC, WinRM и слушается ли порт, с учётом правил "все порты" и групповой политики; SMBv1; программы удалённого доступа (AnyDesk, TeamViewer и подобные).
- Данные: каталог кластера 1С (там пароль СУБД) и папки бэкапов SQL, открытые обычным пользователям; файлы, похожие на пароли и ключи (только по имени, содержимое не читается); где лежали копии SQL за 30 дней; BitLocker; корни дисков, где новые папки по умолчанию открыты всем.
- SQL Server (настройки экземпляра и история резервного копирования за 30 дней из
msdb; таблицы баз 1С не читаются):sa,xp_cmdshell, SQL-логины с ролью sysadmin и без политики паролей, где лежали копии. - Система: версия Windows и срок поддержки, дата последнего обновления, Defender, учётки служб 1С и SQL, задачи и службы с правами администратора, чьи файлы могут изменить пользователи.
Что получается
- Markdown для нейросети. В начале файла инструкция для модели: расставить находки по срочности, объяснить владельцу простыми словами, составить план на день и на месяц, опираться только на файл. Имена учёток, компьютера, домена, IP-адреса (включая IPv6), названия правил брандмауэра, пути и нестандартные программы и службы в правилах заменены на "Учётка 1", "Адрес 1", "Правило 1", "Папка 1", "Программа 1", "Служба 1".
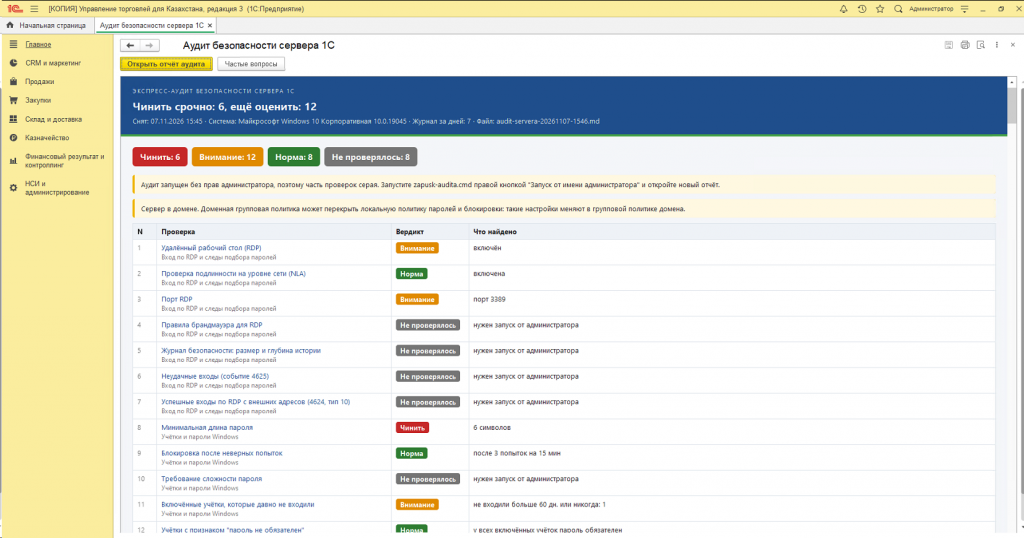
- HTML для человека: цветные вердикты, по каждой строке "чем грозит" и "как исправить", таблицы подробностей.
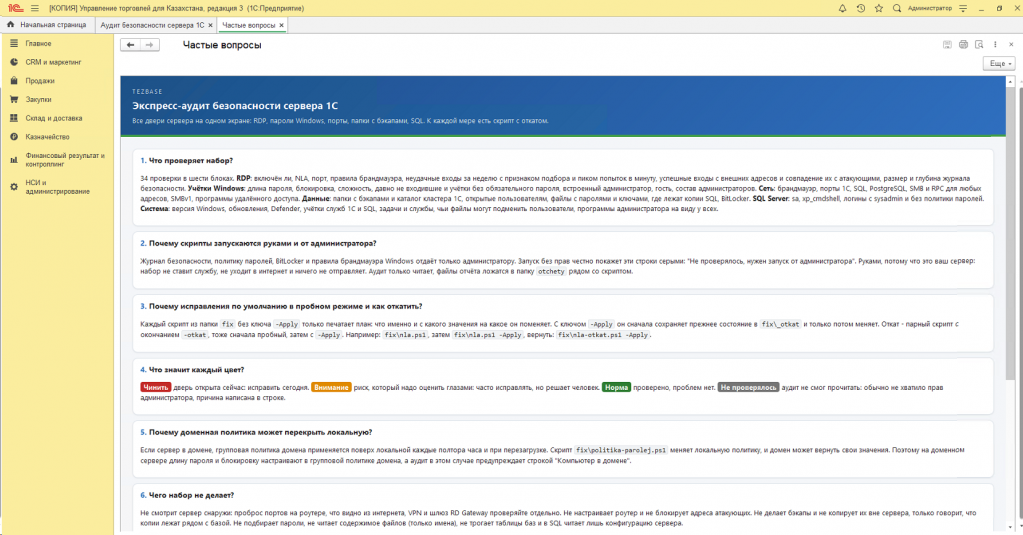
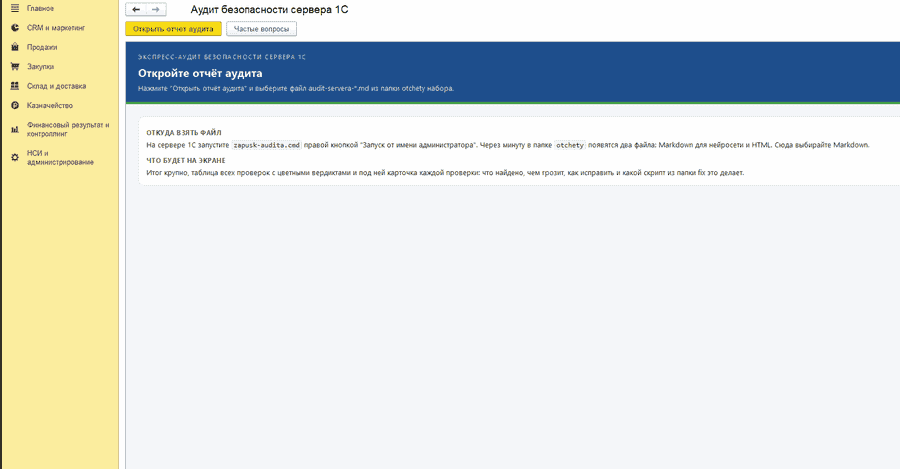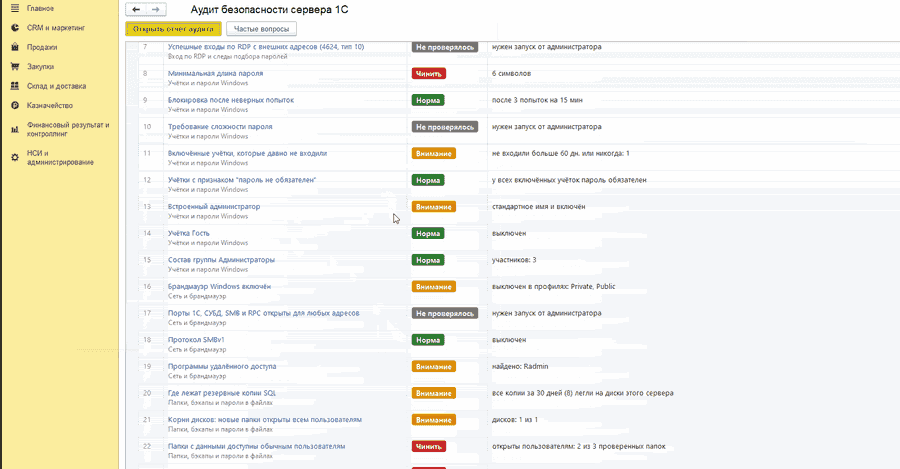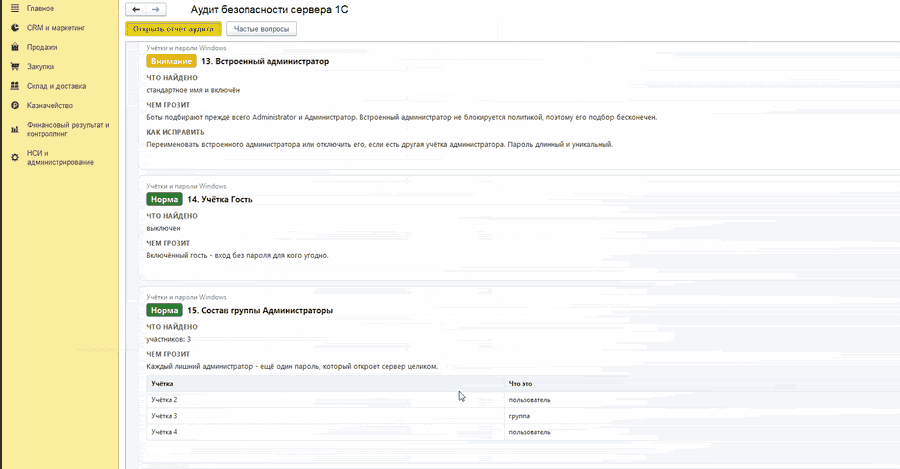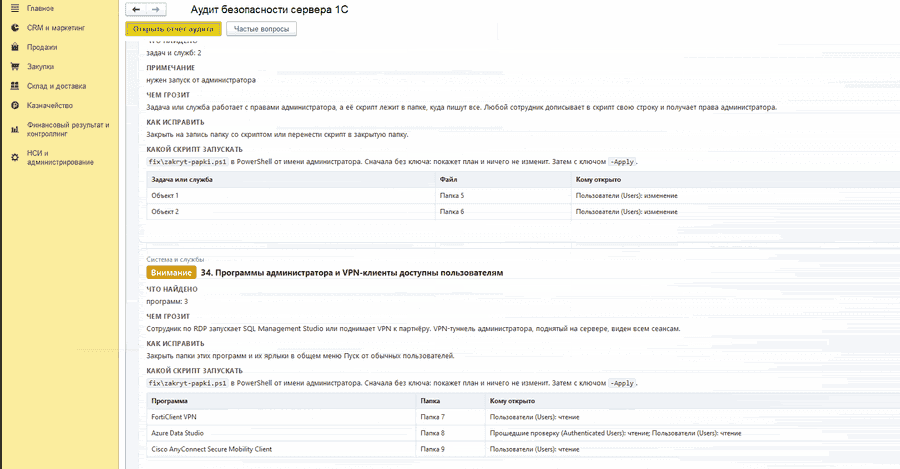
- Обработка 1С для чтения отчёта в тонком и веб-клиенте: итог крупно, таблица проверок с цветами, карточка каждой проверки и какой скрипт её закрывает. Плюс окно частых вопросов.
Исправления
Восемь скриптов: NLA, политика паролей и блокировки, отключение давно не входивших учёток, снятие признака "пароль не обязателен", сужение правил брандмауэра до локальной сети, закрытие папок от обычных пользователей, увеличение журнала безопасности, выключение SMBv1.
- По умолчанию каждый работает в пробном режиме: печатает, что и с какого значения на какое поменяет, и ничего не трогает.
- Применение отдельным ключом
-Apply. Перед изменением прежнее состояние сохраняется в файл. - У каждого парный скрипт отката. Копия прежнего состояния привязана к серверу и исправлению: чужую копию откат не примет. Перезаписанные события журнала откат не вернёт.
- Учётки служб и заданий (например, учётку кластера 1С) скрипт отключения не трогает: они сверяются по SID; учётка с непрочитанной датой входа не отключается. Политика паролей только усиливается, бессрочная блокировка сохраняется. Правило брандмауэра, где вместе с другими портами открыт RDP, без
-IncludeRdpне сужается. Права файлов внутри закрываемой папки, заданные явно, не меняются.
Чего набор не делает
- Не смотрит сервер снаружи: проброс портов на роутере, VPN и RD Gateway проверяются отдельно.
- Не блокирует адреса атакующих и не настраивает роутер.
- Не делает бэкапы и не уносит их с сервера.
- Не подбирает пароли, не читает содержимое файлов и таблицы баз; в SQL Server читает настройки экземпляра и историю копий в
msdb. - Ничего никуда не отправляет, всё остаётся в папке набора.
- На сервере в домене политику паролей задаёт групповая политика домена: аудит об этом предупреждает, локальная правка может откатиться доменом.
Требования
Windows Server 2012 R2 и новее или Windows 10/11, Windows PowerShell 5.1, запуск от имени администратора. Обработка просмотра: управляемые формы, тонкий и веб-клиент, только читает выбранный файл.
Парные инструменты
- Экспресс-аудит безопасности базы 1С: то же самое внутри базы, пользователи, пароли, права на внешние обработки, журнал регистрации.
- Статья Хакеры за ночь зашифровали базы 1С вместе с бэкапами. Как мы поднялись без ключа: почему бэкап рядом с базой и открытый RDP стоят дороже всего.
Проверено на следующих конфигурациях и релизах:
- Управление торговлей, редакция 11, релизы 11.5.22.67
Вступайте в нашу телеграмм-группу Инфостарт