Авторизация OAuth 2.0 в API Google и получение access token для сервисной учетной записи, не требует подтверждения пользователя

Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
| Наименование | Скачано | Купить файл | По подписке PRO |
|---|---|---|---|
|
(8.3.10 и 8.3.11) Авторизация OAuth 2.0 в API Google и получение access token для сервисной учетной записи, не требует подтверждения пользователя:
.epf 20,30Kb ver:1.1
163
|
163 | 3 800 руб. Купить | 4 SM Скачать |
|
(8.3.9) Авторизация OAuth 2.0 в API Google и получение access token для сервисной учетной записи, не требует подтверждения пользователя:
.epf 20,86Kb ver:1.1
11
|
11 | 3 800 руб. Купить | 4 SM Скачать |
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
Пока в интернете я встречал только описание использования из 1С "Трехногого OAUth" (three-legged OAuth), где вызов API идет от имени конечного пользователя и обычно требуется подтверждение пользователя. Способ на мой взгляд длинноватый, поэтому я решил вызвать из 1Ски по-человечески двуногую авторизацию: "two-legged OAuth," или "2LO". Делал на платформе 8.3.10.2168, протестировал также на 8.3.11.3034. Добавлено 17.07.2018: вариант обработки для платформы 8.3.9 (проверено на 8.3.9.2033 и 8.3.9.2233)
Речь идет о модели авторизации, описанной:
краткое описание с картинкой - https://developers.google.com/identity/protocols/OAuth2#serviceaccount
подробное - https://developers.google.com/identity/protocols/OAuth2ServiceAccount
Этот способ требует создания и криптографического подписывания JSON Web Tokens (JWT). На данный момент встроенным Менеджером Криптографии 1ска не умеет подписывать SHA256 хеш, а гугл другого не приемлет. Изначально я использовал COM-объект System.Security.Cryptography.RSACryptoServiceProvider. Он работал как надо, но смущало, что в документации не написано, что он так умеет (в опциях метода SignHash отсутствует вариант SHA256). Для гарантии, что будет работать на другом компьютере, я решил вычислить цифровую подпись "вручную" обычной арифметикой, которую достойно выдержала 1С. Примечательно, что при этом она оперирует десятичными 309-значными числами, и подпись вычисляет за пару секунд. Триста девять - это не опечатка, вот например, значение одной из переменных типа Число, используемых при вычислении:
502 980 391 062 131 532 641 704 729 356 208 435 540 985 711 615 837 230 131 224 218 031 451 499 103 580 000 500
042 512 824 109 317 254 211 102 144 888 404 960 708 248 565 484 714 907 166 675 270 791 229 966 881 267 979 216
170 431 549 149 990 776 636 979 550 241 423 110 985 244 106 352 654 087 401 423 069 254 226 452 760 694 752 994
636 816 447 756 286 216 072 699 194 804 391 178 250 315 913 588 444 283 437
На 8.3.9 вычисляет дольше, но тоже за приемлемое время - похоже, используются не все ядра процессора.
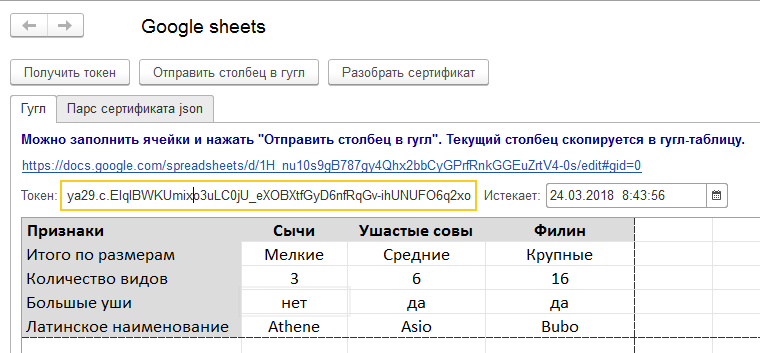
Обработка получает токен от имени сервисной учетной записи моего тестового проекта. Scope запрашивается только для API spreadsheets. Для демонстрации работоспособности полученного токена, из формы обработки можно изменить столбец тестовой гугл-таблицы, а затем по указанному на форме обработки адресу посмотреть результат.
Для получения токенов на api spreadsheets от имени Вашего сервис-аккаунта, необходимо в консоли разработчика https://console.developers.google.com создать/скачать JSON-ключ сервисного аккаунта с доступом к api spreadsheets, и указать его в поле обработки "Путь файла ключа json". Токен своей учетки Вы получите, но при попытке изменить мою тестовую таблицу с таким токеном гугл вернет error 403 "PERMISSION_DENIED", поскольку у Вашего сервис-аккаунта нет доступа к моей таблице.
При воспроизведении в своей работе аналога продемонстрированного механизма не забудьте прописать нужные Вам "scope" в коде обработки и соответствующие API при запросе у гугла json-ключа. Также не забудьте расшарить доступ к объектам гугла, которые Вы хотите изменять или читать через API. Доступ нужно предоставлять емейлу Вашей сервисной учетной записи. Этот емейл можно найти внутри json ключа, в значении свойства "client_email", либо в моей обработке указать путь к Вашему JSON-ключу и нажать кнопку "разобрать сертификат". Емейл отобразится в поле "Расшарить для емейла".
Важный момент: в операционной системе должно быть правильное время и правильный часовой пояс (используется функция 1с УниверсальноеВремя), иначе обработка запросит у гугла неверные дату начала и окончания срока действия токена, как следствие токен не выдадут, в ответе будет что-то со словом time. Если правильные системное время и пояс устанавливать не хотите - тогда нужно в модуле формы указать свой алгоритм расчета времени для переменной ВремяИстеченияUTC. Учитывайте, что в данной схеме авторизации гугл выдает токены максимум на час, затем нужно получать новый токен.
Для разбирающихся в криптографии. Цифровая подпись арифметически вычисляется с использованием SHA256withRSA (RSASSA-PKCS1-V1_5-SIGN with the SHA-256 hash function). Для этого в процессе обработки средствами 1С происходит парсинг закрытого RSA-ключа в формате PEM, BASE64 которого содержится в сертификате JSON. На вкладке "Парс сертификата json" в дерево выводится результат парсинга, и в ветке дерева "OCTET STRING" содержится SEQUENCE, в котором перечислены INTEGER - параметры закрытого и открытого ключей: Version, Modulus, publicExponent (Exponent, E), privateExponent (D), prime1 (P), prime2 (Q), exponent1 (dP или d mod (p-1)), exponent2 (dQ или d mod (q-1)), coefficient (InverseQ или InvQ или (inverse of q) mod p).
Вступайте в нашу телеграмм-группу Инфостарт
1С Google API OAuth 2 JWT access token криптография цифровая подпись RSA PEM токен закрытый ключ сертификат ключа Google spreadsheets Гугл таблицы
См. также
Интеграция WEB-интеграция Разработчик Аналитик Бухгалтер Руководитель проекта 1С 8.3 1С:Бухгалтерия 3.0 1C:ERP 1С:КА 1С:УНФ Транспорт, автопарки, такси Оптовая торговля, дистрибуция, логистика ИТ-компания Россия Управленческий учет УСН Платные (руб)
Автоматизированная загрузка данных документов, дислокации и справочников из ЭТРАН на платформе "1С:Предприятие 8"
244000 руб.
22.06.2026 1083 3 0
WEB-интеграция Разработчик Аналитик 1С:Предприятие 8 1С:ERP Управление предприятием 2 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 1С:Комплексная автоматизация 2.х 1С:Управление нашей фирмой 3.0 1С:Розница 3.0 Оптовая торговля, дистрибуция, логистика ИТ-компания Платные (руб)
Модуль "Экспортер" — это расширение для 1С, предназначенное для автоматизации процессов выгрузки данных. Оно позволяет эффективно извлекать, преобразовывать и передавать данные из систем 1С в интеграционную платформу Spot2D. Подсистема упрощает настройку, снижает количество ручных операций и обеспечивает удобный контроль данных.
17568 руб.
20.12.2024 7870 36 4
WEB-интеграция Рабочее место Оптовая торговля Розничная торговля Логистика, склад и ТМЦ Пользователь 1С:Предприятие 8 1С:Бухгалтерия 2.0 1С:Бухгалтерия 3.0 1С:Комплексная автоматизация 2.х 1С:Управление нашей фирмой 1.6 1С:Управление нашей фирмой 3.0 1С:Управление торговлей 10 1С:Управление торговлей 11 1С:Розница 2 1С:Розница 3.0 Оптовая торговля, дистрибуция, логистика Россия Управленческий учет Платные (руб)
Программный продукт "Управление доставками в 1С" позволяет обмениваться с личным кабинетом Boxberry, СДЭК, Энергия, Почта России, DPD, ПЭК, Grastin, Деловые Линии, КСЕ, Dalli, ЯндексДоставка. Упрощает создание заявок и резервирование заказов прямо в интерфейсе 1С
24400 руб.
10.03.2016 76326 321 100
Сайты и интернет-магазины WEB-интеграция Системный администратор Разработчик Пользователь 1С:Предприятие 8 1C:Бухгалтерия 1С:Управление торговлей 11 Автомобили, автосервисы Россия Управленческий учет Платные (руб)
Интеграционный модуль обмена между конфигурацией Альфа Авто 5 и Альфа Авто 6 и порталом AUTOCRM / LOGICSTARS. Данный модуль универсален. Позволяет работать с несколькими обменами AUTOCRM / LOGICSTAR разных брендов в одной информационной базе в ручном и автоматическом режиме.
42700 руб.
03.08.2020 25932 42 26
Сайты и интернет-магазины Интеграция WEB-интеграция 1С:Предприятие 8 1C:Бухгалтерия Управленческий учет Платные (руб)
Решение осуществляет синхронизацию задач Битрикс24 и 1С, что позволяет в одной системе ставить задачи, контролировать выполнение всего пула задач с группировкой по ответственным и проектам, формировать управленческие отчеты по работе сотрудников (загрузка, просроченные задачи), уведомлять сотрудников о ходе выполнения задач посредством чат-бот Telegram
7320 руб.
04.05.2021 24164 14 19
WEB-интеграция Системный администратор Разработчик Пользователь 1С:Предприятие 8 1C:Бухгалтерия 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 Автомобили, автосервисы Россия Управленческий учет Платные (руб)
Интеграционный модуль обмена по API между конфигурацией 1С:Альфа-Авто 6 и порталом LogicStar. Позволяет работать с несколькими обменами LogicStars разных брендов (CHERY, OMODA, JAECOO, EXEED, TENET) в одной информационной базе в ручном и автоматическом режиме. Поддерживается выгрузка заказ-нарядов, реализаций товаров и товарных остатков.
20740 руб.
13.05.2025 3140 6 0
WEB-интеграция Оптовая торговля Розничная торговля Разработчик 1С:Предприятие 8 1С:Розница 2 1С:Управление нашей фирмой 1.6 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 Розничная и сетевая торговля (FMCG) Оптовая торговля, дистрибуция, логистика Управленческий учет Платные (руб)
Модуль интеграции 1С с OpenCart 2.x, 3x позволяет обмениваться данными между OpenCart (самая популярная бесплатная cms для интернет-магазинов) и 1С:Предприятие 8.
6914 руб.
17.11.2015 135384 477 143
WEB-интеграция Аналитик Бухгалтер Пользователь 1С:Предприятие 8 1С:Комплексная автоматизация 1.х 1С:Бухгалтерия 2.0 1С:Управление торговлей 10 1С:Управление производственным предприятием 1С:Бухгалтерия государственного учреждения Россия Платные (руб)
Доступ в виде подписки к сервисам 1СПАРК Риски и 1С:Контрагент в «старых», но широко используемых конфигурациях.
6100 руб.
30.01.2019 29023 105 6
у меня на такую строку
/v4/spreadsheets/1u3hBxBn0hHfOOyJ6TjLzsji58SPP3ttNyRN31xTgUk
ругается с кодом 404
а так
/v4/spreadsheets/1u3hBxBn0hHfOOyJ6TjLzsji58SPP3ttNyRN31xTgUk
работает, но записывает с начала листа
$cert = New-Object system.security.cryptography.x509certificates.x509certificate2
$pat="d:\UNSAFE\dell\mySert.p12"
$password="notasecret"
$flags = "UserKeySet,Exportable"
$cert.Import($pat, $password, $flags)
$myXml = $cert.PrivateKey.ToXmlString($True)
$myXml | Out-File "d:\UNSAFE\dell\FromPower.xml"Я попробовал разобрать файл cer используя алгоритм из обработки. Но результат получился не корректным. Получились классы не входящие в формат ASN.1
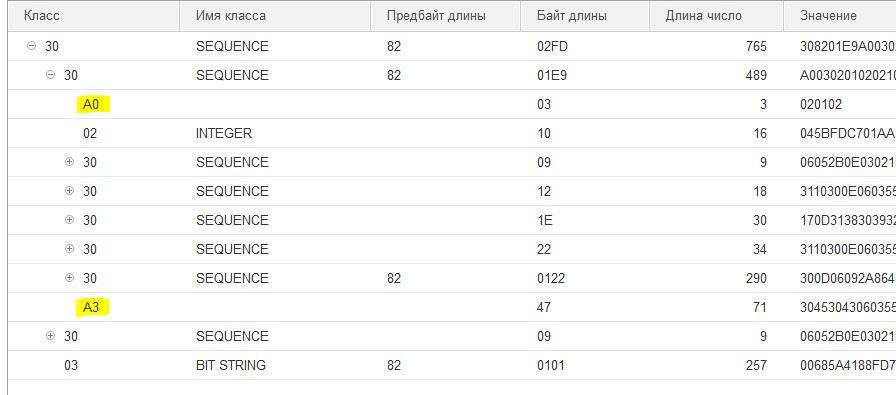
И уж раз начал писать - то в моей обработке - да, я не делал универсальный разбор любых файлов ASN, а ограничился только тем, что было необходимо для разбора json-сертификатов от Гугла.
#Область Для_8_3_9
// в 8.3.10 эти функции встроены в платформу

&НаСервере
Функция ПолучитьHexСтрокуИзБуфераДвоичныхДанных(Буфер)
...
#КонецОбластиПолучитьИнформациюМодуляКриптографии(), и в нем есть массив .АлгоритмыХеширования - там найдете полный перечень алгоритмов хеширования, с которыми справится 1С платформенными средствами, SHA256 пока там отсутствует.
1."Microsoft Base Cryptographic Provider v1.0" (тип 1) : SHA-1, MD2, MD4, MD5
2."Microsoft Base DSS and Diffie-Hellman Cryptographic Provider" (тип 13) : SHA-1, MD5
3."Microsoft Base DSS Cryptographic Provider" (тип 3) : SHA-1, MD5
4."Microsoft Base Smart Card Crypto Provider" (тип 1) : SHA-1, MD2, MD4, MD5
5."Microsoft DH SChannel Cryptographic Provider" (тип 18) : SHA-1, MD5
6."Microsoft Enhanced Cryptographic Provider v1.0" (тип 1) : SHA-1, MD2, MD4, MD5
7."Microsoft Enhanced DSS and Diffie-Hellman Cryptographic Provider" (тип 13) : SHA-1, MD5
8."Microsoft Enhanced RSA and AES Cryptographic Provider" (тип 24) : SHA-1, MD2, MD4, MD5
9."Microsoft RSA SChannel Cryptographic Provider" (тип 12) : SHA-1, MD5
10."Microsoft Strong Cryptographic Provider" (тип 1) : SHA-1, MD2, MD4, MD5
Я немного соптимизировал, как мне кажется, генерацию JSON для передачи на гугл
Во первых, использую метод batchUpdate, он позволяет избавиться от необходимости указания range в url, во вторых ф-я глобального контекста ЗаписатьJSON, позволяет избавиться от вложенного цикла.
Функция ДжонИзМассива(Знач Масс, Рэйнж, Знач НачСтрока = 1,
		Знач НачКолонка = 1, Знач Лист = "Лист1") Экспорт

	Данные = Новый Структура();
	ValueRange = Новый Структура();
	Колонок = Масс.количество();
	Строк = Масс[0].Количество();
	Рэйнж = СтрШаблон("%1!%2:%3", Лист, НотацияА1(НачКолонка, НачСтрока), НотацияА1(НачКолонка
		+ Колонок + 1, НачСтрока + Строк + 1));

	ValueRange.Вставить("range", Рэйнж);
	ValueRange.Вставить("majorDimension", "COLUMNS");
	ValueRange.Вставить("values", Масс);

	Данные.Вставить("valueInputOption", "USER_ENTERED");
	Данные.Вставить("data", ValueRange);

	Джсон = Новый ЗаписьJSON();
	Джсон.УстановитьСтроку();
	ЗаписатьJSON(Джсон, Данные);
	Возврат Джсон.Закрыть();
КонецФункции
ПоказатьИспользующие обмен данными в формате JSON сами принимают решение, как передавать даты в форме строки. В 1С есть три встроенных варианта для этого - например в функциях глоб.контекста ПрочитатьДатуJSON(...) ЗаписатьДатуJSON(...) - ISO, JavaScript, Microsoft. В глоб.контекст. ЗаписатьJSON - тоже третьим параметром можно передать настройки сериализаци, в том числе для даты с тремя этими вариантами. Но google sheets api, видимо, какой-то четвертый формат использует )
USER_ENTERED The values will be parsed as if the user typed them into the UI. Numbers will stay as numbers, but strings may be converted to numbers, dates, etc. following the same rules that are applied when entering text into a cell via the Google Sheets UI.
упс. выглядит красиво (я так понял в вывод (начиная с А1 в целевой гугл-таблице) кидается содержимое Масс.
тупой вопрос: а как собственно Масс формируется для таб.документа (или области)?..
прим: |
|---|
| тоже пытаюсь наковырять в создание гугл-таблицы, если паче чаяния имеешь чем поделиться в этом направлении - был бы очень благодарен... например если есть что-то вроде блока кода прямого переноса в целевую гугл-таблицу всего таб.документа с форматированием.. ну и правка целевой - в т.ч. объединения, заливки, и т.п... |
спасибо, добрый человек. надеюсь автор топикстартер извинит за диалог тут.
1) понятно что в константе - непонятно что оно (ТабИД) собой представляет и как его получить...
2) вижу у тебя тупо ТЗ выгоняется в гугль-шит? а как таб.документ?
Мне табДокумент не нужен, я выгружаю в гугль результаты запроса.
Я думаю ТабДок проще гнать сразу в массив, без ТЗ. И, скорее всего, просто циклами.
Я еще почему с ТЗ заморочился и с массивом "по столбцам", у меня выгружается таблица > 50к строк. Гнать ее вложенными циклами, по моему мнению, менее эффективно, чем через "ВыгрузитьКолонку" хотя я и не тестировал. Но! даты приходится конвертировать в строку после выгрузки колонки. Глупый Гугд не принимает дату в ISO.
1. Проект создан, в "Бибилиотека" подключены API googlesheets и googledrive
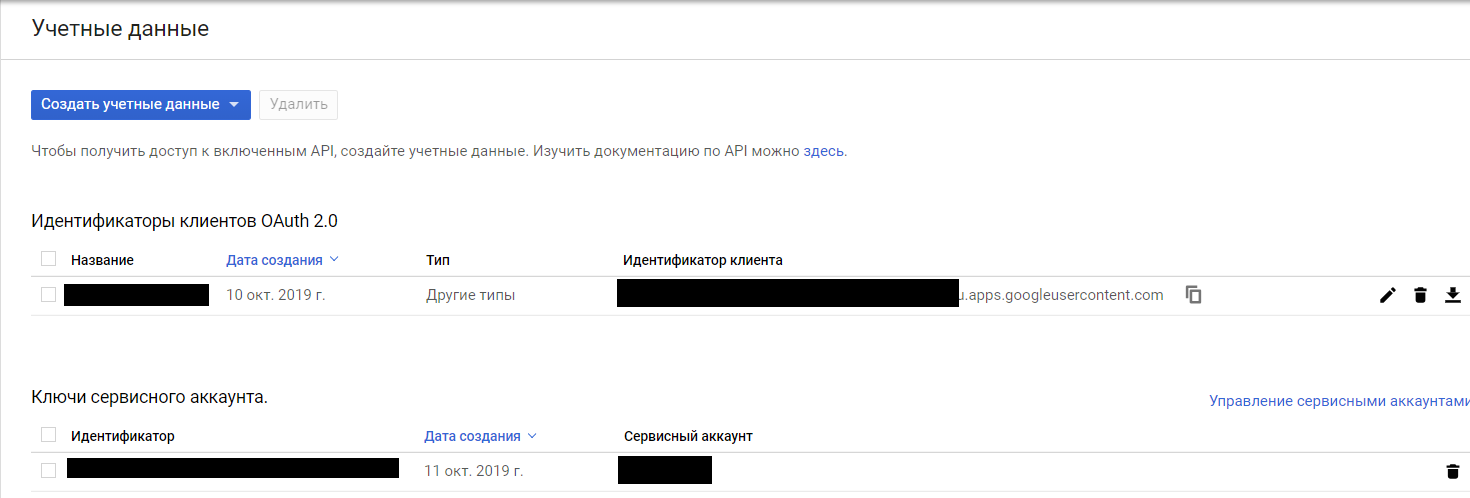
2. Учетные параметры выглядят вот так (аттач).
сначала запутался - который json и как выгружать... с горем пополам выгрузил тот, который обработка съела (на другой ругалась).
3. от этой же учетки (в которой создан проект) - создал и сохранил гугль-таблицу. доступ - всем на всё (потом буду экспериментировать с ограничениями, дошло).
4. из джсона - разобрать сертификат - получил для себя мыло (далее использую его).
5. получить токен -
4. для этой гугль-таблицы, с мылом из разобранного сертификата - сгенерировать токен.
5. список листов - получаю запросом с этим токеном+мылом без проблем (с любым токеном, вообще-то - но это наверное из-за полного расшаривания).
6. попытка загнать данные в эту таблицу (на первый лист, с #gid=0) с этими же (своим!) токеном и (своим!) мылом - error 403 "PERMISSION_DENIED".
прим.: не на токен ругается...
{
"error": {
"code": 403,
"message": "The caller does not have permission",
"status": "PERMISSION_DENIED"
}
}
-- файл создан под тем аккаунтом, в который выполнен вход, и расшарен максимально, на весь инет (редактирование)
а может где-то в консоли какой-нибудь можно посмотреть - кто лез через апи к файлу?
отписываюсь.
*** Вошел в личный аккаунт (не корпоративный).
1.1. Создал API-ключ сервисного аккаунта (сохранение json-файла на локал).
1.2. Создал новый гугль-шит, максимально расшарил (доступен всем на все).
2. Запустил обработку (подпиленную, адрес гугль-шита в текстовое поле ввода, e-mail в коде - из поля ввода).
2.1. Выбрал json-файл из п.1.1.
2.2. "Разобрать сертификат", "Получить токен" == "Подпись верна: Да"
2.3. Вбил свой адрес гугль-шита (из п.1.2).
2.4. "Отправить Столбец в гугл" == "Успешно" (и столбец в моем гугл-шите (см.п.1.2) изменился как заказано.
*** Вошел в корпоративный аккаунт.
пп.1.1-2.3, повторил в полном объеме с аналогичными результатами (все Ок).
2.4. "Отправить Столбец в гугл" == { "error": { "code": 403, "message": "The caller does not have permission", "status": "PERMISSION_DENIED" } }

{
"error": "unauthorized_client",
"error_description": "Client is unauthorized to retrieve access tokens using this method, or client not authorized for any of the scopes requested."
}
Note:Operations guarded by this scope are restricted to administrative use only. They are only available to G Suite customers using a service account with domain-wide delegation. Restricted
Вчера стало выдавать 401 ошибку.
На всякий случай, создал новый сервисный аккаунт, загрузил JSON. Не помогло.
Нет идей, что могло "сломаться"?
Что получается: Гугл сам прислал этот токен в ответ на запрос токена. Запрос токена был подписан выданным гуглом сертификатом. Но потом Гугл говорит, что токен инвалид. Гугл выдал токен, который Гугл считает "токен инвалид". На первый взгляд - это гугл глючит. Подожду несколько дней, если глюк останется - буду посмотреть.
У меня тоже заработало. Код у меня свой уже, с новой обработкой можно не спешить )
Для истории: по журналу, в течение недели уже были периодические сбои (то работало, то нет)
А со вчера - уже стабильно.
Т.е. если добавить мою наработку - то получится, что автор Vasily Pintov на самом деле автор только на 25%, а на 75% - не автор )
"на самом деле автор только на 25%, а на 75% - не автор" - лицензия MIT "Copyright © <год> <владельцы прав>", указываются все разработчики.
"Получится, что мое узкоспециализированное решение" - RS256 не узкоспециализированное решение, на основе HS256 реализовано подключение к zoom , чтобы найти Вашу реализацию нужно постараться, она реально полезна. Посмотрите на пример компоновки "google-auth-library" которая полностью реализует клиент использует jws (к слову именно этой библиотеки на нет)
"Например, типовые средства винды не позволяют экспортировать ...", проблема прикладных программистов, по части JWT функционал обозначен на скриншоте
Понимаю что культура переиспользования кода на уровне плинтуса, давайте посильно улучшать ситуацию.
Ваши наработки буду использовать для google big query, т.к. не силен в криптографии очень помогло.
const signedJWT = jws.sign({
            header: { alg: 'RS256' },
            payload,
            secret: this.key,
        });
пример с JWT.io уже показал.
Перекомпоную в общий модуль дальше локально использовать буду.
Посмотрите варианты аутентификации .
Еще раз благодарю за труд, помогло.
Я имел в виду, что кроме гугла в практике пока нигде не встречал подобного - чтобы сервис-провайдер генерировал и выдавал RSA-ключи. Oauth от Amazon Marketplace, Bitrix24, Opencart, Wordpress, Яндекс, Вконтакте, ... - нигде нет RS256.
Причем для моей реализации нужны именно PEM - ключи. С pkcs (гугл и в таком формате может выдать если попросить) - мой "криптопровайдер" уже не справится )
Пользовался только переводчиком и там допустим API key, но предположу что для части сервисов аутентификация проходит по IAM.
А английский код 1С - это супер. Писал как-то http-сервисы бронирования для конфигурации 1С-Отель. Несмотря на то, что авторство 1С, продана российскому отелю - вся конфа на английском написана. Почему-то отошли от своих стандартов
(65)
Сегодня довелось считать RSA-SHA256 подпись ключом доступа для Яндекс.Навигатора.
RSA ключ там короче и в лежит другом месте структуры ASN.1 - пришлось менять алгоритм разбора PEM-ключа. И код алгоритма подписи тоже менять пришлось из-за того, что ключ короче. В общем я был прав, что данная конкретная обработка из этой публикации - не универсальна.
скачал обработку.
и читая описание:
"Для получения токенов на api spreadsheets от имени Вашего сервис-аккаунта, необходимо в консоли разработчика создать/скачать JSON-ключ сервисного аккаунта с доступом к api spreadsheets, и указать его в поле обработки "Путь файла ключа json"."
Не нашел в обработке "Путь файла ключа json". Где он?
Есть желание и возможность реализовать этот механизм?
Поставили мне задачу по работе с Google Calendar.
Все случилось, но уперся в обновление токенов. Решил перейти с клиентского ID на сервисный аккаунт. Поиск, как вы заметили, выдает только Ваши наработки.
При ручном формировании токена JWT с помощью online-encoder'а - все прекрасно, но хотелось бы автоматизировать процесс.
Как можно связаться с Вами для обсуждения? Личные сообщения мне, как неактивному пользователю "Инфостарт". недоступны.
я не програмист,
Разработчики мне настроили отправку отчетов из 1С в гугл последством google API.
но возникла следующая проблема:
раз в неделю 1С перестает отправлять отчеты.
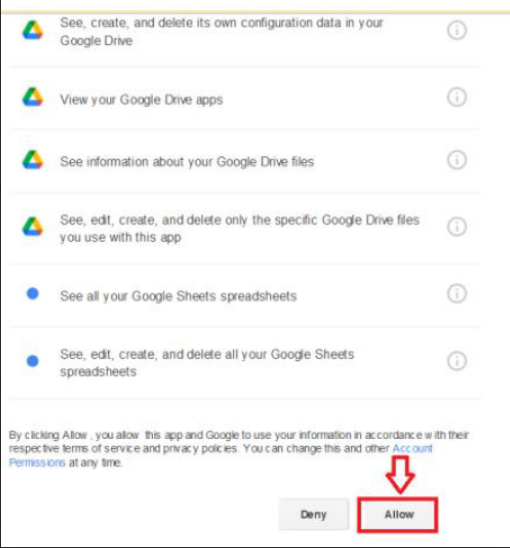
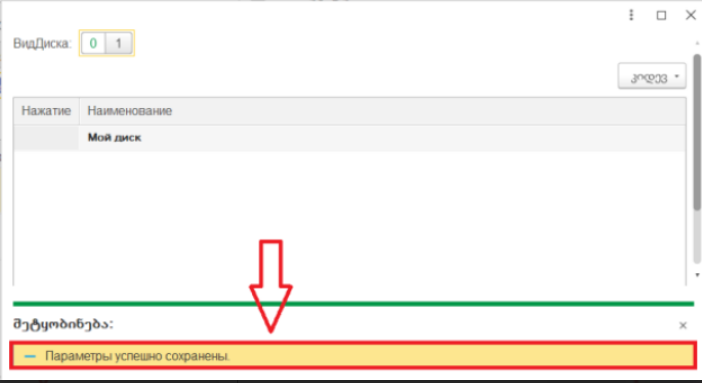
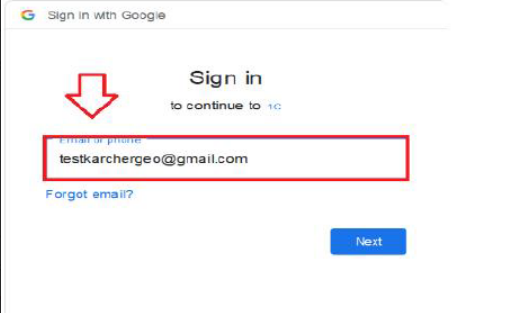
устраняется тем что нажимаешь кнопку " обновить сеансовые ключи", после чего гугл просит подтвердить авторизацию еще раз (два-три раза кликнуть согласен) и далее все снова работает.
Это очень не удобно так как непонятно когда в след раз программа перестанет отправлять отчеты и приходится постоянно следить за программой.
Разработчики 1С мне говорят якобы это политика на стороне гугл и мы ничего с этим не можем поделать.
Что думаете?
опишу проблему конкретнее:
Через определенный промежуток времени (около недели) Access token и Refresf token автоматически удаляются из системы, после чего процесс интеграции больше не может быть завершен, и нам приходится вручную обновлять токены каждый раз (с помощью кнопки).
После удаления токенов, всякий раз при обновлении, Google будет снова спрашивать нас, чтобы мы согласились разрешить доступ к Google Drive из системы.
Наш вопрос в том, что мы хотим иметь постоянный Access token и Refresh token, чтобы нам не приходилось вручную обновлять его каждый раз.
Нам интересно, возможно ли это или у вас есть другой способ решить эту проблему?
Со своей стороны, конечно, мы также пытались внести небольшие изменения в систему и исправить полученные Access token и Refresf token, но поскольку эти токены динамические и обновляются, интеграция столкнулась с проблемой, когда токены истекли.
Я еще раз подчеркну нашу проблему: она связана с удалением токенов из системы и их ручным обновлением.
Есть ли у вас опыт решения этой проблемы? Можем ли мы использовать постоянные токены или сделать так, чтобы они автоматически обновлялись, чтобы Google не просил нас каждый раз предоставлять доступ к Диску?
а куда обратиться с моей проблемой не подскажете?
Вы можете заказать платную консультацию или разработку у автора. Будет создан приватный заказ на «Бирже заказов» для автора.
№ 805071
Создание 25.03.18 12:48
Обновление 25.03.18 12:48
Просмотры 29102
Загрузки 174
Рейтинг
37
Комментарии 99
Код открыт Да
Рубрики WEB-интеграция
Кому Разработчик
Тип файла Внешняя обработка (ert,epf)
Платформа 1С:Предприятие 8
Конфигурация 1C:Бухгалтерия
Операционная система Не имеет значения
Страна Не имеет значения
Отрасль Не имеет значения
Налоги Не имеет значения
Вид учета Не имеет значения
Доступ к файлу Абонемент ($m)