Особенность при создании своих ролей в конфигурациях на управляемых формах

04.04.19

Администрирование - Информационная безопасность
Столкнулся с небольшой проблемкой при создании "своих" ролей в конфигураторе и добавлении их пользователям. Пользователю не добавляются созданные в конфигураторе роли, 1С 8.3, Управляемые формы. Гуглил много, ответа толкового не нашёл, поэтому пришлось разбираться самому и как результат, решил поделиться опытом. Возможно, кому-то пригодится.

Файлы

ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.

Наименование Скачано Купить файл
Расширение1 - Роли
.cfe 6,70Kb
31 2 500 руб. Купить

Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний

Оформите подписку на компанию для решения рабочих задач

Оформить подписку и скачать решение со скидкой

Вы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

Добрый день!

Столкнулся с небольшой проблемкой при создании "своих" ролей в конфигураторе и добавлении их пользователям. Гуглил много, ответа толкового не нашёл, поэтому пришлось разбираться самому и как результат, решил поделиться опытом. Возможно кому-то пригодится.

Итак, проблема заключалась в следующем:

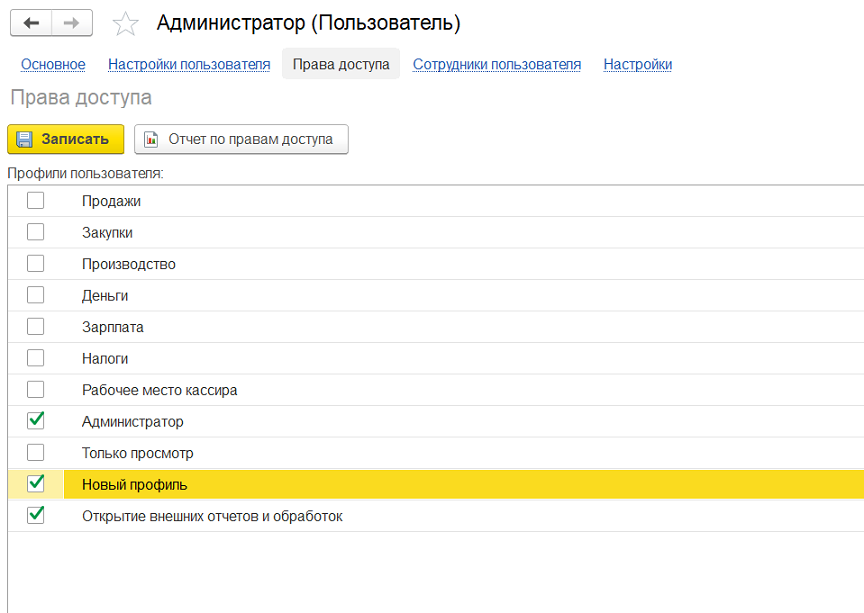
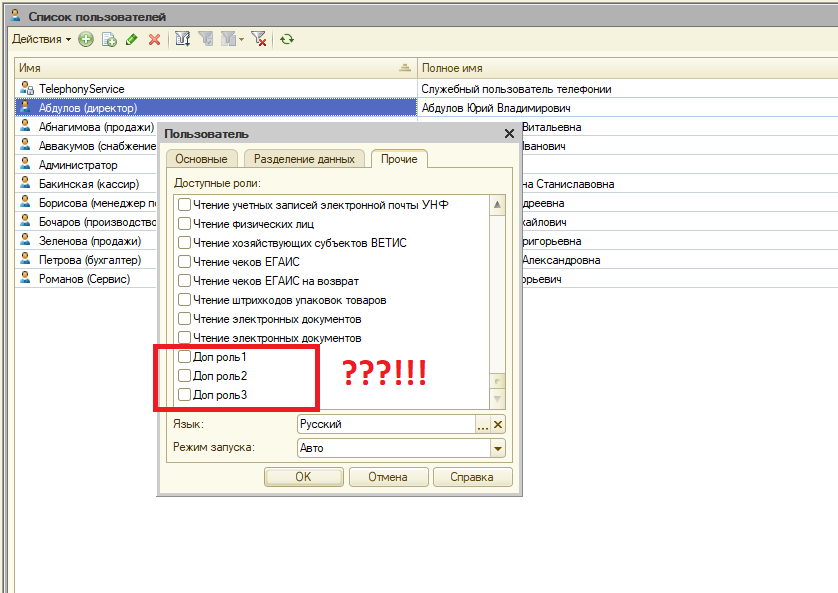
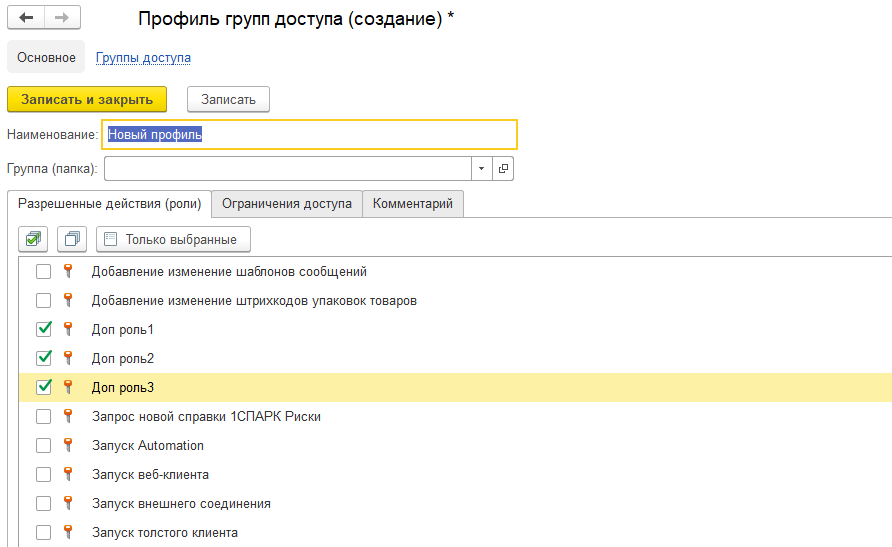
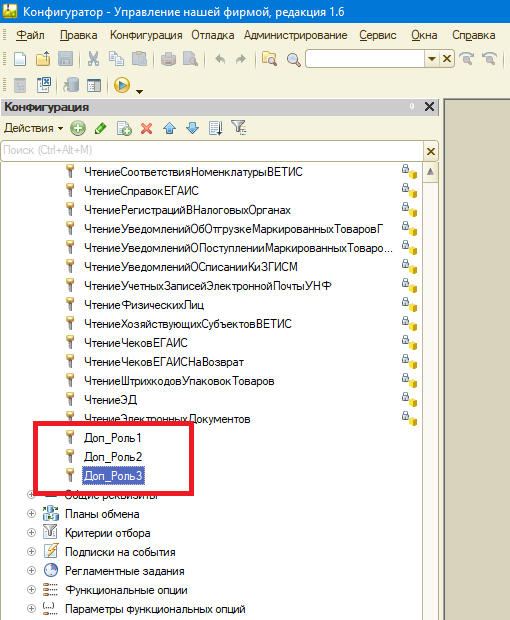
В какой-либо конфигурации на управляемых формах создаём свою роль (или несколько ролей, как в примере) (см. рис.1), обновляем конфигурацию. В режиме предприятия создаём профиль групп доступа с нашей новой ролью (см. рис.2), добавляем пользователю этот профиль (см. рис.3) и... ничего не происходит, как-будто у этого пользователя не добавлена наша роль. Заходим в конфигуратор, администрирование, пользователи, заходим в пользователя, смотрим "доступные роли" и видим, что у нашего пользователя не выбрана наша роль (см. рис.4).

Почему так происходит? Всё очень просто, разработчики сделали так, что если пользователь "администратор", то есть у него полные права, то собственно говоря, зачем же ему ещё какие-то роли? Ведь у него же и так полные права!

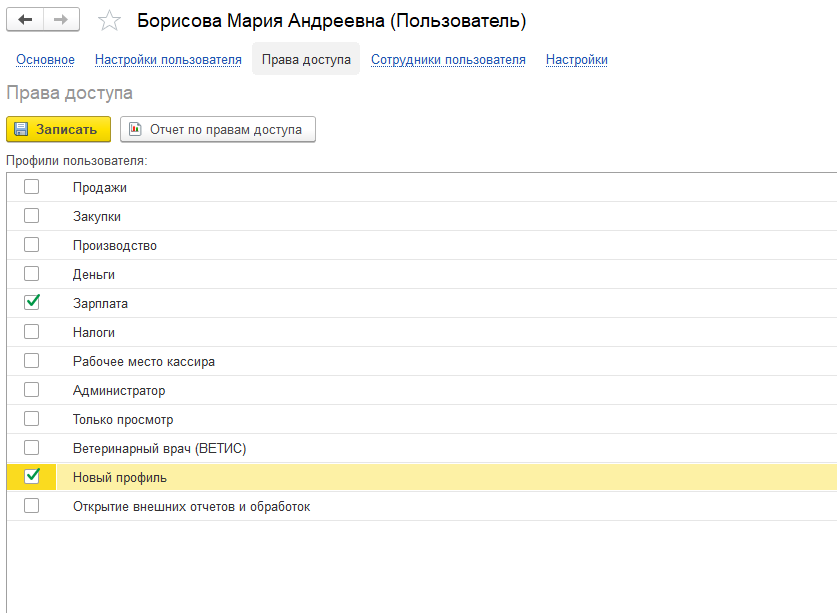
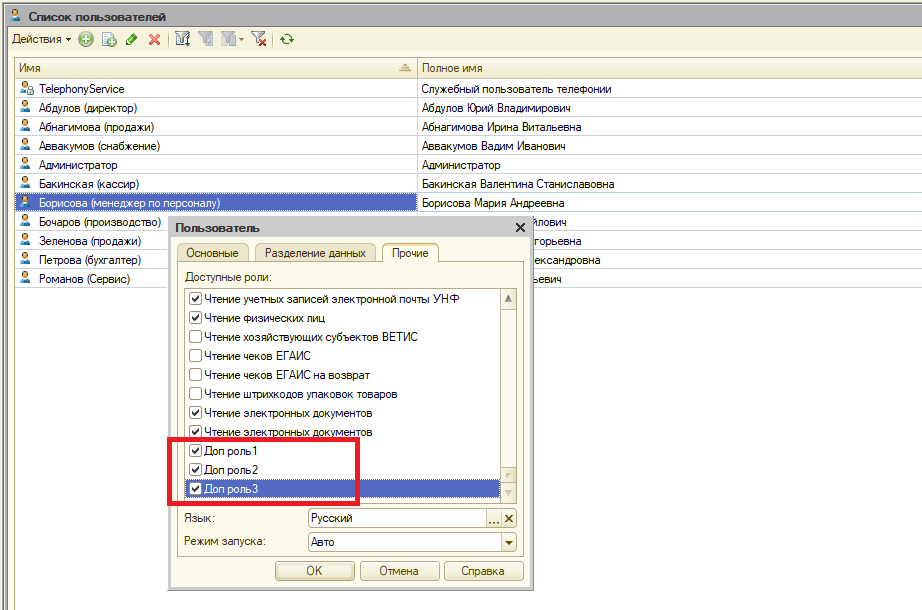
В целом вполне логично и кстати если пользователь не администратор, то всё работает корректно (см. рис.5 и рис.6). Сложности возникают только в том случае, если мы хотим добавить нашу роль/роли пользователю с полными правами. Можно конечно просто в конфигураторе выбрать у пользователя нашу роль/роли, но всё будет работать ровно до тех пор, пока кто-нибудь не решит перезаписать в режиме предприятия права доступа у этого пользователя, после этого "галочка" у добавленной роли "слетит".

Что же делать и где это происходит?

Идём в общие модули - "УправлениеДоступомСлужебный", находим процедуру "ОбновитьРолиПользователей". В ней есть следующий код:

Если Администраторы[ТекущийПользователь] <> Неопределено Тогда
	ТекущиеНовыеРоли = НовыеРоли;
	НовыеРоли = ТекущиеНовыеРоли.Скопировать(Новый Массив);
	Для Каждого КлючИЗначение Из ОбязательныеРолиАдминистратора Цикл
		НовыеРоли.Добавить().Роль = КлючИЗначение.Ключ;
	КонецЦикла;
	Для Каждого КлючИЗначение Из ДополнительныеРолиАдминистратора Цикл
		Если ТекущиеНовыеРоли.Найти(КлючИЗначение.Ключ, "Роль") = Неопределено Тогда
			Продолжить;
		КонецЕсли;
		НовыеРоли.Добавить().Роль = КлючИЗначение.Ключ;
	КонецЦикла;	
КонецЕсли;

"НовыеРоли" это Таблица значений, в которой выбраны все роли пользователя, которые мы ему назначили в режиме предприятия (включая "наши" роли). Как видно далее по коду, эта таблица очищается, в неё добавляются "ОбязательныеРолиАдминистратора" (Администратор системы, Полные права) и если выбрано, "ДополнительныеРолиАдминистратора" (Интерактивное открытие внешних отчетов и обработок).

Как мне показалось, самый простой и очевидный вариант, это добавить "наши" роли в таблицу "НовыеРоли". Для этого нам надо как-то отделить эти роли от всех остальных, поэтому у всех добавленных нами в конфигураторе ролей, делаем префикс "Доп_". Те "наши" роли, которые мы выбрали для пользователя, собираем в массив "ВыбранныеДополнительныеРоли" и далее из этого массива добавляем роли в таблицу значений "НовыеРоли". Ниже представлен код:

Если Администраторы[ТекущийПользователь] <> Неопределено Тогда
	ТекущиеНовыеРоли = НовыеРоли;
	НовыеРоли = ТекущиеНовыеРоли.Скопировать(Новый Массив);
	Для Каждого КлючИЗначение Из ОбязательныеРолиАдминистратора Цикл
		НовыеРоли.Добавить().Роль = КлючИЗначение.Ключ;
	КонецЦикла;
	Для Каждого КлючИЗначение Из ДополнительныеРолиАдминистратора Цикл
		Если ТекущиеНовыеРоли.Найти(КлючИЗначение.Ключ, "Роль") = Неопределено Тогда
			Продолжить;
		КонецЕсли;
		НовыеРоли.Добавить().Роль = КлючИЗначение.Ключ;
	КонецЦикла;
	
	//Если для пользователя выбраны "наши" дополнительные роли, то добавляем их в таблицу "НовыеРоли"
	ВыбранныеДополнительныеРоли = Новый Массив;
	Для Каждого Стр Из ТекущиеНовыеРоли Цикл
		Если ВРег(Лев(Стр.Роль, 4)) = "ДОП_" Тогда
			ВыбранныеДополнительныеРоли.Добавить(Стр.Роль);
		КонецЕсли;
	КонецЦикла;
	Для Каждого Стр Из ВыбранныеДополнительныеРоли Цикл
		НовыеРоли.Добавить().Роль = Стр;
	КонецЦикла;
	
КонецЕсли;

И всё работает!

В заключение добавлю, процедура "ОбновитьРолиПользователей" абсолютна одинакова у многих конфигураций (благодаря "унификации" 1С), смотрел в УНФ 1.6, Бухгалтерия предприятия 3.0, Управление торговлей 11.4 (все конфигурации в нескольких версиях), поэтому сделал расширение, которое по идее должно работать на многих конфигурациях на управляемых формах. Можете скачать и добавить его себе, но предварительно не забудьте, что все добавленные роли должны иметь префикс "Доп_". Расширение написано на версии платформы: 8.3.12.1685. В расширение добавлен один общий модуль "УправлениеДоступомСлужебный", в котором только одна процедура "ОбновитьРолиПользователей" (&Вместо) с добавленным, по описанию выше, кодом. При добавлении расширения, не забываем снять галочки "безопасный режим" и "защита от опасных действий".

Вступайте в нашу телеграмм-группу Инфостарт

См. также

Информационная безопасность Чистка данных Системный администратор Разработчик Руководитель проекта 1С 8.3 1С:Бухгалтерия 3.0 Платные (руб)
Обезличивает копию рабочей базы 1С перед передачей наружу и возвращает настоящие данные обратно, когда база вернулась. Это обратимая псевдонимизация: соответствия «исходное - псевдоним» пишутся в отдельный зашифрованный датасет, который остаётся у владельца. Работает на любой конфигурации - обходит метаданные и находит персональные данные сам, без списка реквизитов под конкретную базу. Суммы, количества, даты и номера документов не трогает никогда, оборотно-сальдовая до и после совпадает до копейки. Проверено на трёх конфигурациях: 106 031 объект, 215 642 замены, ноль ошибок, возврат 100 процентов.

42700 руб.

18.08.2026    1709    5    0    

3

Информационная безопасность Инструменты администратора БД Инструментарий разработчика Учет документов Системный администратор Разработчик Аналитик Бухгалтер Пользователь Руководитель проекта 1С 8.3 1С 8.5 Розничная и сетевая торговля (FMCG) Платные (руб)

Контроль ввода данных в 1С: проверка заполнения реквизитов, обязательные поля, контроль перед записью и проведением, запрет проведения документа. Позволяет настраивать любые проверки данных в 1С 8.3/8.5 от обязательных полей до сложных условий – без открытия конфигуратора и написания кода. Готовое расширение, которое подключается и работает сразу.

6000 руб.

15.04.2026    4362    12    0    

25

Чистка данных Информационная безопасность Разработчик 1С 8.3 1С 8.5 1С:Библиотека стандартных подсистем Абонемент ($m)

Обезличиватель баз 1С — внешняя обработка для подготовки обезличенных копий информационных баз. Заменяет персональные данные на случайные значения, сохраняя структуру и связи объектов. Универсальный обход всех типов метаданных: справочники, документы, регистры всех видов, ПВХ, планы счетов. Обезличивание по ссылкам с ограничением глубины. Генерация валидных ИНН/КПП/ОГРН/СНИЛС с контрольными суммами. Отбор через СКД для каждого объекта. Работает в любой конфигурации на БСП 2.x/3.x.

1 стартмани

13.11.2026    1715    30    war41k    25    

37

Информационная безопасность Архивирование (backup) Системный администратор Разработчик 1С 8.3 Бесплатно (free)

Утром базы не открылись: ночью хакеры зашифровали серверы, базы 1С, почту, кассы, мобильные приложения и бэкапы в сети. Критичные базы подняли из копий на отключённых дисках и потеряли около 10 часов данных. Рассказываю, как прошли первые сутки, что увидел только человек, что мы закрыли после атаки и какие двери в самой базе 1С программист может проверить у себя уже сегодня.

10.11.2026    17011    nedomolkov.ivan    70    

20

Информационная безопасность Нейросети Разработчик 1С 8.3 Бесплатно (free)

Скрипт, который написал Claude Code и каждый час запускал планировщик, ночью пометил на удаление тысячи документов перемещений в продуктивной базе 1С на 5 ТБ. Остатки уехали на миллиардные суммы, база стояла до обеда, около 500 заказов с маркетплейсов и сайта ушли в отмены. Как это произошло, где была ошибка в определении дублей и что я сделал, чтобы это не повторилось: агентам только чтение, алерты в Telegram на массовую запись, ревизия планировщиков.

06.10.2026    6884    nedomolkov.ivan    164    

50

Информационная безопасность Поиск данных ServiceDesk, HelpDesk Журналы и реестры данных 1С 8.3 Россия Бухгалтерский учет Бюджетный учет Налоговый учет Управленческий учет Платные (руб)

Полный контроль над изменениями в 1С без нагрузки на вашу базу. Мгновенный доступ к истории изменений, удобное сравнение и откат данных в один клик. Простой отчет с визуальным отображением изменений Откат на любую версию объекта в два клика История изменения данных хранится во внешней базе

180000 руб.

05.09.2025    6006    2    1    

4

Информационная безопасность Пароли 1С:Предприятие 8 Бесплатно (free)

Все еще храните пароли в базе? Тогда мы идем к вам! Безопасное и надежное хранение секретов. JWT авторизация. Удобный интерфейс. Демо конфигурация. Бесплатно.

30.05.2024    17760    kamisov    20    

66

Информационная безопасность Разработчик 1С:Предприятие 8 Бесплатно (free)

Рассмотрим в статье более подробную и последовательную настройку аутентификации в 1С с использованием распространенной технологии JWT, которая пришла в программу в платформе версии 8.3.21.1302.

27.02.2024    27476    AlexeyPROSTO_1C    10    

46
Комментарии
Подписаться на ответы Инфостарт бот Сортировка: Древо развёрнутое
Свернуть все
1. PerlAmutor 162 29.10.18 12:05 Сейчас в теме
(0)
В заключение добавлю, процедура "ОбновитьРолиПользователей" абсолютна одинакова у многих конфигураций (благодаря "унификации" 1С), смотрел в УНФ 1.6, Бухгалтерия предприятия 3.0, Управление торговлей 11.4 (все конфигурации в нескольких версиях), поэтому сделал расширение,


В ERP 2.1.3.93 нет такого участка кода. Тоже заметил, что функция РольДоступна() с новой ролью срабатывает не всегда. А вот Пользователи.РолиДоступны() работает как надо, поэтому использую теперь её вместо встроенной.
user1970942; odinsmot; +2 – Ответить
2. A_Max 21 29.10.18 18:18 Сейчас в теме
(0) Потому что нужно придерживаться гайдлайнов от 1С и НЕ ИСПОЛЬЗОВАТЬ роль "Полные права" у реальных пользователей. Для администраторов заводятся специальные профили с определнным перечнем прави и эти особенные профили (как правильно заметил PerlAmutor) проверяются в функции Пользователи.РолиДоступны().

Так что, плохое решение предложено вами.
user1970942; IgorS; +2 – Ответить
3. PerlAmutor 162 30.10.18 06:51 Сейчас в теме
Для полноты картины думаю правильным будет привести ссылку на "гайдлайн" от 1С: https://its.1c.ru/db/v8std/content/2149184386/hdoc
10. pvlunegov 160 18.03.20 12:22 Сейчас в теме
ваша ссылка уже не работает.
14. PerlAmutor 162 26.09.20 17:40 Сейчас в теме
4. kwazi 823 30.10.18 11:10 Сейчас в теме
есть еще вариант решения проблемы.
Добавить в расширение роль Полные права и в ней дать права на объекты созданные в расширении.
kabantus; BARBAROSSA88; +2 – Ответить
5. almas 264 02.11.18 10:10 Сейчас в теме
Добрый день. Только вчера с ролями мучился. Хотел уже писать отдельную статью.

Ситуация такова: 1с ужесточили порядок назначения ролей.
Если пользователя включили в несколько групп доступа, то:
если вы включаете пользователя в группу администраторов в конфигураторе исчезают(снимаются галки) с ролей входящих в другие группы. Как только пользователя убираем из группы администратор - все восстанавливается.

Выход: скопировать роль полные права.
Создать профиль в котором добавить эту роль и создать отдельную группу "полные права без полных прав" включив в нее ранее созданный профиль.
6. orion_king 08.04.19 09:57 Сейчас в теме
Не проще ли разрешить добавлять новые роли администратору закомментив 1 строку?
//НовыеРоли = ТекущиеНовыеРоли.Скопировать(Новый Массив); // у администратора все равно добавлять роли
7. dmitriy_saladin 140 08.04.19 10:26 Сейчас в теме
(6) В таком случае у администратора будут добавлены вообще все выбранные роли. А в предложенном мной варианте, будут только те, что должны быть (Администратор системы, Полные права) и добавленные в конфигурацию роли с префиксом "Доп_".
8. orion_king 15.04.19 11:17 Сейчас в теме
А потом добавлять все роли с префиксом, если нужно другой префикс то его либо добавлять после "Доп_" либо вставлять еще кусок кода? (на мой взгляд лишний геморрой)

Гораздо проще и нужнее, на мой взгляд, добавлять то что именно ты ему проставил.
user803412; +1 – Ответить
9. beerkeen 05.09.19 15:58 Сейчас в теме
Cамый простой и очевидный вариант - просто закомментарить этот кусок.
11. pvlunegov 160 18.03.20 12:36 Сейчас в теме
Огромное спасибо автору.
У меня была аналогичная ситуация. Конфигурация 1с ERP 2.4.8.82
Внес изменения в код общего модуля, все стало ок.
Должен заметить, доработал изменения в коде, обозначенные автором. Вот:
Код
   Если Администраторы[ТекущийПользователь] <> Неопределено Тогда
      ТекущиеНовыеРоли = НовыеРоли;
      НовыеРоли = ТекущиеНовыеРоли.Скопировать(Новый Массив);
      Для Каждого КлючИЗначение Из ОбязательныеРолиАдминистратора Цикл
         НовыеРоли.Добавить().Роль = КлючИЗначение.Ключ;
      КонецЦикла;
      Для Каждого КлючИЗначение Из ДополнительныеРолиАдминистратора Цикл
         Если ТекущиеНовыеРоли.Найти(КлючИЗначение.Ключ, "Роль") = Неопределено Тогда
            Продолжить;
         КонецЕсли;
         НовыеРоли.Добавить().Роль = КлючИЗначение.Ключ;
      КонецЦикла;
      
      //Если для пользователя выбраны "наши" дополнительные роли, то добавляем их в таблицу "НовыеРоли"
      
      // ДОБАВКИ +++
      Для каждого Строка Из ТекущиеНовыеРоли Цикл
         Если ВРег(Лев(Строка.Роль, 4)) = "рив_" или ВРег(Лев(Строка.Роль, 3)) = "ТС_" Тогда
            НовыеРоли.Добавить().Роль = Строка.Роль;
         КонецЕсли;
      КонецЦикла;
      // ДОБАВКИ ---
               
      ВыбранныеДополнительныеРоли = Новый Массив;
      Для Каждого Стр Из ТекущиеНовыеРоли Цикл
         Префикс = ВРег(Лев(Стр.Роль, 4));
         Если Префикс = "рив_" или Префикс = "ТС_" Тогда
            ВыбранныеДополнительныеРоли.Добавить(Стр.Роль);
         КонецЕсли;
      КонецЦикла;
      Для Каждого Стр Из ВыбранныеДополнительныеРоли Цикл
         НовыеРоли.Добавить().Роль = Стр;
      КонецЦикла;
   КонецЕсли;
Показать полностью
12. crash-16 7 27.03.20 15:46 Сейчас в теме
(11)
Как ВРег(Лев(Стр.Роль, 4)) может быть равно "ТС_"???

Другими словами как строка из 4 символов может быть равна строке из 3 символов?

Как ВРег(Лев(Стр.Роль, 4)) может быть равно "рив_"?

Зачем вы поднимаете в верхний регистр значение которое обрезаете и сравниваете его со строкой заведомо в нижнем?

Ну и самое главное зачем функционал добавок дублируется ниже, только через переменную?
17. psa247 21 04.07.22 19:45 Сейчас в теме
(11) Спасибо, добрый человек тебе и автору!
13. resonance 83 27.06.20 03:03 Сейчас в теме
Мне помогло. Спасибо. Розница 2.2 (2.2.8.27)
15. mov68 37 30.12.20 09:17 Сейчас в теме
Спасибо, использую
16. kaps22 20 04.03.22 20:54 Сейчас в теме
Спасибо! В ERP (2.5.7.226) пригодилось!
18. psa247 21 04.07.22 19:47 Сейчас в теме
Реально столкнулся с затиранием прав в УНФ 1.6 выданных пользователю в расширении. Благодаря этой статье решил свою проблему в разы быстрее, спасибо!
19. FilipN 11.03.24 13:42 Сейчас в теме
Большое спасибо автору.
Была аналогичная ситуация. Конфигурация УНФ 3.0
В том же модуле есть код который непосредственно заполняет таблицу значений ролями которые предназначены для удаления:

Для Каждого Роль Из ПользовательИБ.Роли Цикл
		    ИмяРоли = Роль.Имя; 
			СтарыеРоли.Вставить(ИмяРоли, Истина);
			Если НовыеРоли.Найти(ИмяРоли, "Роль") = Неопределено Тогда
				РолиДляУдаления.Вставить(ИмяРоли, Роль);
			КонецЕсли;
		  КонецЦикла;


Сделал немного по другом чем у автора (от обратного), по итогу нужные нам роли не добавляются в таблицу для удаления:


 Для Каждого Роль Из ПользовательИБ.Роли Цикл
		    ИмяРоли = Роль.Имя; 
		    Префикс = (Лев(ИмяРоли, 11)); // проверка на нужную нам роль
			СтарыеРоли.Вставить(ИмяРоли, Истина);
			Если НовыеРоли.Найти(ИмяРоли, "Роль") = Неопределено и Префикс <> "НужнаяРоль_" Тогда
				РолиДляУдаления.Вставить(ИмяРоли, Роль);
			КонецЕсли;
		  КонецЦикла;


Предварительно надо проставить в доступных пользователю ролях нужные роли. Затирание прав прекратится.
Для отправки сообщения требуется регистрация/авторизация