Анализ применения ролей пользователя по отдельному объекту
Администрирование - Роли и права

Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
Обработка для анализа ролей пользователей. Предназначена, чтобы быстро ответить на вопросы:
- В каких ролях прописано право на конкретный объект?
- Какие из этих ролей получил пользователь?
- Есть ли дополнительные ограничения RLS?
Основное предназначение обработки - помощь в доработке и администрировании ролей и профилей пользователей.
Типовая задача, под которую разрабатывалась эта обработка:
Имеем набор ролей с RLS, а также набор ролей с исключениями (RLS по объекту отключен). Пользователь получает доступ к данным, к которым не должен бы. Какие роли вообще разрешают этот вид доступа к этому объекту? Какие из них с RLS, а какие нет? Какие из этих ролей получил пользователь?
Ограничения:
Обработка показывает наличие RLS, но не может определить, включено ли RLS в конкретной базе и не анализирует сами RLS.
Работает для основных объектов (документы, справочники, обработки, регистры сведений и накопления и т.д.), но более-менее "экзотические" объекты тестировались лишь частично. Анализируются лишь основные права (чтение, запись, просмотр и т.п.)
Использование:
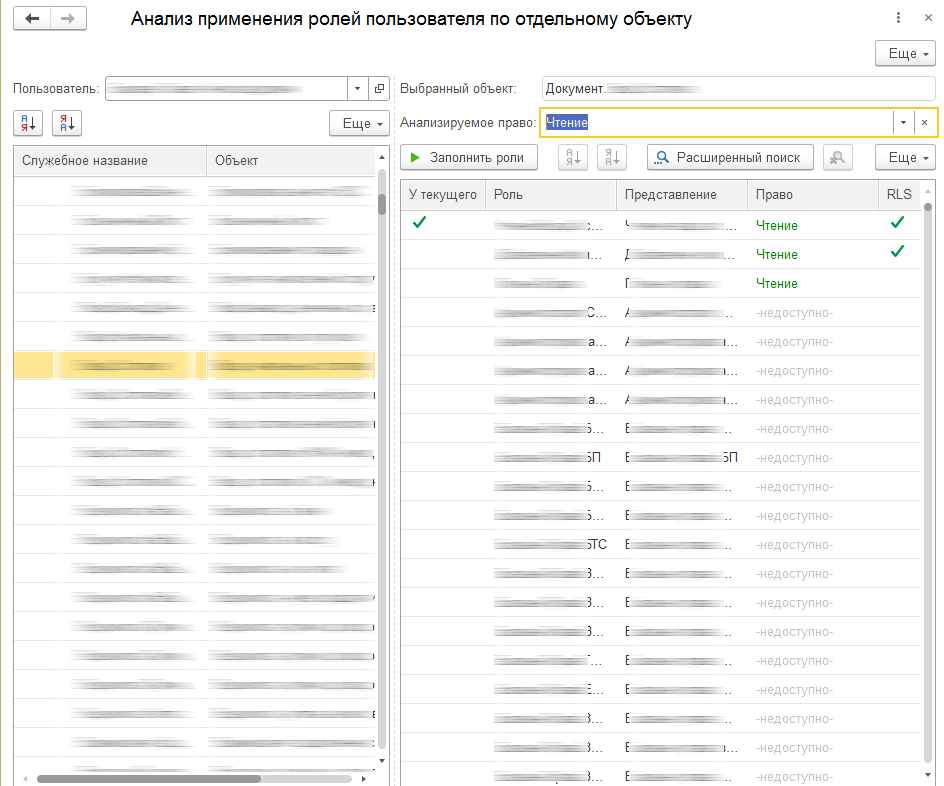
Выбираем пользователя (если нам не важен пользователь - выбираем любого);
В дереве объектов конфигурации выбираем нужный объект;
В поле справа выбираем анализируемое право;
Нажимаем кнопку Заполнить роли.
Получаем перечень ролей, применительно к соответствующему праву пользователя для выбранного объекта.
Если выбранному пользователю доступна какая-то роль - это показывается галочкой "У текущего". Если у данной роли по этому объекту имеются записи RLS, то это также показывается галочкой в соответствующем поле.
Если роль не предоставляет прав на этот объект, она также выводится в конце списка с пометкой "недоступно" (помогает не потеряться при поиске).
Тестировалось на 1С: УТ, 1С: УНФ, 1С: БП 3, 1С: ЗУП 3, 1С: ERP на платформе 8.3.12-8.3.17.
Вступайте в нашу телеграмм-группу Инфостарт