Информационная безопасность 1С: Памятка для Обновлятора 1С
Разработка - Защита ПО и шифрование

В последнее время все чаще встречаюсь со случаями мошенничества и иными незаконными действиями, связанными с нашей любимой системой 1С: Бухгалтерия 3.0.
Если данный топик окажется вам интересен, обещаю написать еще как минимум 10 случаев, связанных с халатностью пользователей, связанных с системой 1С. Сразу оговорюсь, что красивые статьи писать не умею, пишу кратко и по делу.
I. Обновление с пиратского форума
1. Шифровальщики. Обновление содержало вирус шифровальщик, а также сливало все персональные данные на определенные сервера. Спустя 1 неделю после установки все базы данных, включая копии баз данных, шифровались, после чего на рабочий стол выходила картинка с инструкциями, куда платить деньги.
2. "Свопперы" С тех же вышеуказанных форумов было скачано обновление с модифицированной обработкой по выгрузке платежных поручений, которая подменяла реквизиты на счета злоумышленников.
3. "Свопперы в составе ОПГ" Вторая версия данного вируса подменивала данные в оперативной памяти, и система Сбербанк-онлайн показывала все на экране "как надо". Также подменяла телефон онлайн поддержки, на которой отвечала вполне реальная тетка. Вирус устанавливался путем записи в файл из двоичных данных из обработки 1С. Аналогичные "Свопперы" имеются в виде плагинов к браузерам для иных банков.
4. "Снифферы", Также одна из разновидность вируса, ворует и высылает все ключи ЭЦП и дампы "Токенов ЭЦП" на адреса злоумышленников (включая перехваченные пароли), после чего вашу фирму включая имущество переписывают, либо прокачивают через нее грязные деньги.
5. Лжеотчетность - мошенничество происходит путем отправки корректировок отчетов по "НДС" с корректировкой номер 999, после чего вы перекрываете НДС злоумышленников и более не можете сдать корректировку. За это время налоговые претензии могут составлять крупные суммы. (данная уязвимость пресечена ИФНС в 2019г)
II. Взлом путем подмены сервера 1c.ru в записях DNS (Автоматическое обновление 1С или скачивание обновления через Конфигуратор или клиент).
"Фишинг или хакерская рыбалка" Со стороны входа провайдера интернета вставлялась врезка, которая чудесным образом подменивала записи DNS сайта 1c.ru на сервера злоумышленников.
В результате автоматического обновления происходили те же случаи, указанные в разделе I.
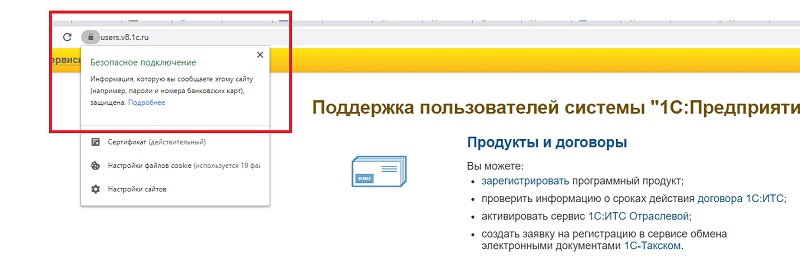
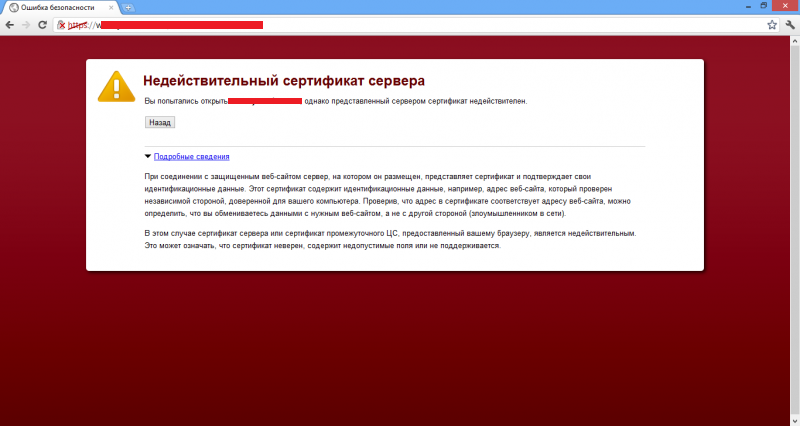
Вывод - устанавливайте обновления только с сайта https://users.v8.1c.ru, предварительно сверив сертификат SSL. При правильном сертификате вы увидите надпись Сертификат (Действительный). В случае если горит красным цветом - то обратитесь к администратору сети. Для скачивания пользуйтесь браузерами: Chrome и Mozilla.
Отключите авто-обновления
Также в следующей статье могу рассказать более изощренные способы злоумышленников по хищению честно заработанных средств, в том числе в системах ЗУП 2.5 и 3.1.
Вступайте в нашу телеграмм-группу Инфостарт
Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
См. также
Информационная безопасность Роли и права Пароли Системный администратор Разработчик 1С 8.3 Абонемент ($m)
Одна кнопка, и за минуту видно, какие двери в базу 1С открыты: пользователи без пароля, администраторы с паролем без ограничений, внешние обработки без предупреждения, слабая политика паролей, перебор паролей в журнале регистрации и пароли открытым текстом в данных. 21 проверка с цветным вердиктом и штатным способом исправить, выгрузка в Markdown для нейросети. Только чтение, без доступа к СУБД.
10 стартмани
вчера в 13:50 183 0 nedomolkov.ivan 0
Информационная безопасность Пароли Инструменты администратора БД Системный администратор 1С 8.5 1С:Управление нашей фирмой 3.0 Абонемент ($m)
Обработка для администратора показывает, у кого в базе нет пароля и кто сейчас подключён, и позволяет отключить отдельный сеанс или все сеансы пользователя. Отдельный режим по журналу регистрации показывает, кто работал за период. Обработку можно подключить в базу как дополнительную. Я проверял на 1С 8.5.1.1522 и УНФ 3.0.14.143 в веб-клиенте. На 8.3 и других конфигурациях не проверял.
1 стартмани
вчера в 09:10 97 0 Petr_32 0
Информационная безопасность Инструментарий разработчика Пароли Разработчик 1С 8.3 Абонемент ($m)
Скрипт secret_scan.py прошёл по выгрузке УТ 11.5.22.77 (12 290 модулей) и дал 21 находку: 13 полей-кандидатов и 8 вхождений литералов в коде (шесть разных значений), разобранных вручную. Число не говорит о действующих учётных данных. На «Нано-УТ» после переноса в учебный образец безопасного хранилища прямые последовательности байтов значений в файле базы не найдены. В архивах скрипт, тесты, стенд, образцы кода и журналы платформы 8.3.27.
5 стартмани
27.10.2026 310 Ninel_S 0
Удаленное управление Пароли Системный администратор Абонемент ($m)
Программа для Windows, которая хранит ID и пароли удалённого доступа ко всем клиентам в одном месте. Подключение - двойным кликом по ID. С версии 1.1 команда может вести общую базу: на своём VPS (Ubuntu или Windows) или в сетевой папке. Контакты в облаке шифруются на компьютере пользователя, сервер их прочитать не может. Импорт из CSV/XLSX, группы, метки, поиск, тёмная тема, сворачивание в трей.
1 стартмани
09.10.2026 317 1 IronCAT09 0
Информационная безопасность Пароли Системный администратор Бухгалтер Пользователь 1С:Предприятие 8 1С:Бухгалтерия государственного учреждения 1С:ERP Управление предприятием 2 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 1С:Комплексная автоматизация 2.х 1С:Зарплата и Управление Персоналом 3.x 1С:Управление нашей фирмой 3.0 1С:Розница 3.0 Абонемент ($m)
Отчет покажет всех активных пользователей 1с 8 с пустым паролем. Поможет для выполнения аудита безопасности 1с. Подойдет для всех конфигураций 1с 8 на БСП Управление торговлей 11.5, Комплексная 2.5, Бухгалтерия 2.5, ЕРП 2.5, УНФ 3, Розница 3 и другие
1 стартмани
11.09.2026 661 4 vibe1C 0
Пароли 1С 8.3 1С 8.5 1С:Бухгалтерия 3.0 1С:Управление торговлей 11 1С:Комплексная автоматизация 2.х 1С:Зарплата и Управление Персоналом 3.x 1С:Управление нашей фирмой 3.0 Россия Абонемент ($m)
Универсальное расширение для автоматического поиска пользователей без пароля. С помощью регламентного задания находит такие учетные записи, у которых не установлен пароль, и при первом входе пользователя запрашивает установить пароль.
1 стартмани
10.09.2026 501 0 SoftSide 0
Защита ПО и шифрование Разработчик 1С 8.3 1С:Библиотека стандартных подсистем Абонемент ($m)
Настоящее современное криптостойкое шифрование с помощью сертификатов.
9 стартмани
01.09.2026 1110 0 SerVer1C 9
Пароли Разработчик Пользователь 1С 8.3 Россия Абонемент ($m)
Расширение для конфигураций 1С для хранения паролей. Админ / разработчик / пользователь меняют пароли в базах, а потом успешно их забывают, или кто-то из сторонних разработчиков или коллег поменял пароль, а вас не известил или не положил в какую-нибудь базу знаний, особенно головная боль, если таких баз много или под одной учеткой работают сразу много сотрудников. Расширение решает эту задачу: оно ведёт актуальный реестр учётных данных пользователей вне базы - в Google Таблице и/или в файле Excel. Реестр обновляется сам, в момент смены пароля или логина, без участия администратора. Будет полезно администраторам, которые сами выдают и меняют пароли пользователям; специалистам франчей и ИТ-отделам, обслуживающим несколько баз. Небольшим компаниям, где нет корпоративного менеджера паролей, но нужен контролируемый доступ к учётным данным.
1 стартмани
31.08.2026 631 2 Otlichnik90 0
А что мешает? Если выдержать стиль письма в нужной форме, то сотрудник подумает только, что как же заколебали они со своими отчетами и на автомате сделает то, что от него хотят. Социальная инженерия, не более. Не нужны не уязвимости, ни хакеры. Самое уязвимое звено - люди.
Да что там говорить, я сам недавно получил письмо, мол заканчивается домен, срочно надо продлить. Домен действительно заканчивался и я кликнул ссылку. Внешне все было пристойно, кроме одного но. Менеджер паролей не сделал автоматический вход, а на клик в поле ввода сказал, что для этого сайта у него нет паролей. Тогда я уже посмотрел в адресную строку и понял, что это фишинг.
При том что я все эти фишки в теории хорошо знаю и даже учу заказчиков не доверять, а проверять. Но в ежедневной рутине многое делаешь на автомате. Продлить домен? Ага, надо, ну продлим...
У вас есть реальные примеры из жизни или это просто истории из интернета ?
Если вы все эти истории прошли лично, вам очень не везет в интернете как минимум.
Это какие неправильные хацкеры - 1Сники.
Не проще winrar протроянить, его скачают миллионов 10, а обновления 1С сейчас редко кто не официально ставит.
А если просто прочли на тех же форумах, то там же обычно всегда есть человек который пишет:
Посоны, не качайте эту прогу, сгорел процессор, пишу с калькулятора.
К тому же все эти исполняемые файлы не проходят антивирусный контроль в 99.9% случаев.
Что касается скриптов 1С вшитых в конфигурацию - 100% проходят.
Вот вы сами взяли обновления через Хром качаете? Наверняка из конфигуратора загружаете или через клиент?
Можете сами оценить с каким упорством в последнее время Каспер начал шмонать 1С— все висит
На счёт историй из инета, пока не видел одного форума с подобного рода информацией ни в инете, не в Д*ркнете.
Причём обычно эксперты криминалисты не проверяют 1С, они как видят 1С — говорят передайте теткам из бухгалтерии и пишут там мол вирус самоуничтожился.
На счёт исполняемых вирусняков из инета, их как правило 99% случаев Касперский итп сразу вылавливает, в худшем случае уже через неделю.
Что касается 1С скрипт вирусов вшитых в поставку, такое дело тяжело распознать.
К тому же адресность — с 1С бухгалтера работают, где бухгалтера там деньги и ЭЦП, а ИТ грамотность у Бухов низкая. Выводы делайте сами.
Пока чухнуться уже Новый релиз накатят и следов 0, если архивов нет, а их как правило нет.
ВинРар скачивают все подряд, а обновления для 1С те у кого есть 1С и чаще всего компании у которых есть деньги. Один "обновлятор" 1С может скачать и обновить с десяток клиентов.
(4)
Смотрите какая история происходит с вашими публикациями.
Я вам уже который раз задаю простой конкретный вопрос, в этот раз куда проще: Это ваш личный опыт или вы эти сведения с форумов притащили ?
Если личный, то поделитесь подробностями.
А если с форумов, то нафига козе баян.
Я в ИТ уже 25 лет и про хакеров и про хацкеров могу много порассказать, но чтобы они максимально действовали через 1С, такого вот не знаю.
Вы вот например в курсе, что правильные российские хакеры вообще не работают по целям из России ?
Поэтому давайте так, если не будет конкретного ответа, а будет вот эта возня, то минусану, хотя обычно я так и не делаю.
Подробностями я к сожалению поделиться по многими вещами не могу.
По некоторым из них я выступал экспертом, по каждому случаю необходимо выяснять на какой стадии находятся дела.
Думаю подобного рода информацию вы в сети врятли встречали. Если вы утверждаете что я откуда то скопипастил, пришлите пруфы.
А то как то обидно получается вы меня обвиняете в копипасте и требуете меня же доказывать что я не Слон. Еще и под 183 статью подводите.
Мое дело предупредить ИТ специалистов для того, чтобы могли принять меры по предотвращению подобного рода ситуаций.
Из всего перечисленного могу подробно рассказать о пункте "5. Лжеотчетность" Так как прошло более 3-ех лет.
Если есть что рассказать ну расскажите, что касается ставить плюс или минус, тут ваше дело.
Но вы мой друг, постоянно растекаетесь мысью по древу.
Мне не очень нравятся выражения если кто то, кое где, порой, по некоторым.
Они не несут полезной информации.
Поделитесь о том, чем можете поделиться и вам будут все рукоплескать стоя.
Кто то кое где видел инопланетян и предупреждает об этом человечество.
Возможно это так, но человечество ему не внемлет по той же простой причине, что и я вам - нет доказательств.
Если бы вы видели как вирус идет по вашей сети, а вы бегаете и выдергиваете сетевые провода, очень многие сисадмины это видели, ваш рассказ был бы немного другим.
И если быть 100% честным - начинается это в подавляющем большинстве случаев не с обновления 1С, а с обычного письма типа выписка из банка или наши новые коммерческие предложения.
Об этом хороший сисадмин и так раз в месяц делает рассылку.
А если вы действительно разбираетесь в УК, пару месяцев назад вы в настройке серверов вроде разбирались, чтобы сходу заявлять подо что я вас подвожу.
То комментируйте хотя бы то что пишет клерк.ру, там масса реальных дел по 1С
А если вы действительно разбираетесь в УК, пару месяцев назад вы в настройке серверов вроде разбирались, чтобы сходу заявлять подо что я вас подвожу.
То комментируйте хотя бы то что пишет клерк.ру, там масса реальных дел по 1С
Спасибо ваш негативный отзыв принят. Прежде чем обвинять меня в том что мои топики не несут полезной информации, начните себя и посмотрите ос стороны на свои статьи или можете развивать свое ЭГО
1.Все написанное в них подтверждено принтскринами с рабочих систсем или ссылками на источники информации.
2. И из них можно что то полезное подчерпнуть.
А у вас что то вроде Не ложися на бочок, придет серенький волчок.
Не качайте с торрентов.
Ну ок.
К примеру эту "Европейский парламент хочет предоставить потребителям ЕС «право на ремонт»" Из приличия хоть бы ссылку бы оставили на первоисточник. А так все это похоже на банальное воровство контента.
Новости, они у всех одинаковые. Ссылки на первоисточник там есть.
Спасибо за очередной комплимент, только вот юношей я был 25 лет назад. Удачи.
Я бы даже заплатил 100 баксов чтобы посмотреть на то как вы будете бегать по офису и выдергивать лапшу из Свитчей.
Небось у вас по всему офису как в 90-ые под столом валются хабы в бухгалтерии. На них клеится вся грязь, их пинают, катают шварой, а также коты спрявляют на них свою нужду..
А у нас так сказать немного по другому.
1. У нас стоят Центральные свитчи с технологией PoE, Power over Internet, а ведомые свитчи запутывается от центрального свитча и при отключении центральных портов отключается подписанная секция. При отключении центрального свитча отключится Вся сеть.
К тому же этими свитчами можно управлять по отдельному выделенному каналу не подверженному вирусной атаке.
2. Сервера HP итп c внутреним сетевым ILO, по которому можно отрубить все сервера и просканировать их на предмет вирусного ПО удаленно прямо из BIOS-а.
3. Антивирус с центральной консолью и обнаружением атак.
4. Софты мониторинга сетевой активности.
5. Про Комплексы которые с помощью видеокарт GTX 1080ti, RTX 3090 производится глубокий анализ Сетевого трафика через библиотеки Cuda Development... могу продолжать долго...

Если при всем описанном вами техническом прогрессе, к вам залетит через 1С (о чем пишет автор топика), вам не помогут ни управляемые свичи, даже с отдельным и изолированным каналом управления, ни дистанционное сканирование ХР серверов из биоса, скорее всего даже антивирус с центральной консолью не поможет, как в прочем и мониторинг сетевой активности...
Про комплексы на основе видеокарт, снимаю шляпу, серьезный подход к сетевой безопасности, но и они наверно тоже не сильно смогут помочь...
В 21 веке, отправлять с отдельного, да хоть с аппарата на Эльбрусе это моветон...
Но, ИМХО, любая мера, в том числе и пассивной безопасности, снижает вероятность потенциальных потерь по правилу Пирса (20/80). Поэтому кому-то может и поможет, но например у нас это не приемлемо. В том смысле, что под отдельной, подразумевается машина не в корпоративной сети.
А вообще это счастье, что вирусописатели не знают/любят 1С, ибо схем атак с троянами во внешних обработках или расширениях можно с десяток нарисовать, минут за тридцать...
На мой взгляд, материал очень полезный, в качестве демонстрации разнообразия уязвимостей нашей любимой (без кавычек) системы.
Очень интересно было бы почитать про другие способы.
...мошенничество происходит путем отправки корректировок отчетов по "НДС" с корректировкой номер...
И собственно важен не сам "отчет по НДС", а внезапное понимание, что я еще могу несколько вариантов по такой схеме предложить. А раз это могу я, значит появится другой кто это напишет и умник который это загрузит к нам в 1С. Теперь надо придумать как контролировать сессию за периметр сети...
ИМХО, любая статья, найдет своего читателя. Технические тексты, в отличии от художественных, иногда ценны не стеной текста и пруфами, а буквально одним предложением.
1. Когда получите письма от адвокатов умершего дядюшки миллионера из Нигерии не переводите им денег на билет
2. Когда позвонят из стоматологии не записывайтесь на бесплатное обследование
3. Учитывая ваш возраст, наверное не вкладывайте деньги в акции МММ ?
Интернет многими возпринимается место, где можно гадничать безнаказанно.
Но интернет еще и место где все запоминается.
Вот очень красивый поступок автора.
На мои замечания, он сползал сначала в новость, а потом статью и поминусил там )
При такой патетике про культурные столицы )
Зато я неоднократно сталкивался с рассылкой вредоносных внешних обработок по электронной почте. И очень часто это были целевые атаки, так как письмо было составлено под конкретного контрагента.
Ловить широкой сетью кого попало злоумышленникам смысла нет. Ну зальют они зараженную обнову на форум. Ну поставит их сотня - другая ИП и мелких контор (основной контингент левых обнов), ну сколько с них возьмешь? Зашить НДС? Так они все на спецрежимах. Зато будет много шума. Оно им надо?
Другое дело точечно окучить крупное предприятие. На моей памяти чуть было не отработали один местный МУП, их спасло то, что банк для перевода на счета физиц требовал прислать еще реестр по внутренней форме.
В итоге платежки, общей суммой около 4 млн, тормознулись и операционист позвонила клиентам, мол а реестр что, забыли? На той стороне удивились, мол какой реестр. Ну и понеслось - поехало.
А перед этим им прислали письмо, очень похожее на официальные письма сверху, где с отсылками на несуществующие распоряжения сухим казенным языком требовали срочно обновить какой-то классификатор и отчитаться по форме, форма и внешняя обработка для 1С прилагались...
А как повашему в МУП попала внешняя обработка? Свои же подсунули?
Или через почту? Через почту я так понимаю сложная схема.
Я то думал все МУП-ы давно перевели в ГБУ на автономке, включая водоканалы.
Такие случаи у автономщиков часто встречаются.
Из за этого с нового 2021 года все получатели бюджетных средств, а так же большинство учреждений с гос. участием будут рассчитываться через спецсчет в Казначейства с корсчетом в ЦБ
Путем подмены DNS, делается на раз два, на сколько я знаю Платформа 1С включая 17 платформу до сих пор не сличает свои же сертификаты SSL, надеюсь разрабы 1С это исправят.
Ну так я же написал, через электронную почту.
(24)
Сложная, зато целевая. Именно так в последнее время и отрабатывают. В зависимости от ценности клиента приходит или персонализированное письмо, либо обезличенное, тот же Акт сверки, срочно скачать, подписать, отправить...
(24)
Три, четыре. Кого будем подменять, как и зачем? Адрес пиратского форума? Или адрес файлообменника? Так там на создание фейкового ресурса понадобится гораздо больше средств, чем на адресную рассылку по электронной почте. Ну и заменить DNS в системе - нужны права администратора, которых у обычного бухгалтера нет. А загрузить внешнюю обработку можно и под обычным пользователем.
(24)
Какие сертификаты она должна сличать и с кем? SSL вообще работает не так. Даже если я подменил запись для сайта с обновлениями, мне нужно где-то взять сертификат для этого домена. Или вы хотите сказать, что 1С не проверяет валидность предъявленного сертификата?
Ладно, не проверяет. Дальше что? А дальше злоумышленникам нужно создать полное зеркало сайта обновлений, с зараженными релизами. А их нужно ой как много, потому что точно не известно, какой именно релиз сейчас у жертвы и на какой она будет обновляться.
А за чей счет этот банкет? Сервера, релизы, ведь это не просто так вживить в каждый релиз вредоносный код. А выхлоп? Опять 100 ИП по 100 руб? Может все таки проще прислать зловреда по почте?
Как раз о этом и писал. Валидность не сверяется.
Честно говоря очень сложна схема. Вся почта у все ГБУ по МО и Москве ценрализована, даже если пропихнут через личную Яндекс почту или Майл, тем более ГУГл, облачная почта моментально зачистит такие письма.
А на централизованных почтах ГБУ итп так же предустановлено нужное ПО (разве что не успеют закупить лицензии).
Подобного рода схемы были в вплодь до 2017 года. Ну и возможно в глубинках. Я к сожалению не знаю, так как за пределами Московского региона не работаю.
Краем уха слышал об одному случае в прошлом году, когда в одной больнице скачали запароленный акт сверки Winrar-ом, в письме написали пароль к архиву, а внутри шифровальщик.
Касперский на стороне mail сервера не смог идентифицировать вирус так как запароленный файл WinRar шифруется 128-256 битным шифрованием.
Если даже представить что вирус все таки пробрался и организовал вам РутКит с удаленной консолью. Это надо подрубать туда матерого хакера, котрый пропатчит браузер казначея где установлен банк клиент или взломает 1С, который как всегда наследит итп. Сложная схема все таки. Ну или запустит нужный софт.
От того и написал - что схема сложная, но рабочая.
Что касается клонов 1С их полным полно, даже есть ресурсы в доменах "io" которые прилагают регулярные обновления 1С за смешные деньги в районе 500р в год с добровольной подменой ДНС.
Так же молчу про патчеры-эмуляторы HASP итп от жадности для 1С которые автоматом переключаются подобного рода ресурсы и сливают куда надо Компании с жирными балансами и нужными банками. Но об этом собирался рассказать в другом топике.
Ну да, за МКАДом жизни нет...
(28)
Что сложного разослать спам? Если грамотно составить письмо большинство фильтров оно пройдет.
(28)
Ну какие вирусы, вы о чем? Средства шифрования сами по себе легальны и, кроме того, встроены в ОС. Написать простейший скрипт или приложение которое будет брать и шифровать - задача на уровне уроков информатики. Ни один вирус на это творчество не сработает, потому что тогда бы ему пришлось блокировать абсолютно любую криптографию, в том числе вполне законную. Все эти "вирусы" добавляются в базы антивирусов уже задним числом, после того как получили широкое распространение.
Если же речь о вредоносной внешней обработке 1С, то там вообще ни одна система ее не обнаружит. Особенно если она не шифрует, а подменяет или сливает.
(28)
А DNS здесь причем? Какая подмена, вы о чем? Если я качаю обновы с левого ресурса за 500 руб в год, то делаю я это абсолютно осмысленно и ни о какой подмене DNS речи не идет.
(28)
Похоже что вы давно отстали от жизни в этом направлении. Но и тут нестыковка. Компании с жирными балансами вполне могут себе позволить купить лицензию и подписку ИТС. И большинство давно купило, особенно после того как фирма 1С серьезно улучшила защиту и устроила большой погром на пиратских форумах.
Сейчас целевая аудитория всех этих эмуляторов и т.п. - это ларьки и мелкие лавки. Что там с них сливать? А компании с жирными балансами атакуют как раз таки индивидуально, в основном по почте.
(28)
Настало время удивительных историй...
Бывает умышленно, а бывает и насильно.
К примеру наберите сайт bitcoin.org. Если вы из глубинке - с 20-и процентной вероятность подключитесь на клон сайта и скачаете липовый клиент, который похитит все биткоины. Брайзер Хром итп предупредит о поддельном сертификате.
Причем подмена DNS существует на стороне провайдера.
Если вы конечно не прошаренный админ и не прописали на роутере ДНС 8.8.8.8, в домене итп
На счет вирусов майлеров, они 99% написаны конструкторами и на сего день не представляют огромной угрозы при наличии антивируса с обновлёнными базами.
Видел я так пару троку интересных кодов, которые обходят все защиты используя уязвимости Оси, но думаю они не будут ваш водоканал кашмарить.
К примеру наберите сайт bitcoin.org. Если вы из глубинке - с 20-и процентной вероятность подключитесь на клон сайта и скачаете липовый клиент, который похитит все биткоины. Брайзер Хром итп предупредит о поддельном сертификате.
Причем подмена DNS существует на стороне провайдера.
Вы серьезно или прикалываетесь? Это что за провайдер такой, который балуется подменой DNS? Колхозтелеком? Это же статья и подсудное дело. Тем более в эпоху HTTPS это вычисляется легко и просто. Можно подменить DNS, это легко. Но откуда брать сертификат?
Про тех, кто игнорирует невалидные сертификаты мы не говорим. Естественный отбор в цифровую эпоху.
(31)
Да нет там никаких вирусов. Их времена давно прошли. Сейчас работают вполне точечно.
(31)
Господи, какие Мастера и какие уязвимости? Делаем тупую внешнюю обработку для 1С и пишем сухим канцелярским языком письмо. Что-то типа того: Департамент при администрации требует срочно обновить классификатор чего-то там согласно приложенной инструкции в срок до такого-то числа и отчитаться согласно приложенной форме.
Большинство получивших такое письмо не задумается и обновит. Как и было в том самом МУП (водоканал, кстати).
Другой мой заказчик получил письмо якобы от приставов, он как раз недавно выиграл суд и открыл исполнительное производство. В результате отдал около 700$ за расшифровку.
Странно что кто то на такое ведется. На языке админов это называется "Дагестанский вирус".
Как правило подобные случаи очень часто встречаются, но меня как подобного рода случаи не интересуют. Простая халатность и безграмотность.
Да я вкурсе.
(32)
Эх не уберегли...
А что мешает? Если выдержать стиль письма в нужной форме, то сотрудник подумает только, что как же заколебали они со своими отчетами и на автомате сделает то, что от него хотят. Социальная инженерия, не более. Не нужны не уязвимости, ни хакеры. Самое уязвимое звено - люди.
Да что там говорить, я сам недавно получил письмо, мол заканчивается домен, срочно надо продлить. Домен действительно заканчивался и я кликнул ссылку. Внешне все было пристойно, кроме одного но. Менеджер паролей не сделал автоматический вход, а на клик в поле ввода сказал, что для этого сайта у него нет паролей. Тогда я уже посмотрел в адресную строку и понял, что это фишинг.
При том что я все эти фишки в теории хорошо знаю и даже учу заказчиков не доверять, а проверять. Но в ежедневной рутине многое делаешь на автомате. Продлить домен? Ага, надо, ну продлим...
Да согласен от этого не кто не защищен. Как то заказал 4 видеокарты в ДНС. Все как надо. пришло письмо, на следующий день мне перезванивает тетка с непонятного номера. (На телефоне стоит труколлер)
Говорит так и так беспокоит менеджер и ДНС, ваш заказ на крайне большую сумму и необходимо произвести предоплату в размере 100 тысяч рублей. Говорит ссылку на оплату необходимо провести по ссылке. и просит продиктовать почту.
Тут я и понял что разводят.
Понятно кто то из ДНС сливает инфу, еслиб они узнали мой емайл - тогда бы пиши пропало, клюнул бы, хотя может и нет проверил бы сертификат отправителя и сверил сертификат. Но работают я скажу красиво, было недавно.
Так что сверка сертификата SSL - шифрование наше все - все что нас защищает от всякого рода грязи.
Позвонил в ДНС мол так и так - меня хотели развести свяжите со службой СБ. Так они бросили трубку. Халатность кругом.
Вы бы хотели лично познакомиться с этой дамой?
Например погуглить номер этого телефона и написать пару строк в личку на мейл.ру или еще где..если этот номер найдется?
Как антрополог меня интересуют только истинные ценители искусства кодинга. И не только меня.
Тут не совсем мой случай, банальное ОПГ с внедренным сотрудником.
Разве что кто-то врезался их АТС и пишет звонки путем распознавания речи, тогда думаю очень бы хотел познакомиться
Может уже успокоитесь и узрите истину?
Я готов вас простить если вы публично принесете извинения.
Я не гордый ;-)
Коллега рассказывал к его клиентам такое же письмо приходило, только он говорил что рассылка была якобы от имени франча который их обслуживал.
Но вот к моменту возвращения из больницы одного сотрудника (о чем знали немногие), появились свежие коммерческие предложения.
Может это медицина настолько продвинулась...
Мы можем увидеть как рождается фейковая новость.
И ей все верят
Еще бы на таком уважаемом ресурсе как инфостарт автор пишет
и ему отвечают
то есть дальше люди просто могут сказать какая 1С уязвимая система
Разберемся как распознать фейковую новость.
1. В ней нет ни одной ссылки на источники
2. Нет ни одного описания, принтскрина и т.п. что бы указывало на владение автора предметом разговора.
Например здесь, если бы автор хотя бы понятие имел как собирается пакет обновления для конфигурации, а не только как он ставится, как пересобрать конфигурацию с "с модифицированной обработкой по выгрузке платежных поручений" и какой с этого профит, то он конечно бы поделился с читателями
3.Но автор этого не делает, потому что ... он слишком занятой человек, великий человек. Он пишет
А чтобы вы поняли какой он великий идут технические термины не относящиеся к теме пересыпанные жаргоном
4. Когда человек пишет о том в чем разбирается там обычно все с точностью до наоборот - просто и понятно
5. И почти везде, если автора просят уточнить, где, когда, как можно проверить, назвать например имя форума, показать это обновление, он просто бегает и верещит убирая такие вопросы хамством
Встретите такие статьи на ИС будьте в курсе
Метод выявления прост: Задайте автору простой и конкретный вопрос и посмотрите как он на него ответил.
Если он сказал: А вы знаете как работает пертранслятор КУ-5674-УЕ-6543 в условиях невесомости ? О чем тогда с вами говорить про обновления 1С
То это как раз оно самое
Думаю мы говорим на разных языках - время быстрая река..
(46)
Если он сказал: А вы знаете как работает пертранслятор КУ-5674-УЕ-6543 в условиях невесомости ? О чем тогда с вами
По методу рассуждения вы отстали так лет на 20
Вы даже не знаете что такое децентрализованный веб и Даркнет!?
Спешу заметить - Даркнет это не кафе на Дворцовской набережной где вы раз в год собираетесь с выпускниками 60-го года кибернетического факультета за кружкой пива обсуждаете свои ламповые ретрансляторы и ретро калькуляторы на Андроид.
:-)
Но всегда обижаются когда программист сообщает "готово", расценивая это как банальный обман.
Даже самые адекватные и постоянные клиенты на поверку оказывается испытывают совершенно искреннее недоумение по поводу вашего существования как человека в целом и как программиста в частности.
И эта плата обычно бывает достаточно понятной.
Если же программист занимает позицию "вечной недоделки" то клиенты считают что их "доят".
И стараются подбирать таких исполнителей, которые друг о друге не скажут ничего хорошего и менять периодически, чтобы они по очереди находили и исправляли ошибки друг-друга.
Не как в экстремальном программировании, а под контролем.
Надеюсь, что Инфостарт в этом плане удовлетворяет хороших спецов заказчика. И плохих тоже.
В этом вопросе нет абсолютной истины.
Клиент и программист это две стороны одной монеты.
Как клиент не может доходчиво объяснить что ему надо, так и программист не может выполнить что хочет клиент.
Никто не может сказать, что бывает чаще.
Есть у меня мысль написать статью какие бывают клиенты, приходите туда в комментарии и продолжим полемику :)
А автора оставим наедине с его мыслями. Какунами
Вообще со стороны 1С было бы супер полезно сделать некий стор, типа гуг плэй, с обязательной проверкой софта на уязвимости, хотя бы шапочно, типо наличия макетов с двоичными данными, ну и с верификацией авторов по ЭЦП
И антивирусами, и стат.анализом кода, и автотестами.
и статистику собирать и многое другое )
Планируем запустить уже в следующем году
Рейтинг: 433
Вы можете заказать платную консультацию или разработку у автора. Будет создан приватный заказ на «Бирже заказов» для автора.
№ 1342603
Создание 10.12.20 22:00
Обновление 10.12.20 22:00
Просмотры 10222
Загрузки 0
Рейтинг
11
Комментарии 63
Код открыт Да
Рубрики Пароли Защита ПО и шифрование
Тип файла Нет файла
Платформа 1С:Предприятие 8
Конфигурация 1С:Бухгалтерия 3.0
Операционная система Не имеет значения
Страна Не имеет значения
Отрасль Не имеет значения
Налоги Не имеет значения
Вид учета Не имеет значения
Доступ к файлу Бесплатно (free)

