Удобная настройка прав, ролей, профилей и групп доступа
Администрирование - Роли и права

Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
Обработка помогает решить проблемы такого плана:
- Позвонили из отдела кадров и спрашивают: «Почему пользователи отдела продаж видят оклады сотрудников финансового отдела?» или наоборот: «Почему я не вижу справочник сотрудников?»
- Правильная настройка доступа сотрудников, при подключении новых пользователей, при этом не создавая свои роли, а используя типовые.
При настройке прав доступа надо в типовой системе сделать следующие манипуляции:
- Надо понять, какие роли имеют доступ к определенному объекту.
Если ролей много (например в ERP 2.4) то в ручную найти те из них, которые дают доступ например к заказу клиенту, для этого надо встать на заказ клиента, открыть «дополнительно» встать на вкладку права доступа и долго держать кнопку вниз, чтобы увидеть, у какой роли есть галочка. (или есть для этого спец. обработки для поиска ролей)
- Далее надо понять, какой профиль имеет доступ к найденной роли.
Тут тоже есть отдельные обработки или можно заходить в каждый профиль и смотреть.
- Поняв в какой профиль входит эта роль, легко найти группу, на которую назначен этот профиль и уже ее администрировать и добавлять или исключать из нее пользователя.
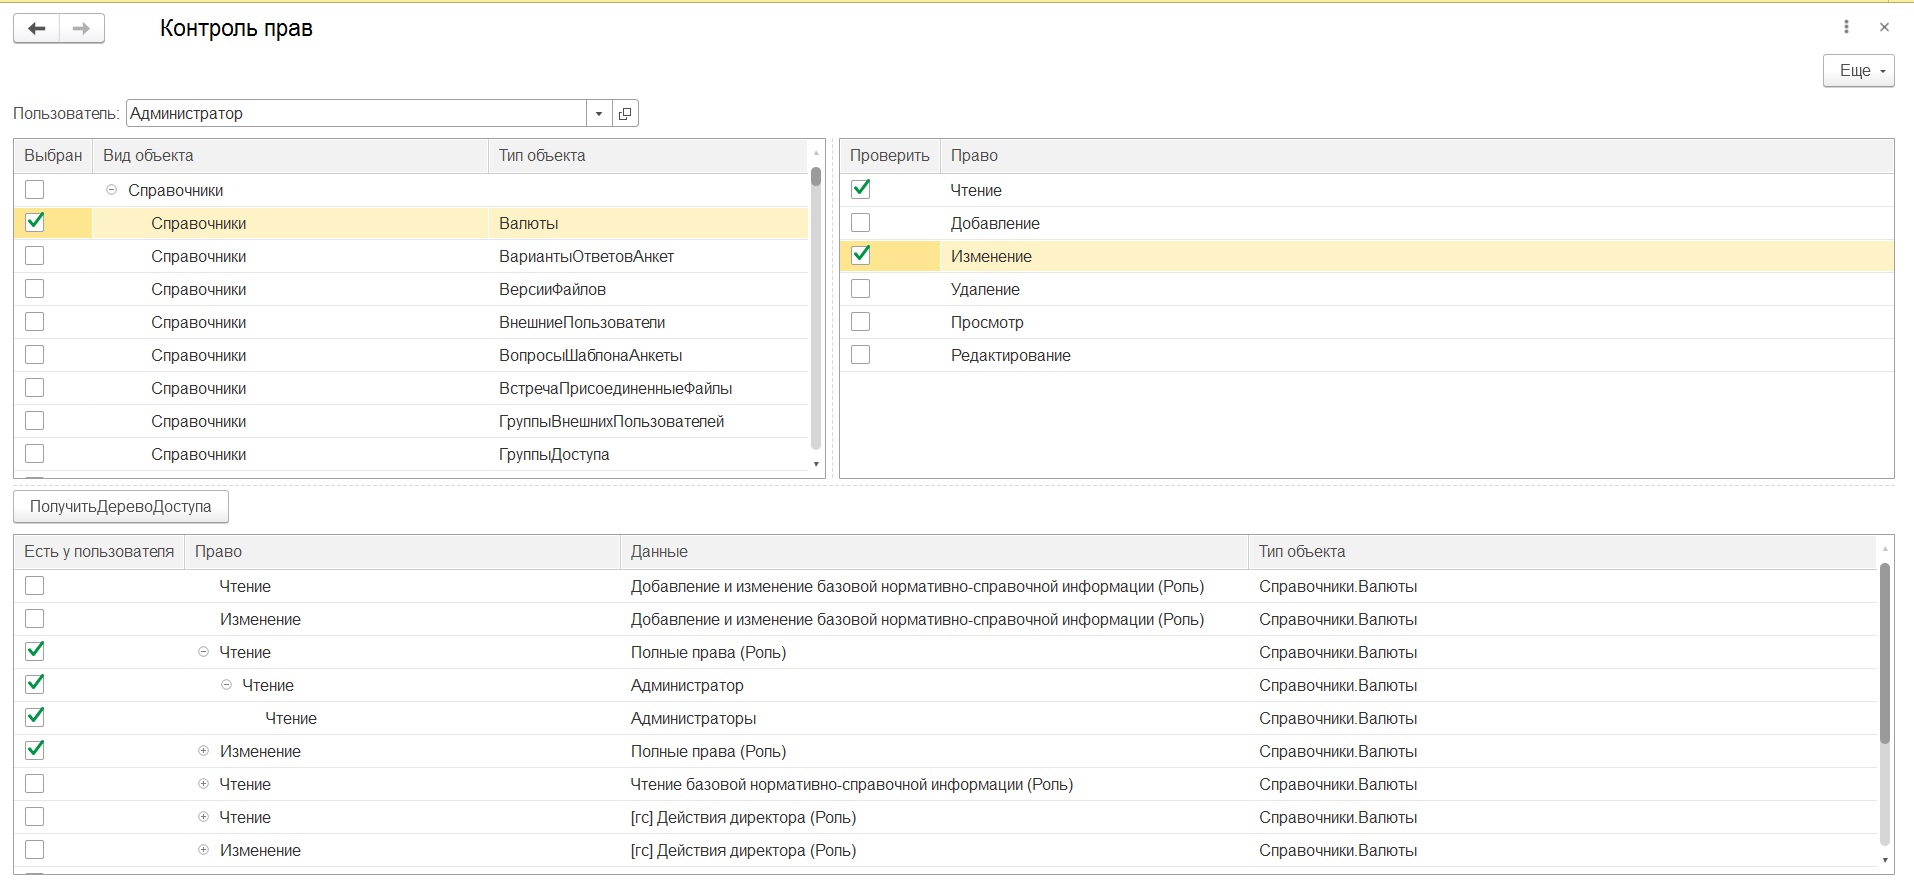
Моя обработка помогает разом решить все 3 задачи.
Надо просто выбрать пользователя, указать объект метаданных и на какие права Вы хотите его проверить. Обработка построит Вам дерево доступа и отметит галочками те роли/профили и группы к которым у пользователя есть доступ.
Тестировалась на релизах БСП: 2.2.5.36 и на 3.0.3.298
P.S.: единственное, я не смог получить доступ к РЛС. Если кто то может подсказать, можно ли к нему пробиться, буду благодарен.
Вступайте в нашу телеграмм-группу Инфостарт