Управление правами доступа. Просмотр прав и групп доступа на объекты. Проверка ролей и профилей у пользователя
Администрирование - Роли и права


Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
Лирика (не обязательный)
Работать с ролями очень неудобно, нужно выбирать объект в конфигураторе, искать, какие роли и какие права дают. Каждый раз заходить в профили, искать подходящие для каждого пользователя... и т.п. Хочется упростить жизнь для поиска и настройки профилей групп доступа. Все, кто сталкивался с настройкой прав пользователям, знают, как долго может происходить подбор нужных прав. Я предлагаю оптимизировать данный процесс и знаю, что есть похожие версии. Тут будет мой вариант, удобный в первую очередь для меня. Я открыт для предложений по улучшению, особенно если есть конкретные задачи, которые будет решать обработка по управлению правами доступа.
Для чего
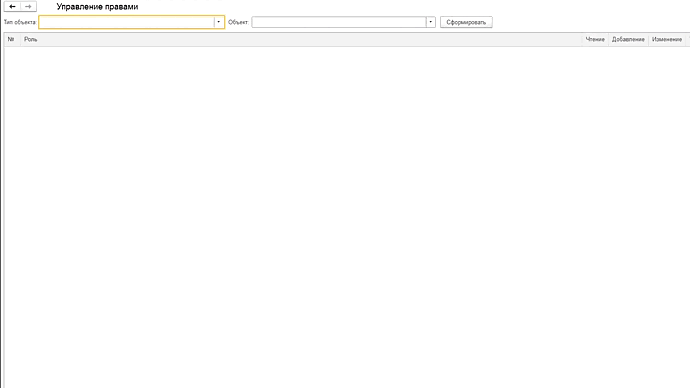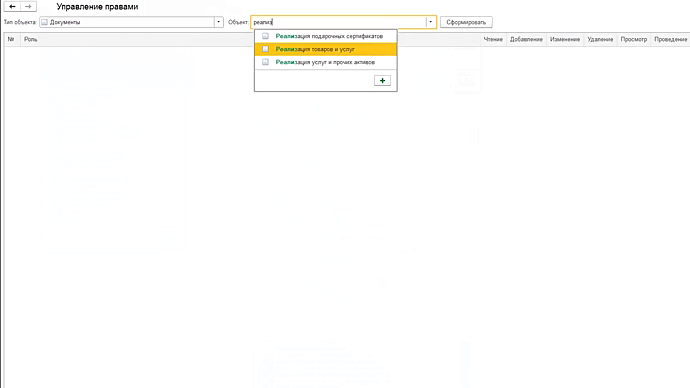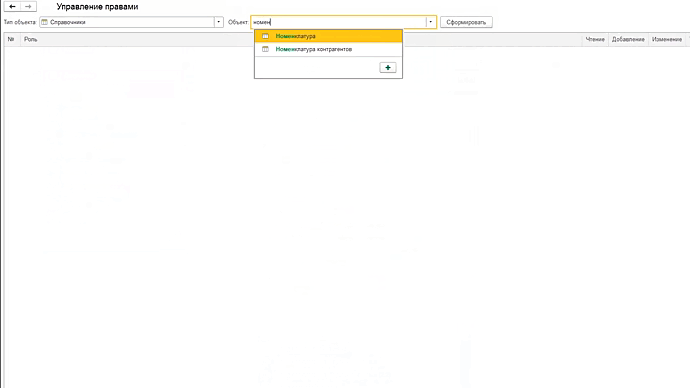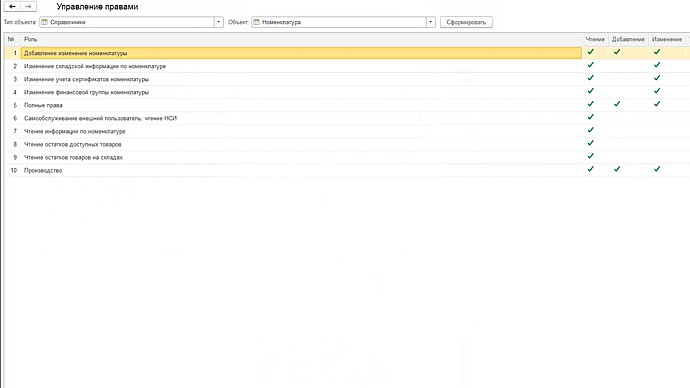
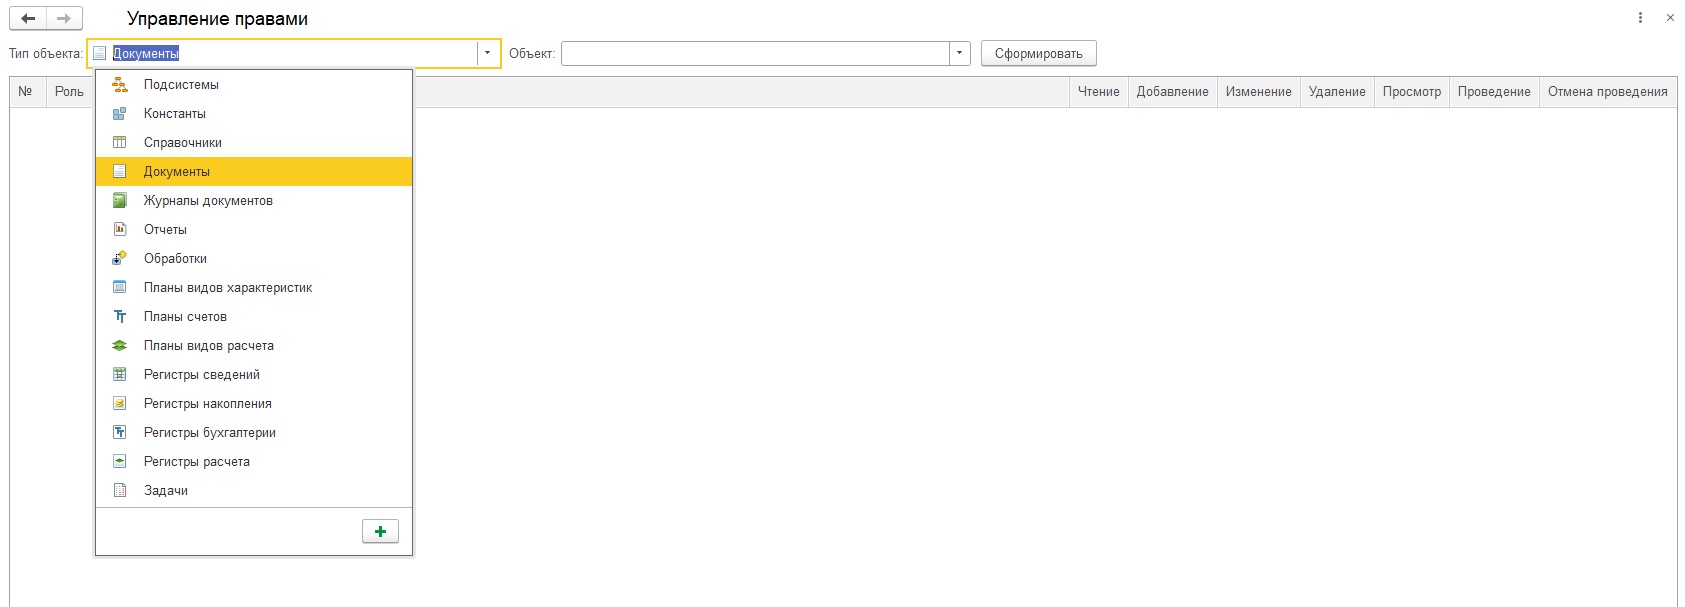
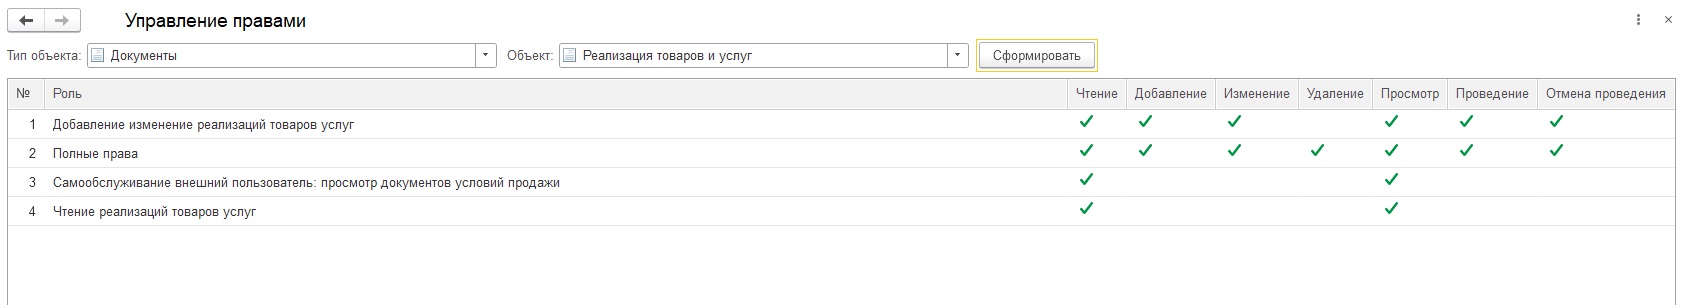
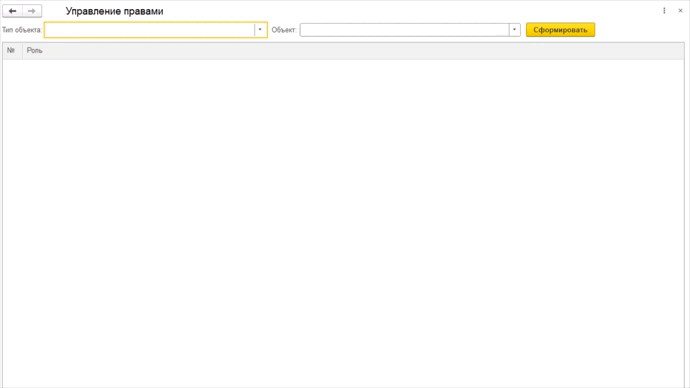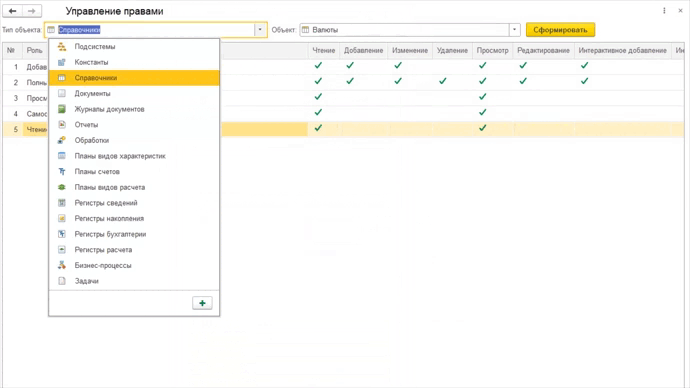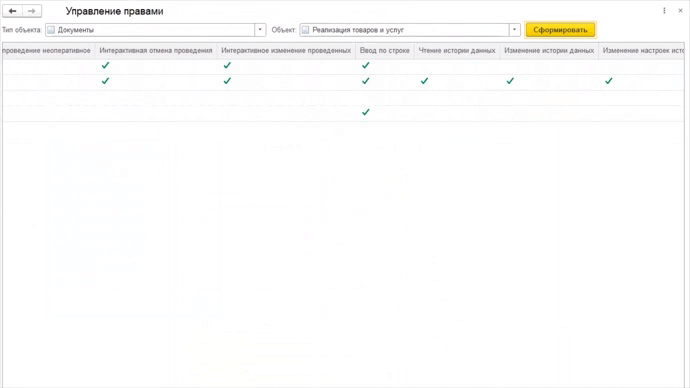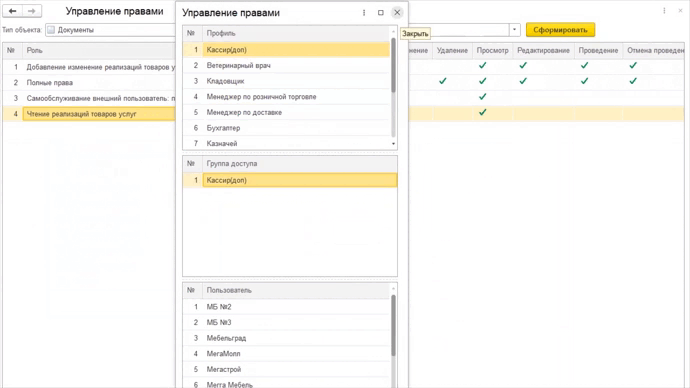
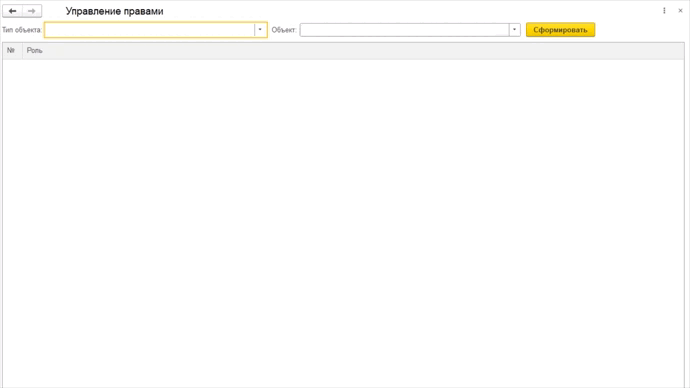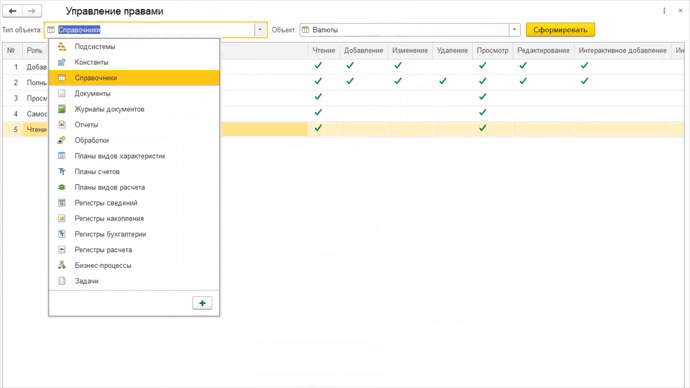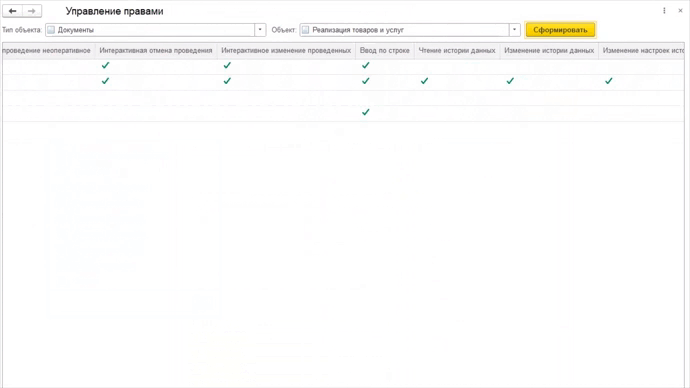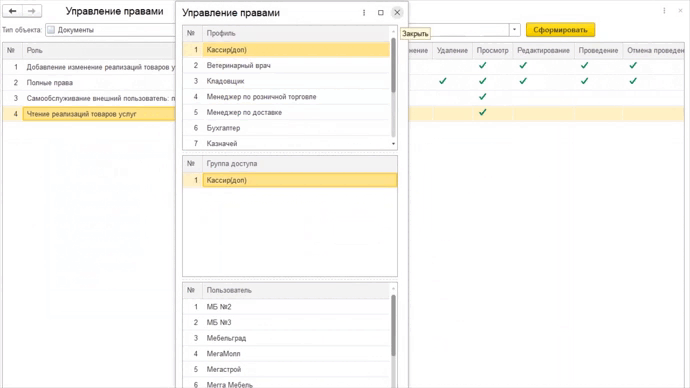
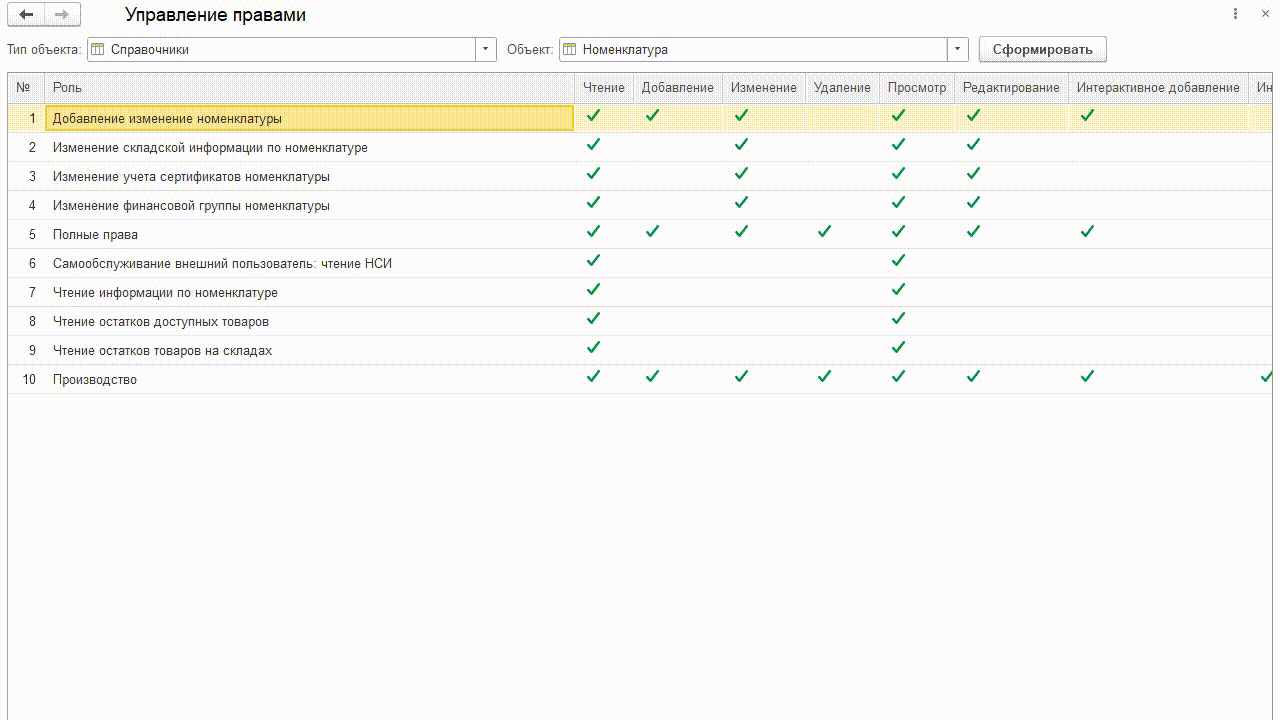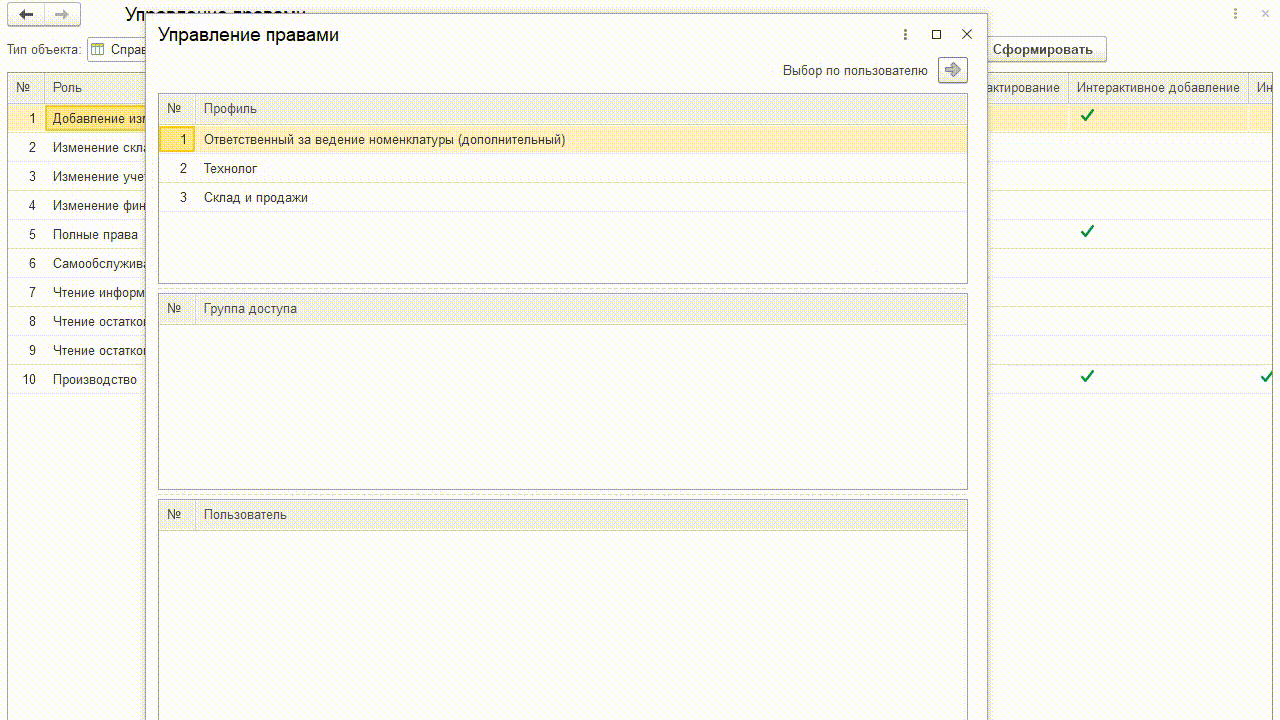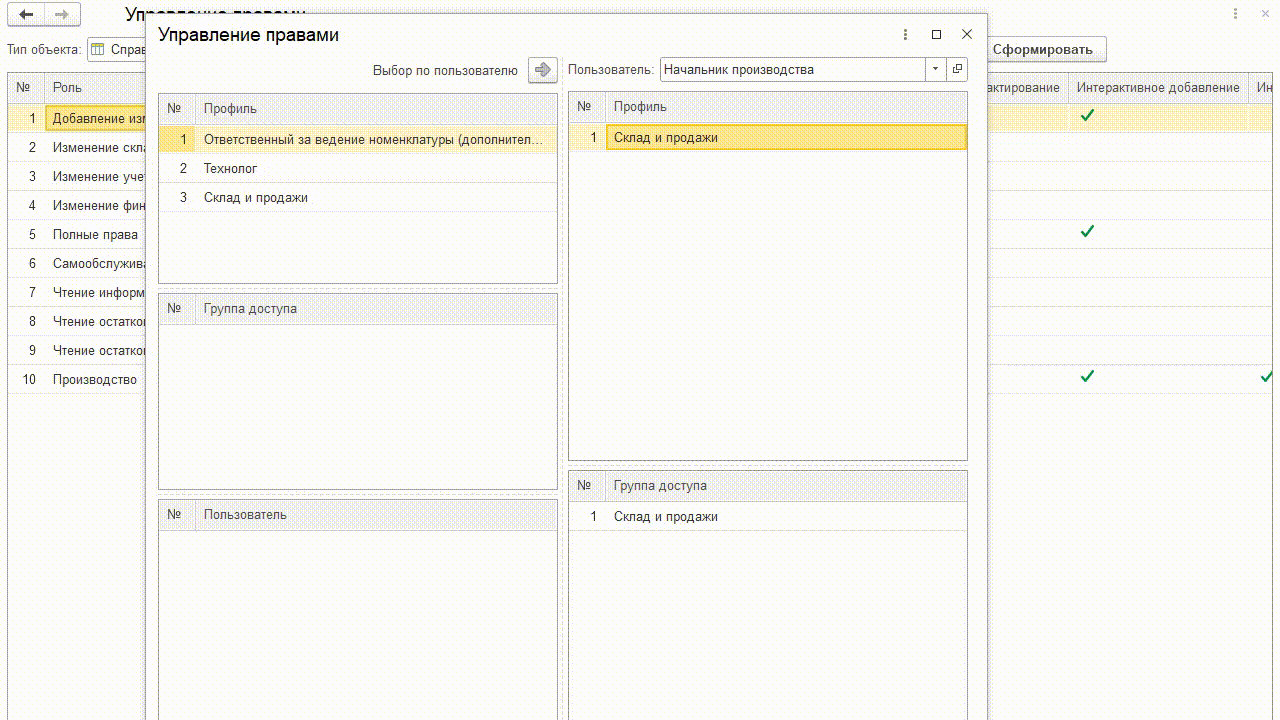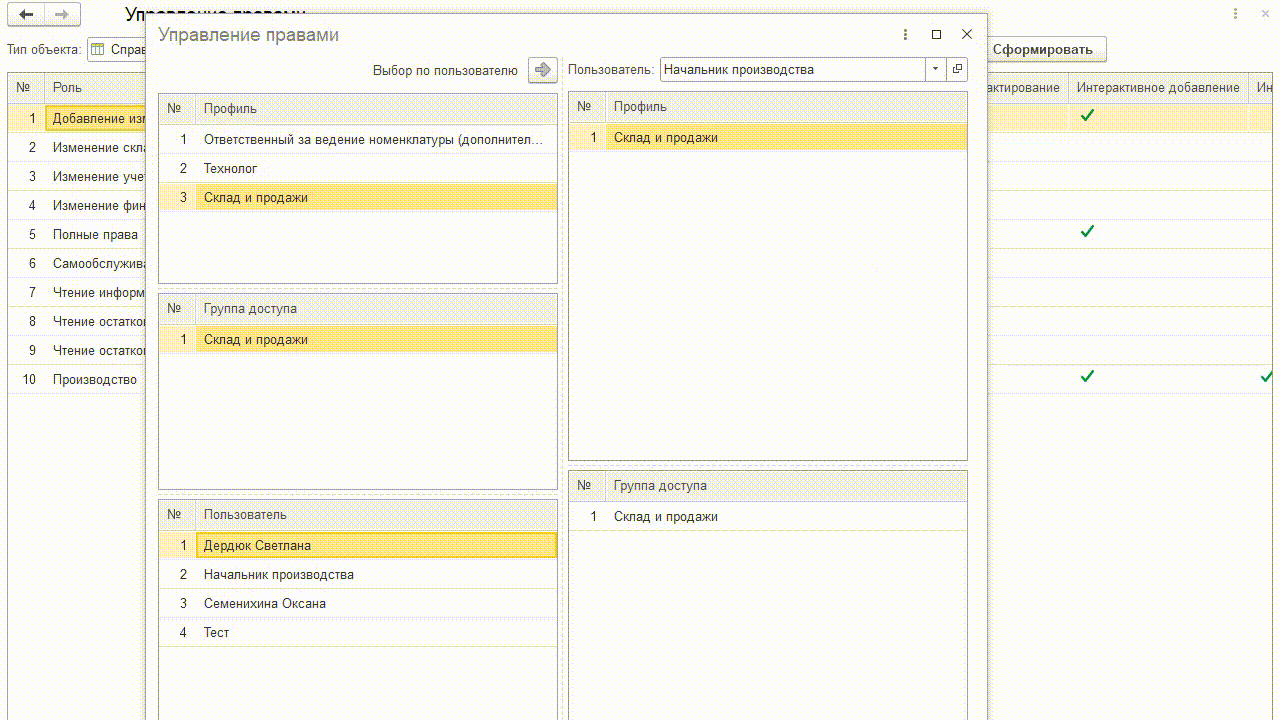
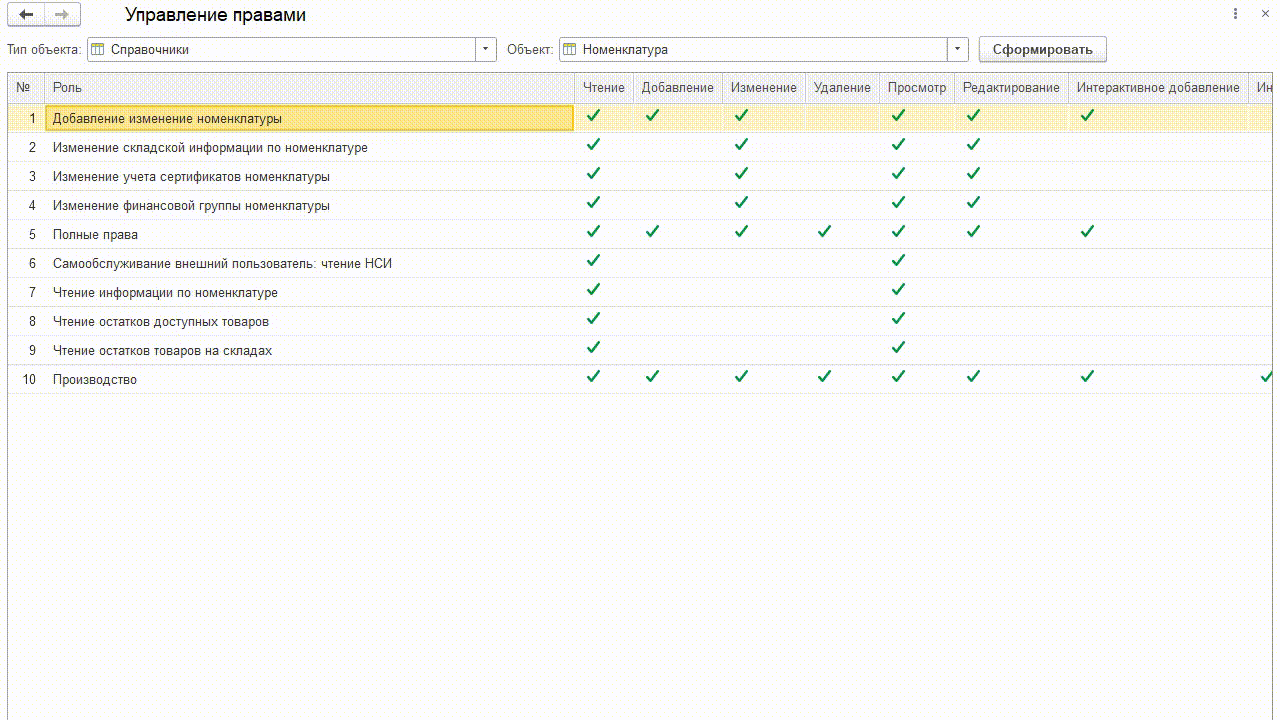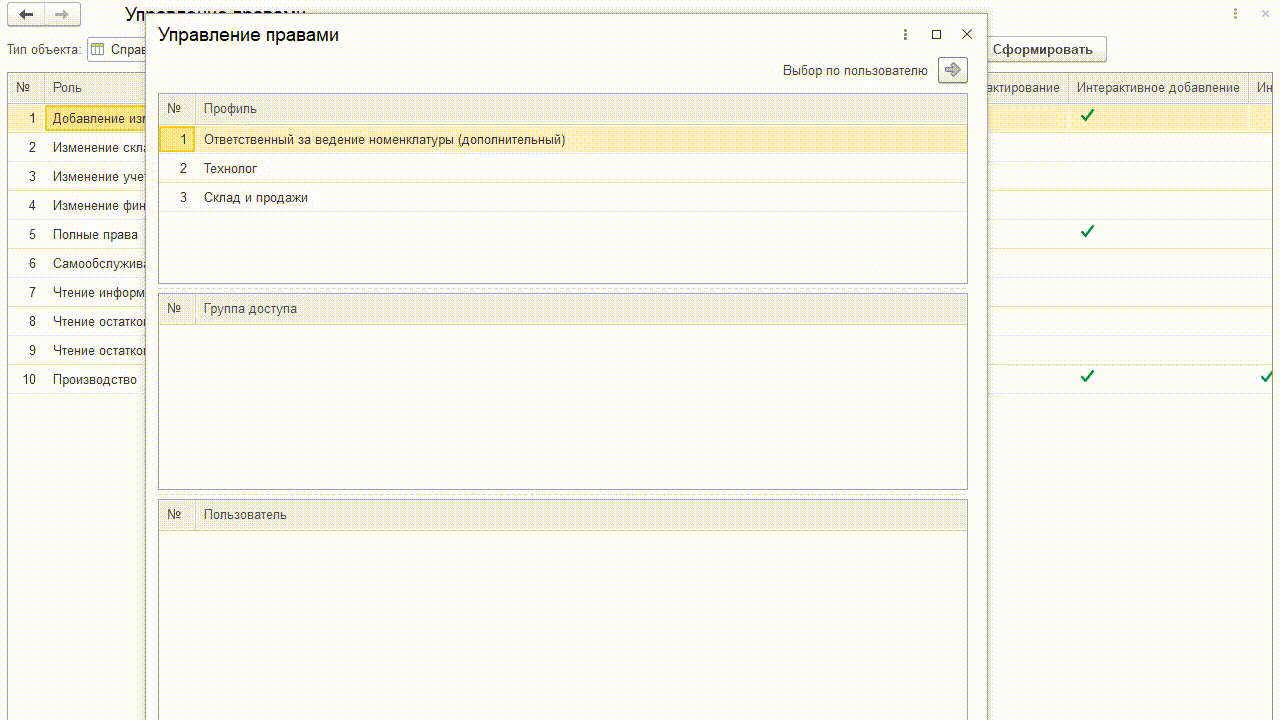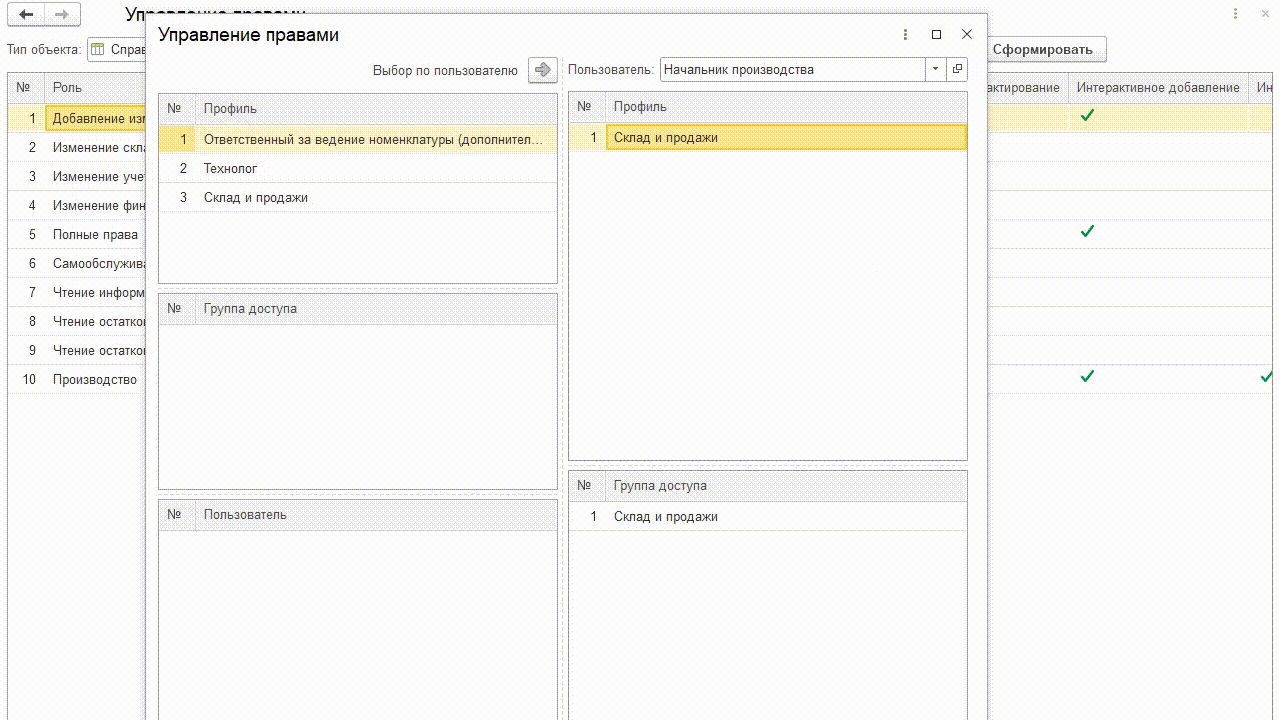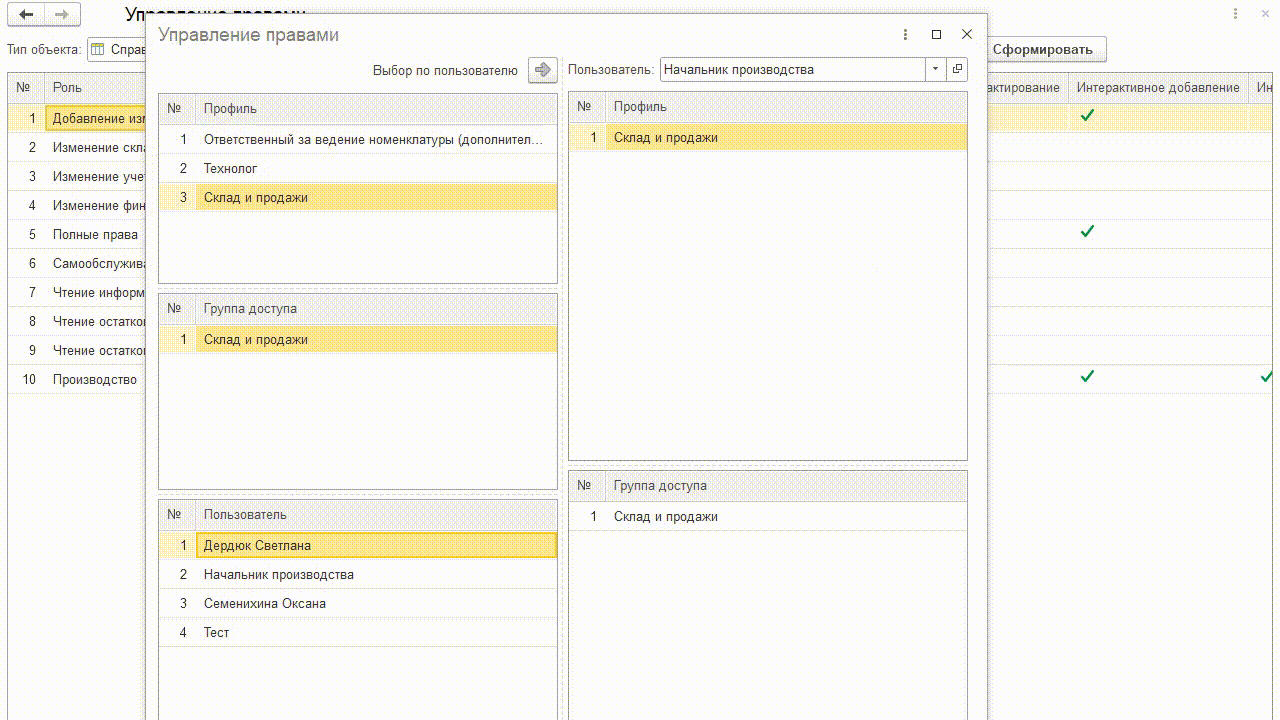
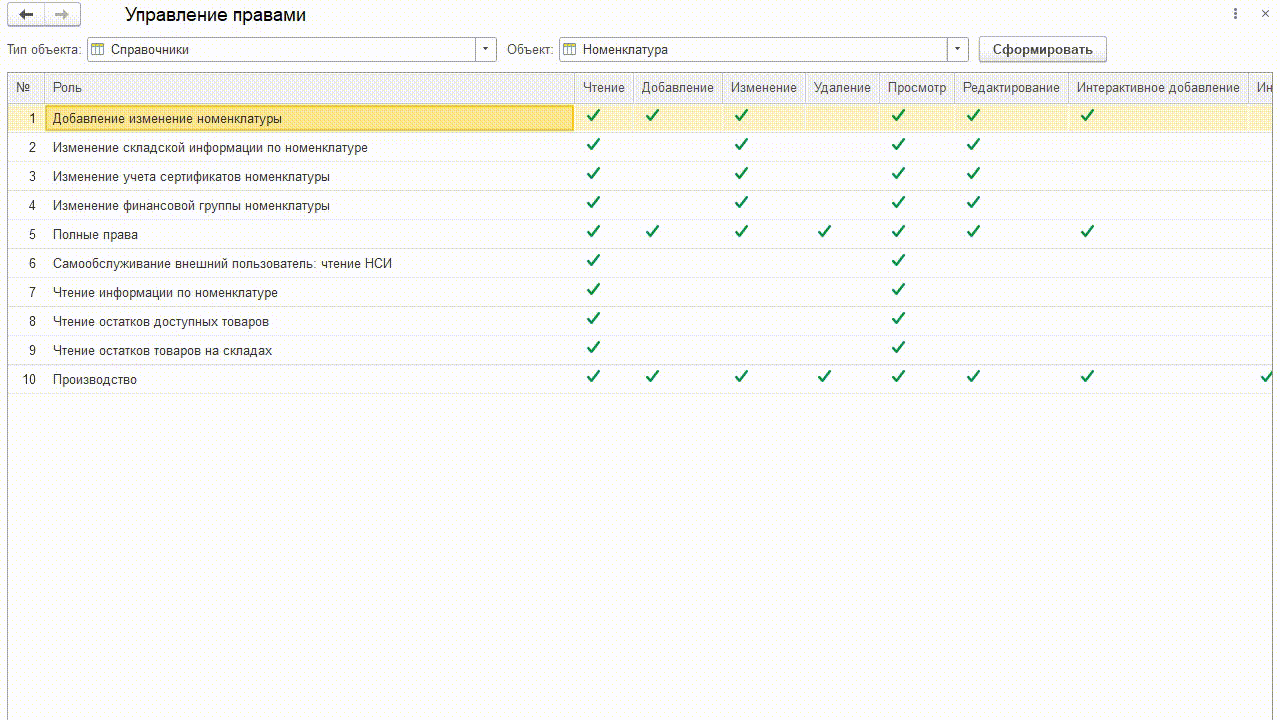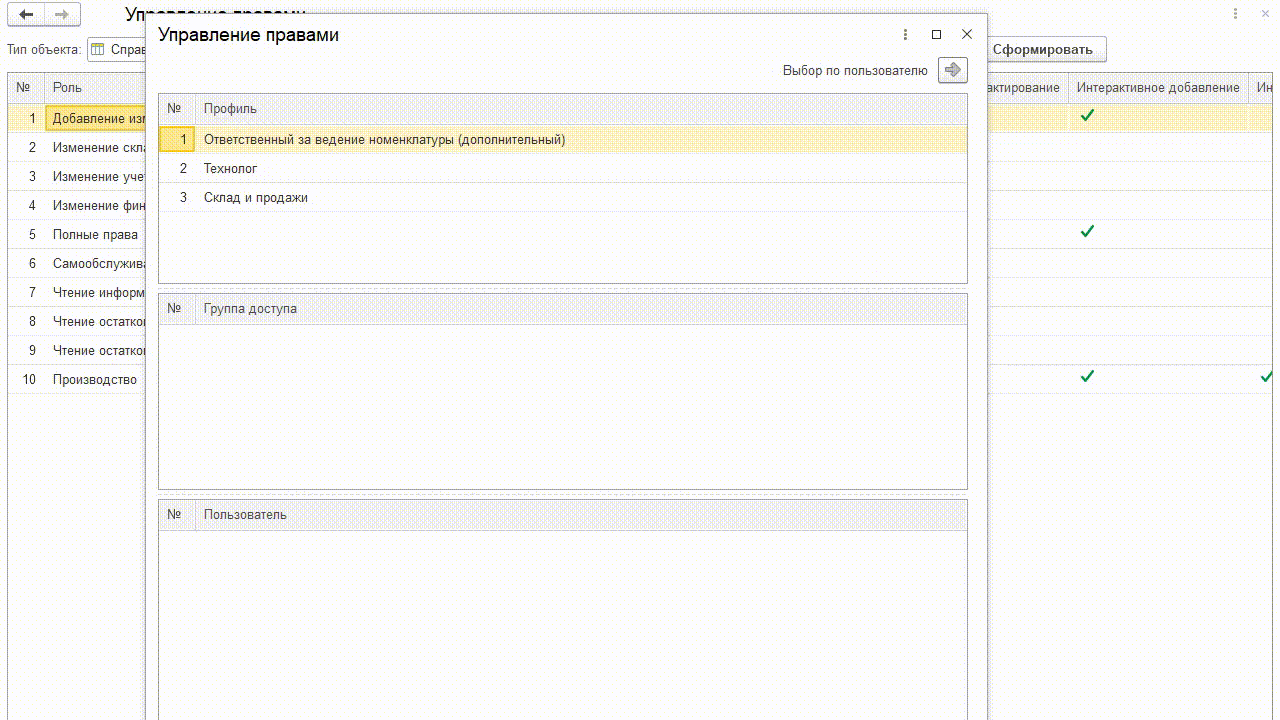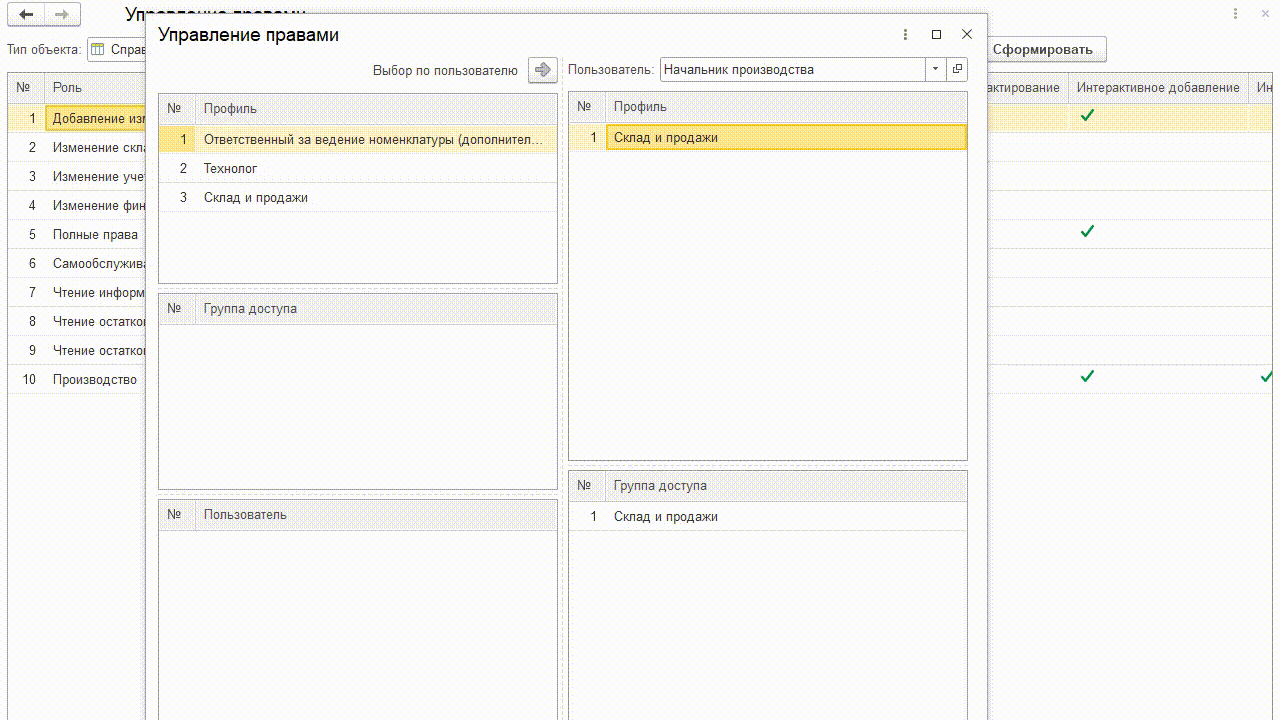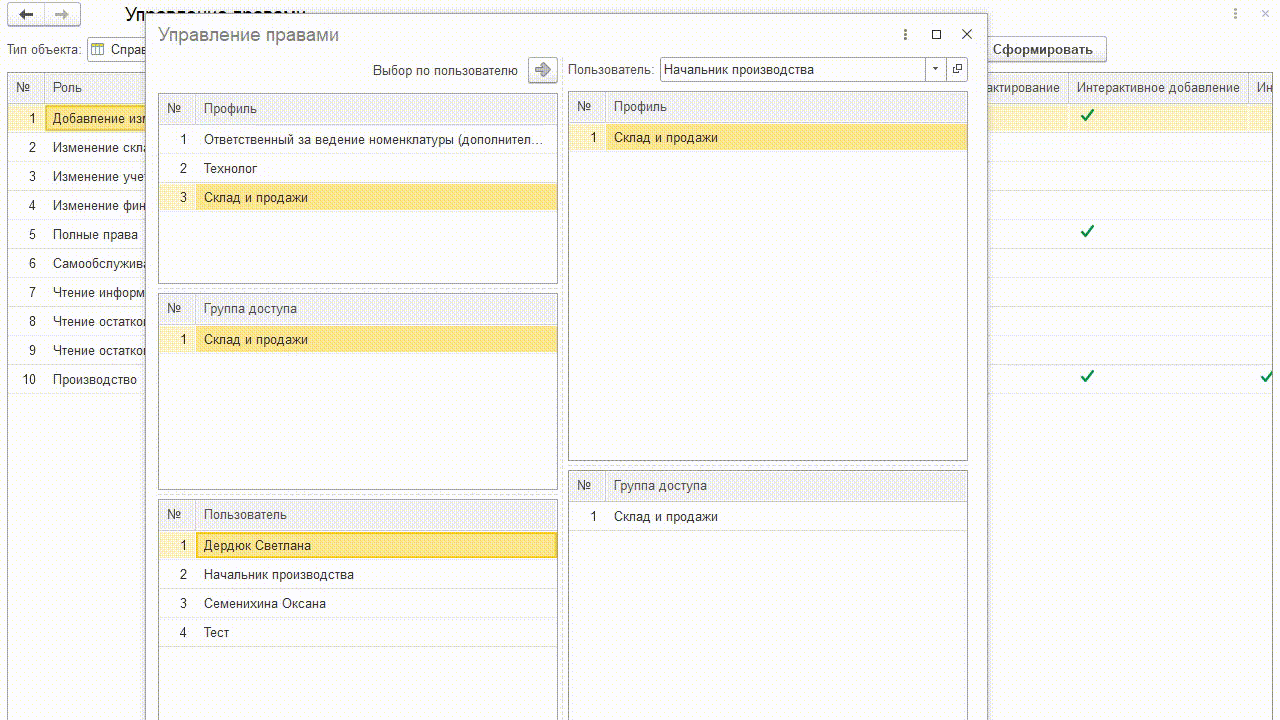
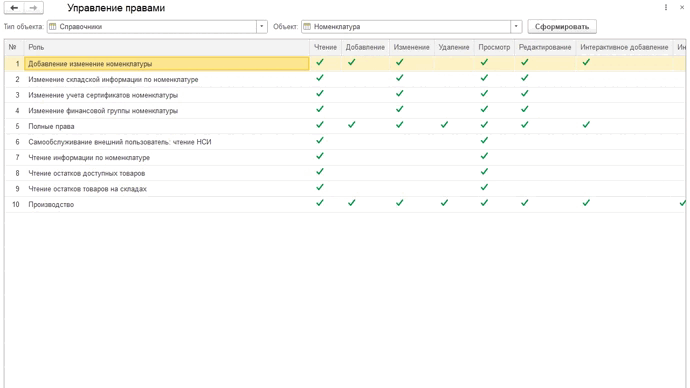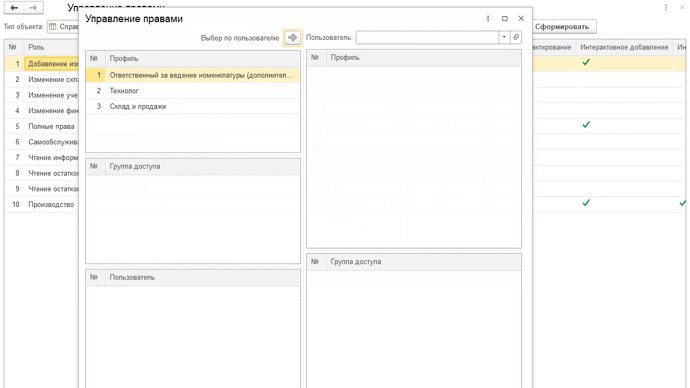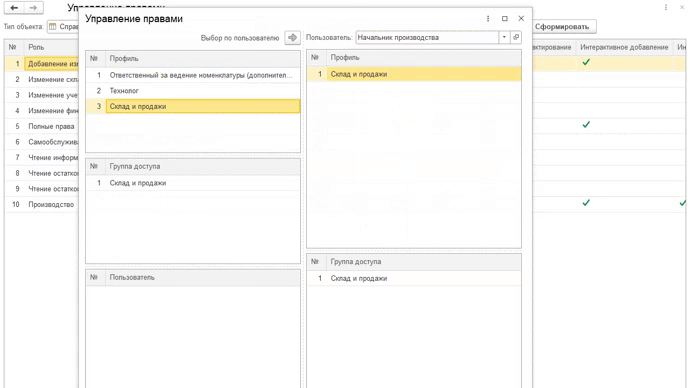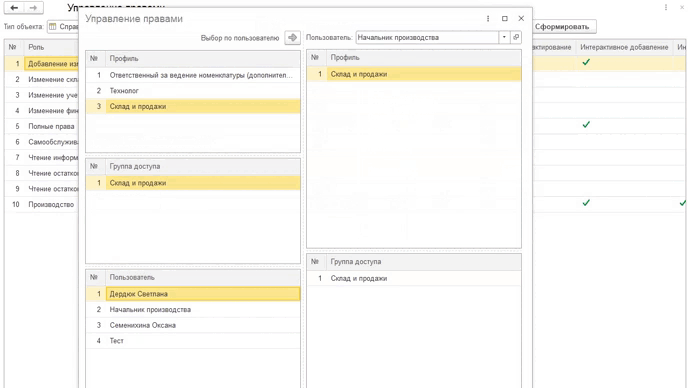
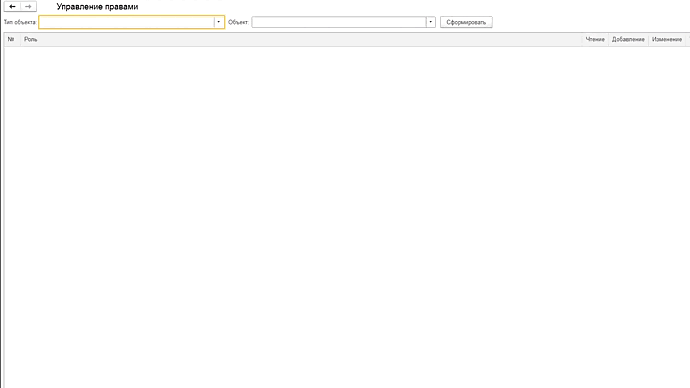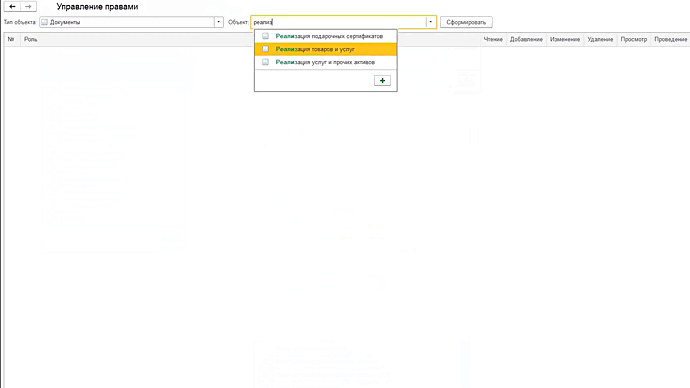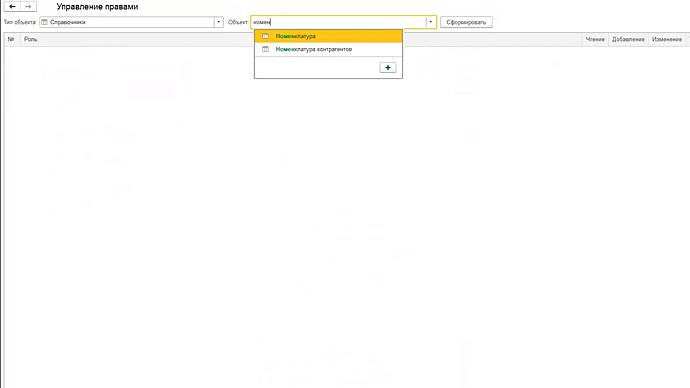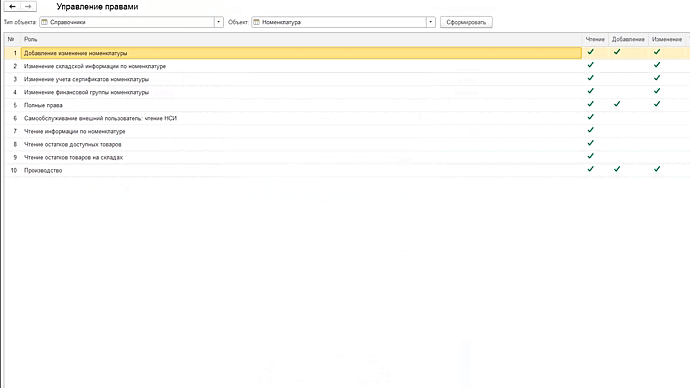
Обработка служит вспомогательным средством для поиска ролей по каждому из имеющихся объектов в вашей конфигурации. Данное решение удобно применять при создании профилей групп доступа.
Как делалось
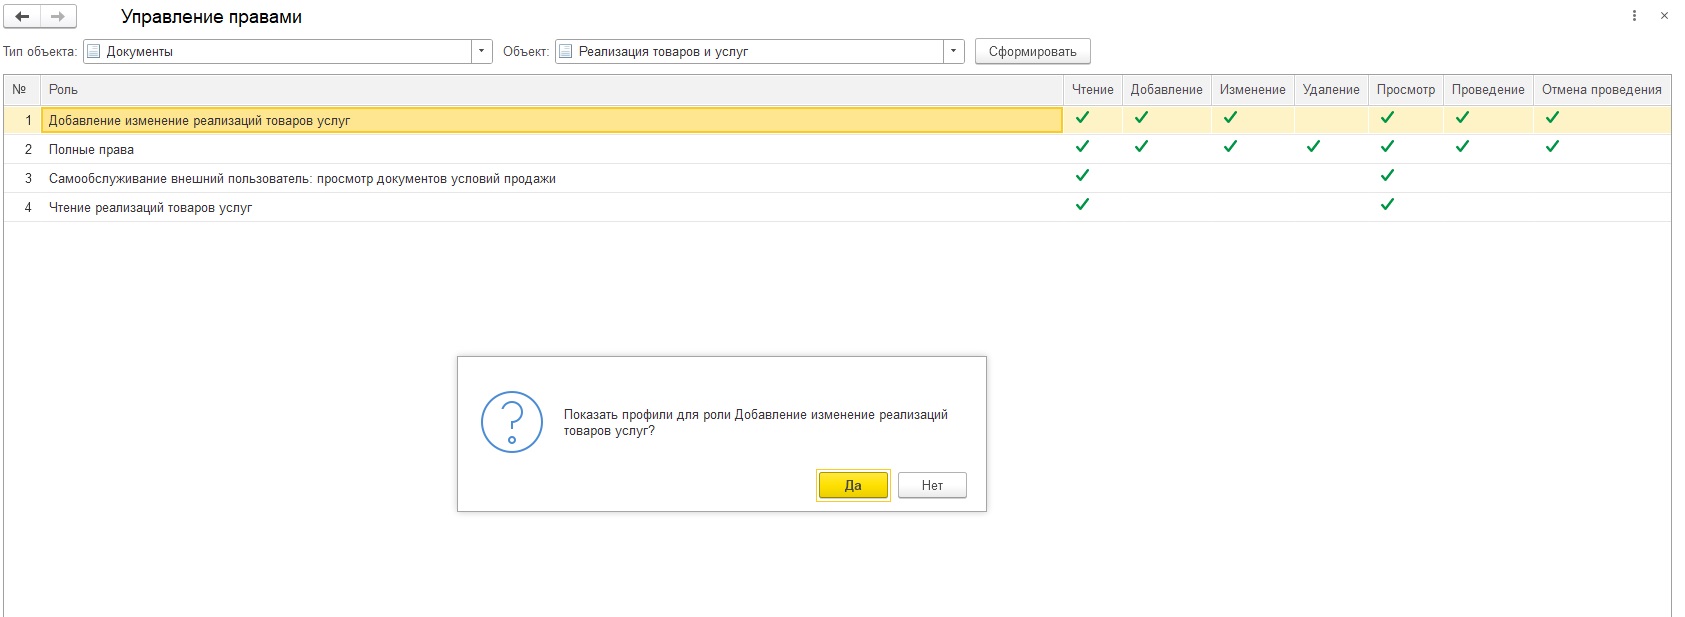
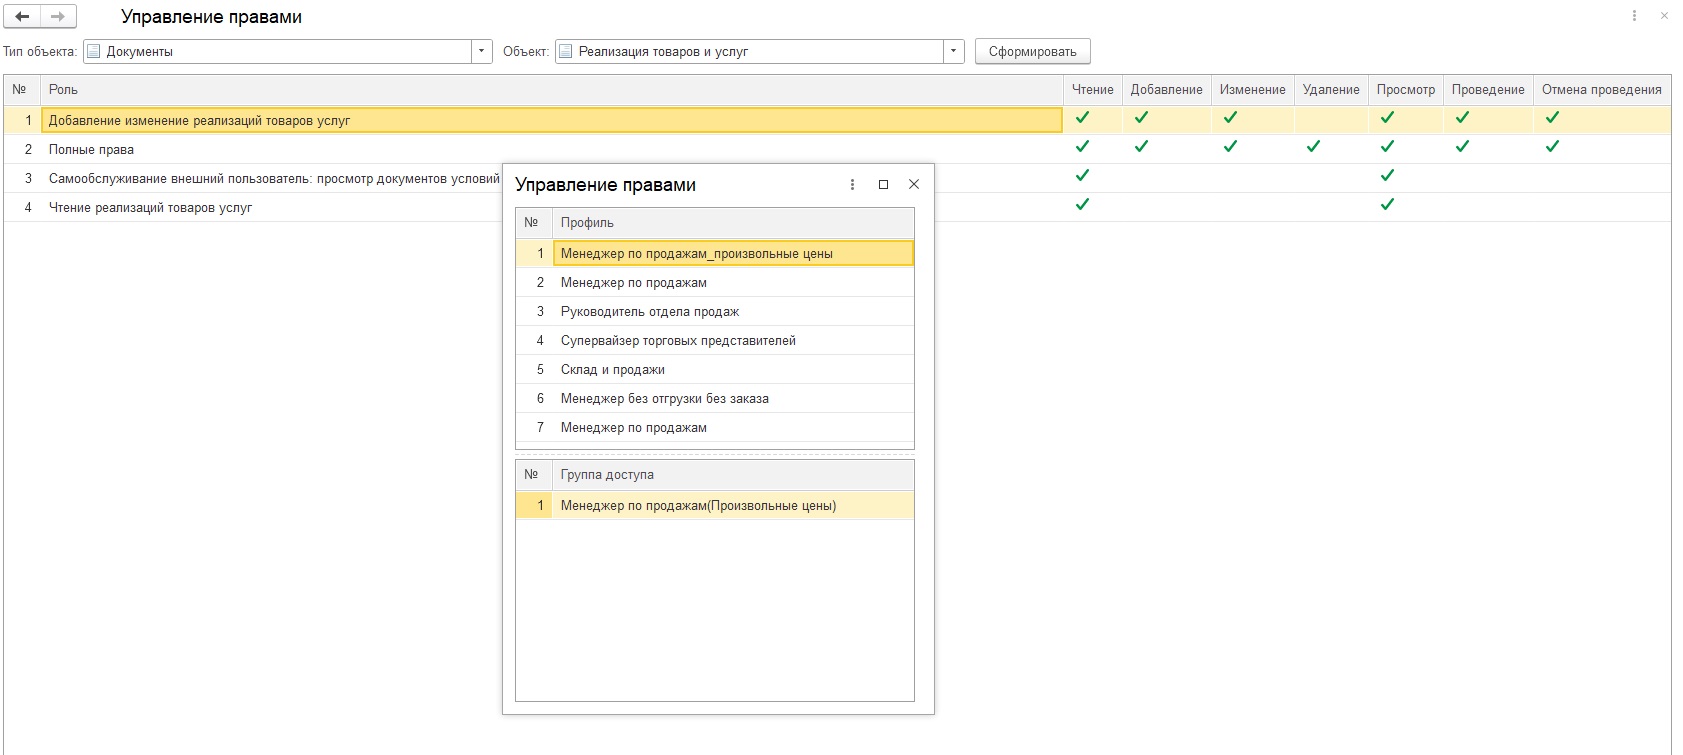
Функционал решения базируется на Справочнике ИдентификаторыОбъектовМетаданных (для основной конфигурации) и на Справочнике ИдентификаторыОбъектовРасширений (для расширений). По выбранному пользователем объекту идет проверка прав доступа и результат отображается в таблице. В первой версии есть возможность посмотреть профили и группы доступа для каждой роли при выборе.
Файл c бесплатной версией располагается по ссылке в GitHub.
- Просмотр групп доступа при выборе роли.
- Закрытый код модуля обработки.
- В таблице ограниченный список отображаемых прав (колонки).
- В поле объект используются идентификаторы объектов метаданных поля тип объекта только первого уровня. Это может привести к затруднению для поиска ролей у подсистем, не все подсистемы будут отображаться.
- Около 300 строк кода.
Проверено на следующих конфигурациях и релизах:
- 1С:Управление холдингом 3.2 (русский и английский интерфейсы), релизы 3.2.9.66, 3.2.9.61, 3.2.9.57, 3.2.9.56, 3.2.9.2, 3.2.8.41
- 1С:ERP Управление предприятием 2, релизы 2.5.20.62, 2.5.20.58, 2.5.20.55, 2.5.20.51, 2.5.20.46, 2.5.19.74, 2.5.19.68
- 1С:Комплексная автоматизация 2, релизы 2.5.20.62, 2.5.20.58, 2.5.20.55, 2.5.20.51, 2.5.20.46
Вступайте в нашу телеграмм-группу Инфостарт