1С + Apache + SSL: почему вы должны использовать SSL (наглядная демонстрация)
Администрирование - Администрирование веб-серверов
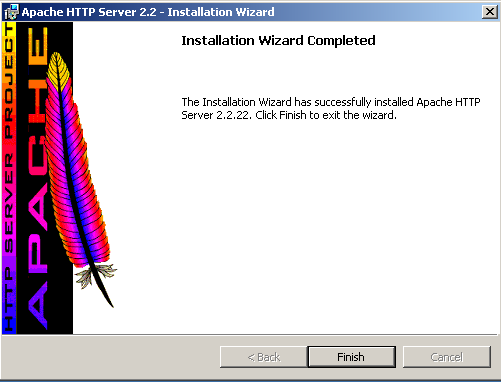
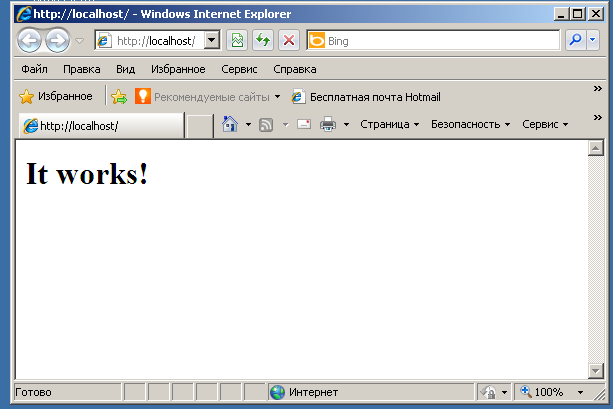
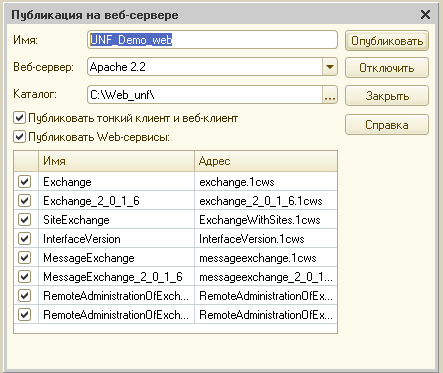
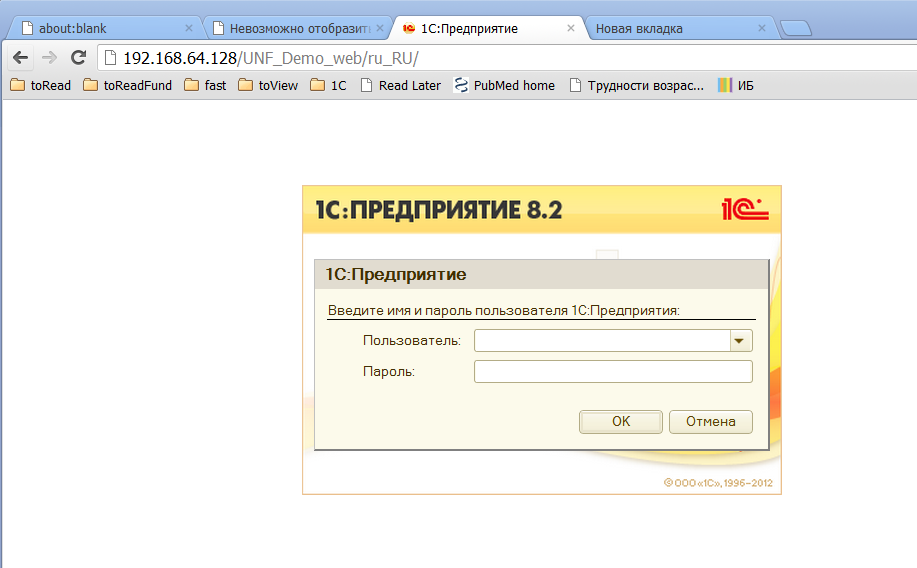


Рассмотрим установку Apache на WindowsXP и публикацию файлового варианта базы на веб-сервер.
Надо заметить, что при работе с веб-сервером рекомендуется использовать не файловый, а серверный вариант работы 1С:Предприятия, т.к. связка веб-сервер+файловая БД вызывает значительную деградацию производительности при числе удаленных пользователей даже от 3х человек.
Что понадобится:
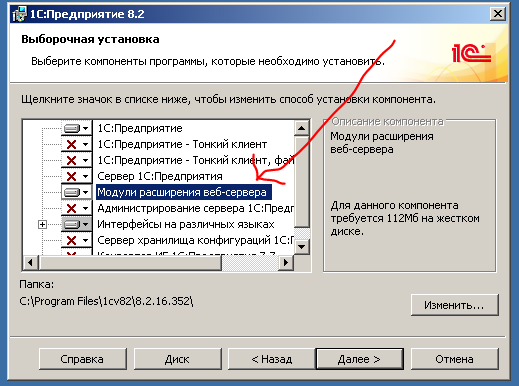
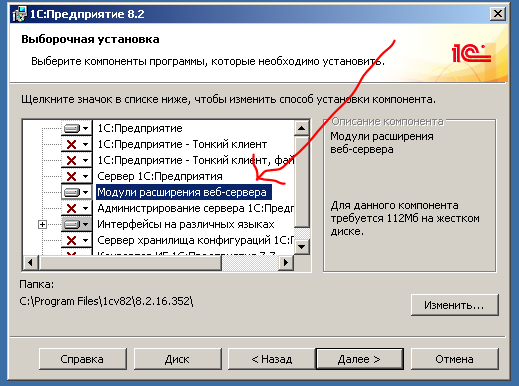
- Компьютер1 («Сервер»). На нём установлена Платформа 8.2 (при установке платформы не забудьте выбрать «модули расширения веб-сервера») и веб-сервер. На сервере должен быть доступен порт 443 (или какой-нибудь другой).
- Компьютер2 («Клиент»). Должен «видеть» Компьютер1 по сети. На нём установлен тонкий клиент, или просто браузер.
- дистрибутив Apache 2.2 с внедренным OpenSSL (http://httpd.apache.org/download.cgi) - Win32 Binary including OpenSSL 0.9.8t (MSI Installer).
Установка Apache for Windows
- Скачиваем дистрибутив Apache 2.2 с внедренным OpenSSL (http://httpd.apache.org/download.cgi) - Win32 Binary including OpenSSL 0.9.8t (MSI Installer).
- Запускаем (нужны права администратора), next, соглашаемся с лицензионным соглашением, next.
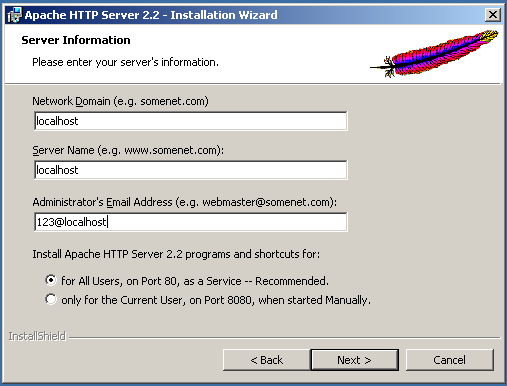
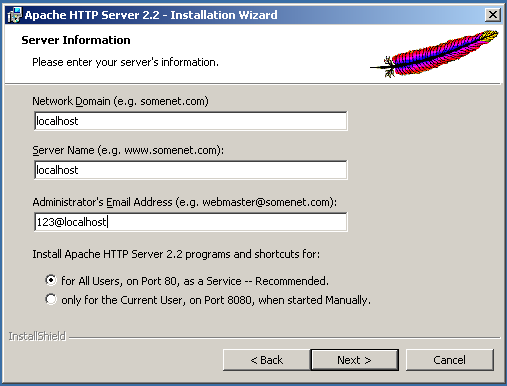
- Заполняем network domain, server name, administrator’s e-mail. Прописываем что угодно, например localhost, 123@localhost
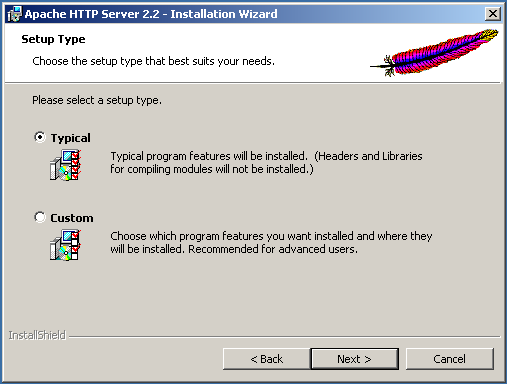
- Выбираем Typical установку. Next. Next. Install.
- Ждём, пока установится. Finish
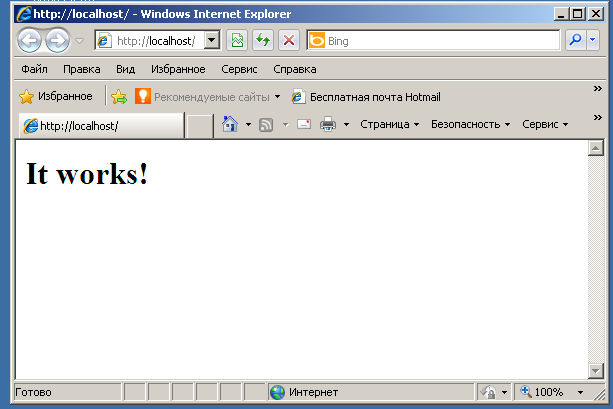
- Проверяем работоспособность Apache. Заходим http://localhost/ с локального компьютера и http://[ip адрес компьютера] с другого. Должно появиться «It Works!».
Публикация базы 1С на веб-сервер.
Тут всё просто.
Администрирование --> публикация на веб-сервере.
Имя – то, что будет в адресной строке. Например, mysite.ru/UNF_Demo_web
Каталог – любая папка. В ней будет один маленький конфигурационный файл. Чем короче к ней путь и чем меньше в нём пробелов, тем иногда бывает меньше глюков у апача.
Нажимаем «Опубликовать», пару раз соглашаемся с перезапуском веб-сервера.
Всё! Публикация выполнена, запускаем браузер на клиенте, переходим по адресу [myhost]/[Имя].
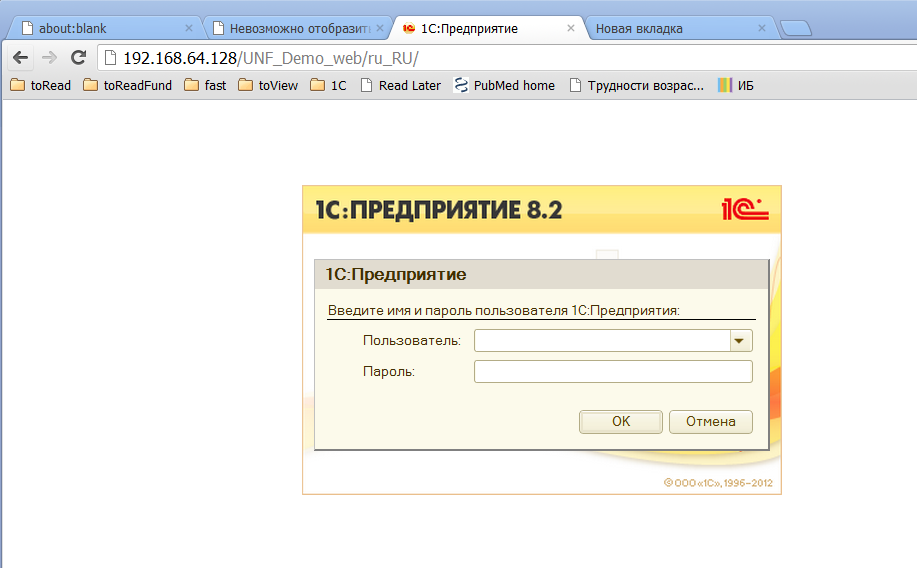
На этом обычно все и заканчивают. Однако, поскольку доступ осуществляется по http, через незащищенный канал, передаваемая информация, в т.ч. пароли, может оказаться доступной для третьих лиц.
Не будем голословны, убедимся.
Извлекаем пароль
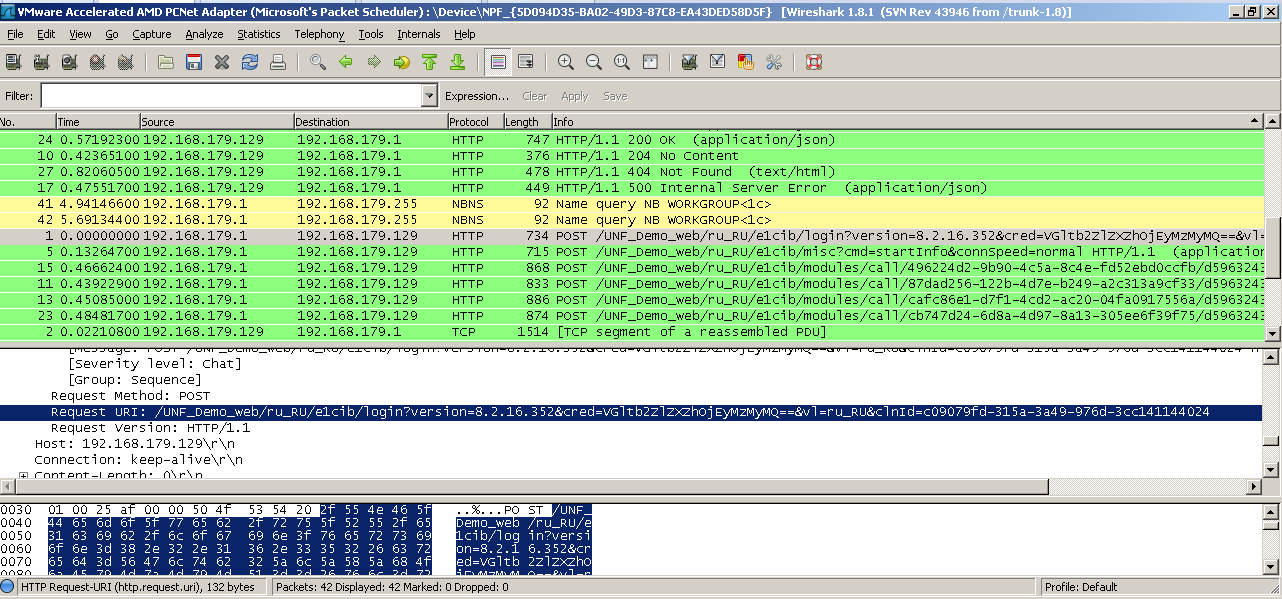
Используя любой сниффер, можно отследить запрос к серверу, где клиент передает какие-то данные, сразу после того, как пользователь ввёл логин, пароль и нажал кнопку ОК.
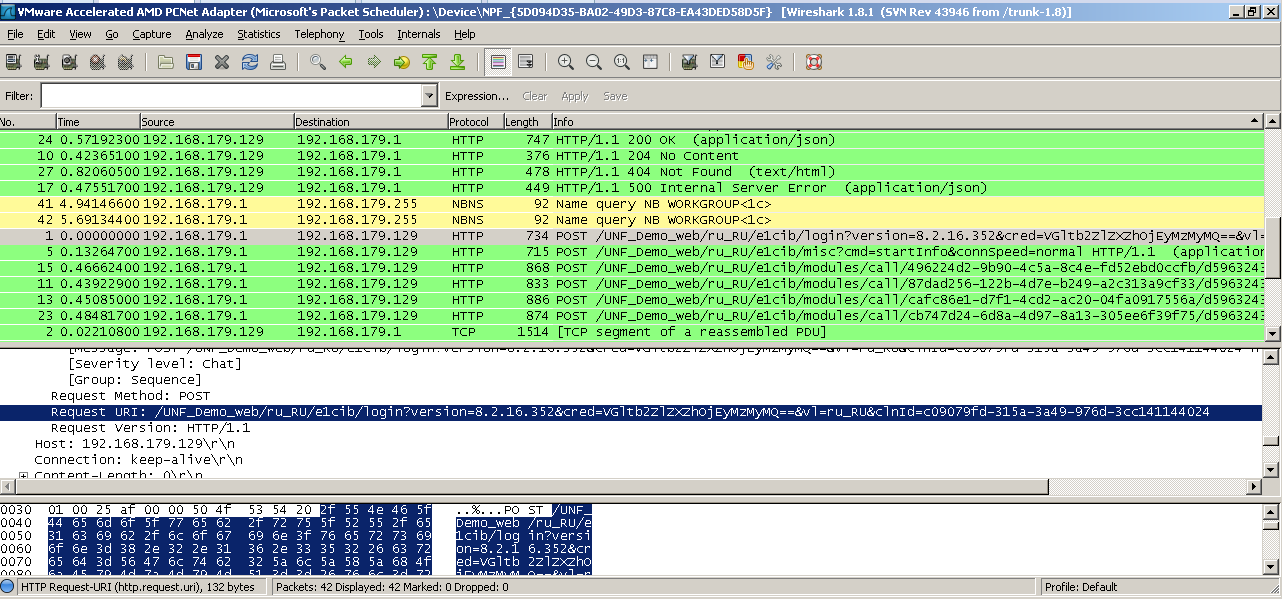
Очевидно, что пароль запрятан где-то в параметре credential («удостоверение»): cred=VGltb2ZlZXZhOjEyMzMyMQ== – другие не подходят по смыслу. Однако явного пароля мы тут не видим. Так может какая-то защита от пароля всё-таки используется?
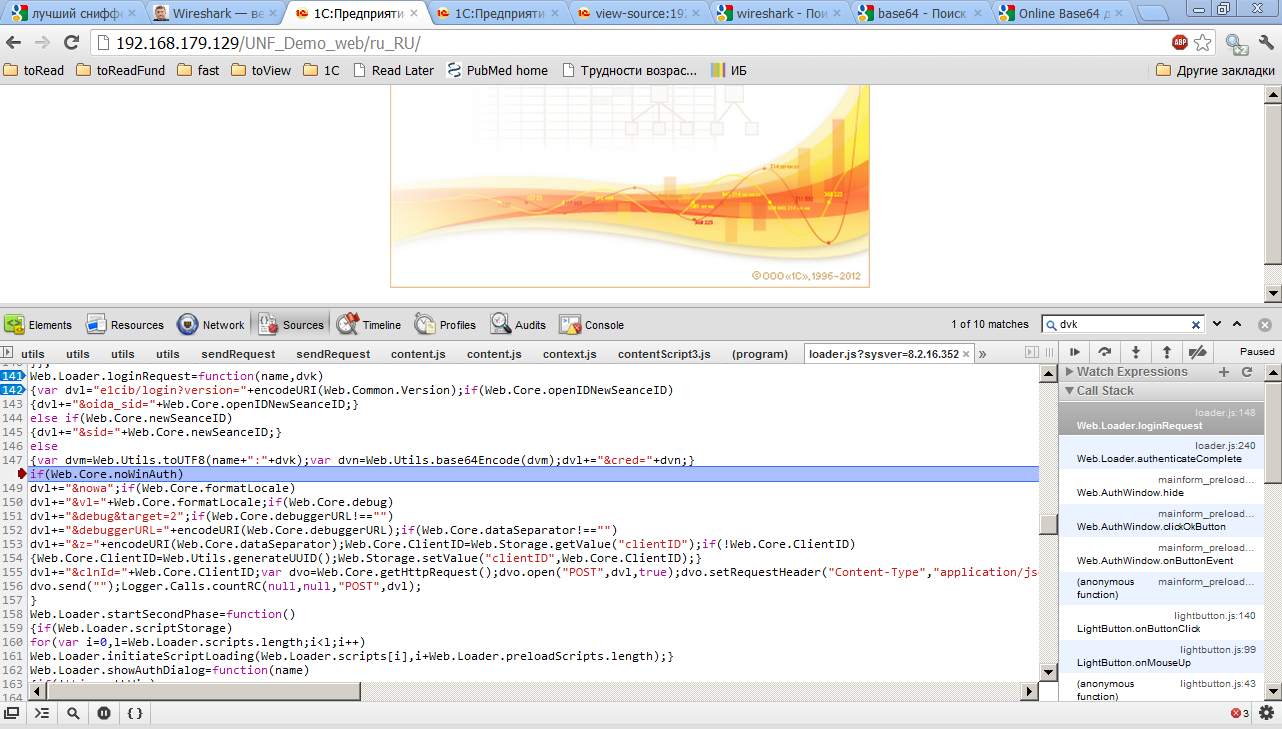
Изучим страницу авторизации под отладчиком. В строке 147 файла loader.js наблюдаем:
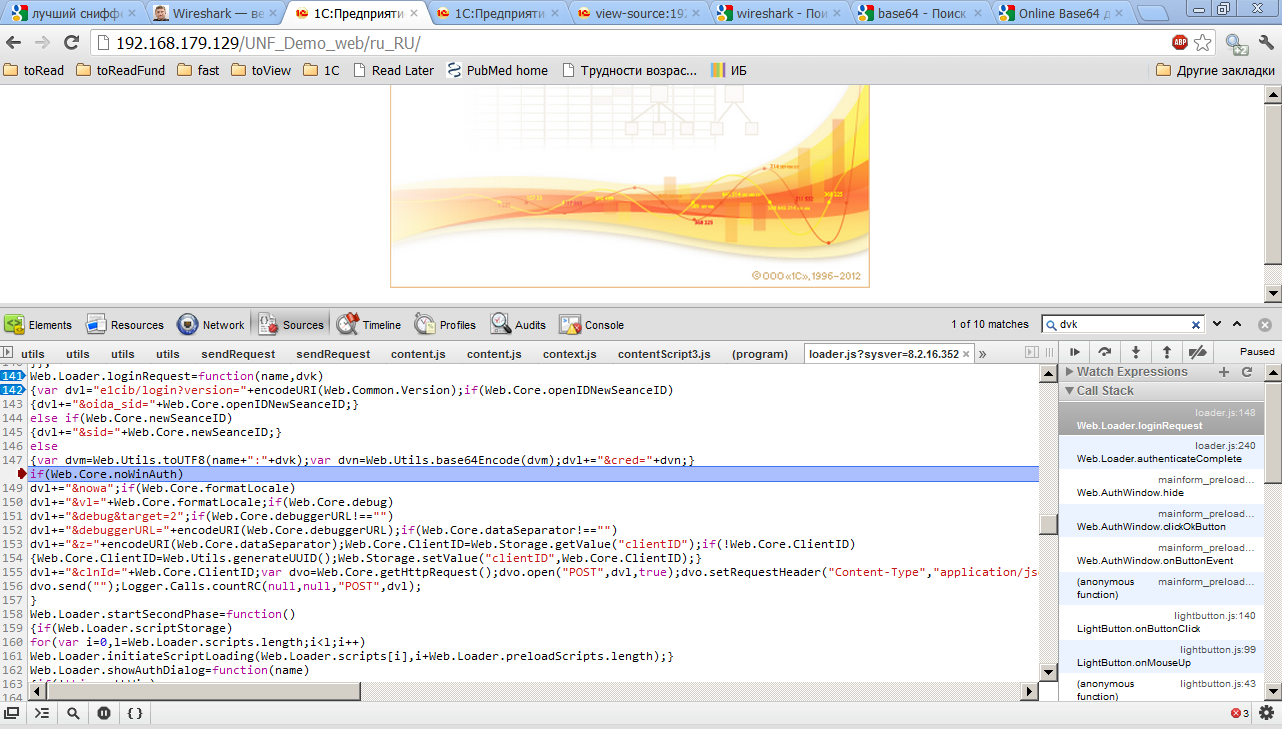
Переменные: name (содержащая имя пользователя - timofeeva), dvk (содержит пароль в открытом виде - 123321).
Dvm = name + “:” + dvk // теперь dvm = “timofeeva:123321”
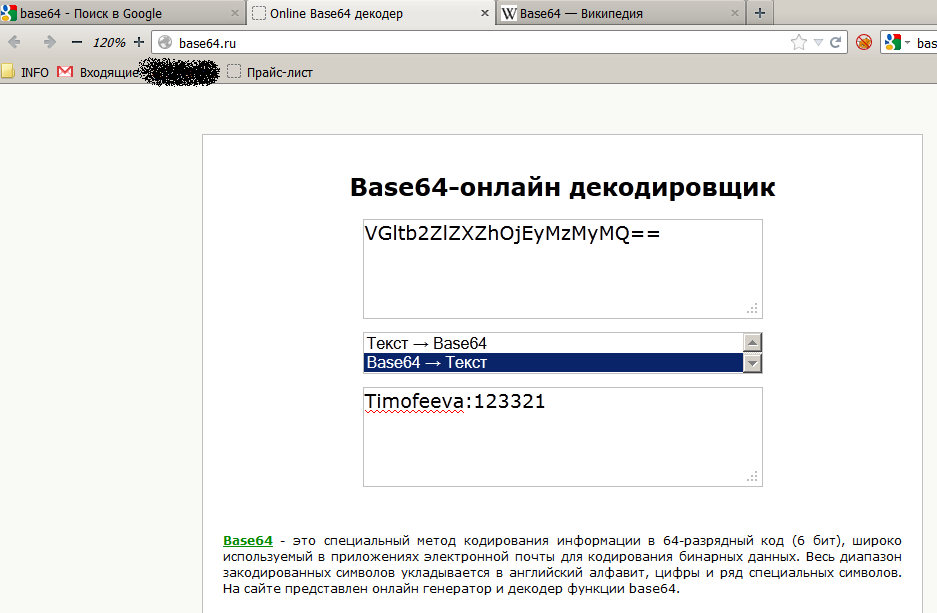
Затем к dvm применяется функция base64encode и результат (строка «VGltb2ZlZXZhOjEyMzMyMQ==» сохраняется в dvn. В таком виде данные об авторизации и передаются на сервер. BASE64 – это метод кодирования информации, когда все символы «сужаются» до только печатных, английских. Не представляет трудности восстановить эту строку. К примеру, в 1С:Предприятие есть метод глобального контекста Base64Значение (), есть немало и онлайн-сервисов.
Воспользуемся одним из них, и получим timofeeva:123321, т.е логин и пароль, разделённые двоеточием.
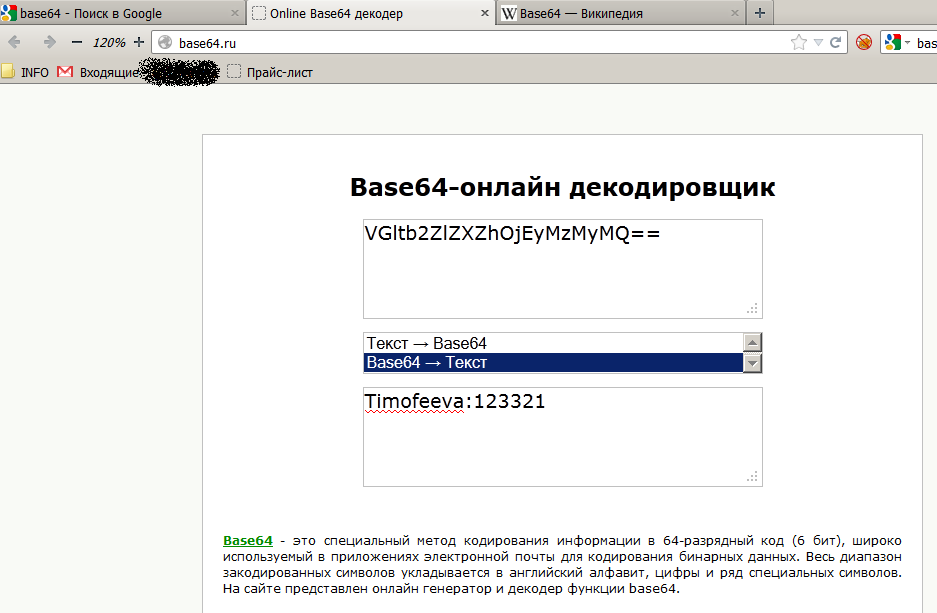
Таким образом, мы убедились, что шифрование данных для авторизации не используется, и любой вредитель, имеющий возможность прослушивать траффик, может с лёгкостью узнать логин и пароль.
Поэтому переходим к следующему шагу и включаем поддеркжу SSL.
Включение поддержки SSL в Apache
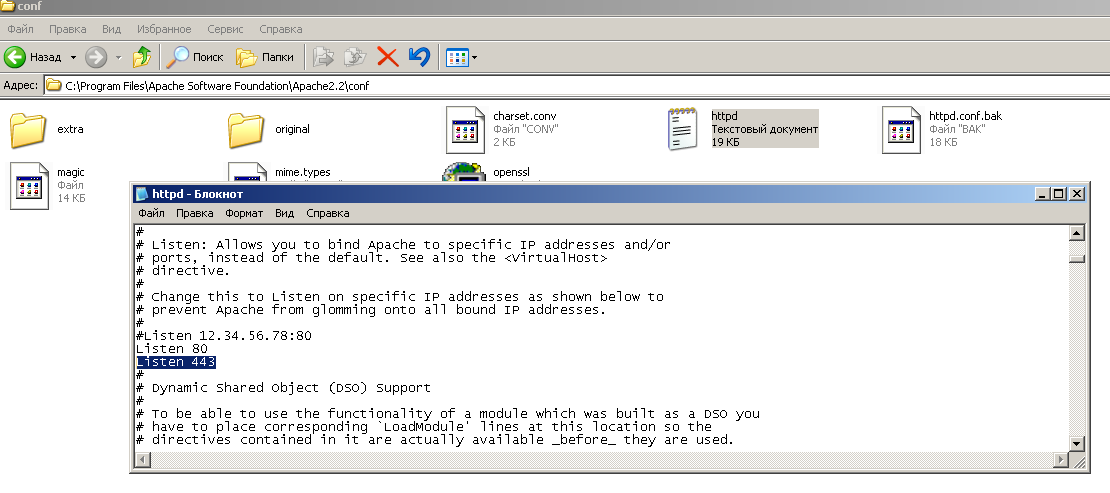
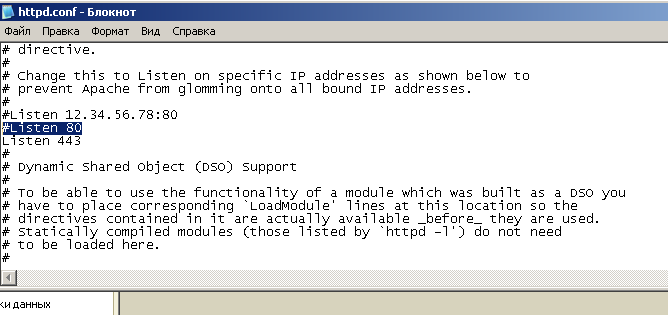
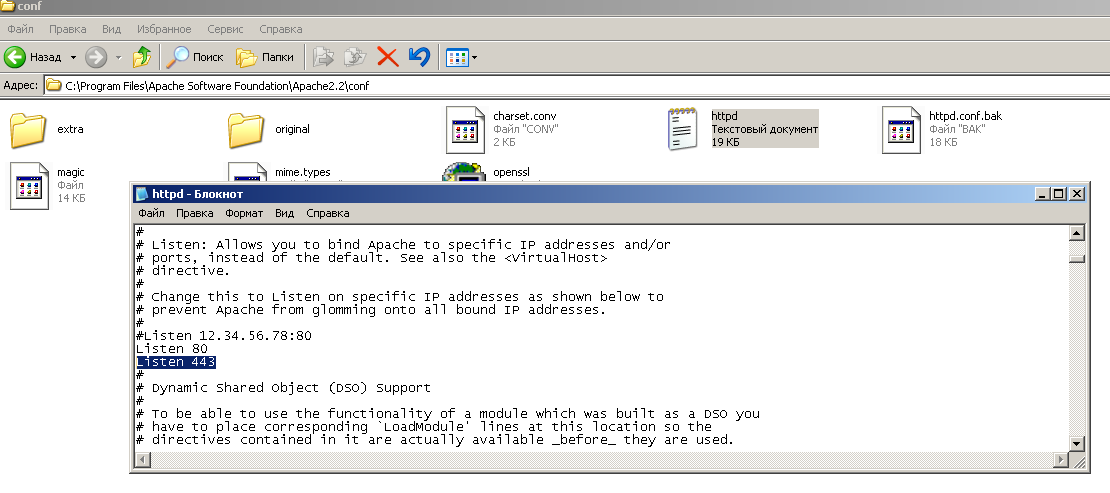
Открываем файл httpd.conf в папке C:\Program Files\Apache Software Foundation\Apache2.2\conf. Находим строку Listen 80, под ней дописываем Listen 443 (стандартный https порт)
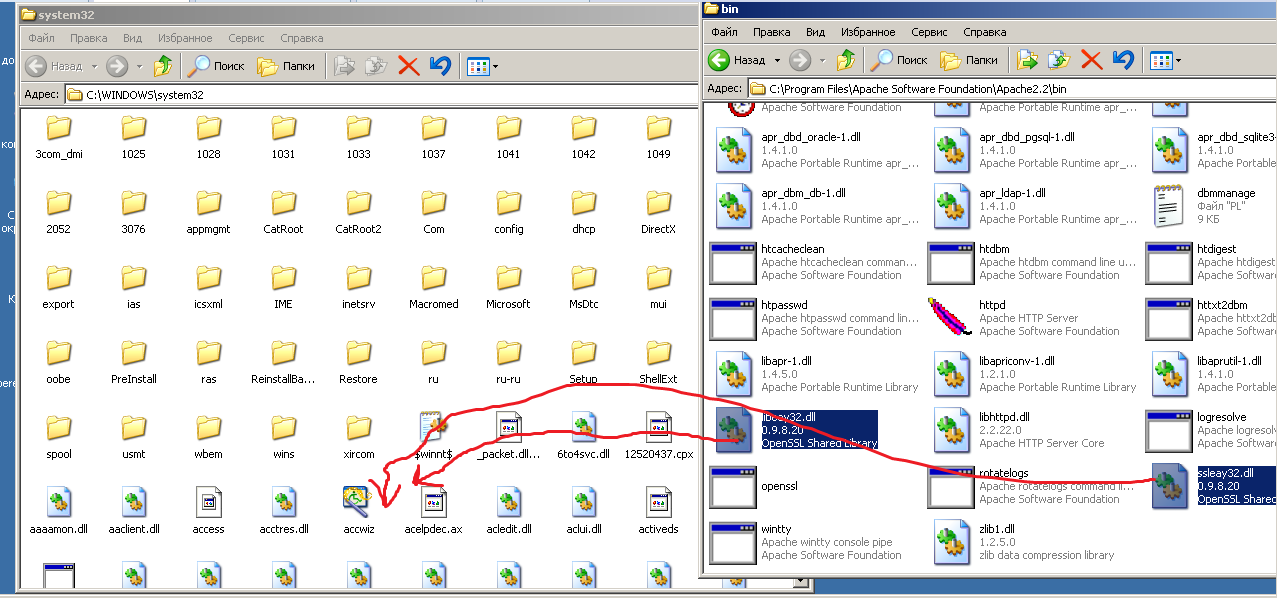
Копируем файлы ssleay32.dll и libeay32.dll из C:\Program Files\Apache Software Foundation\Apache2.2\bin в C:\WINDOWS\system32.
Копируем файл openssl.cnf из C:\Program Files\Apache Software Foundation\Apache2.2\conf в C:\Program Files\Apache Software Foundation\Apache2.2\bin.
Создаем ключи. Т.к. мы создаем их сами и не подписываем в центре сертификации, при первом посещении странички браузеры будут ругаться и предупреждать о безопасности.Для этого:
В командной строке переходим в папку bin апача:
cd “C:\Program Files\Apache Software Foundation\Apache2.2\bin”
Выполняем команду
openssl req -config openssl.cnf -new -out my-server.csr
Отвечаем на вопросы, в принципе можно заполнять поля чем угодно – главное не забудьте пароль (pass phrase).
Выполняем
openssl rsa -in privkey.pem -out my-server.key
Тут понадобится пароль, указанный в предыдущем пункте.
Выполняем
openssl x509 -in my-server.csr -out my-server.cert -req -signkey my-server.key -days 5999
, где последний параметр – срок истечения валидности сертификата.
Выполняем
openssl x509 -in my-server.cert -out my-server.der.crt -outform DER
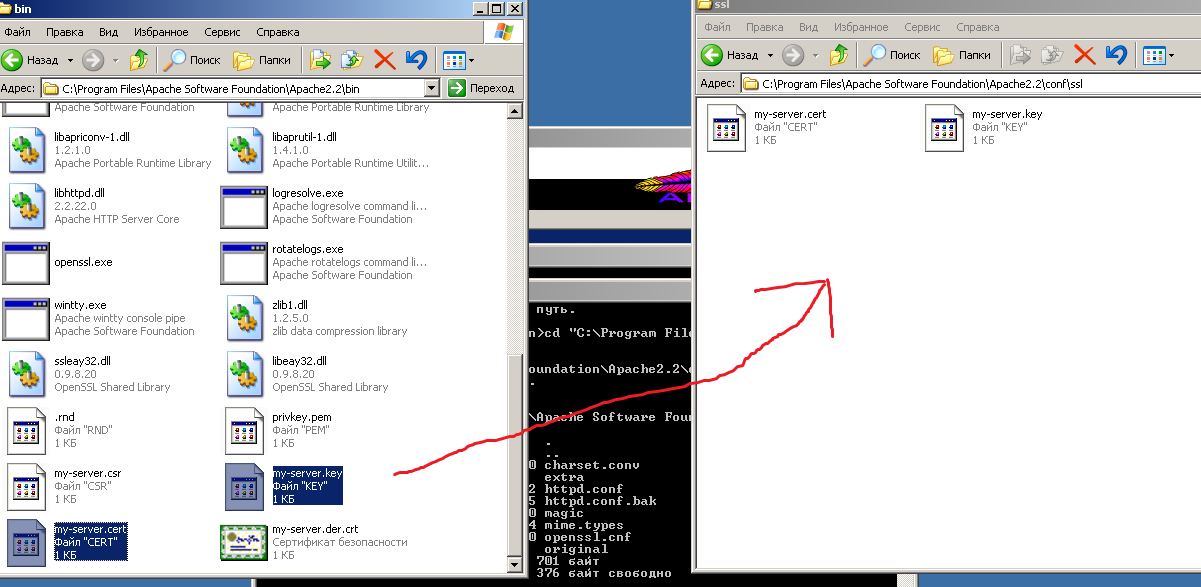
Создаем папку ssl в C:\Program Files\Apache Software Foundation\Apache2.2\conf и перемещаем файлы my-server.key и my-server.cert из C:\Program Files\Apache Software Foundation\Apache2.2\bin в C:\Program Files\Apache Software Foundation\Apache2.2\conf\ssl.
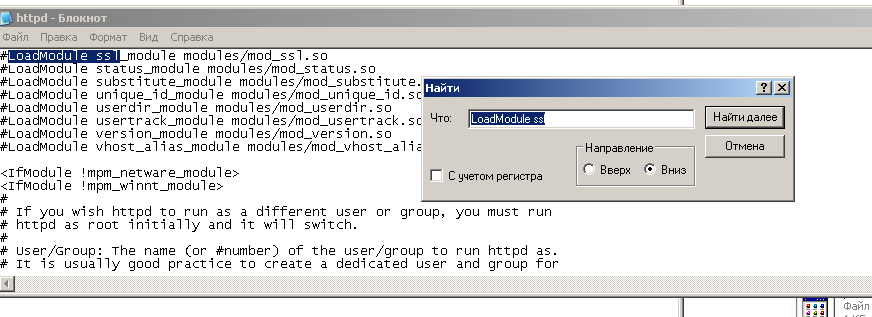
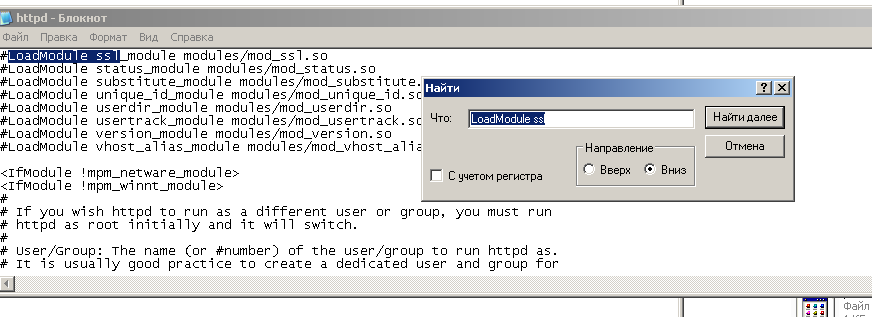
В файле httpd.conf ищем строку
#LoadModule ssl_module modules/mod_ssl.so
и раскомментируем её (убираем знак решетки).
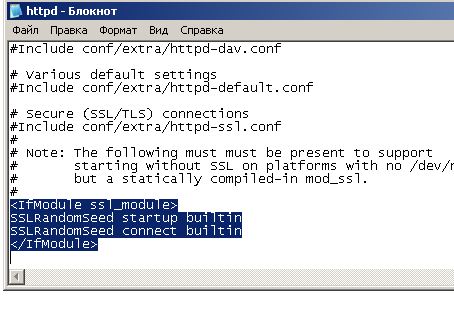
Идем в самый конец httpd.conf, там строки
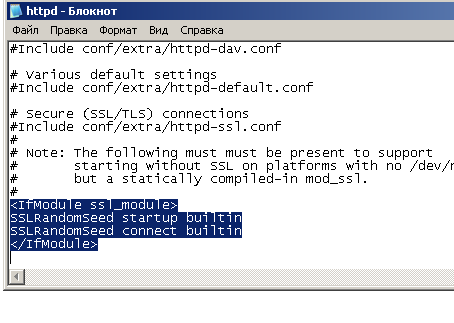
SSLRandomSeed startup builtin
SSLRandomSeed connect builtin
Удаляем их.
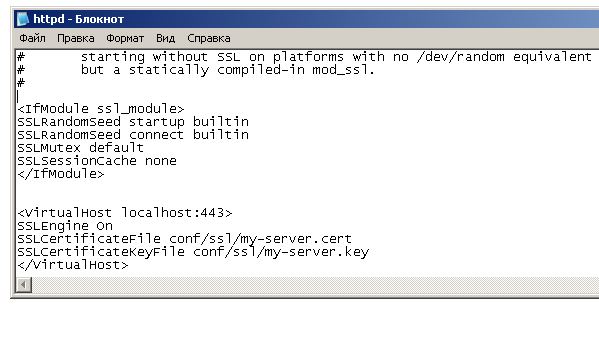
Вместо них вставляем следующие
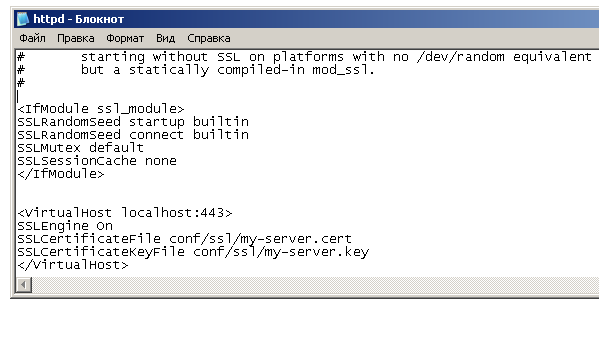
SSLRandomSeed startup builtin
SSLRandomSeed connect builtin
SSLMutex default
SSLSessionCache none
SSLEngine On
SSLCertificateFile conf/ssl/my-server.cert
SSLCertificateKeyFile conf/ssl/my-server.key
Обратите внимание на последний блок со строкой, содержащей localhost:443
Вместо localhost надо вписать собственно адрес вашего сервера, по которому и будут идти обращения. Например, mysite.ru:443
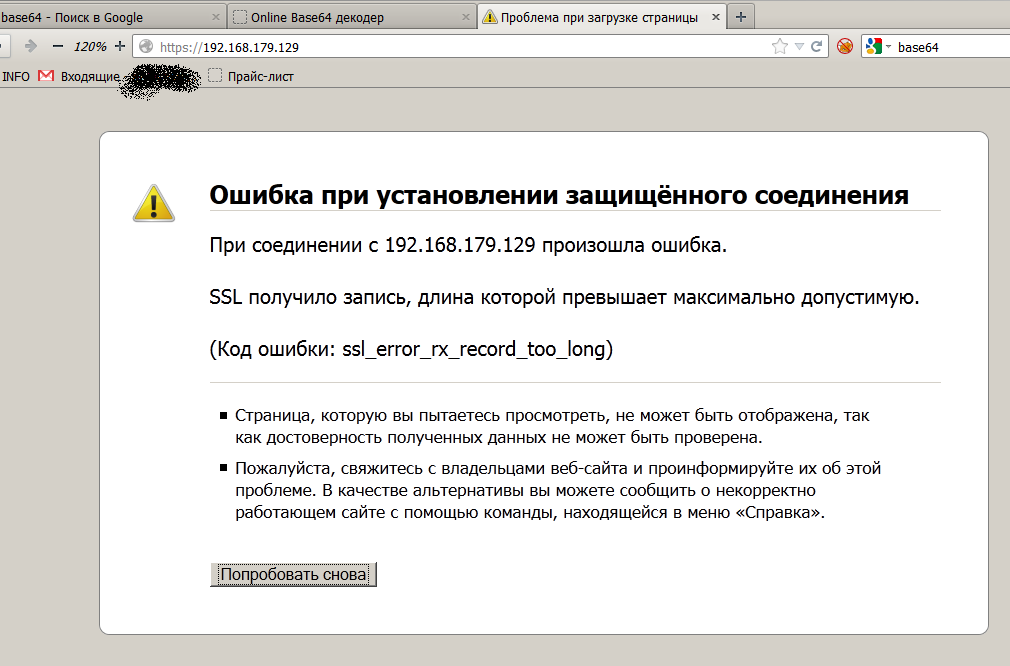
Если этого не сделать, то клиент будет видеть странное сообщение об ошибке(в firefox - "SSL получило запись, длина которой превышает максимально допустимую."). И ещё большую странность ему будет добавлять то, что в разных браузерах будут разные сообщения.
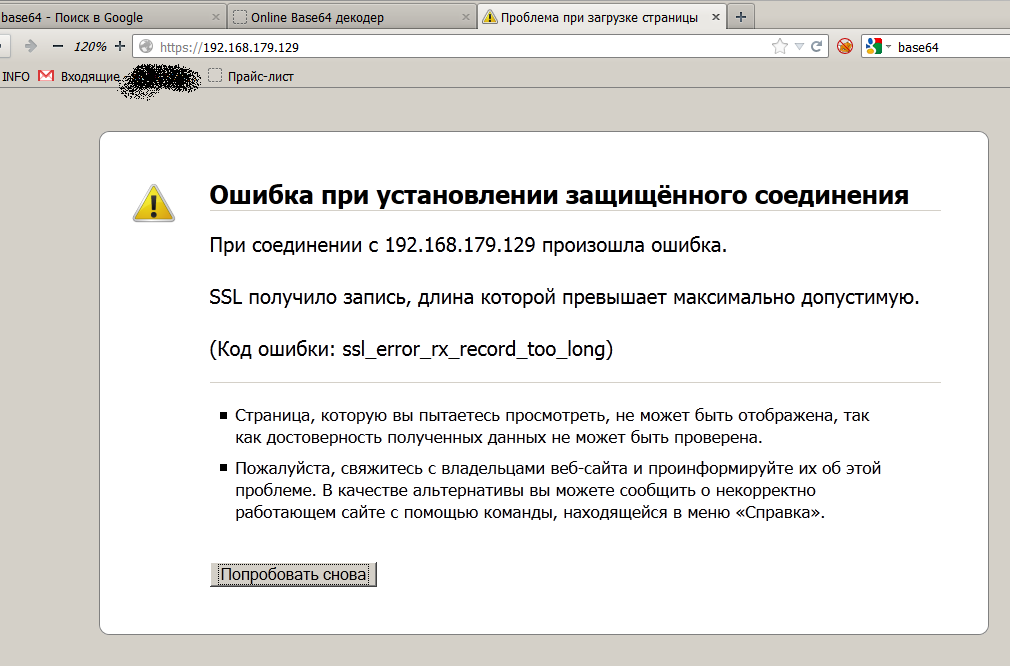
Записываем изменения и закрываем httpd.conf
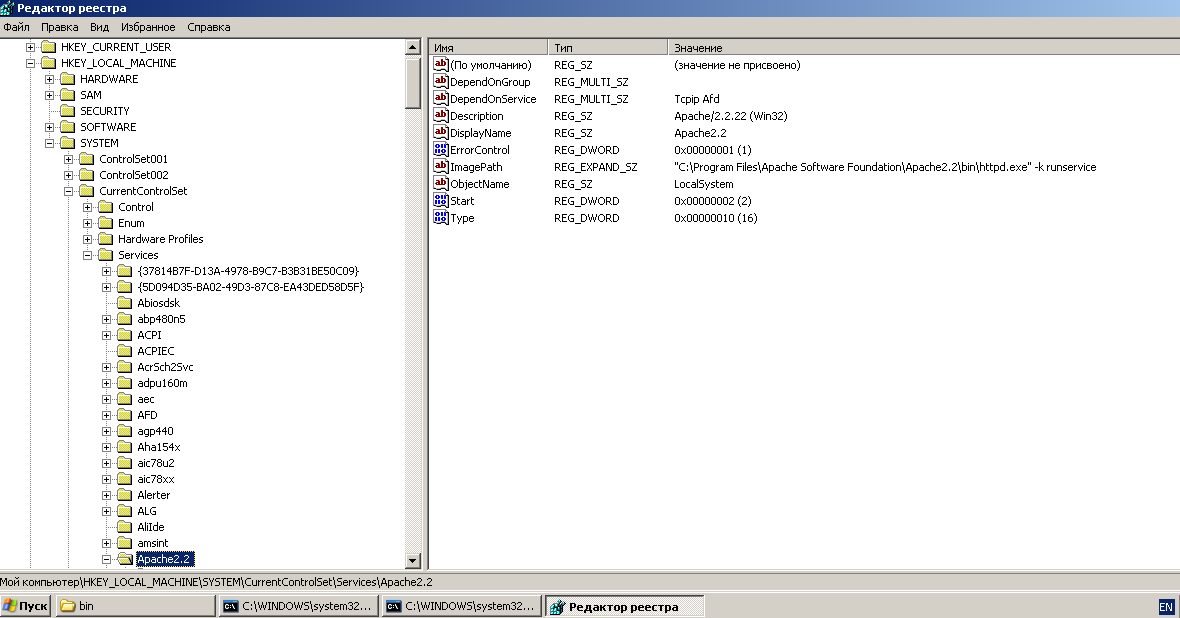
Запускаем редактор реестра (Пуск-выполнить – regedit), переходим в ветку HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\Apache2.2.
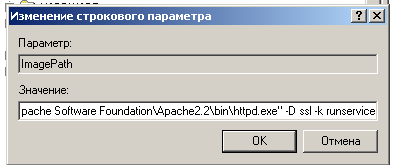
Находим параметр ImagePath, и добавляем к его значению ключ -D ssl. Т.е. должно получиться "C:\Program Files\Apache Software Foundation\Apache2.2\bin\httpd.exe" -D ssl -k runservice.
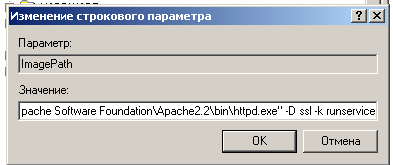
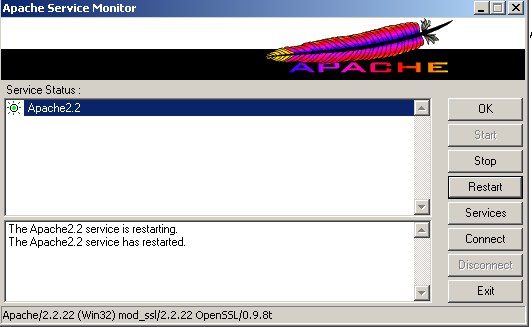
Всё готово. Перезапускаем apache. Открываем Apache Monitor из области уведомлений и нажимаем restart. Если все отлично, то в лог выведется Apache service has restarted.
Если что-то не так, и apache не запускается, можно посмотреть подробности (например номер строки с ошибкой в httpd.conf) в журнале событий (панель управления- администрирование – просмотр событий – ветка «приложение». )
Проверим нашу работу
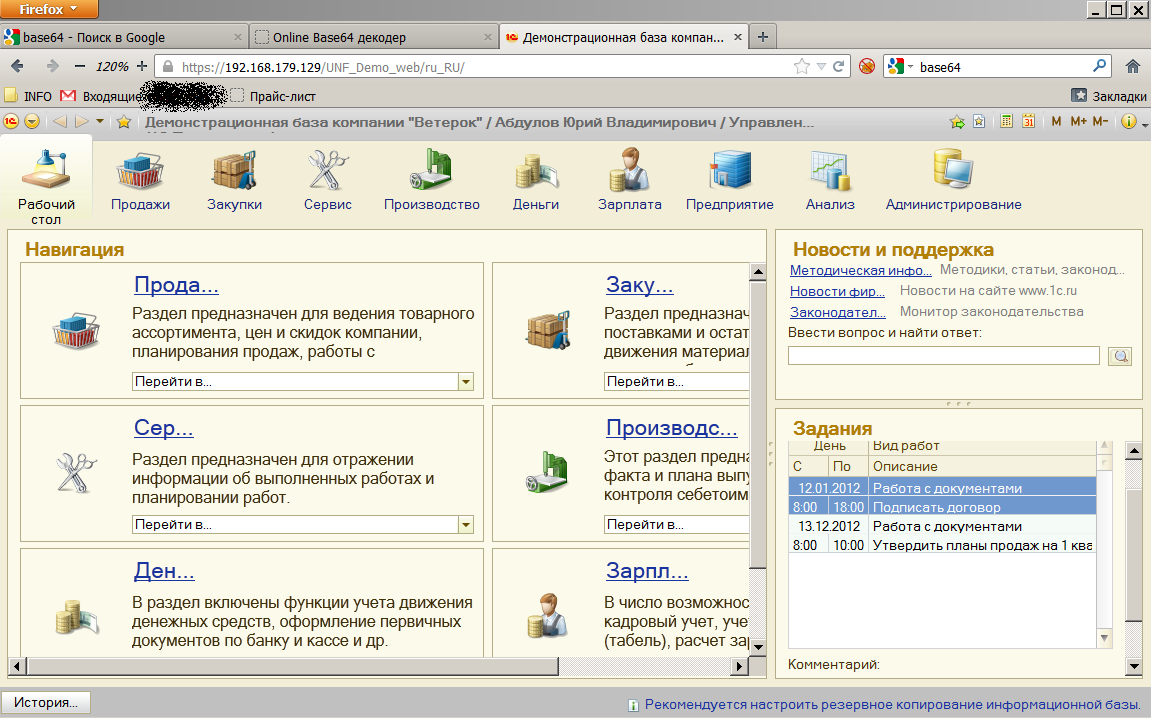
Заходим на сервер, для меня это https://192.168.179.129/UNF_Demo_web.
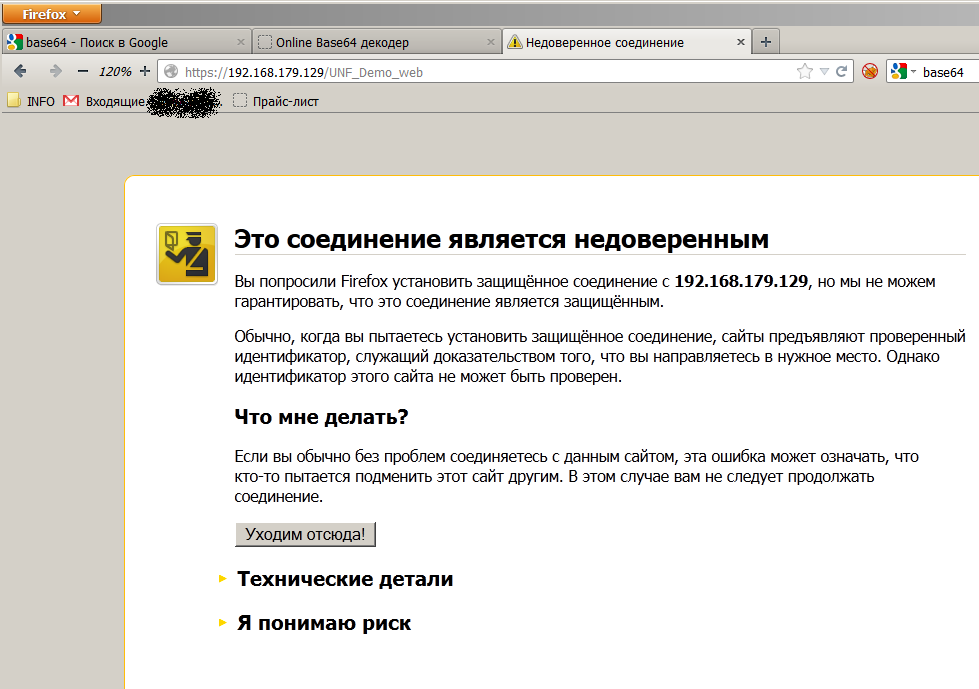
Т.к. сертификат мы сгенерировали сами, необходимо подтвердить исключение безопасности. Соглашаемся со всеми запросами, и наконец запускается 1С:Предприятие.
Всё работает, причем по ssl каналу. Мы молодцы? НЕТ.
Исправляем недостатки
Как известно, уровень безопасности системы равен наименее безопасному её элементу.
Уберём букву s в адресной строке. Любой пользователь по прежнему может зайти через http. И все старания по обеспечению безопасности сошли на нет.
Отключим полностью 80 порт, убрав или закомментировав (добавив # в начало строки) строку Listen 80 в конфигурационном файле httpd.conf. Перезапустим службу apache.
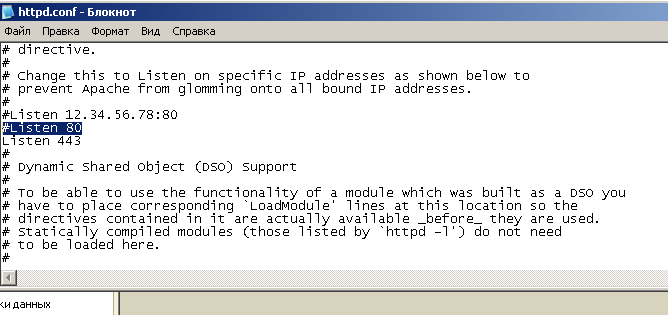
Отлично, теперь страница http://192.168.179.129/UNF_Demo_web не работает.
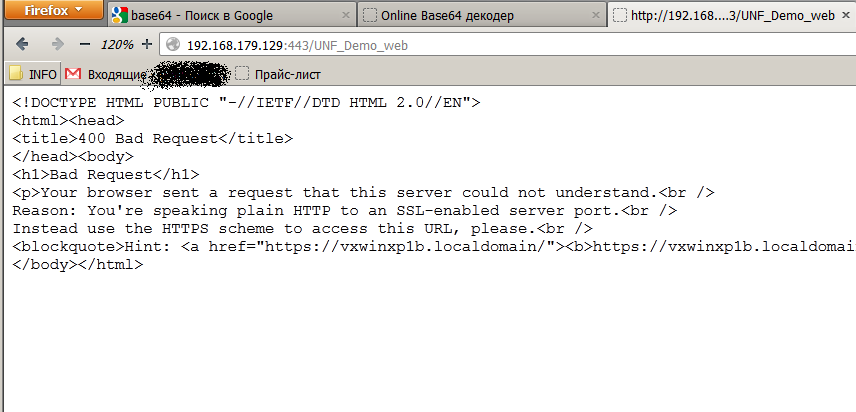
Теперь убедимся, что небезопасное http подключение, но к 443 порту не работает тоже. http://192.168.179.129:443/UNF_Demo_web выдает ошибку.
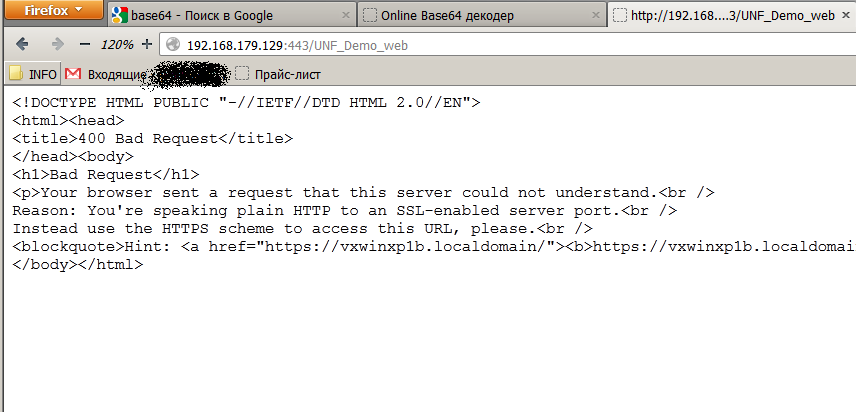
Заключение
Мы получили работающий веб-сервер Apache с опубликованной базой 1С. Доступ возможен только по безопасному протоколу https. Настройка https занимает не так много ресурсов, зато обеспечивает защиту от перехвата паролей.
При внедрении решения на управляемых формах, при необходимости использования одной базы в территориально разделённых офисах, использование веб-сервера Apache + браузера/тонкого клиента выглядит привлекательнее, чем использование терминального сервера (Апач бесплатный) или VPN-подключения (апач проще в настройке).
Вступайте в нашу телеграмм-группу Инфостарт
Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
См. также
Инструментарий разработчика Разработка Администрирование веб-серверов Системный администратор Разработчик Аналитик Руководитель проекта 1С 8.3 Платные (руб)
Analyzer 1C сводит выгрузку 1С — основную конфигурацию и все расширения — в единый граф знаний. Любой запрос по связям за доли секунды, с пометками «Доб.» / «Заимств.» / «Переопределено». Новое в 2.0 — обновление поставки: сравнение и объединение версий деревом «как в Конфигураторе» с выгрузкой плана решений; поиск конфликтов из-за перехватов расширений и висячих ссылок; загрузка из бинарных .cf/.cfe; циклические зависимости. Плюс анализ влияния, запросы BSL, роли и RLS, граф вызовов. Минута на развёртывание через Docker без необходимости подключения к Интернет. Любая 1С:Предприятие 8.3+.
14000 руб.
17.04.2026 16695 63 62
Инструменты администратора БД Администрирование веб-серверов 1С:Предприятие 8 1C:Бухгалтерия Абонемент ($m)
Программа для Windows автоматически проверяет выбранные базы 1С:Фреш, скачивает новые ZIP-архивы и контролирует хранение последних и ежемесячных копий. Поддерживает ручное создание копий, управление настройками резервного копирования в сервисе, Планировщик заданий Windows, уведомления об ошибках, журнал, статистику и обновление с возможностью отката. Прерванная загрузка безопасно продолжается через HTTP Range, а готовый файл проходит проверку ZIP.
1 стартмани
16.10.2026 298 1 tgr123 0
Администрирование СУБД Администрирование веб-серверов Системный администратор Разработчик 1С 8.3 Россия Бесплатно (free)
Пользователь не подключается к кластеру 1С или веб-публикации, а ping ничего не говорит о нужном порте. Краткая памятка: telnet, PsPing, tcping и Test-NetConnection с разных точек сети и типовые порты 8.3.
07.10.2026 442 lyudm42ever 0
Администрирование СУБД Администрирование веб-серверов Сервера Системный администратор Разработчик 1С 8.3 Россия Бесплатно (free)
Пошагово собираем двухузловой кластер серверов 1С:Предприятие 8.3.27 на Ubuntu Server 25.04: srv1cv8 и systemd, RAS, добавление worker через RAC, информационная база на внешнем PostgreSQL и публикация веб-клиента через webinst и Apache2.
06.10.2026 619 egor2shub 0
Инструменты администратора БД Администрирование СУБД Администрирование веб-серверов Системный администратор Разработчик 1С 8.3 1С:Управление торговлей 11 Россия Бесплатно (free)
Материал для архитектора и администратора 1С, который выбирает СУБД под 8.3. Внутри условия батла PostgreSQL и MS SQL на одном железе, цифры по загрузке DT, контекст Linux-контура и способ повторить замеры через LOG и счётчики СУБД.
29.09.2026 798 panf8210gr 3
Нейросети Администрирование веб-серверов Системный администратор Разработчик 1С 8.3 Бесплатно (free)
Модель подключена к базе 1С через MCP, индикатор в приложении зелёный, а инструмент возвращает ошибку или молчит. Проверьте у себя одним запросом: откройте в браузере адрес вида http://сервер/база/hs/любое-слово: живая база спросит логин, а ответ 409 или 502 значит, что MCP тут ни при чём. Разобрал ответы HTTP-сервиса 1С по этажам: сеть, публикация, модуль веб-сервера, кластер, пользователь базы, сам сервис. 26 сентября из тринадцати подключений не работали три, и все три ломались ниже MCP. Внутри: таблица кодов с местом починки, 500 без текста и проверка модулей конфигуратором, мост, который возвращает ошибку базы успешным ответом, и скрипт на Node, который проходит лестницу сам.
28.09.2026 854 nedomolkov.ivan 0
Администрирование веб-серверов Системный администратор Разработчик 1С 8.3 Бесплатно (free)
В файле публикации 1С есть элемент, которого конфигуратор не пишет, и большинство боевых публикаций живёт без него. Мы собрали стенд и посмотрели, чего это стоит: двенадцать параллельных вызовов, десять прошли одной волной, два ждали вдвое дольше. Отказа не получил никто, и это главное: очередь стоит до сервера 1С, поэтому её не видно ни в метриках кластера, ни в журнале регистрации. Померили четыре вещи - чем задаётся предел одновременности, в каких единицах заданы таймауты пула (документация расходится сама с собой), когда правка файла вступает в силу и сколько на самом деле живёт сеанс против написанного в нём. Дальше - что проверить у себя и почему 502 рядом с 1С не всегда означает, что сервер отвалился.
26.08.2026 1977 nedomolkov.ivan 0
Администрирование веб-серверов Системный администратор Разработчик 1С 8.3 Абонемент ($m)
Веб-публикация работает, но сервисы иногда перестают отвечать, изредка прилетает 500, а после простоя первый вход тянется полминуты. Обработка разбирает файл публикации и живые сеансы сама, а по стороне веб-сервера печатает PowerShell-скрипт администратору и разбирает его ответ обратно. По каждому пункту говорит не что там написано, а чем текущее значение кончится. В настройки IIS ничего не пишет.
10 стартмани
26.08.2026 1136 0 nedomolkov.ivan 0
порт можно использовать любой, а не только стандартный 443?
спрашиваю про доступ к опубликованным web-сервисам из вне, не понадобится танцев с бубнами чтоб доступ все-таки был?
SSL шифрование ужасно нагружает сервер! Если не применять сетевые фильтры для защиты от ddos-а - сервер можно положить как бы "правильными" обращениями.
Сейчас мировое сообщество ищет альтернативные пути передачи зашифрованных данных с меньшими нагрузками на сервер.
(6) Я читал об одной реализации альтернативного шифрования канала связи в интернете, но уже не помню где это найти. Сходу - не нашёл.
Зато увидел такие ещё технологии: TLS и SSH.
Дай ссылку на описание решения Битрикса.
Я сделал иначе. Внешний сайт сам по себе. Работает с веб сервисами 1С, опубликованными на внутреннем сервере. Разработка такого решения труднее, область применения ограничена, но защищённость хорошая.
Дай ссылку на описание решения Битрикса.
(9) Трактор, 1С-Битрикс не описывает решение проблемы безопасности, там только модуль для "внешнего мира" (экстранет)
Я ездил на семинар пол года назад и там "Экстранет" позиционировали как удобное средство для организации работы с клиентами/партнёрами/акционерами с удобными механизмами настройки прав, лёгким совместным редактированием документов и т.п.
А так как именно эта часть 1С-Битрикс "смотрит" в интернет, то её нужно шифровать постоянно (по логике конкурентной борьбы).
Тут и SSL не приделаешь из-за нагрузки, и "облака" стоят денег не малых для небольших (но шустрых) организаций.
Я тут подумал, что можно использовать комбинацию:
1. Весь сайт, кроме 1 места, работает по http
2. Авторизацию получаем именно в месте работы SSL
3. А вот тут магия: при авторизации на 2 п. сервер и мы создали хеш-ключ от пароля и им шифруется контент. Хеш-ключ знает лишь сервер и лишь браузер и ни какой его передачи.
Ну это черновой вариант...
Если сказать точнее - то создать что-то на подобие шифровального прокси, но используя возможности самого веб сервера и AJAX-са в браузере.
Nginx на слабеньком облачном серваке, арендуемым на Джино за 1.5к в месяц, спокойно вывозит больше 100 соединений, при этом у него ещё есть запас в районе 30%, на от iis'ов которые он проксирует вообще нагрузка не заметна на апстримах.
Я не по теме спросить хочу :)
Вот я не разбираюсь в вебсерверах, и меня мучают угрызения совести... не могу успокоиться: надо ли мне это знать или нет?
Хотел бы найти ответ на вопрос: есть ли в природе 1С-спецы-универсалы, которые и по зарплате консультируют и по налоговому учету, и веб-сервер могут развернуть, программируют как на 7.7 и 8.2 (УправлФормы). Или все-таки происходит некоторое нишевание специализаций? заранее спасибо за ответ! :)
(3) anton.fly7,
Ура! В 8.3 бубен уже не нужен, в "новые возможности и изменения": "Работа с Web-сервисами по протоколу https стала возможной с использованием клиентских сертификатов"
Открыл временно http, Listen 80, пока не пойму, что сделал не так. Работает и из интернета. Есть подозрение, что не так где-то в теге VirtualHost:
<IfModule ssl_module>
#SSLRandomSeed startup builtin
#SSLRandomSeed connect builtin
SSLMutex default
SSLSessionCache none
</IfModule>
<VirtualHost хх.хх.хх.хх:443>
SSLEngine On
SSLCertificateFile conf/ssl/my-server.cert
SSLCertificateKeyFile conf/ssl/my-server.key
</VirtualHost>
где хх.хх.хх.хх - реальный адрес веб-сервера
Спасибо заранее!
У меня один вопросик, возможно немного не по теме.
есть ли возможность подключения клиентов к 1С используя "веб-клиент", но при подключении чтоб они вбивали свой логин и пароль и не ВИДЕЛИ СПИСОК ВСЕХ ПОЛЬЗОВАТЕЛЕЙ 1С!!! и если существует такая возможность ткните пожалуйста туда где мне можно почитать про это... спасибо.
если у кого то будет ошибка 107 подключения к серверу, о проблеме ssl, просто закоментируйте пару строк
<IfModule ssl_module>
SSLRandomSeed startup builtin
SSLRandomSeed connect builtin
SSLMutex default
SSLSessionCache none
</IfModule>
#<VirtualHost localhost(mysite.ru):443>
SSLEngine On
SSLCertificateFile conf/ssl/my-server.cert
SSLCertificateKeyFile conf/ssl/my-server.key
#</VirtualHost>
Или тонкий клиент сам догадается сходить в хранилище сертификатов? (предположим, я первый раз зашел браузером и добавил сертификат в доверенные).
Статья интересная. Два в одном - настройка сервера и обеспечение безопасности. По статистике, компьютер с выходом в интернет подвергается атаке в первые же 30 секунд. Любой может посмотреть логи своего терминального сервера и увидеть неудачные попытки авторизации... Статью взял на заметку.
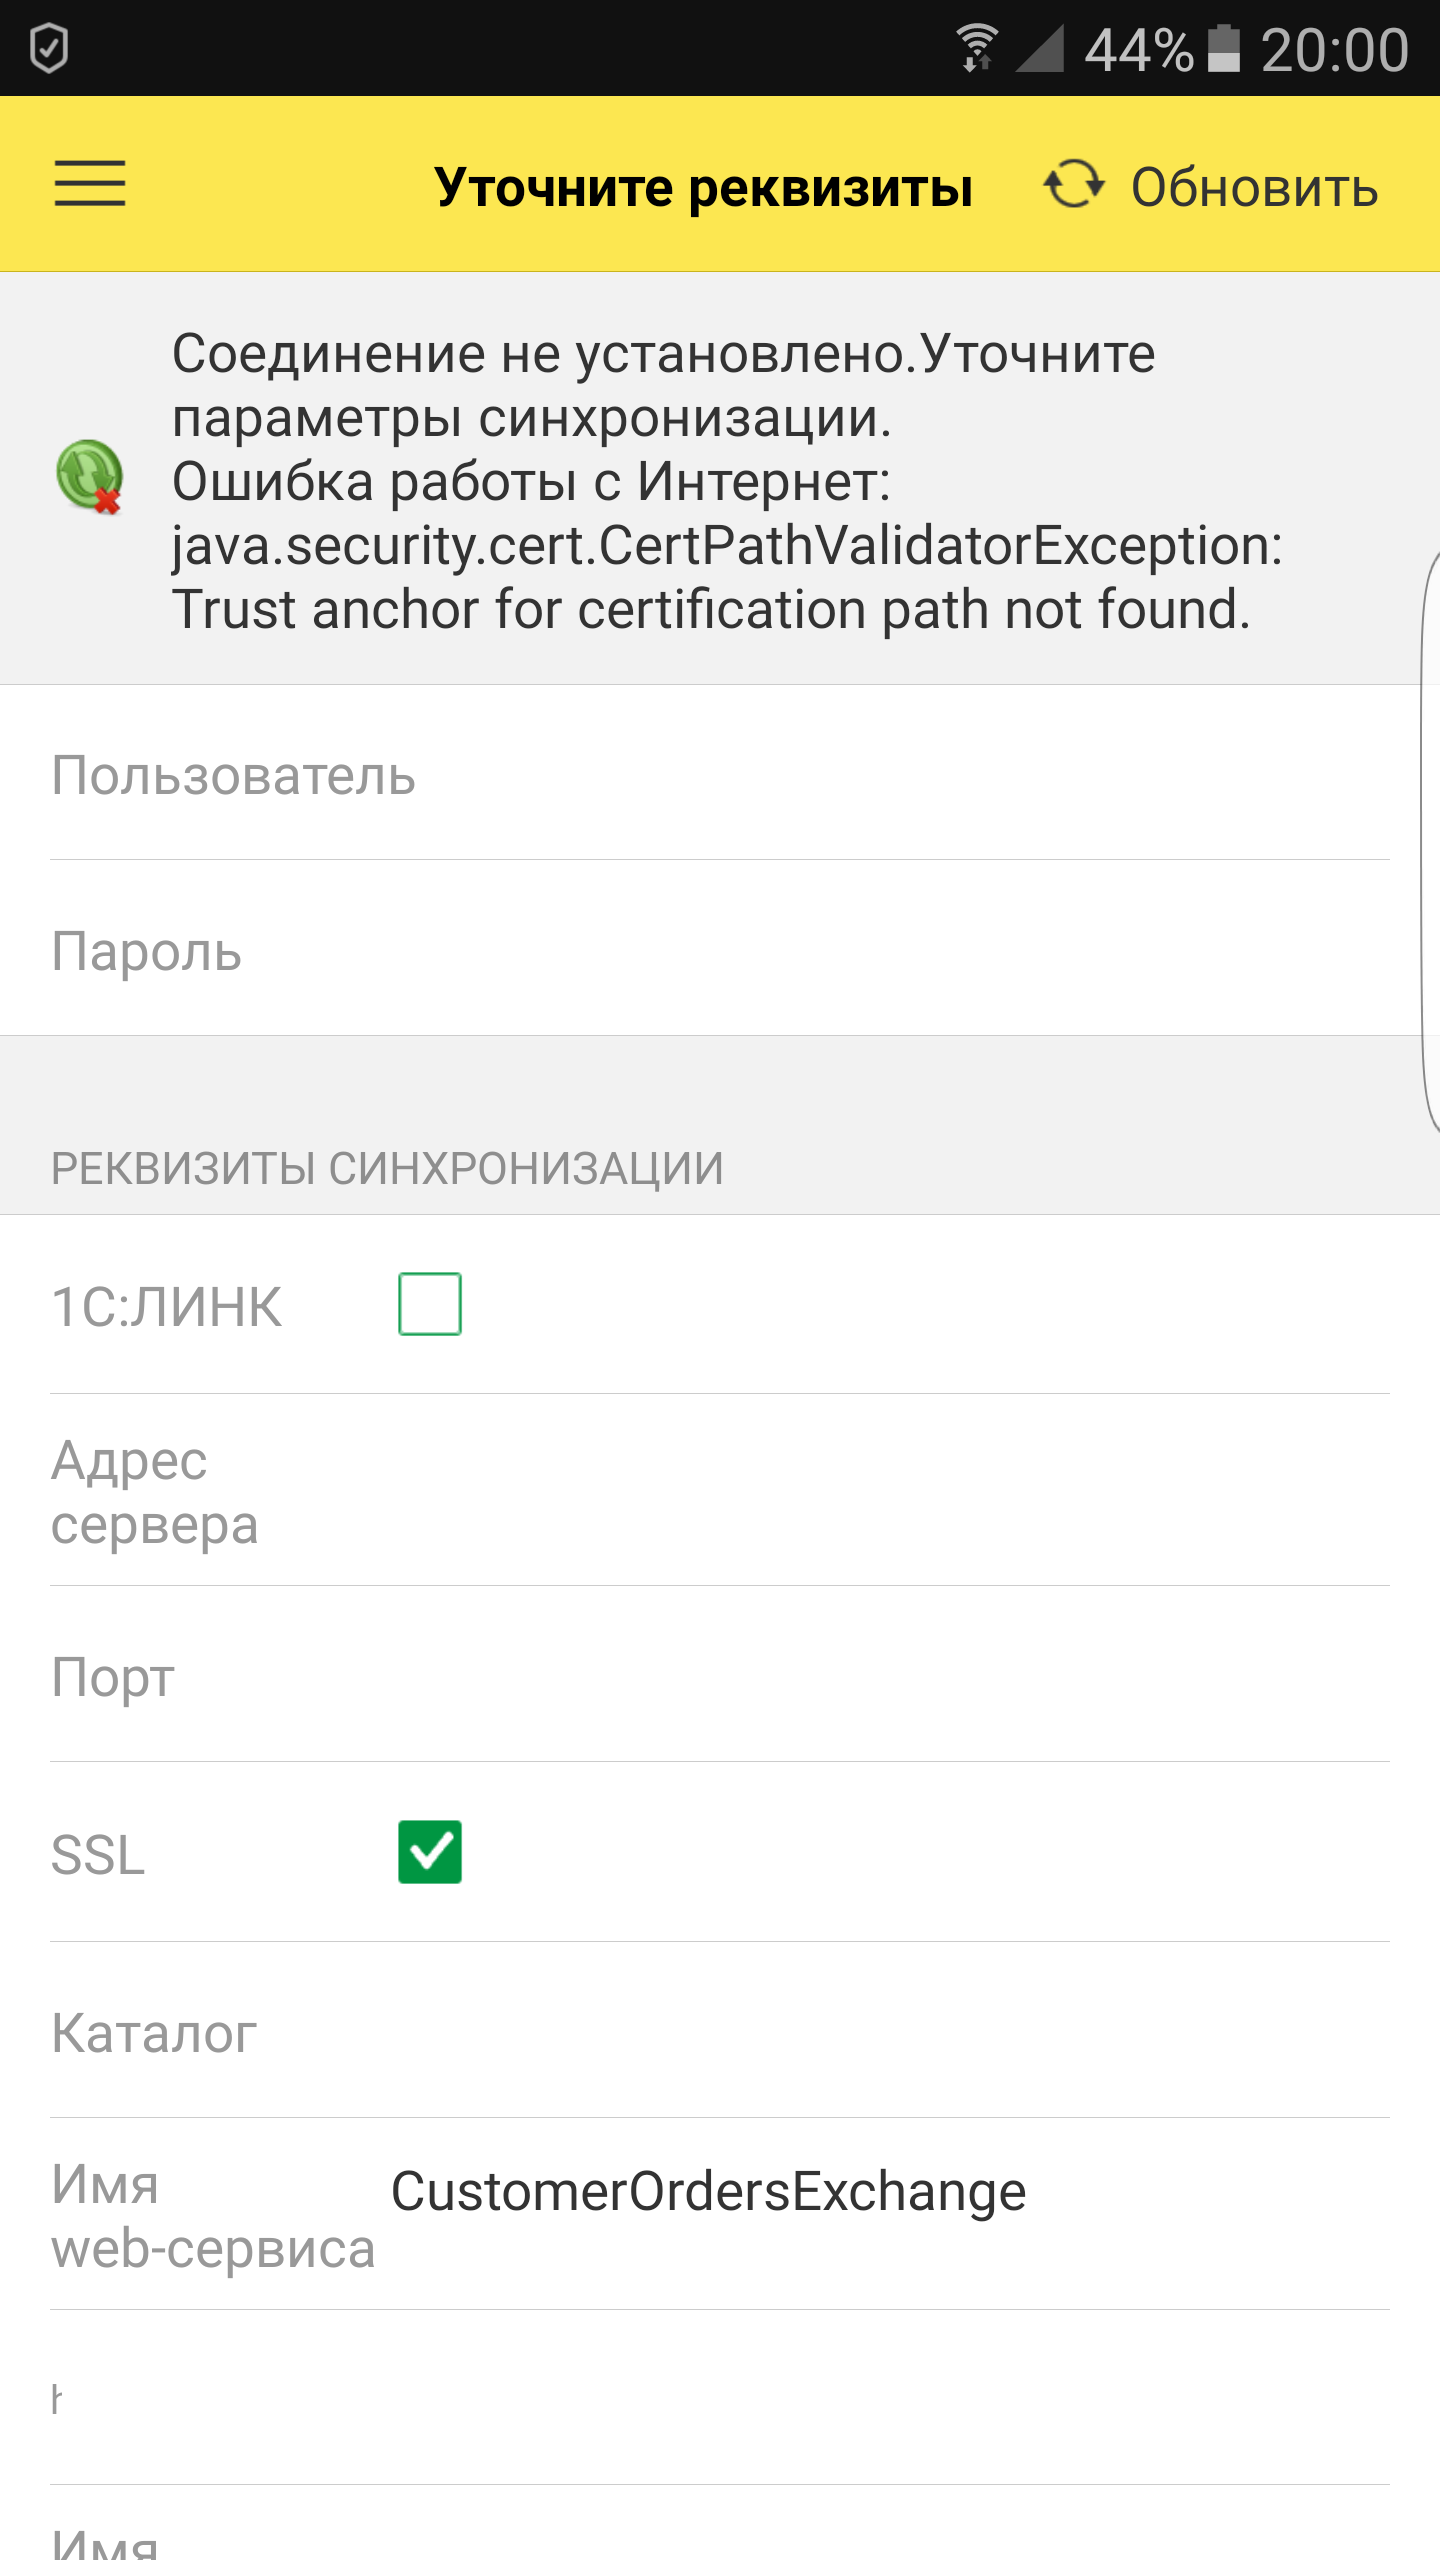
Сейчас при попытке подключения пишет такое:
Невосстановимая ошибка
Ошибка при выполнении запроса POST к ресурсу /e1cib/login:
по причине:
Ошибка HTTP при обращении к серверу:
SSL connect error
Сертификат записан в доверенные, при подключении браузером никаких дополнительных вопросов не задается.
При подключении по https тонким клиентом набор возможностей несколько ограничен:
● Использование клиентских сертификатов не поддерживается.
● Соединение с веб-сервером может быть установлено только в том случае, если сертификат службы сертификации, подписавшей серверный сертификат, присутствует в списке доверенных служб сертификации тонкого клиента. Если его нет в этом списке, тонкий клиент завершит свою работу, в отличие от браузера, который в этой ситуации предложит пользователю самостоятельно принять или отклонить сертификат, полученный от сервера
т.е. берем cert сгенеренный для apache,импортируем на рабочей станции тонкого клиента
набираем в тонком клиенте строку соединения например
соединяемся - смотрим :
Платформа: 1С:Предприятие 8.2 (8.2.18.61)
Конфигурация: Зарплата и управление персоналом, редакция 3.0 (3.0.5.22) (
Copyright © ООО "1C", 2003-2012. Все права защищены
(
Режим: Веб-сервер (сжатие: усиленное)
Приложение: Тонкий клиент
Локализация: Информационная база: русский (Россия), Сеанс: русский (Россия)
Я как смог отменил этот диалог и начал заново, помогло.
Уже не помню, просто Enter жал, кажется.
Но есть такой нюанс: через "файл-открыть" пользователи видят содержимое дисков всего сервера, и очень хотелось бы закрыть им такую возможность. Апач у меня запускается под системной учётной записью винды, соотв. для неё не настроить запрет на доступ файлам и папкам, а если запускать службу от другой учётки - то не понятно как настроить запуск самого Апача. Можете подсказать куда копать?
(Апач 2.2 32х, Виндовз Сервер 2016 стандарт)
Как вариант дополнительной ступени безопасности можно использовать htpasswd как первый уровень авторизации для доступа к опубликованной базе.
Установил АПАТЧ httpd-2.2.25-win32-x86-openssl-0.9.8
На моем компе wsdl открывается и через localhost и через ip (правда из за какой то службы windows 80 порт был занят и я настроил через 81 порт с указанием этого порта в адресной строке)
1. работает
2. те кто спрашивал про ввод пароля и что там не видно их символов - это как в Линкус, пароли вы не увидите, но они примутся командной строкой.
3. те кто спрашивал про SSLMutex данная команда исчезла с версии 2.2. пишите просто Mutex я так понимаю у вас 2.4 уже стоит
4. те кто спрашивал про SSL для IIS прикрурить серт от Апач для Винды не получится. разные они в слепках sha ключей.
На скринах показываю как видно на тестовом 8.3.13.1549
есть два пункта которые меня настораживают/напрягают,
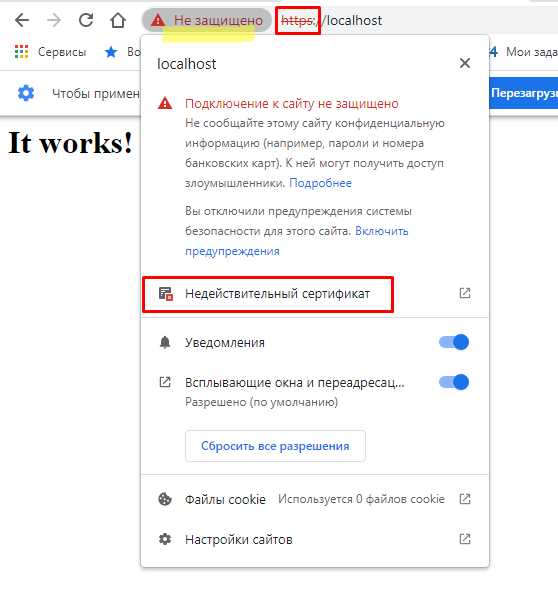
1. почему вижу что "сайт не безопасный"? Кто может ответить? подсказать куда копать?
2. почему 1с при запуске из конфигуратора переходит сразу по "http" а не по "https"? как с это побороть?
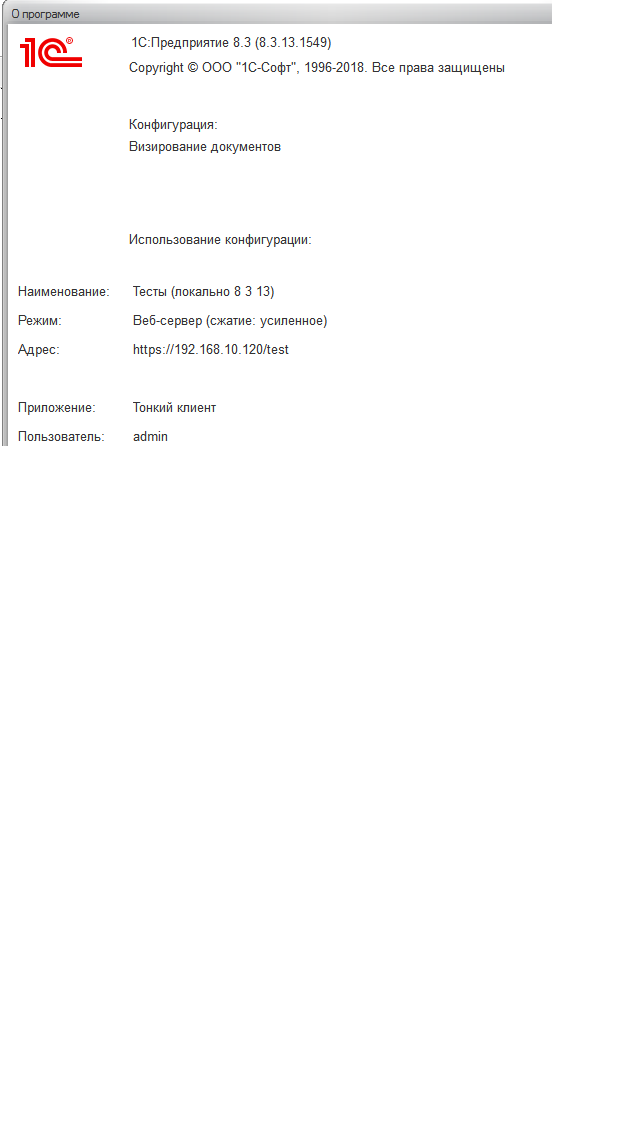
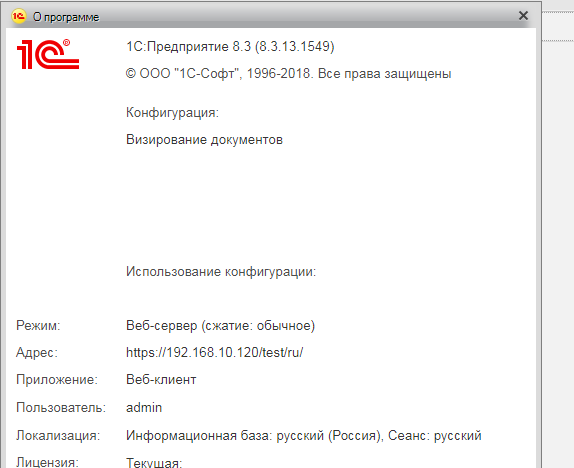

многое смог сделать по данной статье.
и на апач и на iis.
в реальности все намного проще чем тут написано, т.е. настройка делается довольно просто, даже можно все повторить на Linux.
Но есть одна тупая неточность с 1С.
Когда из режима конфигуратора 1С жмешь F5 то тупо попадешь на HTTP вместо httpS и это раздражает.
В httpd.conf добавил такой код:
<IfModule ssl_module>
SSLRandomSeed startup builtin
SSLRandomSeed connect builtin
Mutex default
SSLSessionCache none
</IfModule>
<VirtualHost localhost:443>
SSLEngine On
SSLCertificateFile conf/ssl/my-server.cert
SSLCertificateKeyFile conf/ssl/my-server.key
</VirtualHost> ПоказатьОстался один вопрос: Как заставить Web сервер перенаправлять запросы с http на https?
Нашел такой способ: добавить в конце httpd.conf
<VirtualHost *:80>
ServerName localhost
Redirect /
</VirtualHost>
Но при этом, если попытаться пройти по ссылке , то ничего не получается, перенаправление не срабатывает :(
Есть вариант сделать через файл .htaccess, добавив в него такой код:
RewriteEngine On
RewriteCond %{HTTPS} !on
RewriteRule (.*) https://%{HTTP_HOST}%{REQUEST_URI}
Но сообразить не могу где должен лежать этот файл, если Apache установлен на Windows7.
Windows 10
Добавил ваш код в conf
Получаю такую ошибку:
Syntax error on line 550 of C:/Apache24/conf/httpd.conf: Expected </b><u>Mutex> but saw </IfModule>
В итоге сделал без нее и переадрессации
добавил только:
<IfModule ssl_module>
SSLRandomSeed startup builtin
SSLRandomSeed connect builtin
SSLSessionCache none
</IfModule>
<VirtualHost localhost:443>
SSLEngine On
SSLCertificateFile conf/ssl/my-server.cert
SSLCertificateKeyFile conf/ssl/my-server.key
</VirtualHost>
Взлетело! ЧТо означала </b><u>Mutex>?
В моём случае, проблема была из-за "SSLMutex default" в модуле <IfModule ssl_module>
(Данная директива "SSLMutex" устарела и была заменена на "Mutex" после версии Apache 2.2)
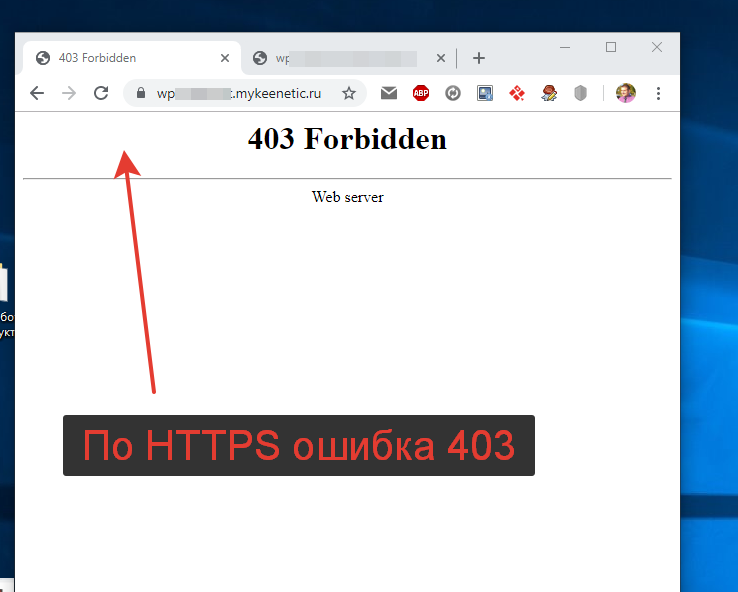
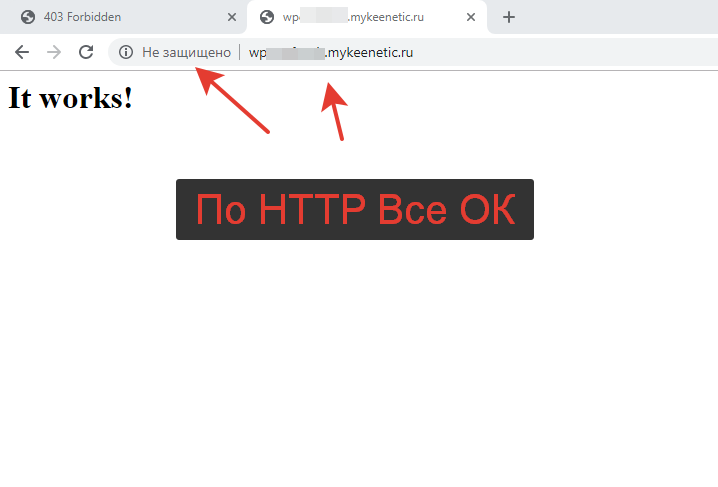
Роутеры Keenetic позволяют использовать собственное доменное имя для проброса портов.
Так вот, создал имя. Указал в настройках порт 443.
Сделал проброс портов на роутере, чтобы извне можно было работать с 1С по HTTPS.
Если заходить по HTTP с помощью этого имени все ок. Работает.
Если же по HTTPS пишет ошибку 403 Forbidden.
Кто знает в чем может быть причина?
The Apache service named reported the following error:
>>> httpd.exe: Could not reliably determine the server's fully qualified domain name, using 192.168.0.103 for ServerName
Что это может значить?
а есть такой опыт? УЦ выдаст сертификат и его закрытый ключ именно в том формате, какой это понимает openssl? и сертификат должен быть именно на доменное имя? А если у нас нед доменного имени, но есть статический белый айпишник - сертификат выдадут?
1. Генерируем сертификат и закрытый ключ для работы SSL любым удобным способом. Я думаю это не проблема для базового администратора. Я создал сертификат для веб-сервера 1С подписав его своим корневым сертификатом УЦ. В таком случае не каких предупреждений в браузере не будет, при условии, что данный корневой сертификат установлен на конечной машине в "доверенные корневые центра сертификации".
2. Ложим сгенерированные сертификат и закрытый ключ в папку ../conf/ssl/
3. Правим httpd.conf:
Listen 443
LoadModule ssl_module modules/mod_ssl.so
ServerName localhost:443
<IfModule ssl_module>
SSLRandomSeed startup builtin
SSLRandomSeed connect builtin
Mutex default
SSLSessionCache none
</IfModule>
<VirtualHost *:80>
ServerName example.local
Redirect /
</VirtualHost>
<VirtualHost *:443>
ServerName example.local
SSLEngine On
SSLCertificateFile conf/ssl/server.crt
SSLCertificateKeyFile conf/ssl/server.key
</VirtualHost> Показать* где, example.local - ваш локальный домен сервера
4. Перезапускаем службу Apache24
Все работает! В результате будет всегда работать перенаправление с http на https протокол.
#ServerName 192.168.0.158
#Redirect / <noindex><a class="is-fancybox" href="/redirect.php?url=aHR0cHM6Ly9leGFtcGxlLmxvY2FsLw==" target="_blank" rel="nofollow">
#</VirtualHost>
не взлетает служба апача с перенаправлением.... пришлось закомментировать :(
На нем "крутится" локальный сайт по HTTP
Добавил SSL-сертификаты.
Провел настройки согласно описаний выше.
При открытии сайта по https открывается страница с сообщением
А мне надо, чтобы открылся "наш сайт".
Как только с бубном не плесал, используя Гугл (менял файл .htfccess).
Результата 0.
Помогите, подскажите!!!
только сниффером проверять - что трафик действительно шифруется? :)
Нужно либо сертификат головного центра включить в доверенные через certmgr.msc либо – в случае работы через тонкого клиента 1С – можно в настройках базы нажать Дополнительно... и выбрать Не проверять сертификат сервера.
да, браузер заругался что соединение не защищено, но в базу-то пустило. Виртуалка, повторюсь - голая, самоподписанные серты, которые на вебсервере генерили - не добавлял на виртуалку. И всё равно в базу пустило. Так и должно быть разве?
Вы можете заказать платную консультацию или разработку у автора. Будет создан приватный заказ на «Бирже заказов» для автора.
№ 146288
Создание 06.08.12 07:33
Обновление 06.08.12 07:33
Просмотры 217659
Загрузки 0
Рейтинг
545
Комментарии 98
Код открыт Не указано
Рубрики Администрирование веб-серверов
Тип файла Нет файла
Платформа 1С:Предприятие 8
Конфигурация 1C:Бухгалтерия
Операционная система Windows
Страна Россия
Отрасль Не имеет значения
Налоги Не имеет значения
Вид учета Не имеет значения
Доступ к файлу Бесплатно (free)