Кроссдоменные HTTP-запросы к 1С
Самое большое удобство в появлении http-сервисов, на мой взгляд, представляет возможность построения web-приложений, реализующих определенный функционал части конфигурации. Это могут быть какие угодно программы, от dashboard-ов до самостоятельных приложений. Практически любые ваши фантазии, подкрепленные возможностью организации rest архитектуры приложения.
В моем случае вопрос стал в разработке личного web-кабинета для системы управления проектами. Главная проблема была в том, что само web-приложение и http-сервис 1С располагаются на разных доменах. Хотя не обязательно все организовывать так сложно. Самый просто пример может выглядеть так: web-сервис от 1С на localhost и страничка html открытая как файл. Причем последняя может попробовать обратиться к сервисам 1С и получит, как это принято говорить, "болт".
ВНИМАНИЕ: Прежде чем вы продолжите читать, я сразу предупрежу: вам должно быть понятны такие вещи, как html, javacript. В противном случае, я предлагаю поставить эту статью в избранное и вернуться позже.
CORS наше все
Поддержка XMLHttpRequest с CORS есть не во всех браузерах. Но с учетом количества пользователей Safari 4+, Chrome 3+, IE 10+ вполне достаточно чтобы рассматривать данную технологию, как основную к использованию.
Пы.сы. я знаю что есть JSONP, но он позволяет только GET-запросы, к тому же имеет и другие ограничения. А проксирование через фреймы заставляет использовать сторонние библиотеки, либо писать жуткие велосипеды.
Начнем с небольшого куска кода (мне удобнее использовать синтаксис angular, но знающие jquery с легкостью прочитают этот код и перепишут).
$http.post('http://localhost/mybase/hs/inbox/user')
        .success(function(data){
            alert('success');
        })
        .error(function(data){
            alert('error');
        });
Данный запрос (при условии иного домена у инициатора) вызовет ошибки следующего характера:
XMLHttpRequest cannot load http://localhost/mybase/hs/inbox/user. No 'Access-Control-Allow-Origin' header is present on the requested resource. Origin 'http://localhost:63342' is therefore not allowed access.
Рассмотрим повнимательнее как сам запрос, так и ответ. И начнем с заголовков. С клиентской стороны все вроде как обычно, но добавлен заголовок с именем домена, откуда делается запрос: Origin: http://localhost:63342
При этом сервер нам вполне доходчиво объясняет что ему не хватает заголовка с определением области доступа (Access-Control-Allow-Origin). Если мы попробуем добавить этот заголовок с указанием "*" в наш ответ, то запрос будет выполнен.
Однако, в свой ответ я добавил еще несколько заголовков для более конкретного описания области доступа.
	Ответ = Новый HTTPСервисОтвет(200);
	Ответ.Заголовки.Вставить("Access-Control-Allow-Origin", "http://localhost:63342");
	Ответ.Заголовки.Вставить("Access-Control-Allow-Methods", "GET, PUT, POST, DELETE, HEAD, OPTIONS");
	Ответ.Заголовки.Вставить("Access-Control-Allow-Credentials", "true");
	Ответ.Заголовки.Вставить("Access-Control-Allow-Headers", "X-Requested-With, origin, content-type, accept");
Такой способ применим, только если в качестве веб-сервера вы используете IIS. Для Apache необходимо делать несколько иначе. В файле httpd.config необходимо внести следующие изменения:
1. Найти строку "#LoadModule headers_module modules/mod_headers.so" и убрать первый символ "#"
2. В раздел "<Directory />" (также при наличии Location, Files) вписать следующее (соответственно указав области доступа более конкретно.):
<IfModule mod_headers.c>
   Header always set Access-Control-Allow-Origin "*"
   Header always set Access-Control-Max-Age "1000"
   Header always set Access-Control-Allow-Headers "X-Requested-With, Content-Type, Origin, Authorization, Accept, Client-Security-Token, Accept-Encoding"
   Header always set Access-Control-Allow-Methods "POST, GET, OPTIONS, DELETE, PUT"
</IfModule>
Вот такое элегантное решение. Без лишних HTTP запросов, без изменения клиентского API.
От автора
Если у вас есть важные дополнения, замечания или критика, пишите, не стесняйтесь, пожалуйста. Все будет учтено, и статья будет дополнена.
Вступайте в нашу телеграмм-группу Инфостарт
Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
См. также
Инструментарий разработчика Роли и права Запросы СКД Разработчик Руководитель проекта 1С:Предприятие 8 Платные (руб)
Инструменты для разработчиков 1С 8.3 и 8.5: Infostart Toolkit. Автоматизация и ускорение разработки на управляемых формах. Легкость работы с 1С.
16500 руб.
02.09.2020 286691 1611 423
Кадровый учет Интеграция Запросы Журналы и реестры данных 1С:Предприятие 8 1C:Бухгалтерия 1С:Зарплата и Управление Персоналом 2.5 1С:Управление торговлей 11 1С:Комплексная автоматизация 2.х 1С:Зарплата и Управление Персоналом 3.x 1С:Управление нашей фирмой 3.0 1C:ERP Россия Управленческий учет Платные (руб)
Готовое решение для автоматизации проверки сотрудников, кандидатов и контрагентов по государственным реестрам и официальным источникам прямо из интерфейса 1С. Сократите время на ручные проверки, минимизируйте риски и храните результаты в единой информационной системе.
18300 руб.
17.06.2026 953 2 0
Инструментарий разработчика Запросы Разработчик 1С 8.3 1С:Бухгалтерия 3.0 1С:Зарплата и Управление Персоналом 3.x Абонемент ($m)
Структура запроса. Обработка визуально показывает, из какого количества подзапросов состоит запрос.
2 стартмани
06.07.2026 5035 65 XSlava 20
Запросы Разработчик 1С 8.3 Россия Бесплатно (free)
Визуальный «Конструктор запроса» 1С, встроенный прямо в VS Code, — аналог конструктора из Конфигуратора и EDT, но без запуска платформы. Расширение читает конфигурацию, выгруженную в файлы, позволяет собрать запрос мышью и генерирует корректный текст на языке запросов 1С (SDBL). Открывает уже существующий текст запроса из кода для правки и — что особенно ценно — сохраняет комментарии при цикле «открыть - править - сохранить». Подходит тем, кто пишет код 1С в VS Code, держит под рукой множество проектов и не хочет ради одного запроса запускать тяжёлый Конфигуратор или EDT.
26.06.2026 10761 Alex_YAM 7
Нейросети Инструментарий разработчика Запросы Разработчик 1С:Предприятие 8 Абонемент ($m)
Консоль запросов 1.0: добавлен ИИ-помощник (запрос в DeepSeek), который помогает быстрее получать каркас Запроса 1С Сформулируйте простое описание; нажмите кнопку – получите результат прямо в консоли. Где дальше его можно дорабатывать и тестировать. 28.5.2026 Добавил "Консоль запросов 2.0" (запрос в DeepSeek + Claude) 4.10.2026 Обновил "Консоль запросов 2.0"
3 стартмани
20.05.2026 9674 46 German4739 72
WEB-интеграция Запросы Разработчик 1С 8.3 Абонемент ($m)
Post1C - это внешняя обработка, которая превращает 1С в полноценный инструмент для тестирования REST API. Всё управление сосредоточено в одном окне: настройка запроса, выполнение, просмотр ответа и генерация кода - без переключения между формами. Аналог Postman, но работающий в привычной среде 1С.
1 стартмани
02.04.2026 4828 106 priem_nv 28
Запросы Механизмы типовых конфигураций Разработчик 1С:Предприятие 8 1С:Управление торговлей 11 Россия Бесплатно (free)
Предлагается обзор работы с объектной моделью запроса по схемам запросов типовым функционалом УТ 11.5.
09.10.2025 13491 aximo 18
Инструментарий разработчика Запросы Разработчик 1С:Предприятие 8 1С:Зарплата и кадры государственного учреждения 3 1С:Зарплата и Управление Персоналом 3.x Абонемент ($m)
QueryConsole1C — расширение, включающее консоль запросов с поддержкой исполняемых представлений — аналогов виртуальных таблиц, основанных на методах программного интерфейса ЗУП. Оно позволяет выполнять запросы с учётом встроенной бизнес-логики, отлаживать алгоритмы получения данных и автоматически генерировать код на встроенном языке 1С.
1 стартмани
16.05.2025 13762 168 zup_dev 32
<configuration>
<system.webServer>
<httpProtocol>
<customHeaders>
<add name="Access-Control-Allow-Origin" value="*" />
</customHeaders>
</httpProtocol>
</system.webServer>
</configuration>
Все заголовки которые перечислены в customHeader будут автоматически добавляться к http-ответам.
Тоже разрабатываю личный кабинет к системе учета заявок на angular.js и http-сервисах 1С, и сейчас застрял на кросс доменной авторизации пользователей.
1. Что мешает установить в XHR
withCredentials = trueAuthorization2. На самом деле, заголовки
Access-Control...OPTIONSimho, правильнее не преодолевать героически самостоятельно созданные проблемы, а выбирать архитектуру, в которой эти проблемы в принципе не возникнут.
У администратора веб-сервера, всегда есть возможность подклеить в и работать безо всяких корсов.
Лучше всего для этих целей подходит nginx, но на apache и iis так же, можно настроить.
Видимо не дорос еще ((.
Сейчас я Access-Control-Allow-Origin в принципе сразу с указанием инициатора возвращаю. Думаю так правильнее как бы.
В общем случае, задать инициатора статически не получится. К серверу могут обращаться с разных доменов и есть возможность одним разрешать, а других посылать.
А еще, проверку cors можно отключить в браузере, запустив его с определенными параметрами командной строки. Например, для Chrome: "C:\Program Files (x86)\Google\Chrome\Application\chrome.exe" --disable-web-security
Для того же Chrome, есть директива --allow-cross-origin-auth-prompt - показывает диалог basic-авторизации, если таковая требуется на кроссдоменном сервере.
angular, backbone, yui, extjs и т.д. знать и использовать, конечно, необходимо. Это - азбука, без которой невозможно разговаривать.
Для построения production веб-приложений, предлагаю ознакомиться с библиотекой большинство ui и data - задач решаются там из коробки без кодирования расстановкой галочек и подготовкой файла описания метаданных
Статью можно дополнить описанием механизма "preflight" запросов. В каких случаях эти запросы отправляются и как их правильно обрабатывать на стороне 1С.
Это бы сэкономило много времени тем кто первый раз столкнулся с CORS.
У меня похожая ситуация - мне нужно отправлять запросы с сайта в http-сервис 1С 8.3.
БД, которая обрабатывает запросы, используют множество пользователей - т.е. без авторизации при подключении к http-сервису никак не обойтись.
GET с Basic авторизацией отрабатывает на ура.
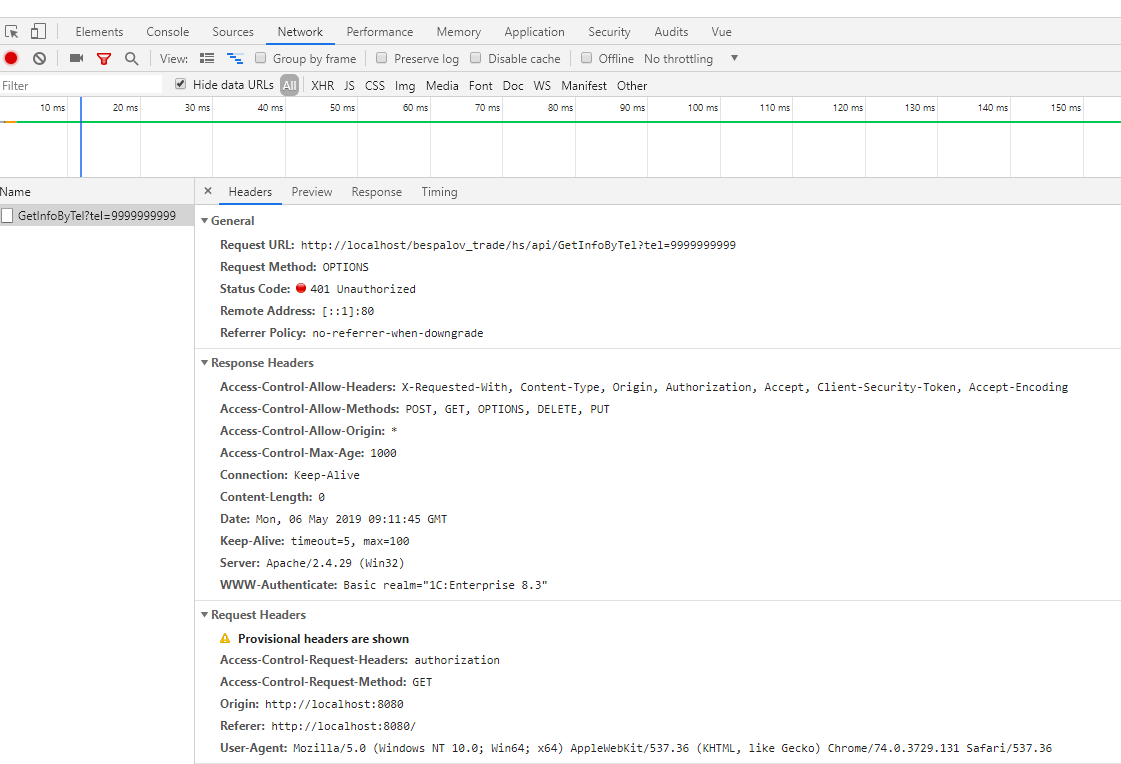
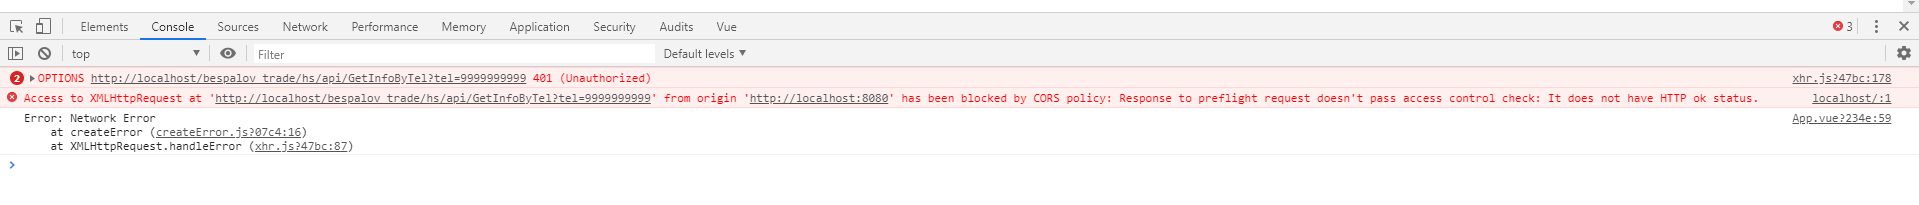
Но когда отправляю этот запрос с браузера - конечно же получаю вначале проверочный запрос OPTIONS. А он уже авторизацию пройти не может.
Подскажите как вырулить из сложившейся ситуации?
Как отправить запросу OPTIONS Ответ = Новый HTTPСервисОтвет(200); без авторизации?
Или все же есть способ заставить его пройти авторизацию?
- Смотришь какой apache установлен: если 2.2 - сносишь - ставишь 2.4 - в нем есть нормальный оператор if (может можно как-то и в 2.2 сделать - хз)
- Идешь в httpd.conf
- Раскомментируешь модуль mod_headers.so
- Ищешь свою <Directory> и добавляешь хедеры для кроссдоменных запросов (лишнее удаляешь) и оборачиваешь SetHandler в условие:
<Directory "путь_будет_твой">
AllowOverride All
Options None
Require all granted
<IfModule mod_headers.c>
Header always set Access-Control-Allow-Origin "*"
Header always set Access-Control-Max-Age "1000"
Header always set Access-Control-Allow-Headers "X-Requested-With, Content-Type, Origin, Authorization, Accept, Client-Security-Token, Accept-Encoding"
Header always set Access-Control-Allow-Methods "POST, GET, OPTIONS, DELETE, PUT"
</IfModule>

<If "(%{REQUEST_METHOD} != 'OPTIONS')">
SetHandler 1c-application
ManagedApplicationDescriptor "путь_будет_твой"
</If>

</Directory>
ПоказатьТеперь проверочный запрос получит пустой ответ с 200 статусом без авторизации, а нужный запрос пойдет с авторизацией.
При повторной публикации настройки apache перетрутся - нужно будет заново обновить конфиг (пока не курил как можно избежать этого).
p.s. ajax Basic авторизация для кириллицы:
'Authorization': 'Basic ' + btoa(unescape(encodeURIComponent('Пользователь' + ':' + 'Пароль')))
добавил в POST ответ
 Ответ = Новый HTTPСервисОтвет(200);
    Ответ.Заголовки.Вставить("Access-Control-Allow-Origin", "http://localhost:63342");
    Ответ.Заголовки.Вставить("Access-Control-Allow-Methods", "GET, PUT, POST, DELETE, HEAD, OPTIONS");
    Ответ.Заголовки.Вставить("Access-Control-Allow-Credentials", "true");
    Ответ.Заголовки.Вставить("Access-Control-Allow-Headers", "X-Requested-With, origin, content-type, accept");
также в конфигурационный файл добавил
<httpProtocol>
<customHeaders>
<add name="Access-Control-Allow-Origin" value="*" />
</customHeaders>
</httpProtocol>
по прежнему ошибка 401
1) В web.config ничего писать не обязательно (по крайней мере я у себя ничего там не прописывал). Достаточно указать в заголовки ответа
Ответ.Заголовки.Вставить("Access-Control-Allow-Origin", "");
Ответ.Заголовки.Вставить("Access-Control-Allow-Headers", "*");
2) Добавить метод OPTIONS в нужном шаблоне с ответом 200. Ну и не забыть для OPTIONS указать такие же заголовки
По поводу заголовков
Ответ.Заголовки.Вставить("Access-Control-Allow-Origin", "");*REST запросов и без авторизации- так как запрос options идет без заголовка "Authorization", и 1с не авторизовывает и кидает ошибку 401
что я не так делаю?
let body = {
data:'14.12.2018',
smena:'Смена Дневная'
};
var xhr = new XMLHttpRequest();
xhr.withCredentials = true;
xhr.open('POST', serviceURL , true);
xhr.setRequestHeader('Content-Type', 'application/json; charset=utf-8"');
xhr.setRequestHeader('Cache-Control', 'no-cache');
xhr.setRequestHeader('Authorization', "BASIC "+window.btoa(unescape(encodeURIComponent(user+":"+pass))));
xhr.on readystatechange = function() {
if (this.readyState === 4) {
if (this.status === 200) {
alert(this.responseText);
} else {
console.log('ошибка '+this.responseText);
}
}
};
var formData = JSON.stringify(body);
xhr.send(formData);
в iis 8.5 добавил все эти заголовки вместо 1С
"Access-Control-Allow-Origin", "http://localhost:8383");
"Access-Control-Allow-Methods", "GET, PUT, POST, DELETE, HEAD, OPTIONS");
"Access-Control-Allow-Credentials", "true");
"Access-Control-Allow-Headers", "X-Requested-With, origin, content-type, accept");
выходит ошибка
OPTIONS 401 (Unauthorized)
Access to XMLHttpRequest at 'http://192.168.1.40/HTTP_PRR/hs/prr' from origin 'http://localhost:8383' has been blocked by CORS policy: Response to preflight request doesn't pass access control check: It does not have HTTP ok status.
Request URL:
Request Method: OPTIONS
Status Code: 401 Unauthorized
Remote Address: 192.168.1.40:80
Referrer Policy: no-referrer-when-downgrade
Response Headers
Access-Control-Allow-Credentials: true
Access-Control-Allow-Headers: Origin, X-Olaround-Debug-Mode, Authorization, Accept, WWW-Authenticate
Access-Control-Allow-Methods: GET, POST, DELETE, HEAD, PUT, OPTIONS
Access-Control-Allow-Origin:
Access-Control-Expose-Headers: X-Olaround-Debug-Mode, X-Olaround-Request-Start-Timestamp, X-Olaround-Request-End-Timestamp, X-Olaround-Request-Time, X-Olaround-Request-Method, X-Olaround-Request-Result, X-Olaround-Request-Endpoint
Cache-Control: private
Content-Length: 6293
Content-Type: text/html; charset=utf-8
Date: Wed, 09 Jan 2019 07:01:13 GMT
Server: Microsoft-IIS/8.5
WWW-Authenticate: Basic realm="1C:Enterprise 8.3"
X-Powered-By: ASP.NET
Request Headers
! Provisional headers are shown
Access-Control-Request-Headers: authorization,content-type
Access-Control-Request-Method: POST
Origin:
Referer:
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/71.0.3578.98 Safari/537.36
1. В HTTP-сервисе добавляем к каждому POST запросу дополнительный метод OPTIONS, который отвечает с заголовками:
"Access-Control-Allow-Origin", "*"
"Access-Control-Allow-Methods", "POST"
"Access-Control-Allow-Headers", "Origin, X-Requested-With, Content-Type, Accept, Authorization"
2. Добавляем в конфигурацию новую роль, что-то типа "Анонимный". Роли даем права на все Preflight-запросы (они же OPTIONS) в нашем HTTP-сервисе.
2. Создаем нового пользователя в базе, даем ему роль "Анонимный" и устанавливаем ему доменную аутентификацию пользователя \\NT AUTHORITY\IUSR (это пользователь под которым работает служба IIS). Если у вас она запущена под другим пользователем, надо указать его.
И вуаля - Preflight запросы проходят без авторизации, а нужные с авторизацией :)
Спасибо Вам, добрый человек. Ваше решение, единственно работающее для меня )
httpd.conf
--------------------------------------
LoadModule headers_module modules/mod_headers.so
LoadModule rewrite_module modules/mod_rewrite.so
Header always set Access-Control-Allow-Origin "*"
Header always set Access-Control-Allow-Headers "origin, content-type, authorization"
Header always set Access-Control-Allow-Methods "PUT, GET, POST, DELETE, OPTIONS"
Header always set Access-Control-Allow-Credentials true
RewriteEngine On
RewriteCond %{REQUEST_METHOD} OPTIONS
RewriteRule ^(.*)$ $1 [R=200,L]
Спасибо, ваш метод работает, когда параметры размещены в конце файла httpd.conf
Если в тегах Directory, тогда "problem: HTTP status of preflight request didn't indicate success"
1) Как на запрос "preflight " сделать перезапись ответа "RewriteRule ^(.*)$ $1 [R=200,L]" только для определённой публикации?
2) Как без перезаписи отвечать на пред полётные запросы?
# 1c publication
Alias "/ZUP11" "C:/Users/a.tyurin/Documents/webpub/testzup11/"
<Directory "C:/Users/a.tyurin/Documents/webpub/testzup11/">
AllowOverride All
Options None
Require all granted
SetHandler 1c-application
ManagedApplicationDescriptor "C:/Users/a.tyurin/Documents/webpub/testzup11/default.vrd"
Header always set Access-Control-Allow-Origin "*"
Header always set Access-Control-Allow-Headers "origin, content-type, authorization"
Header always set Access-Control-Allow-Methods "PUT, GET, POST, DELETE, OPTIONS"
Header always set Access-Control-Allow-Credentials true
RewriteEngine On
RewriteCond %{REQUEST_METHOD} OPTIONS
RewriteRule ^(.*)$ $1 [R=200,L]
</Directory>
обязательное требование:
Options FollowSymLinks
см. примечание к RewriteRule
Header always set Access-Control-Allow-Headers "origin, content-type, authorization"
Header always set Access-Control-Allow-Methods "PUT, GET, POST, DELETE, OPTIONS"
Header always set Access-Control-Allow-Credentials true
RewriteEngine On
RewriteCond %{REQUEST_METHOD} OPTIONS
RewriteRule ^(.*)$ $1 [R=200,L]
Разместил в конце http.conf
Переделал метод запроса из option в post и начал получать информацию
Спасибо огромное!
На тонком клиенте сиё работает, а на веб-клиенте - нет. Пишет:
Ошибка при вызове метода контекста (Ошибка установки соединения)
по причине:
Ошибка установки соединения
Результат = Ждать Соединение.ОтправитьДляОбработкиАсинх(HTTPЗапрос);
CORS заголовки я вроде бы добавил. Но правильно ли?
код этой поцедуры:
&НаКлиенте
Асинх Процедура ОтправитьФайлНаКлиенте1(Текст)

	ИмяВторогоПараметра = "catalog_code";
	Разделитель = СтрЗаменить(Новый УникальныйИдентификатор(), "-", "");

	Тело = Новый ПотокВПамяти();

	ЗаписьДанных = Новый ЗаписьДанных(Тело, КодировкаТекста.UTF8);//,, Символы.ВК + Символы.ПС, "");
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("--" + Разделитель, КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("Content-Disposition: form-data; name=""catalog_file""; filename=""" + ИмяФайлаДляЗагрузки + """", КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("Content-Type: text/csv", КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("", КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьАсинх(ПолучитьДвоичныеДанныеИзСтроки(Текст, КодировкаТекста.UTF8));
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("--" + Разделитель, КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("Content-Disposition: form-data; name=" + ИмяВторогоПараметра + ";", КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("", КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("chemodany", КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("--" + Разделитель + "--", КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗаписатьСтрокуАсинх("", КодировкаТекста.UTF8);
	Ждать ЗаписьДанных.ЗакрытьАсинх();

	ДанныеТела = Тело.ЗакрытьИПолучитьДвоичныеДанные();

	Заголовки = Новый Соответствие;
	Заголовки.Вставить("Access-Control-Allow-Origin", "*");
    Заголовки.Вставить("Access-Control-Allow-Methods", "POST");
    Заголовки.Вставить("Access-Control-Allow-Headers", "Origin, X-Requested-With, Content-Type, Accept, Authorization");


	Заголовки.Вставить("Content-Type", "multipart/form-data; boundary=" + Разделитель);
	Заголовки.Вставить("X-Api-Key", "_ключ_скрыт_");

	HTTPЗапрос = Новый HTTPЗапрос("/api/v1/catalogs/upload/", Заголовки);
	HTTPЗапрос.УстановитьТелоИзДвоичныхДанных(ДанныеТела);
	ssl = Новый ЗащищенноеСоединениеOpenSSL;
	Соединение = Новый HTTPСоединение("platform.chatix.su",443,,,,, ssl);

	Результат = Ждать Соединение.ОтправитьДляОбработкиАсинх(HTTPЗапрос);

	// Проверка результата
    Если Результат.КодСостояния = 200 Тогда
        Сообщить("Файл успешно отправлен.");
    Иначе
        Сообщить("Ошибка: " + Результат.КодСостояния);
        Сообщить(Результат.ПолучитьТелоКакСтроку());
	КонецЕсли;

КонецПроцедуры

ИмяФайлаДляЗагрузки = "your-catalog.csv";
ПоказатьВы можете заказать платную консультацию или разработку у автора. Будет создан приватный заказ на «Бирже заказов» для автора.
№ 393456
Создание 30.08.15 11:24
Обновление 13.09.16 22:35
Просмотры 33518
Загрузки 0
Рейтинг
56
Комментарии 40
Код открыт Не указано
Рубрики Запросы
Кому Разработчик
Тип файла Нет файла
Платформа 1С:Предприятие 8
Конфигурация Универсальные
Операционная система Не имеет значения
Страна Не имеет значения
Отрасль Не имеет значения
Налоги Не имеет значения
Вид учета Не имеет значения
Доступ к файлу Бесплатно (free)