Настройка прав доступа в большой компании при запущенной ситуации
Администрирование - Роли и права

Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
Порядок действий:
1. Подготовка информации о требуемых правах, полномочиях
1.1 Составляем список всех объектов метаданных, которые не входят в состав стандартных подсистем (считаем, что по ним права настроены правильно).
Сформировать список можно кодом вроде этого:
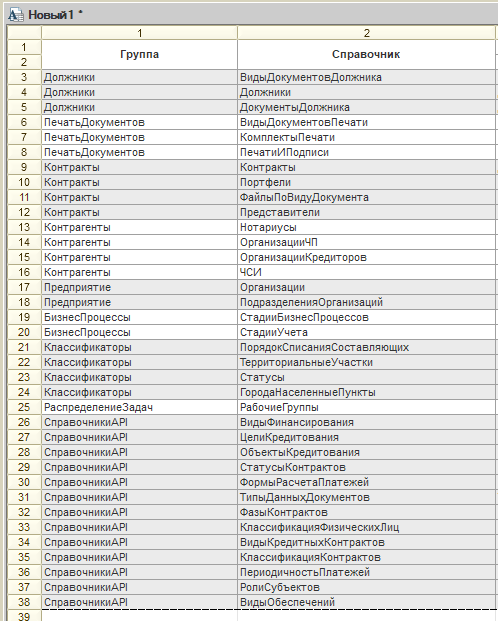
1.2 Полученный табличный документ открываем в редакторе конфигуратора, проставляем логическое соотношение объектов по группам.
Результат выглядит примерно так:
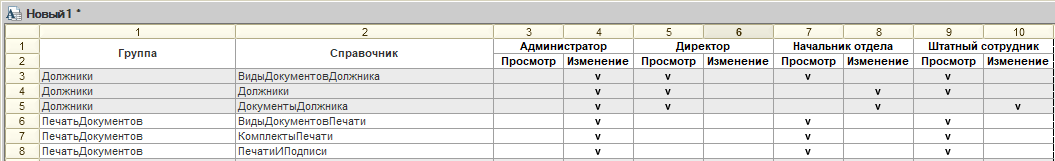
1.2 Добавляем колонки с зонами ответственности (это будут профили доступа), отмечаем в ячейках получившейся кросс-таблицы разрешения
Пример:
2. Получение информации о фактических правах
2.1 В целевой конфигурации создаем корневую подсистему, в составе которой которой создаем подсистемы, идентичные группам в подготовленном табличном документе. В состав созданных подсистем включаем объекты метаданных по данным нашего табличного документа. Распределить нетиповые объекты метаданных по созданным подсистемам удобно таким способом:
2.1.1 Удаляем все нетиповые подсистемы
2.1.2 В отборе по подсистемам дерева метаданных устанавливаем отбор "<Не входящие в подсистемы>"
2.1.3 На каждом объекте метаданных в дереве конфигурации через контекстное меню вызываем "Дополнительно" и флажком отмечаем целевую подсистему. Распределенные объекты метаданных исчезают из дерева конфигурации (не соответствует отбору)
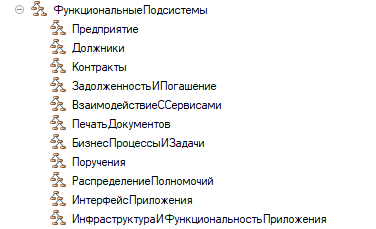
Это функциональная подсистема, после настройки профилей и прав ее можно удалить. Выдержка с ИТС:
1.2. В общем случае, подсистема, логически объединяющая некоторый набор объектов метаданных, может не совпадать с одним разделом командного интерфейса приложения. Для логического объединения набора объектов метаданных по функциональному признаку рекомендуется заводить в конфигурации отдельную иерархию подсистем, не включенных в командный интерфейс
2.2 Создаем профили групп доступа, идентичные зонам ответственности в табличном документе. Создаем профили и роли по стандартам библиотеки стандартных подсистем.
Подробная информация о создании профилей доступа и ролей тут. Главное:
В составе профилей групп доступа должны быть роли на чтение объектов метаданных или на добавление/изменение:
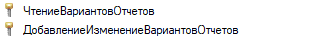
Не должно быть ролей, в которых есть права доступа на несвязанные логически между собой объекты метаданных.
Если профили групп доступа и их состав ролей создавались и прописывались в модулях "УправлениеДоступом", то в в режиме 1С:Предприятие запускаем обработку "Обновление вспомогательных данных" для выставления ролей по профилям в базе данных. Все работы проводятся на копии базы данных или пустой базе данных. Обработка находится в каталоге поставки библиотеки стандартных подсистем.
3. Сравнение целевых и фактических прав доступа
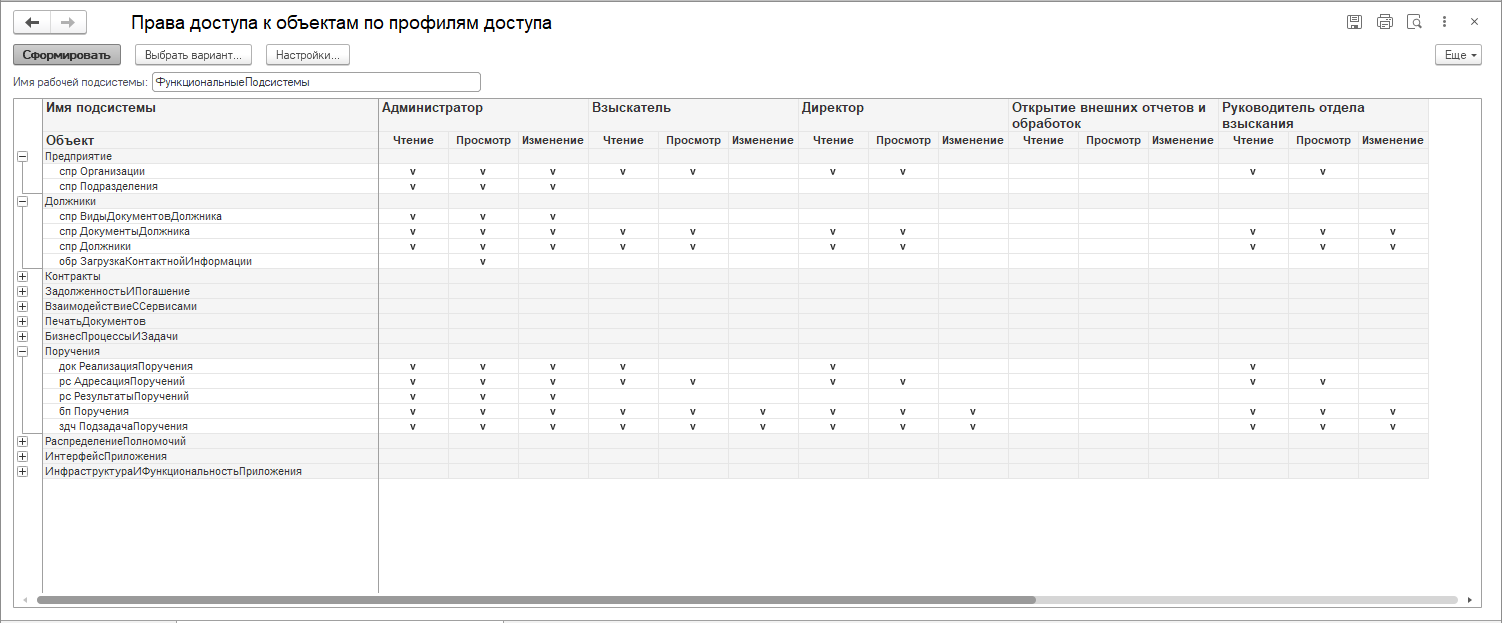
3.1 Формируем отчет по правам доступа. Задача отчета - найти права на чтение, просмотр или изменение каждого нашего объекта метаданных среди ролей, находящихся в составе профилей доступа.
Ссылка на отчет в конце статьи, вот его функция получения данных и результат формирования:
4. Работаем
И так, на данном этапе у нас есть:
• Отсортированные по подсистемам объекты метаданных
• Табличный документ с нужными правами
• Сформированный отчет с фактическими правами
4.1 Начинаем работать руками:
4.1.1 Сравниваем наш табличный документ с отчетом, ищем профиль с расхождением между нужными и фактическими правами.
4.1.2 В найденном профиле ищем роль, через которую есть право, которого не должно быть, или наоборот.
4.1.3 Редактируем, исправляем роль или профиль.
4.1.4 Формируем отчет и на возвращаемся на пункт 4.1.1
4.2 Когда все сделано, распределяем пользователей базы данных:
4.2.1 Исключаем пользователей из состава ранних, неправильных групп доступа.
4.2.2 Снимаем оставшиеся нетиповые роли у пользователей в конфигураторе
4.2.3 Через пользовательский интерфейс БСП распределяем пользователей по нашим профилям доступа (используя группы доступа).
Тестировал на версии 8.3.17.1386 (x64).
Готово. Пользователи получили нужные права.
Подготовьтесь к визитам и звонкам со всех отделов.
Вступайте в нашу телеграмм-группу Инфостарт