Атаки на уничтожение IT инфраструктуры. Тренд последних лет
Администрирование - Информационная безопасность
Когда атаки на уничтожение становятся отдельным классом угроз
Долгое время компании строили модели угроз, нарушителя, которые являются основой для разработки системы защиты и обеспечения безопасности, рассуждая примерно так: «Мы коммерческая компания, производим ковры и стулья. Выручка минимальная. Кому мы нужны?»
Исходя из экономической логики – хакерам просто неинтересно атаковать такие цели, –строились системы защиты. Подход работал, пока большинство атак предполагало монетизацию. Инфраструктуру шифровали ради выкупа, базы клиентов похищали для продажи, доступ к системам использовали для вывода денег. Компания могла оценить свои активы и примерно понять, насколько она привлекательна для преступников.
Если обобщить, то атаки прежнего типа выглядели примерно, как на схеме ниже. Здесь представлен сценарий с шифровальщиком и последующим выкупом:
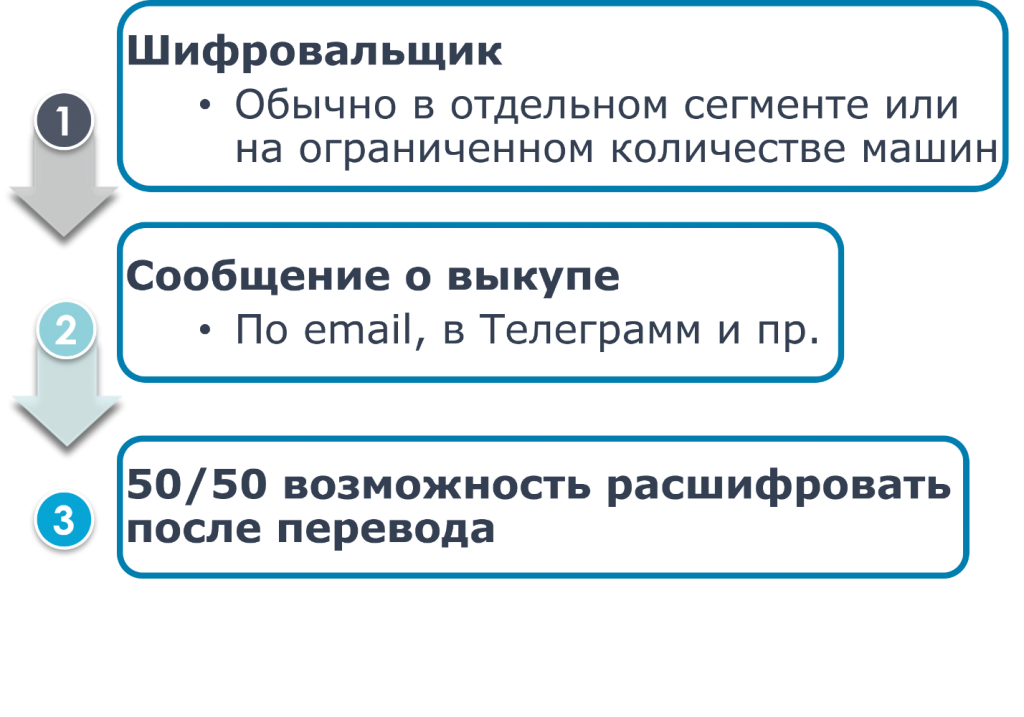
Другой пример: происходит атака, через какое-то время появляется объявление на теневых площадках о продаже базы. Либо же данные публикуются через Telegram-каналы и предоставляется доступ к ним. Либо появляется объявление с попыткой продать эту базу. Разные варианты были, но объединяло их одно – экономическая выгода для атакующих.
После 2022 года ситуация начала меняться. Мы наблюдали атаки на организации самого разного масштаба и профиля, а примерно с 2024 года стали регулярно встречать сценарии, в которых финансовая мотивация не просматривается. И особенно заметным этот тренд стал в 2025 году.
Что происходит сейчас? Злоумышленники проникают в инфраструктуру, но не требуют выкуп и не всегда похищают данные. Они просто выводят системы из строя. Для бизнеса последствия могут быть тяжелее обычной утечки: останавливаются продажи и производство, теряются учетные данные и резервные копии, а восстановление занимает недели или месяцы.
Что показывают расследования RTM Group
Профиль RTM Group объединяет расследование компьютерных инцидентов, судебную экспертизу, аудит информационной безопасности и тестирование на проникновение. Это позволяет сопоставлять результаты проверок с тем, как атаки развиваются в реальной инфраструктуре и какие следы остаются после них.
Главное наблюдение последних лет: разрушительная атака необязательно основана на уникальном вредоносном коде. Чаще злоумышленники используют доступные инструменты, известные способы закрепления и уязвимости в организации процессов. Сложность заключается не в одном техническом приёме, а в выстроенной цепочке действий.
Во многих расследованных сценариях одним из ключевых звеньев становился сотрудник. Он запускал полученный файл, отключал защиту, устанавливал программу удалённого доступа или подключал постороннее оборудование. Поэтому защита, рассчитанная только на внешний периметр, может не сработать.
Сценарий первый: шифрование без требования выкупа
Шифровальщик традиционно воспринимают как инструмент вымогательства: злоумышленник блокирует данные и предлагает ключ за деньги. В атаках на уничтожение тот же класс программ применяется иначе: инфраструктуру шифруют, но требований не предъявляют. Восстановление становится единственной целью компании, а не частью переговоров с атакующей стороной.
В одном из расследованных нашими экспертами случаев организация начала фактически заново собирать инфраструктуру. Через два месяца атака повторилась. Причина оказалась не в особой стойкости вредоносной программы: сохранился исходный канал проникновения, связанный с действиями сотрудников и повторным подключением похожего оборудования.
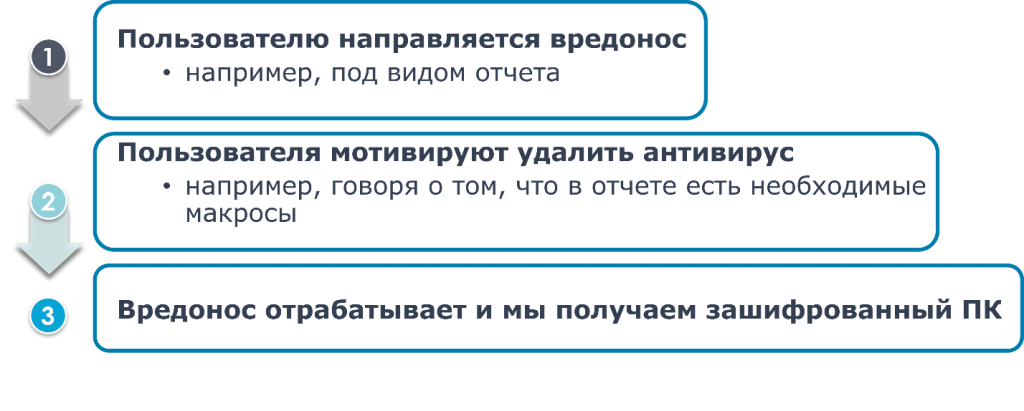
Типовая цепочка представлена на схеме ниже. Что происходит? Злоумышленники связываются с сотрудником компании, чтобы тот помог им либо занести опасное приложение, либо открыть из своей личной почты, либо другим способом активировать. Конечно, отключив средства антивирусной защиты. Казалось бы, это сделать не получится, потому что большинство сотрудников работает в домене. Однако, во многих организациях, например, компьютеры бухгалтеров выведены за домен, и они работают с административными правами. Одного из таких сотрудников могут убедить отключить средства антивирусной защиты, либо удалить их. И после запустить нужное злоумышленнику приложение. Особенно уязвимы рабочие станции, выведенные из домена, и учетные записи с избыточными административными правами. Если пользователь может удалить антивирус и установить любое приложение, техническая защита начинает зависеть от одного решения человека.
Как разорвать цепочку?
-
убрать постоянные административные права у пользователей и применять принцип минимальных привилегий;
-
контролировать установку, удаление и изменение программного обеспечения;
-
получать уведомления об отключении средств защиты и других критичных изменениях;
-
после инцидента устранять не только последствия, но и первоначальный канал проникновения;
-
проверять сегментацию сети, резервное копирование и возможность восстановления в изолированной среде.
Сценарий второй: легальная программа удалённого управления
Для проникновения не всегда нужен вредонос. Сотрудника могут убедить установить легальное средство удалённого управления под видом помощи, проверки или выполнения важного поручения. После подключения злоумышленник получает доступ к рабочей станции и начинает развивать атаку внутри сети.
Для того, чтобы убедить работника предоставить удалённое управление, используются самые разные предлоги. Был случай, одной сотруднице внушили, что она спецагент и занимается защитой интересов государства, устанавливая это ПО. Это она рассказывала на допросе.

Этот сценарий опасен тем, что отдельные действия могут выглядеть штатно: пользователь сам устанавливает разрешённое приложение, соединение инициируется с его компьютера, а атакующий работает через полноценный интерфейс системы. Обычного антивируса здесь недостаточно.
Как разорвать цепочку?
-
запретить самостоятельную установку программ и сформировать перечень допустимого ПО;
-
контролировать запуск средств удалённого администрирования и исходящие соединения;
-
ограничить права учетных записей и разделить пользовательские и административные роли;
-
обучить сотрудников проверять необычные поручения по независимому каналу связи;
-
проводить учебные фишинговые кампании и разбирать результаты с командами.
По результатам внутренних экспериментов RTM Group, обучение заметно снижало долю сотрудников, открывающих проверочные письма: с очень высоких значений до уровня около 7–10%. Конкретный результат зависит от методики и аудитории, но сам эффект устойчив: короткое и регулярное обучение работает лучше формального ежегодного инструктажа.
Сценарий третий: посторонний Wi Fi адаптер
Один из самых показательных сценариев связан с обычным Wi-Fi-адаптером. Под влиянием злоумышленников сотрудник самостоятельно покупает устройство (в расследованных нами случаях – на Ozon и Wildberries), приносит его в офис, подключает к рабочей станции и настраивает раздачу сети по полученным инструкциям. Атакующие в этот момент могут находиться рядом с офисом, например, на парковке. Подключившись к адаптеру, они получают точку входа через полноценную рабочую станцию и затем пытаются перейти в основную сеть организации. В расследованных нами случаях инструкции сотрудникам передавались через Telegram.
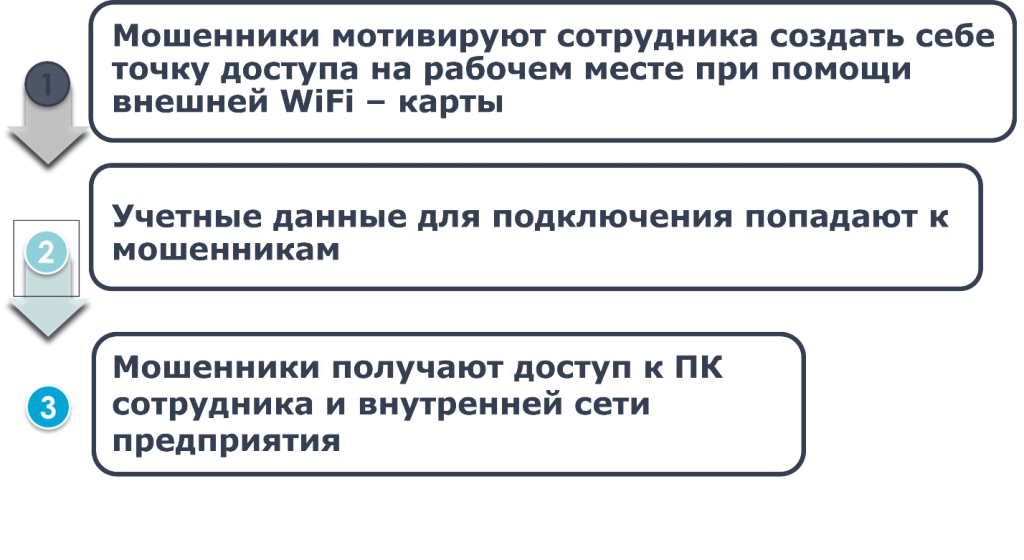
Примечательно, что вредоносное ПО в такой атаке может практически не использоваться. Злоумышленник работает в системе вручную, а сотруднику заранее объясняют, почему обращения службы IT или информационной безопасности нужно игнорировать. Техническая и психологическая части атаки дополняют друг друга.
Если развернуть атаку на стенде, она выглядит так, как на картинках.

Как разорвать цепочку?
-
вести инвентаризацию подключённого оборудования и реагировать на появление новых устройств;
-
ограничить использование USB-устройств и беспроводных адаптеров политиками безопасности;
-
контролировать сетевую активность рабочих станций и появление нештатных точек доступа;
-
сегментировать сеть, чтобы компрометация одного компьютера не открывала путь ко всей инфраструктуре;
-
обучать сотрудников распознавать сценарии давления, секретности и ложной срочности.
Почему сотрудники соглашаются помогать атакующим
Не стоит объяснять подобное поведение только невнимательностью или недостатком знаний. Социальные инженеры используют авторитет, срочность, страх и потребность человека почувствовать собственную значимость. Сотруднику могут сообщить, что он помогает расследованию, защищает компанию или выполняет конфиденциальное поручение.
В определённый период жизни даже обычно осторожный человек может стать более внушаемым: например, после конфликта, увольнения, во время спешки на проекте или тендере, или в другой ситуации, снижающей критичность восприятия. Поэтому невозможно один раз выбрать “надежных людей” и считать человеческий фактор закрытым.
Обучение должно не запугивать, а давать простой алгоритм: остановиться, не выполнять необычное действие, проверить личность собеседника по независимому каналу и сообщить службе безопасности. Важно, чтобы сотрудник не боялся признаться в ошибке: чем раньше организация узнает о подозрительном контакте, тем больше шансов остановить атаку.
Какие меры дают наибольший эффект
На рынке существуют десятки классов средств защиты, но бюджет и число специалистов ограничены почти у любой организации. Поэтому начинать нужно не с закупки очередного продукта, а с понимания конкретных сценариев атаки и критических точек контроля. И только после этого искать подходящее решение. Базовым решением обычно является SGRC.
Для описанных цепочек приоритетны следующие меры:
-
актуальная инвентаризация программного обеспечения и оборудования (ITAM и SAM - классы);
-
принцип минимальных привилегий и регулярная проверка прав доступа;
-
контроль установки программ, подключения устройств и изменения настроек защиты;
-
сегментация сети и ограничение перемещения между её зонами;
-
мониторинг событий на рабочих станциях и в сетевом трафике;
-
защищённые и проверяемые резервные копии, а также отработанный план восстановления;
-
регулярное обучение сотрудников и практические проверки устойчивости к социальной инженерии (LMS-решения).
Оптимальная периодичность обучения зависит от рисков и состава персонала. Для большинства компаний разумный ориентир – один раз в полгода или год, но программы следует менять: повторение одного и того же курса быстро превращается в формальность. Между обучающими циклами полезны короткие напоминания и имитационные проверки.
Аудит должен проверять не наличие документов, а способность остановить атаку
Разрушительные атаки показывают разрыв между формальным соответствием и реальной защищённостью. Политики могут быть утверждены, антивирус установлен, резервное копирование настроено – и всё же один пользователь с административными правами способен открыть злоумышленнику дорогу в сеть.
Поэтому технический аудит важно строить вокруг практических вопросов: увидит ли компания подключение нового устройства, заметит ли удаление защитного ПО, остановит ли несанкционированную программу удалённого доступа, сможет ли изолировать рабочую станцию и восстановить критичные системы из резервной копии.
Пентест дополняет такую проверку, показывая, насколько далеко может продвинуться атакующий после первоначального доступа. Но его результат полезен только тогда, когда найденные проблемы переводятся в конкретный план: какие права ограничить, какие сегменты разделить, какие события поставить на мониторинг и кто должен реагировать.
Главный вывод
Современная атака на уничтожение инфраструктуры не обязательно выглядит технологически сложной. Её сила – в сочетании нескольких обычных слабостей: избыточных прав, неконтролируемого ПО и оборудования, недостаточной сегментации и психологического воздействия на сотрудника.
Защититься от всех возможных техник невозможно. Реалистичная задача — выявить повторяющиеся цепочки и поставить контроль в точках, без которых атака не сможет развиваться. Для большинства организаций такими точками становятся состав программного обеспечения и оборудования, права доступа, действия пользователей, сетевые связи и готовность к восстановлению.
Именно с проверки этих механизмов стоит начинать оценку защищённости. Она помогает увидеть не количество приобретённых средств защиты, а способность компании сохранить управляемость инфраструктуры, вовремя обнаружить вмешательство и продолжить работу после инцидента.
*************
Статья написана по итогам доклада (видео), прочитанного на конференции INFOSTART TEAM EVENT.
Вступайте в нашу телеграмм-группу Инфостарт
Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.

