Использование полного DNS имени при обращении к серверу 1С через OpenVPN

03.11.20

Администрирование - Сервера

В статье опишу настройки для работы клиента с сервером 1С по полному DNS имени. Приведу пример проброса доменной зоны используя OpenVPN.

Вводные

  • Сервер 1С 8.3 (Ubuntu 20.20), имя хоста srv1c
  • OpenVPN сервер в составе pfSense
  • 1C клиент установленный на Win10


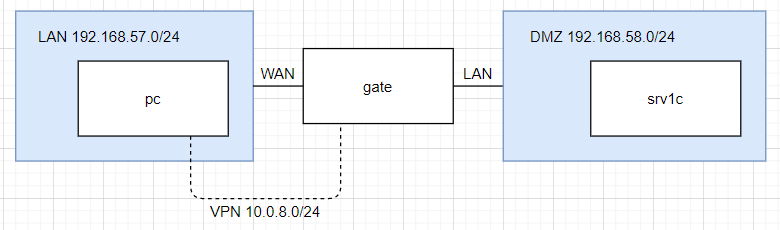
Схема тестового стенда
 

Вариант решения

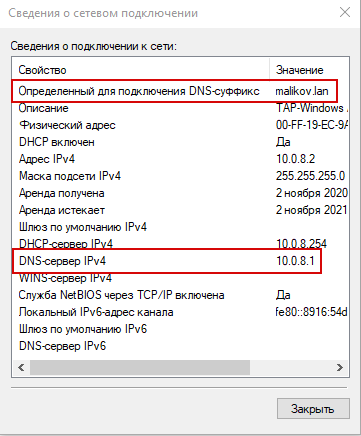
Для DMZ зоны присваиваю доменое имя "malikov.lan", в настройки OpenVPN клиента добавляю DHCP опции (ссылка на документацию)

dhcp-option DNS 10.0.8.1                                                                                           
dhcp-option DOMAIN malikov.lan

В результате на ПК получаю подключение с настройками:
 

На gate добавляю DNS запись

192.168.58.101 srv1c.malikov.lan

Проверяю доступ с ПК

ping srv1c.malikov.lan

Консоль кластера открывается нормально, а при обращении клиента получаю ошибку 

server_addr=tcp://srv1c:1560 ... Попытка установить соединение была безуспешной.

Причина в том что при инициализации кластера 1С использует hostname операционной системы, а оно краткое, и прописывает его в конфигурационные файла кластера (статья по теме). Изменяю настройки конфигурации, все вхождения "srv1c" меняю на "srv1c.malikov.lan". Перезапускаю сервис.

Запускаю конфигуратор, проверяю результат
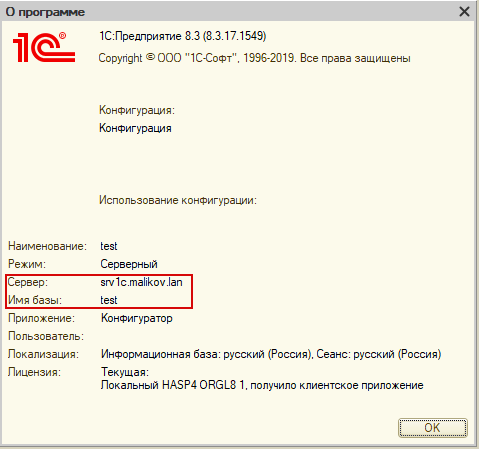
 

Итог

Для работы тонкого клиента по TCP WINS не обязателен, по DNS работает отлично.

Пример на *nix системах, но подход работает и на win.


Благодарю за внимание.

Вступайте в нашу телеграмм-группу Инфостарт

Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».

  • 0% комиссии — оплата напрямую исполнителю;
  • Исполнители любого масштаба — от отдельных специалистов до команд под проект;
  • Прямой обмен контактами между заказчиком и исполнителем;
  • Безопасная сделка — при необходимости;
  • Рейтинги, кейсы и прозрачная система откликов.

См. также

Информационная безопасность Удаленное управление Сервера Системный администратор Разработчик 1С 8.3 Бесплатно (free)

Сервер 1С зашифровали, выкуп заплатили, а когда и как зашли, никто не знает. Что Windows помнит о взломе, что затирается за часы и как проверить свой сервер, не заходил ли уже кто-то. На реальном случае: пароль был у взломщиков с июля, они дважды входили на 15 секунд проверить его.

13.11.2026    630    nedomolkov.ivan    12    

7

Информационная безопасность Удаленное управление Сервера Системный администратор Разработчик 1С 8.3 Абонемент ($m)

Скрипт за один запуск собирает с Windows-сервера 1С хронологию: входы по RDP с адресами за месяцы, запущенные программы, записки вымогателей, изменённые службы и опасные настройки. Обработка 1С показывает результат сгруппированным отчётом, обезличенная копия готова для разбора нейросетью.

10 стартмани

13.11.2026    471    2    nedomolkov.ivan    11    

4

Информационная безопасность Удаленное управление Сервера Системный администратор Разработчик 1С 8.3 Абонемент ($m)

Один запуск на сервере, где работают 1С и СУБД, и видно, какие двери открыты: RDP и подбор паролей, пароли и учётки Windows, порты, папки с бэкапами и паролями, SQL Server, обновления и антивирус. 34 проверки с вердиктом, отчёт в Markdown для нейросети и HTML, обработка 1С для чтения отчёта. К мерам приложены восемь скриптов исправления с пробным режимом и откатом.

10 стартмани

09.11.2026    587    6    nedomolkov.ivan    0    

10

Мониторинг Сервера Системный администратор 1С 8.3 Бесплатно (free)

Шесть блоков технического отчёта по кластеру 1С: площадка, процессы, нагрузка, диск, копии, журналы за названный период — и открытые вопросы. Цифры из двух реальных прогонов на Windows Server 2019 (srvinfo 119 ГБ, 444 бэкапа и ни одного по нужной базе, висящий сеанс с лицензией). Что собирать, чего не делать, и где агент ошибся.

02.11.2026    404    netbka    1    

1

Нейросети Сервера Бесплатно (free)

Работаю с MacBook, а виртуалки, сервисы и локальные модели запускаю на домашнем сервере с Proxmox. Рассказываю, как устроено моё облако и как нейросети помогли его собрать.

25.10.2026    941    RockRock    20    

8

HighLoad оптимизация Технологический журнал Сервера Запросы Системный администратор Разработчик 1С 8.3 1С 8.5 1С:Бухгалтерия 3.0 Бесплатно (free)

Составной отчет формировался 15 минут. Вместо перебора разделов одна команда rac показала, что сеанс занят запросом к СУБД, а временный техжурнал с порогом 20 секунд за один прогон назвал виновника: один SQL на 240 секунд и точную строку модуля. В статье четыре разные картины «висит» и как их различить: идет запрос в СУБД, клиент ждет невидимое модальное окно, зомби-вызов после закрытого клиента, зависшее фоновое задание. Пример logcfg.xml, разбор события DBMSSQL с полем Context, замер пакета запросов по временным таблицам, регламентное задание, которое «выполнено», а данные стоят, и шпаргалка по диагностике.

16.10.2026    1153    Konstmax13    6    

2

Архивирование (backup) Инструменты администратора БД Администрирование СУБД Сервера Системный администратор 1C:Бухгалтерия 1С:Предприятие 8. Транспортная логистика, экспедирование и управление автотранспортом КОРП 1C:ERP 1С:ЗУП 1С:УНФ 1С:Розница Отраслевые Россия Бесплатно (free)

Кроссплатформенная утилита на Go-lang для резервного копирования информационных баз 1С:Предприятие. Основная задача программы — выгрузка информационных баз 1С в файлы *.dt с автоматическим удалением устаревших копий.

15.10.2026    471    34    bigboy    0    

0

Сервера Системный администратор 1С 8.5 1С:Управление торговлей 11 Россия Бесплатно (free)

Когда запускается новейший 16-ядерный флагман AMD Ryzen 9 9950X (микроархитектура Zen 5 с паспортным бустом до 5.7 ГГц), скоростные накопители NVMe PCIe 5.0 x4 и быстрый комплект DDR5, подсознательно ждешь феноменальных результатов «из коробки». Мы развернули монолитный вычислительный комплекс «All-in-One» (сервер приложений «1С:Предприятие 8.5.1» + СУБД Microsoft SQL Server 2022 Enterprise на Windows Server 2025) внутри гипервизора Proxmox VE 9.2. Запускаем однопоточный синтетический тест Гилёва (TPC-1C) и видим на экране холодный душ: 35.46 балла. Ниже — детальная хроника инженерного расследования, в ходе которого мы шаг за шагом сняли скрытые инфраструктурные барьеры на каждом слое системы (BIOS, гипервизор KVM, ядро Windows, СУБД, платформа 1С) и разогнали сервер с 35.46 до 79.37 баллов (+123.8% чистой скорости проведения документов), сделав виртуальную машину абсолютным лидером среди KVM-систем в глобальном датасете 1С 8.5.1.

15.10.2026    2518    YA_93013054    18    

20
Комментарии
Подписаться на ответы Инфостарт бот Сортировка: Древо развёрнутое
Свернуть все
1. Steelvan 317 03.11.20 11:10 Сейчас в теме
В таких публикациях главное чаще свою фамилию употреблять, хомячки схавают.
И да, я завидую, хе-хе.
2. malikov_pro 1409 03.11.20 11:57 Сейчас в теме
(1) "главное чаще свою фамилию употреблять"
Делал свою локальную сеть, хотел общую malikov.pro добавить, решил что небезопасно.
example.com приелся, .local по комменту в админке pfSense лучше не применять, т.к. будет конфликт и именами в MacOS и подобном.
3. Pixar0000 04.11.20 09:46 Сейчас в теме
перечитал 3 раза, так и не понял в чем смысл, единственное, что приходит в голову - просто тупо "лупануть" статью за старт-мани
4. malikov_pro 1409 04.11.20 09:58 Сейчас в теме
(3) Продолжение темы организации безопасной сети
https://infostart.ru/1c/articles/1135962/
https://infostart.ru/1c/articles/1257913/

как пример корректной и гибкой настройки.

Недавно передали настройки подключения
Для VPN
Установить OpenVPN
Папку "..." из архива ЦЕЛИКОМ положить в "C:\Program Files\OpenVPN\config"
Запустить от администратора add_1csrv_to_hosts(run as admin).bat


в bat
echo 192.168.55.30 SRV-1C >> %WINDIR%\System32\Drivers\Etc\Hosts


У меня при подключении передается один файл (key inline), который из pfSense генерируется парой кликов.
5. malikov_pro 1409 04.11.20 10:00 Сейчас в теме
(3) "статью за старт-мани" - за такой объем текста не начисляют ...
6. soulner 536 06.11.20 08:48 Сейчас в теме
Изучал ранее данный вопрос, но меня остановило то, что на локальной машине мы прописываем DNS-сервер удалённого хоста, соответственно все DNS-запросы пользователя начинают идти через канал VPN. Понятно, что опрашиваются и DNS-сервера, указанные на машине пользователя, и они скорее всего дадут ответ быстрее, но ненужный трафик всё равно идёт в vpn-канал. По этому решил подключать пользователей через web-сервер, там и по ip-адресу всё прекрасно работает.
7. malikov_pro 1409 06.11.20 08:58 Сейчас в теме
(6) "что на локальной машине мы прописываем DNS-сервер удалённого хоста" - не прописываем а отправляем с сервера в виде DCHP опций. В VPN идут DNS запросы только по домену указанному в DHCP, при том что конфиг Open VPN направить весь тафик через сервер VPN.
8. valkovsky 09.11.20 14:46 Сейчас в теме
(7)
В VPN идут DNS запросы только по домену указанному в DHCP

Пожалуйста, не вводите новичков в заблуждение.
9. malikov_pro 1409 09.11.20 15:04 Сейчас в теме
(8) Основные сервера DNS указаны для IP указаннго локально у них приоритет, при подключении по VPN активизируется доп интерфейс для которого указывается доменное имя и DNS сервер.

Для перенаправления всех запросов на DNS за VPN передается параметр push "block-outside-dns";

Если не прав, то уточните в чем именно.
10. valkovsky 09.11.20 16:23 Сейчас в теме
С Windows всё не так просто, и даже не однозначно. Навскидку: https://bozza.ru/art-278.html . Windows вообще не может легко и быстро переключаться с одного dns-сервера на другой, если текущий отвечает.
У меня на удалённой площадке в этом же городе, с RTT до внутреннего dns (на главной площадке) в 2-3 мс, после поднятия туннеля весь dns-трафик уходил в него. Без туннеля был настроен Яндекс.днс с RTT 40 мс. "block-outside-dns" я не прописывал, наоборот, хотелось бы чтоб было так, как вы описали :)
11. Pixar0000 25.11.20 17:18 Сейчас в теме
красава...
С Windows всё не так просто

уже файл hosts отменили? а при правильно настроенном DNS - все работает сходу
12. malikov_pro 1409 25.11.20 19:29 Сейчас в теме
(10) Вы правы, заметил что при подключении VPN c DNS пускает через него все запросы (часть CDN некорректно работают).

(11) "уже файл hosts отменили?" - на клиенте у меня нек к нему доступа, выдаю только файлы конфигураций для VPN.

"а при правильно настроенном DNS" - это как для win? При том что только часть запросов (определенная DNS зона) нужно пускать на DNS сервер за VPN.
13. user1008775 25.11.20 22:51 Сейчас в теме
(12) Человек ( 11 ) , кажется, не понимает проблемы..
15. Pixar0000 29.01.21 17:55 Сейчас в теме
(13) "умник" - если у тебя поднят где-то DHCP, то оттуда и получаешь АйПиху и основные ДНС
у меня везде первый - локальный ДНС, второй приоритетный ДНС - 8.8.8.8 (задумайся зачем), и ты поднимай/опускай ВПН - все будет идти через указанные в основном подключении
16. valkovsky 10.08.21 12:44 Сейчас в теме
(15) Чувааак, тебя никто не хотел обидеть.
17. un2qum 8 10.07.24 01:52 Сейчас в теме
(15) если dhcp сервер поднят в пределах broadcast домена, то он может выдать тебе адрес и возможно если указана опция 6 то и dns адрес, которые клиент кстати может не принят.
14. malikov_pro 1409 25.11.20 23:10 Сейчас в теме
(13) Понимание приходит с опытом (решенными задачами), для себя недавно открыл перенаправление DNS зоны на микротике. Промежуточный вывод: DNS лучше управлять на шлюзе/локальном сервере, а DNS по RA как запасной вариант со своими ограничениями.
Для отправки сообщения требуется регистрация/авторизация