Управляй качеством кода 1С с помощью SonarQube
Разработка - Рефакторинг и качество кода


Оглавление
- Введение
- Управление техническим долгом
- Быстрый старт
- Анализ проекта
- Расширенный пример
- Подведем итоги
- Дальнейшее развитие темы
- Благодарности
- Ссылки
Введение
После разработки проектов и задач на 1С, собственно как и в других языках программирования, приходится сталкиваться с техническим долгом.
Что такое технический долг? Технический долг - это метафора программной инженерии, обозначающая накопленные в программном коде или архитектуре проблемы, связанные с пренебрежением к качеству при разработке программного обеспечения и вызывающие дополнительные затраты труда в будущем (Wikipedia).
Причины возникновения могут быть разными:
-
Недостаточная компетентность кадров;
-
Давление со стороны бизнеса;
-
Плохо спроектированная архитектура и отсутствие документации;
-
Отсутствие процессов review и refactoring;
-
Отсутствует тестирование;
Основная причина, почему нужно управлять качеством кода - это увеличение стоимости сопровождения и разработки продукта в дальнейшем из-за технического долга.
Управление техническим долгом
Управлять техническим долгом можно следующим подходами:
-
Внешний аудит - привлечение сторонней компании. Затратно, на результат может влиять человеческий фактор.
-
Внутренний аудит - визуальная проверка кода (code review). Опять же на результат влияет человеческий фактор и иногда необъективность.
-
Автоматизированная проверка кода - применяются статические анализаторы. В мире 1С используется конфигурация 1С: АПК.
Существует еще один подход, который я считаю наиболее эффективным - непрерывная проверка кода (continuous code inspection). Более подробно можно изучить подход в статье Управление техническим долгом - Концепция Continuous Inspection. Мой выбор пал на SonarQube.
SonarQube - программное решение для непрерывного анализа и измерения качества кода. На текущий момент платформой поддерживается более 27 языков программирования. К сожалению, язык 1С не включен в официальный перечень поддерживаемых языков SonarQube.
На рынке существует как минимум два плагина для поддержки языка 1С в SonarQube.
-
SonarQube 1C (BSL) Community Plugin - open source решение (https://github.com/1c-syntax/sonar-bsl-plugin-community).
-
SONARQUBE 1C (BSL) Plugin - решение от SilverBulleters. (https://silverbulleters.org/sonarqube).
В статье используется плагин SonarQube 1C (BSL) Community Plugin, т.к. он бесплатен. Плагин основан на проекте BSL Language Server - реализации протокола language server protocol для языка 1С: Предприятие 8 и OneScript.
Быстрый старт
В рамках базового примера мы развернем SonarQube, подготовим рабочий каталог проекта 1С, загрузим результаты проверки кода на сервис. В примере будет использоваться операционная система Windows. Повторить то же самое для unix / macos систем возможно, но с небольшими изменениями. Все скрипты будем выполнять в консоли CMD или Powershell (не имеет значения).
Мною заранее был заготовлен шаблон рабочего окружения. Скачиваем его по ссылке.
Клонируем на компьютер с помощью консоли:
git clone https://github.com/otymko/article-sonar-for-infostart.git
Визуально проект выглядит:
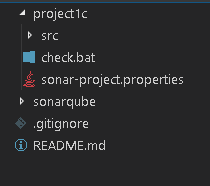
В его состав входят:
-
project1c - рабочий каталог с проектом для анализа.
-
src - каталог для исходных кодов 1С
-
check.bat - скрипт запуска проверки кода
-
sonar-project.properties - файл настроек проекта для SonarQube
-
Первый этап
Развернем сервис SonarQube версии 7.9. Будем рассматривать простую установку, с использованием внутренней базы данных. По умолчанию SonarQube использует базу данных H2. В дальнейшем, если вы хотите использовать сервис постоянно, обновлять его - нужно использовать внешнюю базу данных, например PostgreSQL.
Для SonarQube требуется Java 11+. Скачиваем OpenJDK 11 https://jdk.java.net/archive/ и распаковываем в каталог C:\openjdk11.
Далее скачиваем архив с SonarQube по ссылке https://www.sonarqube.org/downloads/. Распаковываем в каталог C:\sonarqube.
Теперь нужно выставить базовые настройки. Для этого отредактируем файл конфигурации C:\sonarqube\conf\sonar.properties:
sonar.web.javaOpts=-server -Xmx2g -Xms1g -XX:+HeapDumpOnOutOfMemoryError
sonar.ce.javaOpts=-Xmx6g -Xms4g -XX:+HeapDumpOnOutOfMemoryError
sonar.search.javaOpts=-Xmx6g -Xms6g -XX:+HeapDumpOnOutOfMemoryError
Указываем путь к java 11 (если ранее не было установлено и прописано в path). В файле C:\sonarqube\conf\wrapper.conf отредактируем строку:
wrapper.java.command=java
Меняем на:
wrapper.java.command=C:\openjdk\jdk-11.0.2\bin\java
Сервис можно запустить вручную из консоли или создать службу windows. Для ручного запуска в консоли запускаем скрипт:
C:\sonarqube\bin\windows-x86-64\StartSonar.bat
Дожидаемся завершение развертки сервиса. В консоли должно быть выведено:
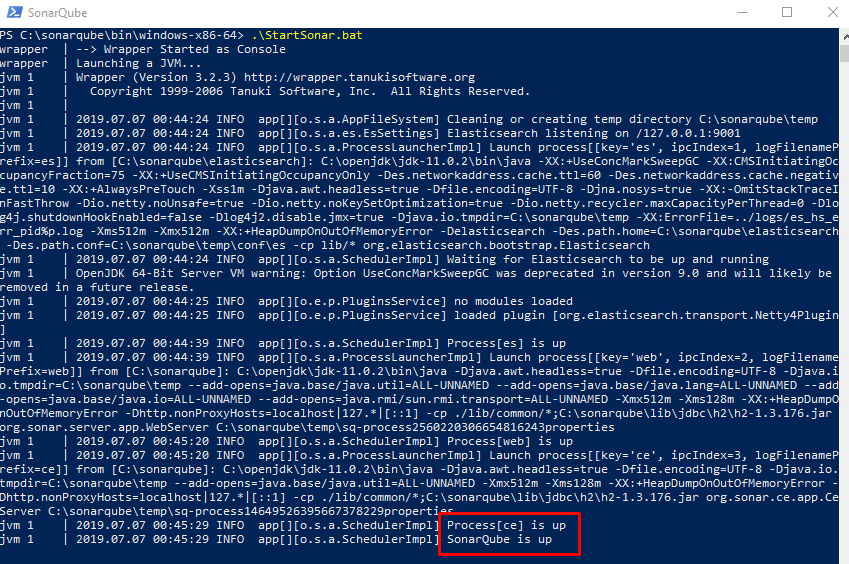
Более подробно развертку SonarQube на Windows можно изучить здесь.
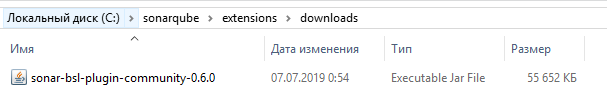
Скачиваем и копируем плагин для SonarQube в каталог C:\sonarqube\extensions\downloads\:
Docker for Windows (https://docs.docker.com/docker-for-windows/) - программное обеспечение для автоматизации развёртывания и управления приложениями в средах с поддержкой контейнеризации.
Развернем сервисы PostgreSQL и SonarQube, используя Docker. Во время развертки будут установлены плагины для SonarQube:
-
SonarQube 1C (BSL) Community Plugin
-
SonarQube Russian Language Pack
Открываем каталог sonarqube в скаченном шаблоне рабочего окружена и в консоли выполняем ряд команд:
docker-compose up -d
SonarQube будет доступен по адресу http://localhost:9000. По умолчанию в SonarQube создается пользователь admin / admin - логин / пароль соответственно.
Теперь на сервисе SonarQube нужно:
-
Если используется внешняя база данных для SonarQube, то нужно сгенерировать token доступа пользователя для запуска анализа проекта.
-
Добавить пользователей с электронной почтой, соответствующей пользователям Git вашего проекта, на проверку. Если исходные коды выгружались вручную через конфигуратор, этот шаг нужно пропустить.
Генерация token (необязательно)
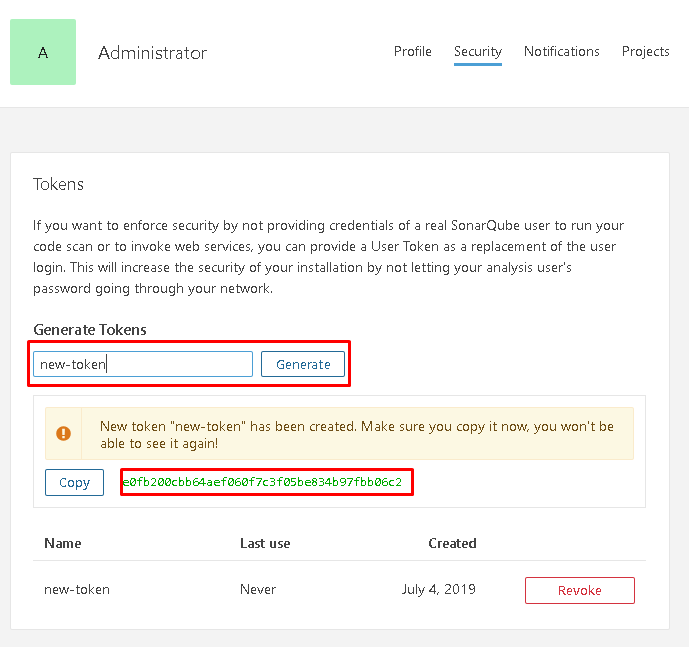
Переходим на настройки пользователя admin http://localhost:9000/account/security/, указываем название token и нажимаем Generate. Копируем полученный token, он вам понадобится в дальнейшем.
Добавление новых пользователей
Создаем новых пользователей. Для этого переходим на страницу http://localhost:9000/admin/users и нажимаем Create user. Обязательно заполняем все поля:
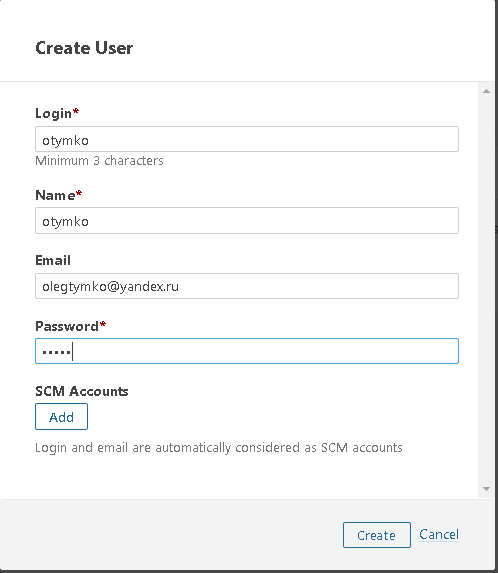
Если используется проект Git то создаем пользователей для каждого пользователя Git.
Интерфейс на Русском языке
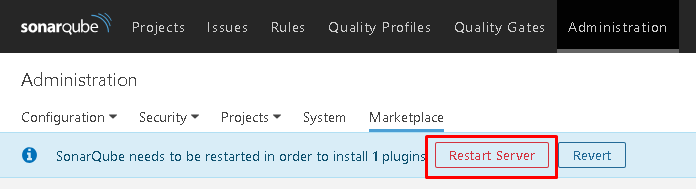
Сменим язык интерфейса сервиса на Русский. Для этого переходим на страницу http://localhost:9000/admin/marketplace, находим плагин локализации Russian Pack и устанавливаем, используя кнопку Install.

Внимание: для смены языка интерфейса на русский нужно будет перезапустить сервис SonarQube. Для этого нажимаем на той же странице Restart Server:
Подготовка каталога проекта SonarQube
В каталоге project1c/src должны находиться исходные коды 1С конфигурации. Рассмотрим ручной вариант экспорта в этот каталог.
Ручная выгрузка через конфигуратор
Если Git проект не используется, делаем ручную выгрузку проекта через конфигуратор. Для этого в конфигураторе 1С нажимаем Конфигурация -> Выгрузить конфигурацию в файлы...
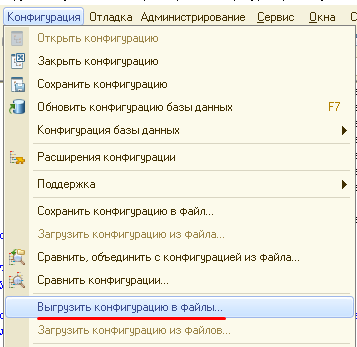
Указываем путь к каталогу project/src и нажимаем выполнить.
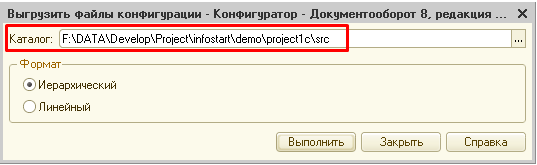
После завершения каталог исходных кодов должен выглядеть примерно так:
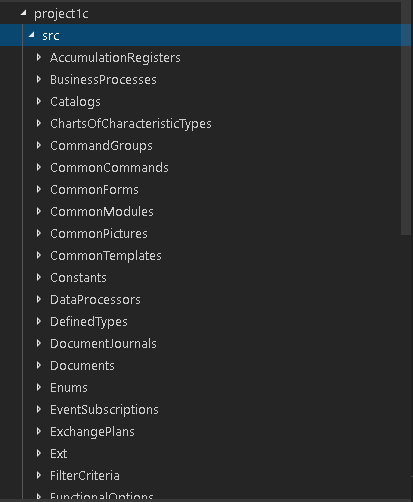
Клонируем проект git в каталог project1c/src. Выполняем команду:
git clone url_your_project_1c /path/to/project1c/src
Каталог должен выглядеть примерно вот так:
Второй этап
Для второго этапа потребуется консольное приложение для запуска анализа проекта sonar scanner. Скачиваем сканер со страницы https://docs.sonarqube.org/latest/analysis/scan/sonarscanner/. В нашем случае нужна версия для Windows x64:
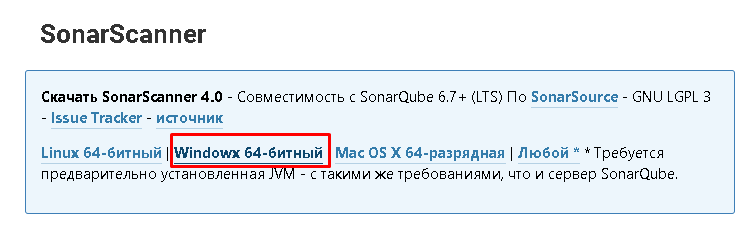
Скачиваем по ссылке https://binaries.sonarsource.com/Distribution/sonar-scanner-cli/sonar-scanner-cli-4.0.0.1744-windows.zip. После распаковки архива копируем полный путь к скрипту sonar-scanner.bat. Скрипт расположен в каталог bin.
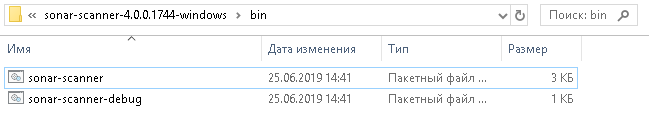
Теперь нужно изменить скрипт запуска анализа проекта. Редактируем файл project1c/check.bat.
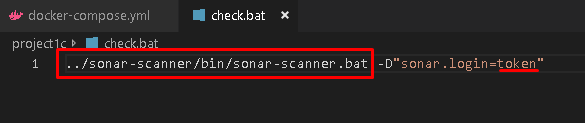
Заменяем в нем путь к sonar-scanner и значение token (необязательно).
Без токена:
../sonar-scanner-cli-4.0.0.1744-windows/sonar-scanner-4.0.0.1744-windows/bin/sonar-scanner.bat
С токеном:
../sonar-scanner-cli-4.0.0.1744-windows/sonar-scanner-4.0.0.1744-windows/bin/sonar-scanner.bat -D"sonar.login=1952877e4d61d69c766eb8d9ca1d39ac48a4254f"
Последнее, что потребуется - это проверка настроек проекта SonarQube. Откроем файл настроек project1c/sonar-project.properties.
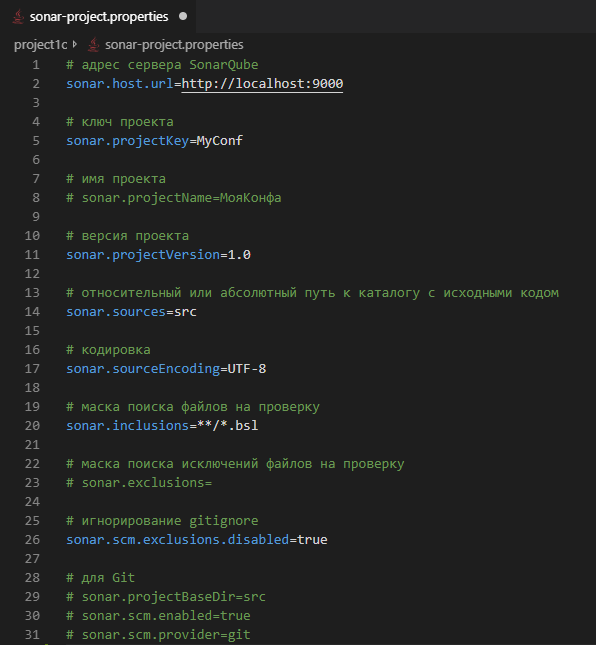
В этом конфигурационном файле меняем, если нужно:
-
sonar.projectKey - ключ проекта
-
sonar.projectName - имя проекта
-
sonar.projectVersion - версию проекта
Нужно раскоментировать строки:
-
sonar.projectBaseDir=src
-
sonar.scm.enabled=true
-
sonar.scm.provider=git
Изменить строку:
sonar.sources=src на sonar.sources=./
P.S. в конфигурационном файле sonar нельзя указывать значения параметров в кириллице.
Неправильно:
sonar.projectName=МойЛучшийПроект
Правильно:
sonar.projectName=\u041C\u043E\u0439\u041B\u0443\u0447\u0448\u0438\u0439\u041F\u0440\u043E\u0435\u043A\u0442
Для кодировки кириллицы используем сервис https://www.online-toolz.com/tools/text-unicode-entities-convertor.php. После кодировки нужно будет заменить символы % на \.
Последний этап
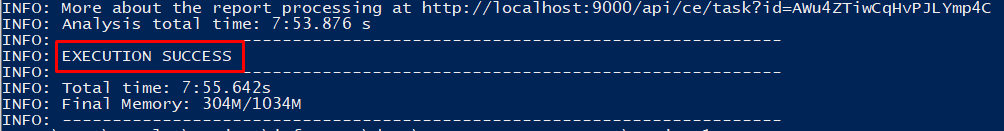
Запускаем анализ проекта через скрипт project1c/check.bat. Дожидаемся сообщения в консоли:
Проблемные ситуации
У вас может не хватить памяти, выделенной под JAVA во время запуска sonar-scanner. В логах появится ошибка
ERROR: Error during SonarQube Scanner execution
ERROR: null
ERROR: Caused by: GC overhead limit exceeded
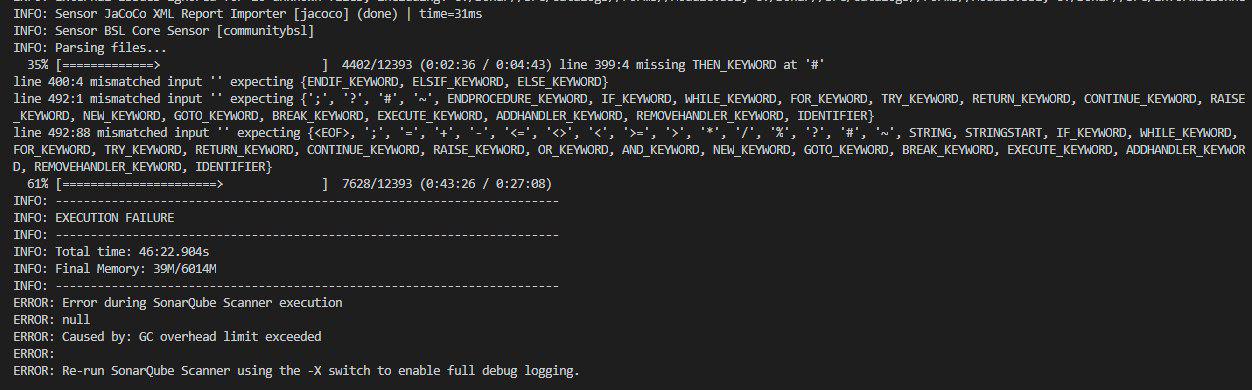
Проблему можно решить с помощью Java Memory Settings. Нужно указать в переменной среды или в скрипте check.bat значение SONAR_SCANNER_OPTS. Например, для выделения 4 ГБ оперативной памяти указываем:
set SONAR_SCANNER_OPTS=-Xmx4g
Анализ проекта
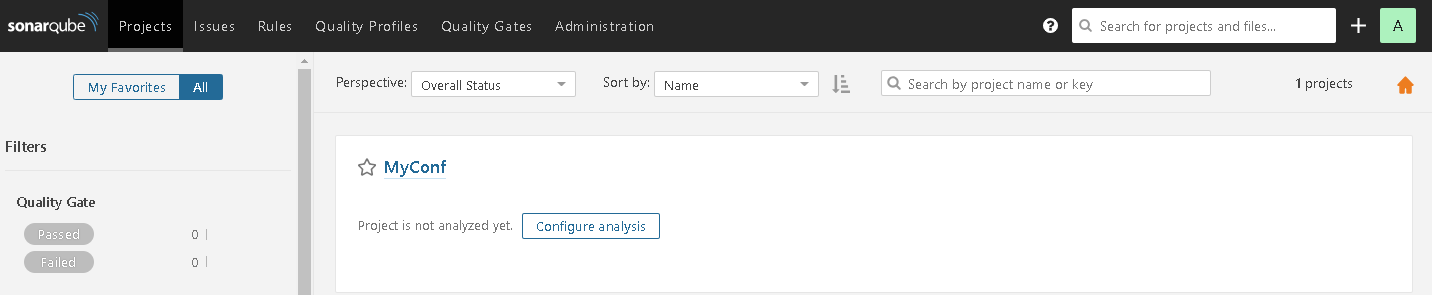
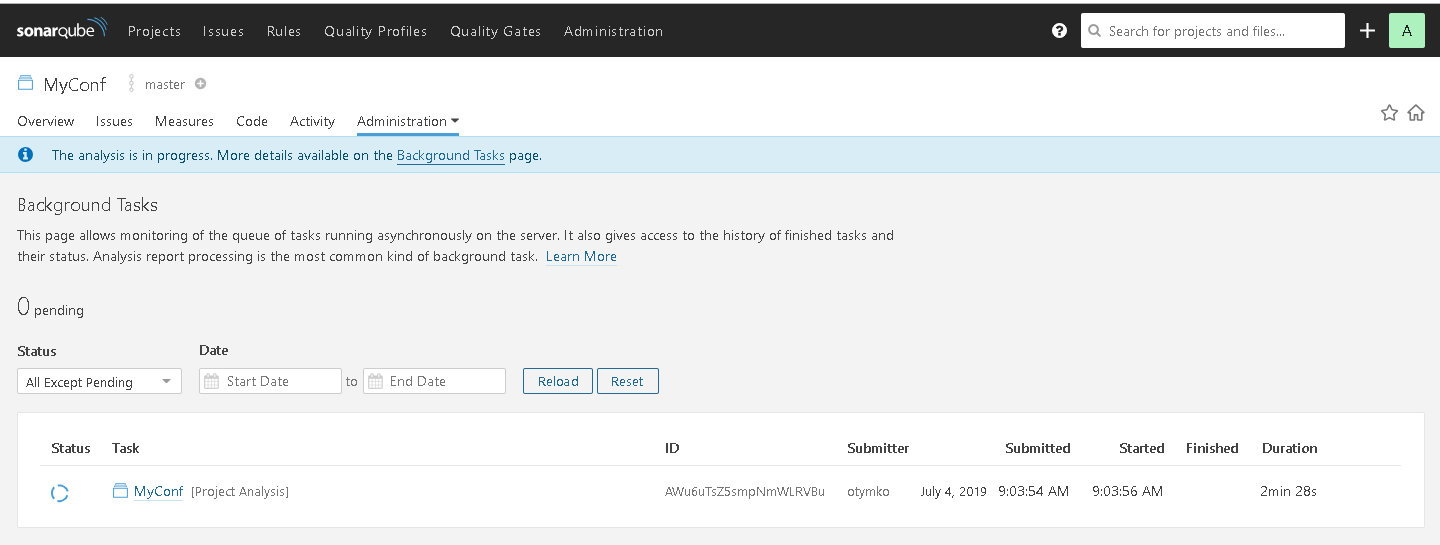
Переходим на главную страницу сервиса sonarqube http://localhost:9000/projects. При первом анализе нужно дождаться его завершения на сервисе (выполняется фоновое задание загрузки результатов анализа).
Фоновое задание:
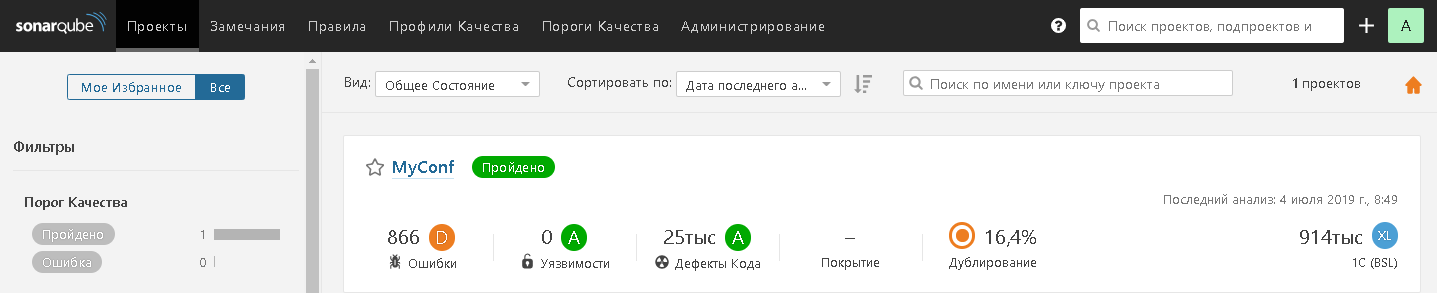
После завершения загрузки страница списка проектов будет выглядеть:
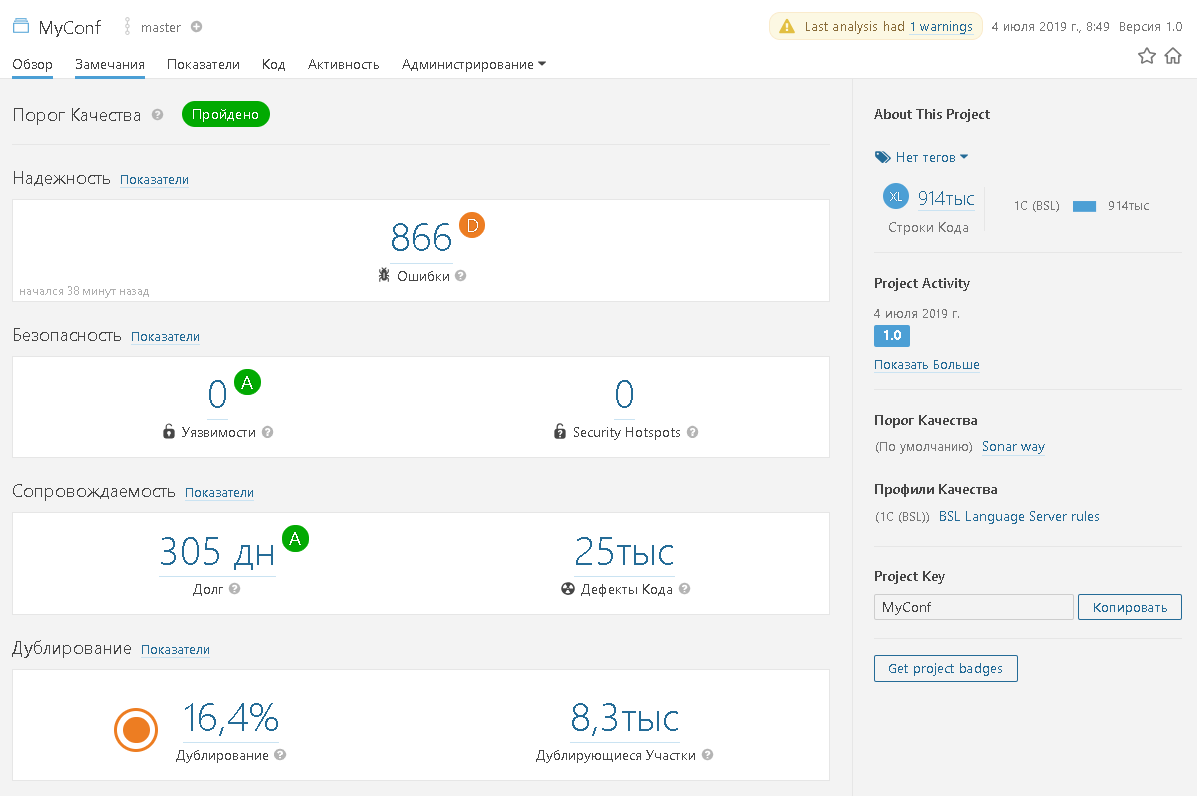
Переходим в проект MyConf. На странице метрик проекта видим:
-
Количество ошибок
-
Количество уязвимостей
-
Время на исправление технического долга
-
Количество дефектов кода (code smells)
-
Процент и количество дублирующегося кода.
На закладке Замечания увидим ошибки и дефекты кода. Используя фильтры на панели слева, можно отфильтровать замечания, например, по правилам проверок:
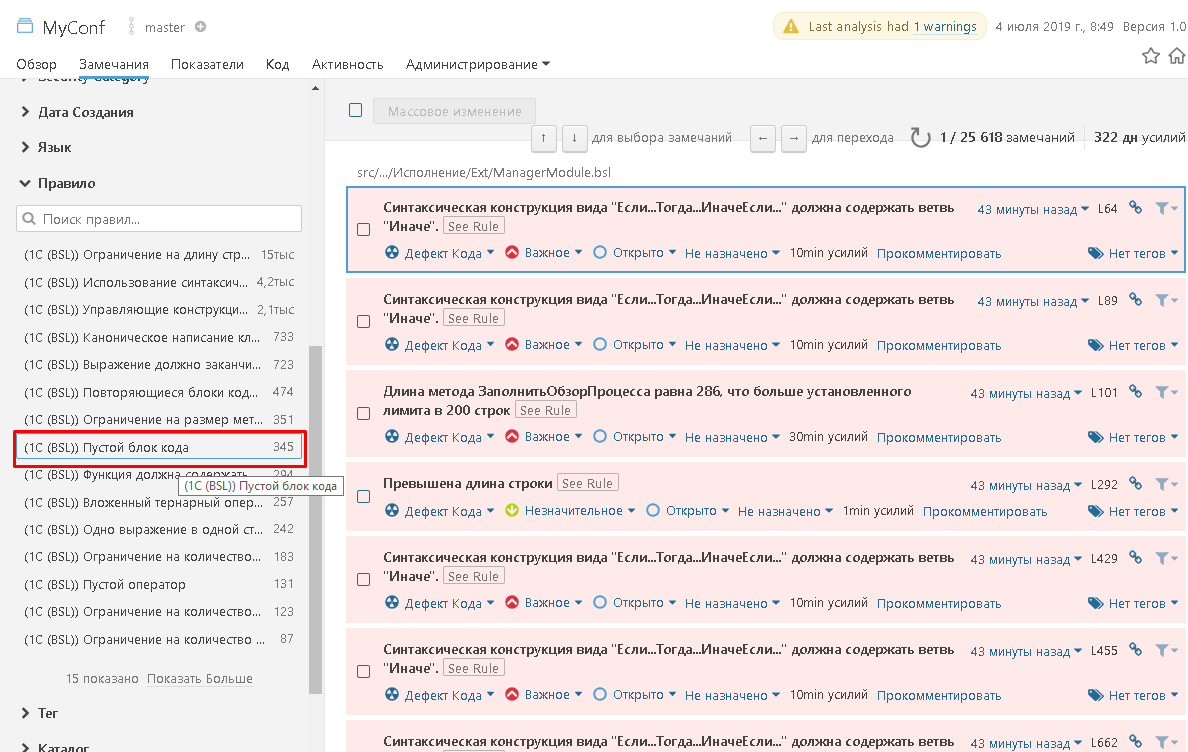
Отфильтровываем замечания. Получаем:
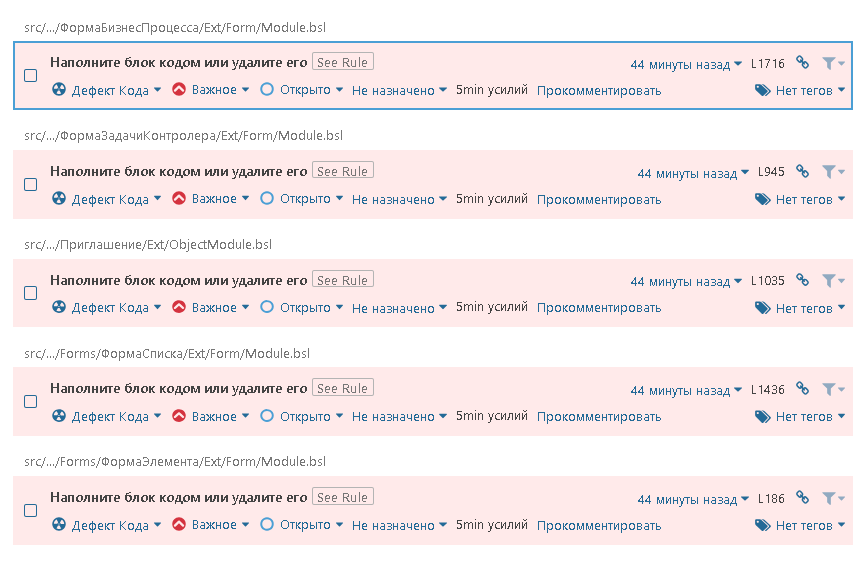
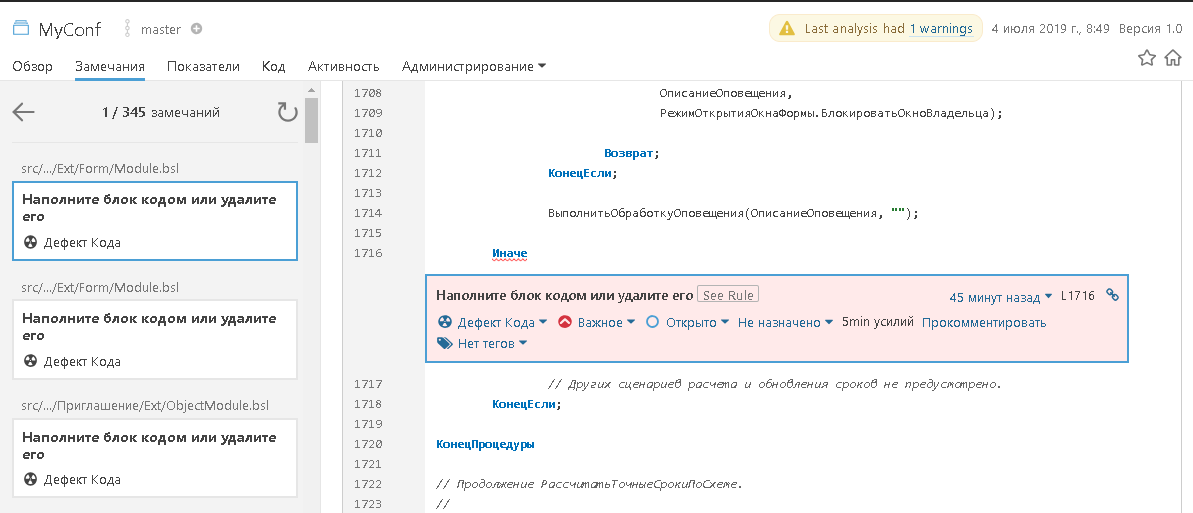
Переходим в первое замечание:
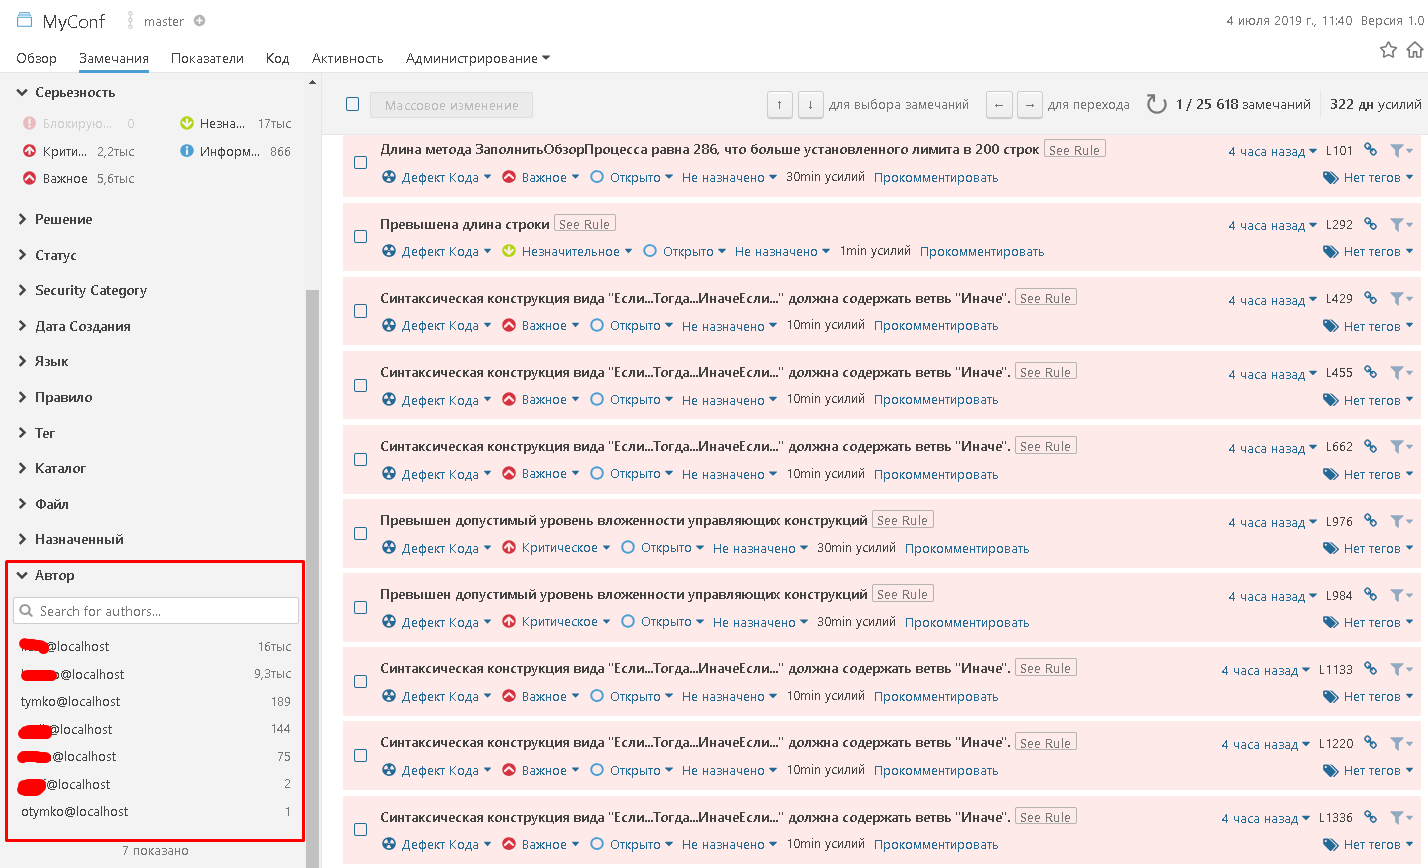
Для тех, кто использует проект Git, будут доступны фильтры по авторам (если заведены пользователи на сервисе, то они будут отображаться сразу в замечании).
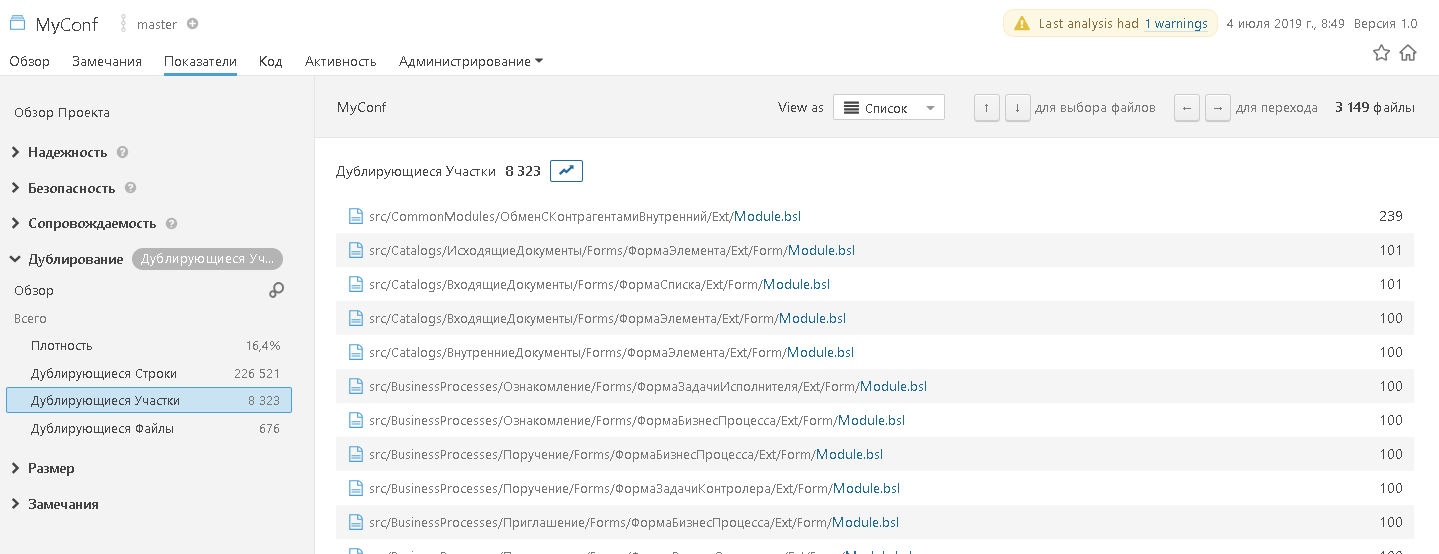
Возвращаемся на страницу метрик проекта. Переходим в дублирование кода и выбираем любое дублирование:
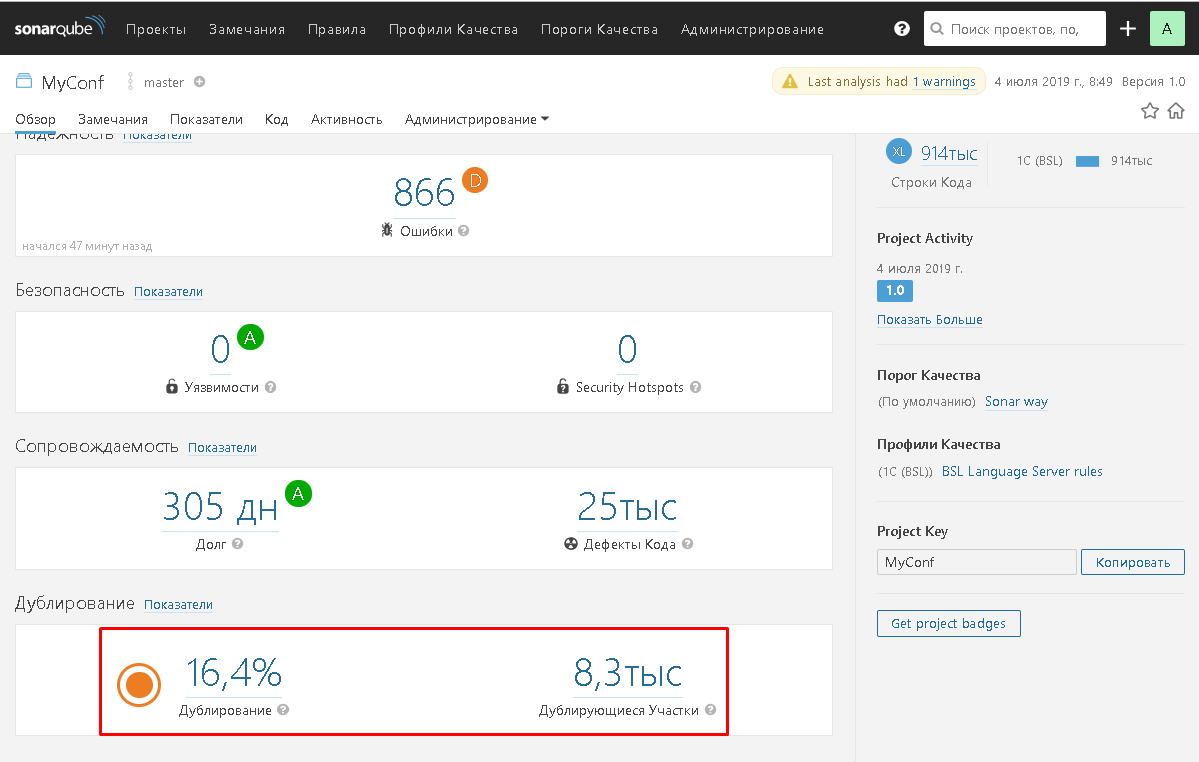
Список дублирования в коде:
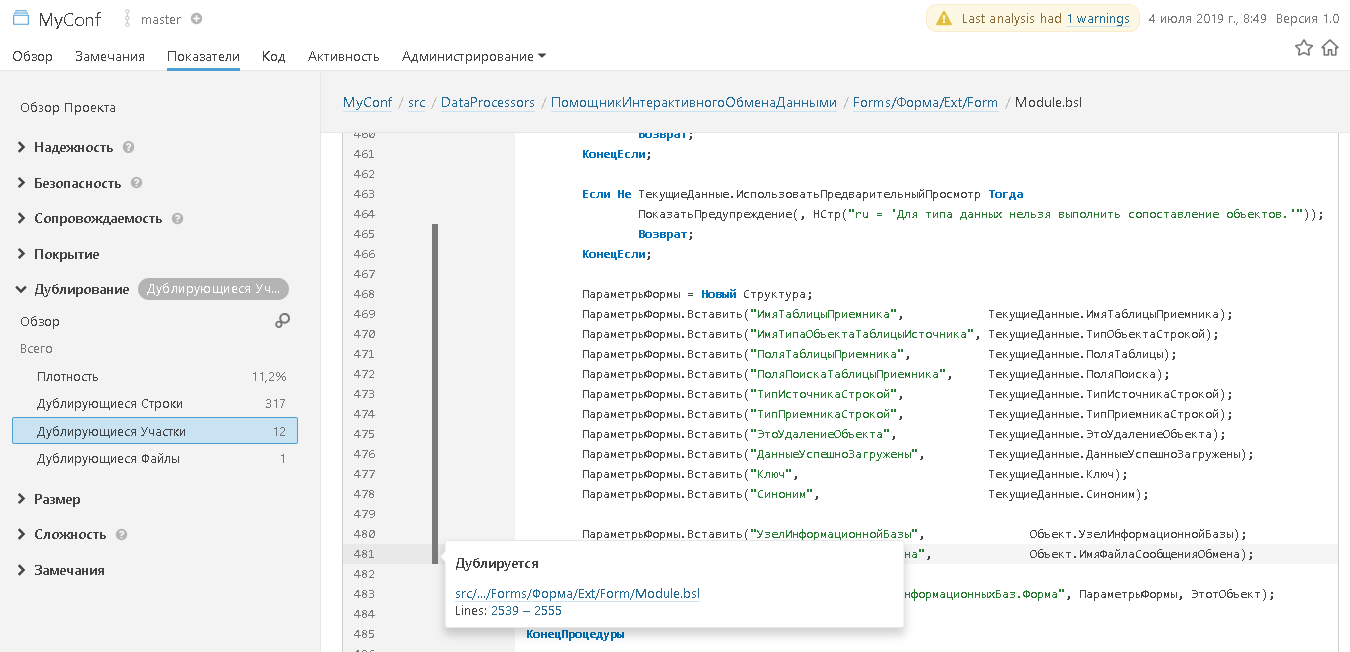
На странице файла модуля выделяются дубли, отображаются в каких еще файлах используются фрагменты кода.
Так как у нас сейчас нет истории изменения показателей проекта во времени, я покажу как это может выглядеть на примере другого проекта:
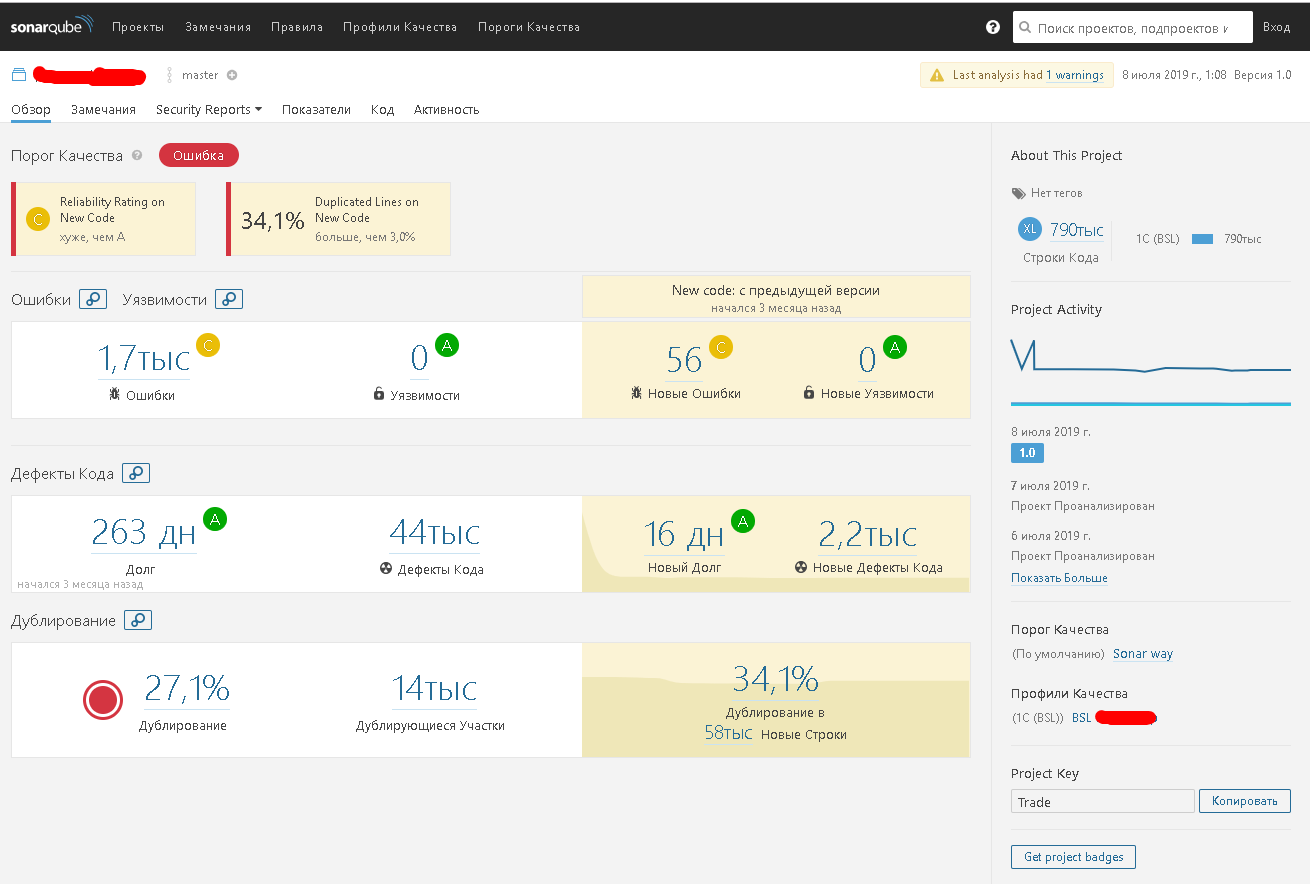
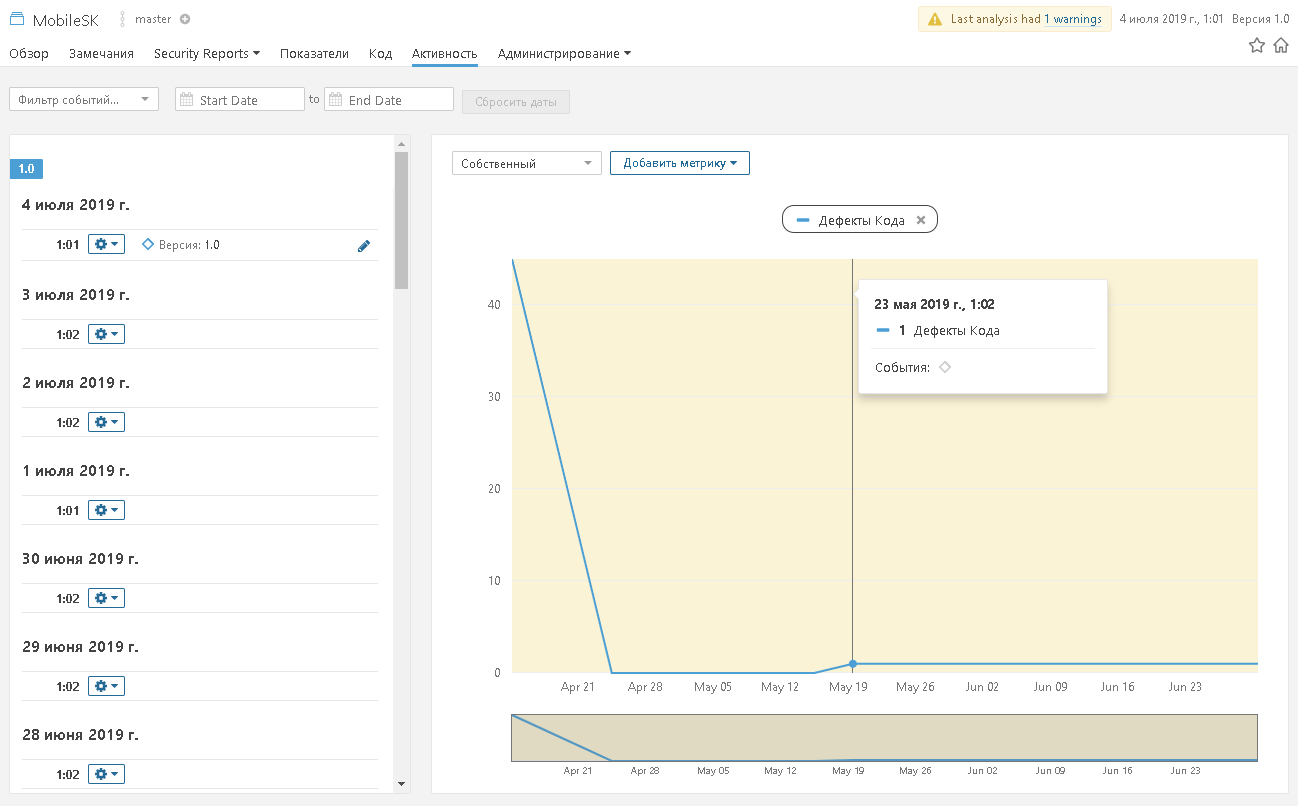
В области New code, выводится информация о новых результатах проверок. На примере Дефектов кода можно увидеть динамику изменения показателей:

График изменений:
P.S. Хотите больше диагностик кода? Вы можете предложить, реализовать их в проекте https://github.com/1c-syntax/bsl-language-server.
Расширенный пример
Компания 1C-ИжТиСи разработала конфигурацию 1С: Автоматизированная проверка конфигураций (https://v8.1c.ru/acc/).
Решение позволяет проверять конфигурации в автоматическом режиме на соответствие стандартам разработки 1С. Конфигурация имеет большое количество проверок кода 1С, но, к сожалению, отсутствует функционал анализа изменения качества кода. Используя проект acc-export из 1С: АПК, можно выгрузить результат анализа кода в SonarQube.
В рамках этой главы нужно установить:
-
OneScript (http://oscript.io/)
-
Конфигурацию 1С: АПК версии 1.2.3.16 (https://releases.1c.ru/project/ACC)
-
acc-export (https://github.com/otymko/acc-export)
Конфигурацию 1С: АПК нужно развернуть на компьютере, создать новый проект и выполнить первоначальную проверку. Более подробно можно почитать в статье Автоматизированная проверка конфигураций… и пара слов о стандартах разработки.
После установки OneScript потребуется установить библиотеку vanessa-runner (https://github.com/oscript-library/vanessa-runner). Выполняем в консоли:
opm install vanessa-runner
Скачиваем обработку экспорта https://github.com/otymko/acc-export/releases/download/1.1.0/acc-export.epf в каталог project1c.
Подготовка каталога проекта
В каталоге project1c создадим acc.properties - файл настроек экспорта из АПК.
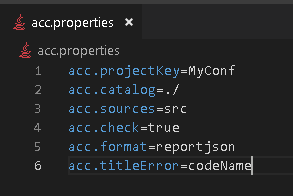
-
acc.projectKey - наименование конфигурации в АПК.
-
acc.catalog - каталог проекта (не к src)
-
acc.sources - путь / каталог исходных кодов, например, src.
-
acc.check - запуск проверки конфигурации. Настройки будут взяты с параметров запуска по расписанию.
-
acc.format - формат экспорта из АПК (reportjson или genericissue). По умолчанию reportjson. Можно не указывать.
-
acc.titleError - представление вывода ошибки при экспорте. Может принимать значения: code (только код ошибки), name (только наименование ошибки), codeName (код и наименование ошибки). По умолчанию codeName.
Отредактируем файл sonar-project.properties и добавим настройку:
sonar.bsl.languageserver.reportPaths=acc-json.json
Создадим скрипт acc.bat запуска экспорта проверок АПК.
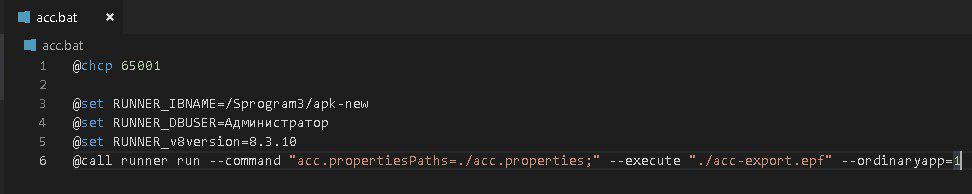
@chcp 65001
@set RUNNER_IBNAME=/FC:\Sonar\acc
@set RUNNER_DBUSER=Администратор
@call runner run --command "acc.propertiesPaths=./acc.properties;" --execute "./acc-export.epf" --ordinaryapp=1
Выгрузка результат
Запускаем скрипт acc.bat, затем check.bat и дожидаемся завершения:
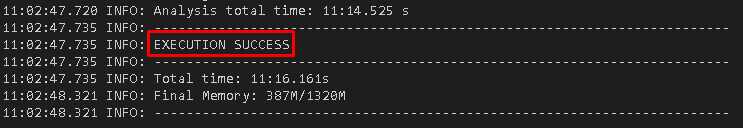
Когда SonarQube обработает результат проверки, нам будут доступны новые данные для аналитики.
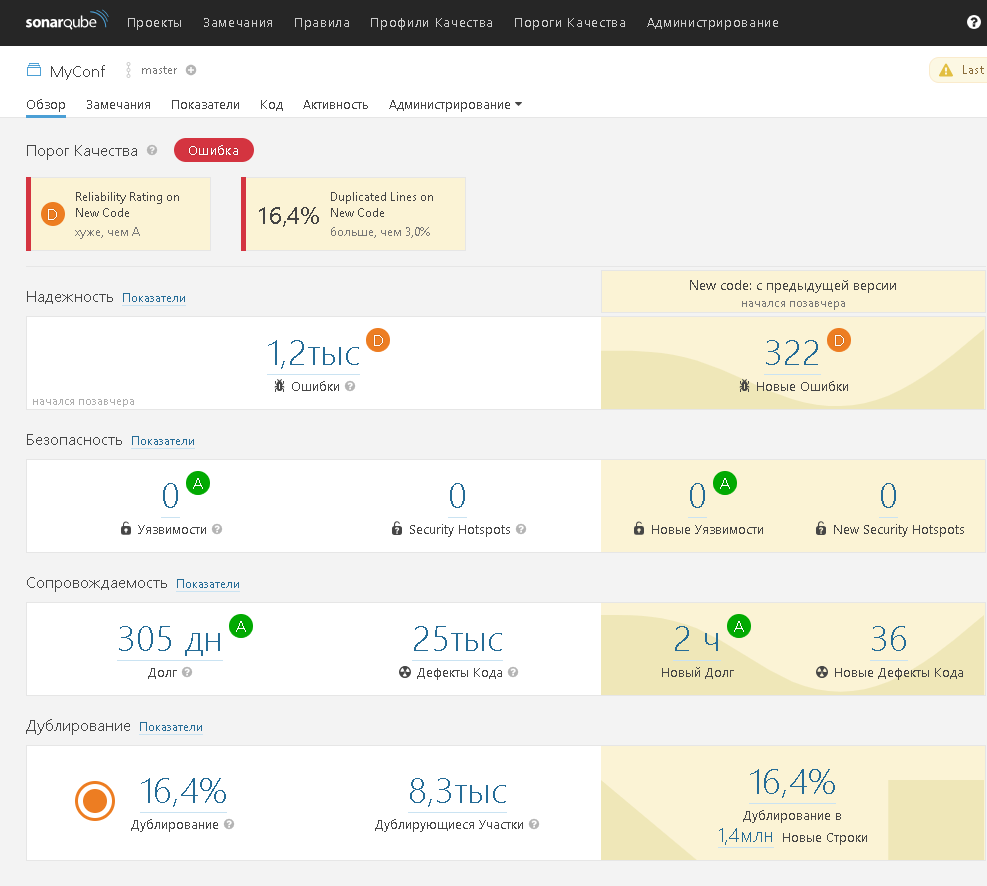
На закладке замечания список правил проверки расширился:
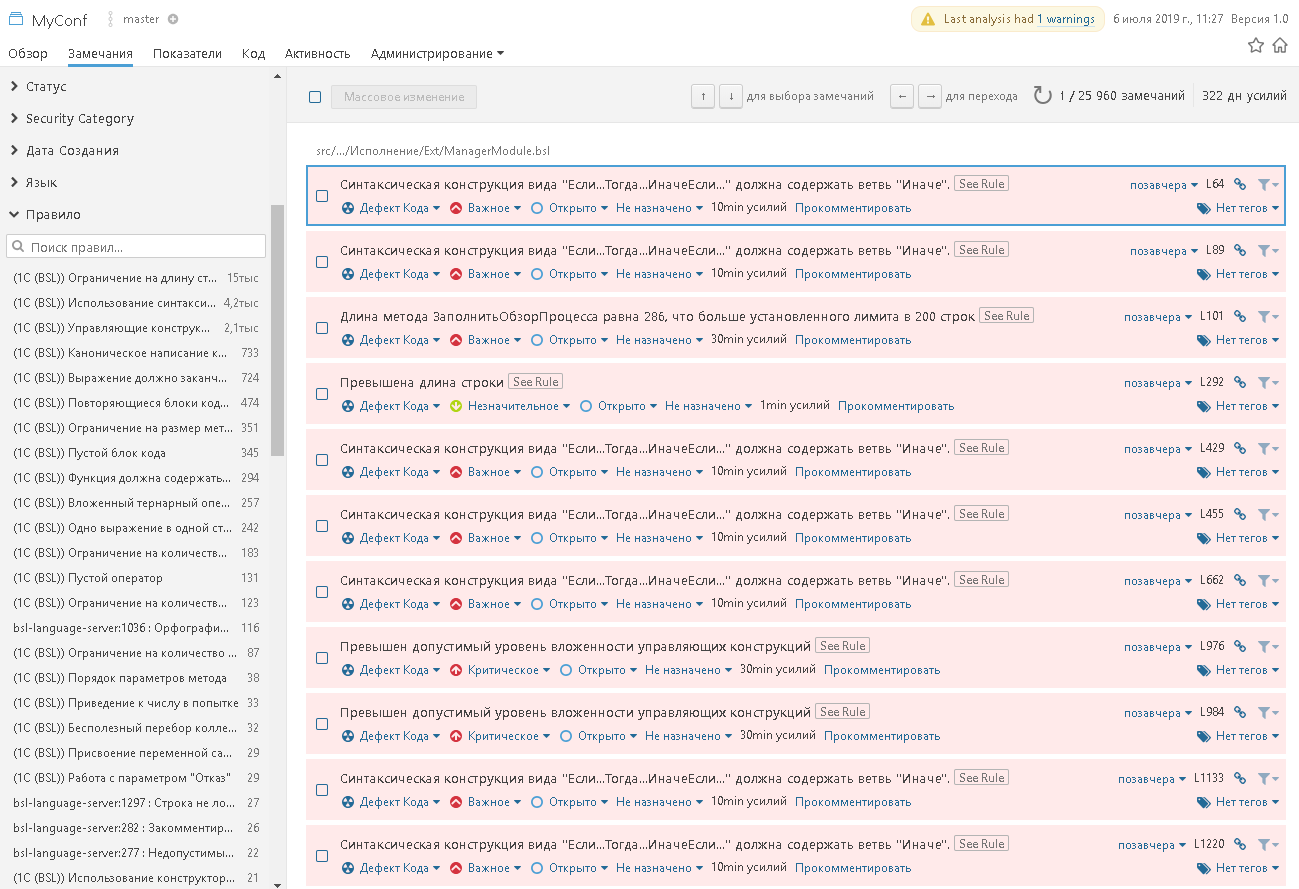
В итоге, мы имеем загруженные результаты проверки 1С: АПК в SonarQube для дальнейшей аналитики.
Подведем итоги
В результате проверки кода и загрузки результатов в SonarQube, мы получаем метрики, наглядно показывающие текущее состояние качества проекта.
Что теперь с этим делать?
- Исправлять критические ошибки, уязвимости.
- Исправлять дефекты, дублирование кода, если реализуются попутные задачи.
- Уменьшать количество дублирующего кода.
- Установить пороги качества.
Дальнейшее развитие темы
- Автоматический запуск проверки качества кода. Автоматизируем запуск проверки качества, используя, например, Jenkins или GitLabCI.
- Исключение из проверки объектов конфигурации, которые находятся на поддержке. В этом может помочь проект edt-export-bugs. Также с его помощью можно автоматизировать получение проверок из EDT. Более подробно можно почитать здесь (https://github.com/Stepa86/edt-export-bugs).
- Рассылка результатов проверки кода ответственным / виновникам замечаний.
Благодарности
Хочу выразить огромную благодарность за инструменты и помощь при создании статьи:
-
Грызлову Никите https://github.com/nixel2007
-
Сосновому Алексею https://github.com/asosnoviy
-
Leon Chagelishvili https://github.com/lChagelishvili
-
Степанову Антону https://github.com/Stepa86
Мой жене за чтение технической статьи. А так же читателям статьи, кто дотянул до конца =)
Ссылки
-
SonarQube (https://www.sonarqube.org/)
-
SonarQube 1C (BSL) Community Plugin (https://github.com/1c-syntax/sonar-bsl-plugin-community)
-
BSL Language Server (http://1c-syntax.github.com/bsl-language-server)
-
SONARQUBE 1C (BSL) Plugin (https://silverbulleters.org/sonarqube)
-
SonarQube Russian Language Pack (https://github.com/silverbulleters/sonar-l10n-ru)
-
OneScript (http://oscript.io/)
-
Docker (https://www.docker.com/)
-
Vanessa runner (https://github.com/silverbulleters/vanessa-runner)
-
Шаблон проекта (https://github.com/otymko/article-sonar-for-infostart)
-
acc-export (https://github.com/otymko/acc-export)
-
edt-export-bugs (https://github.com/Stepa86/edt-export-bugs)
-
1С: Автоматическая проверка конфигураций (https://v8.1c.ru/acc/)
-
Управление техническим долгом - Концепция Continuous Inspection
Вступайте в нашу телеграмм-группу Инфостарт
Анализ кода Sonarqube Технический долг АПК автоматизированная проверка конфигураций
Вы можете заказать платную адаптацию этой статьи под ваши задачи на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
См. также
Нейросети Рефакторинг и качество кода Запросы Разработчик 1С 8.3 Абонемент ($m)
Нейросеть написала запрос или процедуру для вашей базы 1С, и непонятно, все ли имена в нём настоящие. Обработка компилирует текст без выполнения, сверяет его с метаданными этой базы и к каждой ошибке пишет настоящее имя, например ВНаличииОстаток вместо выдуманного КоличествоОстаток. Список ошибок с подсказками одной кнопкой копируется обратно в чат с моделью.
10 стартмани
02.11.2026 498 2 nedomolkov.ivan 3
Рефакторинг и качество кода Разработчик 1С:Предприятие 8 Россия Бесплатно (free)
Одна проверка в обработчике кнопки может выглядеть достаточной, пока ту же операцию не вызовут из другого места. На примере управляемой формы разберём, почему так происходит, как разместить проверку в общей серверной функции и чем отличается удобная проверка ввода от обязательного условия выполнения операции.
29.10.2026 496 YA_777378709 0
Рефакторинг и качество кода Разработчик Бесплатно (free)
Рассказываем, почему качественный код – это не техническая прихоть, а актив, который помогает бизнесу быстрее адаптироваться к изменениям и запускать новые фичи без бесконечного преодоления техдолга. Показываем, как объяснить бизнесу ценность рефакторинга через понятные признаки: замедление разработки, неточные оценки, страх перед legacy и хрупкость системы. Разбираем, почему неправильный рефакторинг может быть дороже его отсутствия, какие анти-паттерны ломают процесс и как не превратить улучшения в бесконечную переделку ради переделки. Объясняем, как сделать рефакторинг частью культуры команды: договориться с бизнесом, научить разработчиков видеть проблемные места, закрепить правила и поддерживать улучшения на уровне тимлидов, архитекторов и всей команды.
28.10.2026 619 Pavel791 0
Рефакторинг и качество кода HighLoad оптимизация Системный администратор Разработчик Стажер 1С 8.3 Абонемент ($m)
Если к HTTP-сервису 1С обращаются сразу несколько программ, сколько запросов в секунду он успеет обработать? Я опубликовала простой HTTP-сервис на нашей "подопытной" конфигурации «Нано-УТ» (файловая база, Apache, без прав администратора) и нагрузила его скриптом на Python. Ответ: около 15-16 запросов в секунду, сколько бы клиентов ни обращалось одновременно. Запросы ждут своей очереди, и при 32 клиентах ответ приходит через 2 секунды вместо 64 мс. Заодно разобрала скрипт из первого варианта статьи: он «проверял» сервер, который отвечал по одному, и считал ошибки вместе с успешными ответами. В архиве исправленный скрипт, учебный сервер, HTTP-сервис для 1С и инструкция по запуску.
1 стартмани
23.10.2026 618 Ninel_S 3
Рефакторинг и качество кода Разработчик 1С 8.3 Абонемент ($m)
Запустили Analyzer 1C 2.7.65 на промышленной конфигурации (596 модулей, 13 669 функций) и исследовали перегруженные функции (до 1887 строк), циклические зависимости и экран «Циклы» (кольцо из 64 модулей). Разобрали, почему популярные метрики (McCabe, связность) не представлены в продукте вендора, и составили пошаговый план разделения модуля. Привели проверенный платформой 8.3.27 пример до и после рефакторинга и выявили скрытую ловушку загрузки модулей с точкой в имени.
9 стартмани
19.10.2026 555 Ninel_S 2
Рефакторинг и качество кода EDT СКД Разработчик 1С 8.3 1С 8.5 1С:Бухгалтерия 3.0 Бесплатно (free)
Одиннадцать граблей схем компоновки, которые не видно в конструкторе и не ловит EDT, на реальных отчетах БП КОРП. Формат числа задается в двух местах, и условное оформление варианта перебивает формат поля. Ресурс складывает штуки с часами, и помогает выражение «только когда единица одна». Ресурс пуст в детальных записях, параметр не появляется в шапке без userSettingID, valueListAllowed ломает границы периода, Остатки и СрезПоследних с параметром периода падают с «Несоответствием типов», title без xsi:type дает «Исключение XDTO» при загрузке. В конце код проверки схемы из файла до обновления базы, сводная таблица и чеклист.
16.10.2026 672 Konstmax13 2
Инструментарий разработчика Нейросети Рефакторинг и качество кода EDT Разработчик 1С 8.3 1С 8.5 1С:Бухгалтерия 3.0 Бесплатно (free)
Как ИИ-агент (Claude Code) работает в живом EDT-проекте 1С:Бухгалтерии КОРП 3.0: из чего собрать стенд с MCP-сервером для EDT, как ставить задачи агенту, где он ломает проект и какие проверки это ловят. Реальные случаи: рукописные метаданные, ронявшие конфигуратор; четыре дня зависшего обновления из-за порядка блоков в Rights.rights; ошибки, которые EDT пропускает, а платформа нет; сплошная сверка вместо «вроде работает». В приложении шаблон CLAUDE.md, шаблон правила, чеклист перед обновлением базы и скрипты проверки ролей и схем СКД.
15.10.2026 3859 Konstmax13 11
Рефакторинг и качество кода Тестирование QA Разработчик 1С 8.3 Абонемент ($m)
Инженерный анализ влияния (Impact Analysis) при изменении общего метода в 1С:Предприятии: почему штатный поиск ссылок скрывает 99% зависимостей и как обратный обход графа вызовов выявляет 370 скрытых потребителей на глубине 3 уровней. В статье — верификация сквозной цепочки обмена с маркетплейсом; в архиве-компаньоне — автономный BFS-анализатор на Python, слепки графа и план регрессионного тестирования.
1 стартмани
12.10.2026 413 Ninel_S 0
Читая комментарии под статьями такого рода, иной раз, поражаюсь токсичности комьюнити.
- не настраивать ответственных по объектам метаданных в АПК: SonarQube сам определит ответственного за косячный код по git blame;
- разделить ошибки на legacy и привнесённые в новом коде, старый код не трогать, а сосредоточиться на исправлении новых косяков;
- видеть ошибки АПК в контексте окружающего кода, а не только модуль и номер строки;
- ускорить отображение отчётов;
- получать постоянные ссылки на ошибки, чтобы взять их на контроль и добиться исправления.
В этом случае разработчики получат возможность видеть и исправлять только свои ошибки. В общем случае вы будете видеть и ошибки типовой, но в этом нет ничего плохого. Их всегда можно будет отбросить на основании авторства изменений.
Если вы пользуетесь АПК, то ситуация будет аналогична: если Вы дорабатываете типовой модуль и хотите его проверить после доработки, то в результаты его проверки попадет и типовой код и Ваш. АПК позволяет фильтровать объекты конфигурации, подлежащие проверке, а не части модулей. При использовании возможностей git как раз появляется возможность проверять только внесенные в модуль изменения в привязке к авторам.
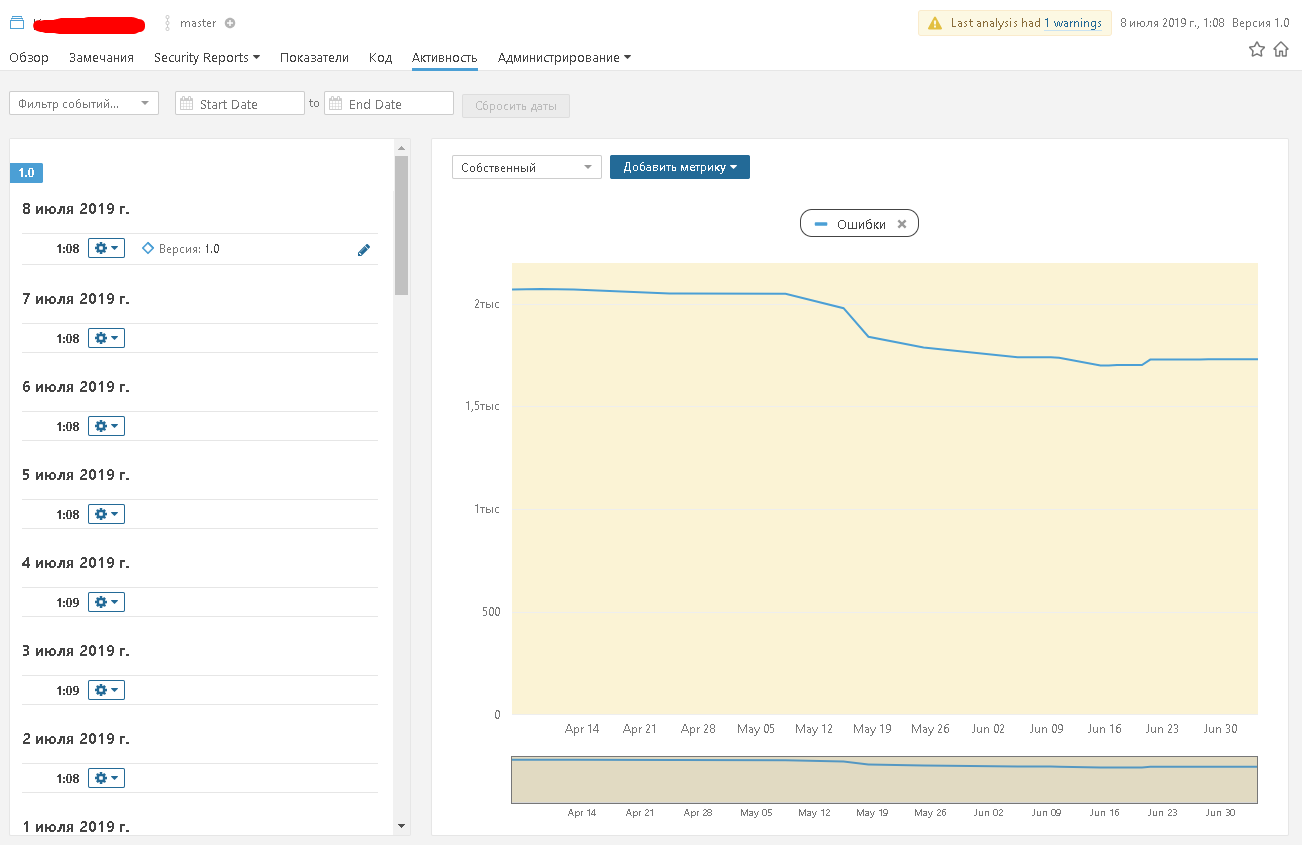
Во вложении метрики самописного проекта не на БСП, над который сейчас ведутся работы по улучшению качества кода (этот же скриншот есть в статье).
Если смотреть тренд количества ошибок, дублирования кода - то их количество со временем уменьшается.


Такое случается не везде, но если случается, то вселяет веру в людей и надежду что наше дело - "правое".
Я ни на что не намекаю, но очень часто бывает так, что свободного времени нет именно потому, что код - говно, и на поддержку его уходит всё свободное время :)
- не настраивать ответственных по объектам метаданных в АПК: SonarQube сам определит ответственного за косячный код по git blame;
- разделить ошибки на legacy и привнесённые в новом коде, старый код не трогать, а сосредоточиться на исправлении новых косяков;
- видеть ошибки АПК в контексте окружающего кода, а не только модуль и номер строки;
- ускорить отображение отчётов;
- получать постоянные ссылки на ошибки, чтобы взять их на контроль и добиться исправления.
В последних версиях АПК появился режим "поместить все ошибки в исключения" как раз для первоначального занесения всех ошибок в исключения в старом коде.
Этот сценарий я рассматриваю как потенциально опасный, т.к. маскирует потенциальные ошибки.
Пример:у меня эпизодически проявляется ошибка "Операция не может быть выполнена из-за несоответствия версии или отсутствия записи базы данных (возможно, запись была изменена или удалена)!"
Я открываю SonarQube, ставлю фильтр на каталог по имени модуля и вижу там ошибку "Отсутствует исключительная управляемая блокировка на записываемые (удаляемые) данные." - эта ошибка унаследованная, привнесена была год назад, но благодаря связке АПК+SonarQube я могу определить причину и исправить ошибку.
Так что, если поместить все старые ошибки в исключения, возможности оперативно диагностировать источник ошибки у меня не будет.
В этом случае разработчики получат возможность видеть и исправлять только свои ошибки. В общем случае вы будете видеть и ошибки типовой, но в этом нет ничего плохого. Их всегда можно будет отбросить на основании авторства изменений.
Если вы пользуетесь АПК, то ситуация будет аналогична: если Вы дорабатываете типовой модуль и хотите его проверить после доработки, то в результаты его проверки попадет и типовой код и Ваш. АПК позволяет фильтровать объекты конфигурации, подлежащие проверке, а не части модулей. При использовании возможностей git как раз появляется возможность проверять только внесенные в модуль изменения в привязке к авторам.
До этого разворачивал SonarQube 7.7 на стандартном порте 9000 - особо не успел разобраться, но он работал.
Затем, после вашей статьи, решил обновиться до 7.9. И весь вчерашний день решал головоломку, почему он то запускается, то падает.
Оказалось дело в jdk 11, странно что он без нее работал (но как-то криво)
Так что про jdk не забываем :)
Из статьи не понятен был момент - нужно ли создавать проект с ключем в SonarQube или он автоматом сам создастся?
Я создал проект, и в файле настроек указал параметры проекта.
И я в итоге сделал вот так
.../sonar-scanner.bat -D"project.settings=../sonar-project.properties"
а дальше в sonar-project.properties указал путь к проекту:
***
sonar.projectBaseDir=С:/myrepos/myprjkt
***
Кстати не забываем что слэш должен быть в файлике настроек именно "/" - а то пару раз косякнул с этим
И мое микро замечание - в секции примера слэш хорошо бы тоже одного направления сделать
"Без токена:
../sonar-scanner-cli-4.0.0.1744-windows\sonar-scanner-4.0.0.1744-windows/bin/sonar-scanner.bat
С токеном:
../sonar-scanner-cli-4.0.0.1744-windows\sonar-scanner-4.0.0.1744-windows/bin/sonar-scanner.bat -D"sonar.login=1952877e4d61d69c766eb8d9ca1d39ac48a4254f"
"
Протестировал на маленькой базе - все нормально отработало.
Запустил аналогично на большой базе - 4 часа скрипт работал, и самое что странное ругнулся в самом конце
ERROR Caused by: GC overhead limit exceded
что еще странно что процент выполнения проверки файлов тормозиться по экспоненте. И последние 10 файлов проверялись 1 час.
Попробовал дописать исключение в файл настроек конкретного проекта -
sonar.exclusions= .... (кстати было бы круто если бы статье был пример шаблонных исключений)
Но ничего не поменялось.
Пишут в интернетах про SONAR_SCANER_OPTS - но я не пойму, это переменная среды? Если нет, то где ее надо указать? Где можно посмотреть сколько памяти используется фактически?
Мне не критично если анализ будет хоть целый день идти, его каждый день запускать смысла нет.
chcp 65001
@set SONAR_SCANNER_OPTS=-Xmx20g
C:\Sonar\sonar-scanner\bin\sonar-scanner
Да в статье описано, но у меня "Parsing files" не застряло где-то, а прошло все 100% и дальше стопорнулось.
SONAR_SCANNER_OPTS - по идее я эту настройку ранее уже выставил, просто связи с реальностью пока не увидел, возможно где-то очепятался, буду тестировать :)
Проверил. Если ставлю 14Гб, то parsing files стопорится на 82%
При этом память используется на 98%
Если ставлю 8Гб, то Parsing files доходит почти до конца, но на 10-20 последних файлах все валится.
Какие решения вижу я - попробовать исключить ряд 1С-
модулей оригинальной конфы. Но решение так себе.
Конечно, увеличив мощность сервака, наверное все сработает, но может есть другой вариант?
Второй вариант - разбить на два проекта, по принципу - в первом проекте только справочники, во второй только документы.
Есть еще идеи? Может еще что то можно подкрутить?
(93) Олег, однозначно, огромное спасибо за увлекательный и очень полезный квест :)
Соглашусь с Николаем, тоже встрял на этом моменте. (Кстати, Николай и Вам спасибо, что не поленились написать об этом!)
Надо бы написать, что создавать проект не нужно, что после запуска проверки он появится в списке проектов сам (я же правильно понял?)
Кроме этого, мне вот например не хотелось совсем ставить на диск c:\ поэтому хотелось бы понять между разными компонентами - что во что в итоге вставляется.
Ну ладно. это мелочи - разминка...
Настоящий квест - это подтягивание анализа из АПК:
1) После установки opm install vanessa-runner подмодуль add не встал :( Что приводило к ошибке: (вл. 1) вылечилось установкой opm install add, тогда acc, наконец, запустился.
2) Описание параметров acc.properties не оч. понятно, в частности что в acc.projectKey нужно указывать имя конфигурации как её загнали в АПК. Вроде как и ошибок не было, но тем не менее желанный файл acc-json.json в нужном месте не появлялся, а сама выгрузка ошибок проходила подозрительно мгновенно.
3) Отдельно - нужно обязательно описать что параметр RUNNER_v8Version, если бы его на снимке в тексте не было можно было бы долго искать что в него поставить.
Общее время прохождения квеста: 6ч28минут, включая обстоятельно статьи на эту тему (запуск и установка АПК не в счёт, включая и готовую проверку - с ней разбирался раньше)
В итоге, пузырьки разлетелись, в качестве подопытного кролика выступила конфигурация СППР. Технический долг её составляет 359 дней...Штош :( И проверочку мы не прошли...Айяйяй… (вл 2)
Как я понял, что. несмотря на то, что АПК может не только модули проверят (и проверяет) в SQ приезжают только модули и ошибки/замечания по ним.
Плюс АПК, однозначный в проверке не используемых экспортных методов, но в итоге получается дубляж ошибок, как например на (вл 3), получается, в идеале нужна тонкая настройка. Кстати, достаточно яркий пример, что что расширение посчитала просто информацией, то отступление от канонической формы АПК признала как критичную ошибку... (Возможно уровень критичности этой проверки в АПК можно понизить)
Очень завидная штука в анализе расширением - это время исправления. Просто управленца. Чего не скажешь про данные из АПК.
Убил вот какой момент, в тексте очень много вхождений в части библиотек "2.3.0.5" - версия библиотек. Модуль их считает IPшником!!! и рассматривает как уязвимость (вл 4), все 31 уязвимость - это строки версий библиотек. Отключать? Или можно правило перегенерировать, чтобы не ошибалось?

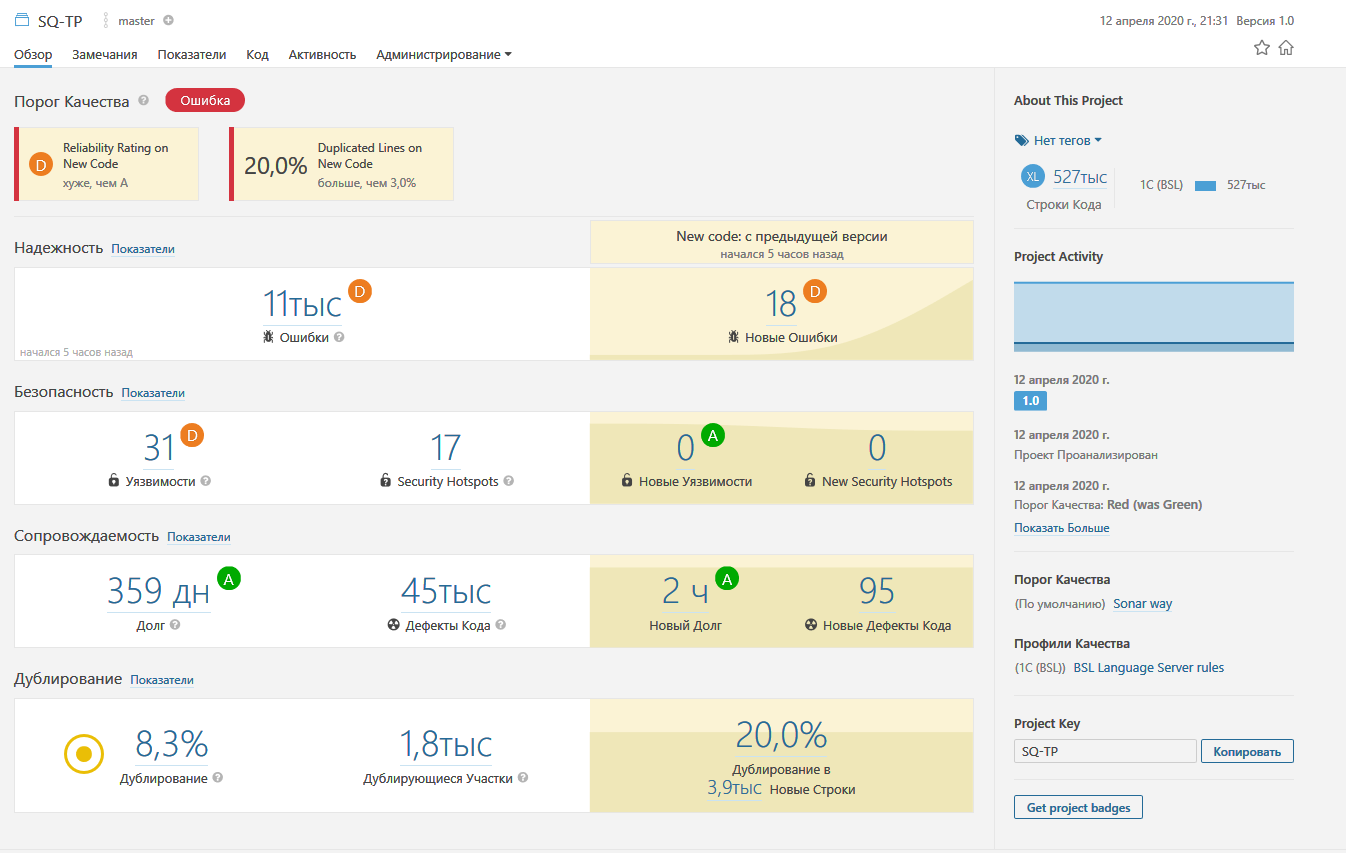
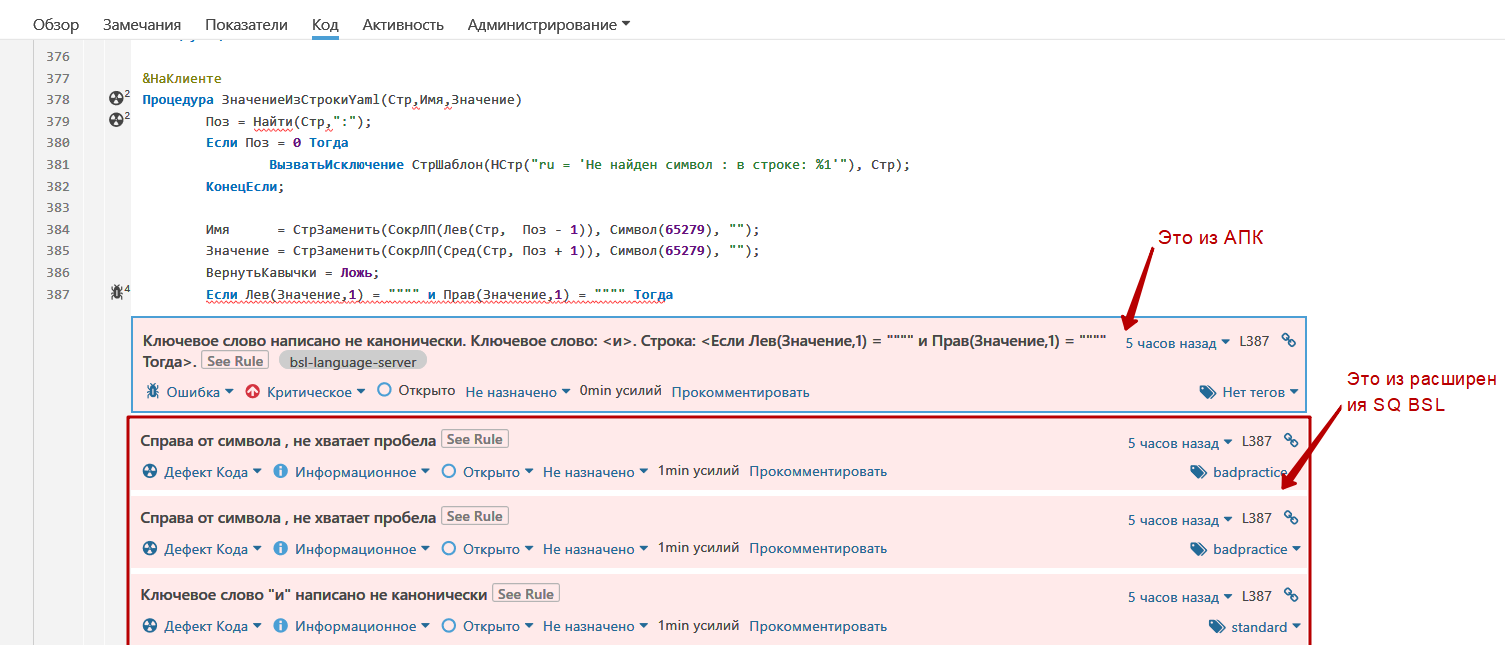
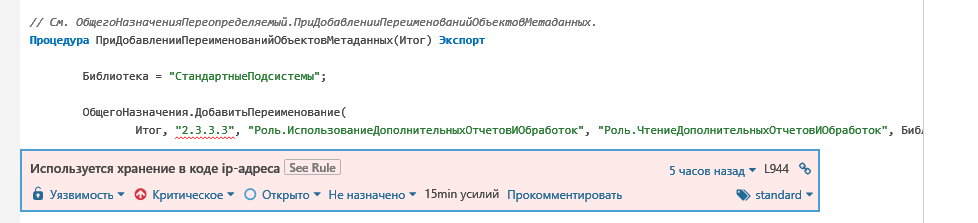
* по поводу vanessa-runner - да, там есть / был ньюанс с наличием add пакета. Нужно просто знать об этом ньюансе.
* по описаний параметров для запуска АПК можно посмотреть в самом проекте
* по поводу параметра RUNNER_v8Version я допишу в тестовый пример скрипта.
* по критичности замечаний из АПК можно добавить ишуз в проект acc-export (, возможно его кто нибудь сделает.
* с проверкой на хардкод IP есть fp, частично эти проблемы можно решить, частично нет. Сейчас существует в плагине для сонара возможность исключать из проверки модули на поддержке (которые на замке).
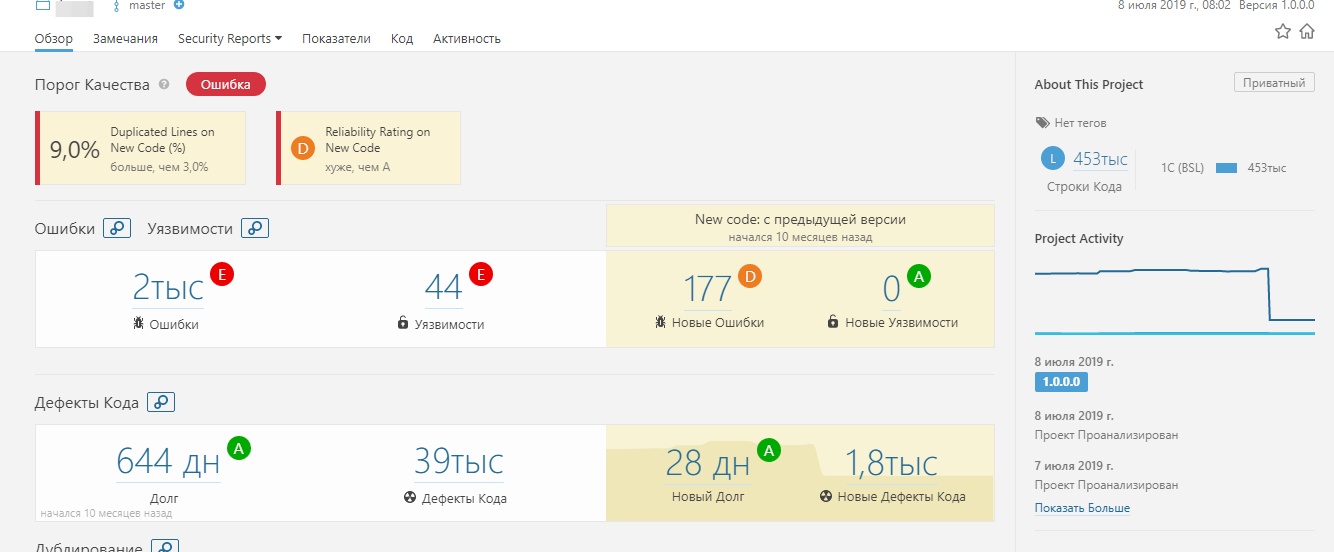
"Предупреждён — значит вооружён". Теперь мы понимаем что у нас есть 2 тыс. критических проблем и 44 уязвимости. Их нужно устранять, чтобы сделать решение более стабильным. Так же нужно учитывать, что большая часть кода - это код на поддержке. Его нужно исключить. Для этого можно использовать проект . Далее используя анализ на продолжительном периоде, можно отслеживать новые ошибки / дефекты с помощью отбора по дате создания замечания. (см. приложенный файл)
Еще вопрос: т.к. используются обычные формы, перед анализом, были ли они извлечены? Например через gitsync. Я для этого использую скрипт .
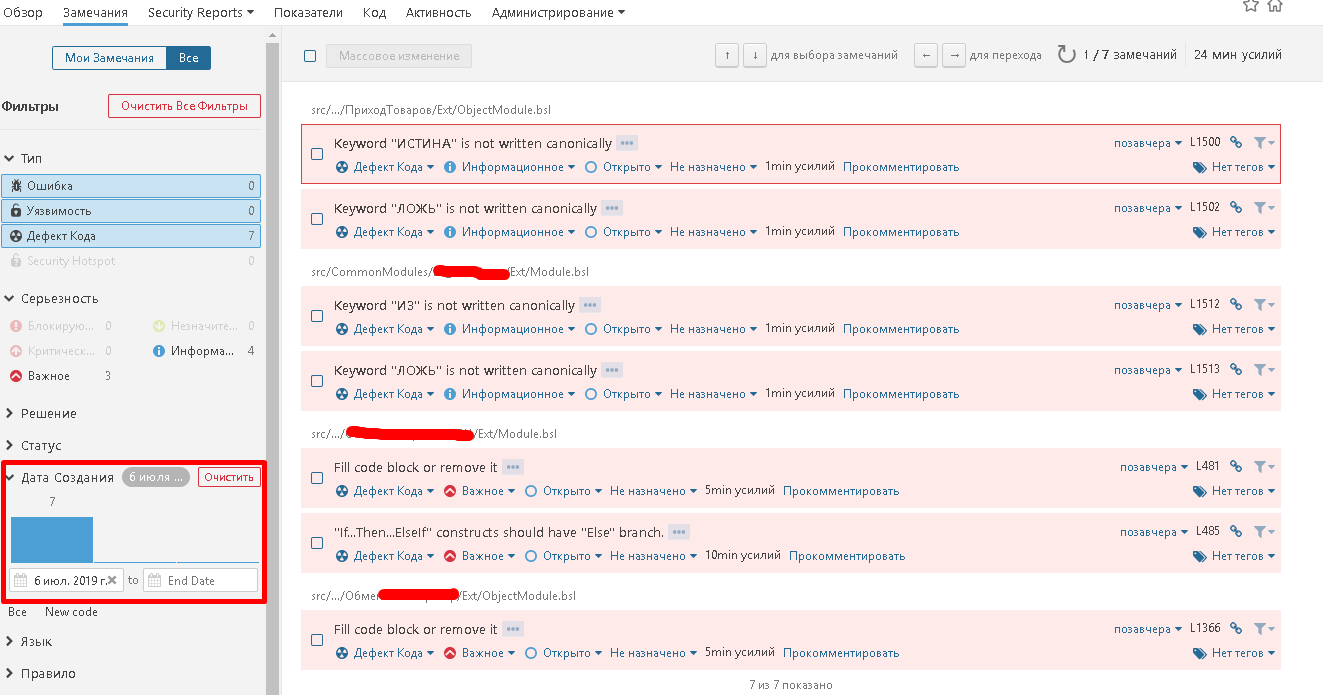
На вашем проекте, судя по скриншотам, >800 ошибок и 23 тыс. дефектов?
Покажите, пожалуйста, тренд количества ошибок или что-нибудь отображающее профит.
Очень уж любопытно, продвинулись ли Вы куда-нибудь дальше "понимания".
Во вложении метрики самописного проекта не на БСП, над который сейчас ведутся работы по улучшению качества кода (этот же скриншот есть в статье).
Если смотреть тренд количества ошибок, дублирования кода - то их количество со временем уменьшается.
Скажите пожалуйста, получается то есть, если проект на обычных формах - каждый раз, перед выгрузкой файлов конфигурации в project/src (ну или перед выгрузкой этих же файлов git) - их нужно разобрать? И код из ссылки это все корректно делает?
За статью - спасибо, очень большая и ценная работа проделана
Этим скриптом пользуюсь я сам. Тоже самое можно с помощью gitsync сделать.
А так да, выше дали ссылку на комьюнити бранч-плагин, лично проверял его работу на 4 серверах от 7.4 до 7.8.
Недавно вышел релиз плагина под свежий LST релиз SonarQube, конкретно его я еще не проверял, но в комментариях пишут, что работает.
Читая комментарии под статьями такого рода, иной раз, поражаюсь токсичности комьюнити.
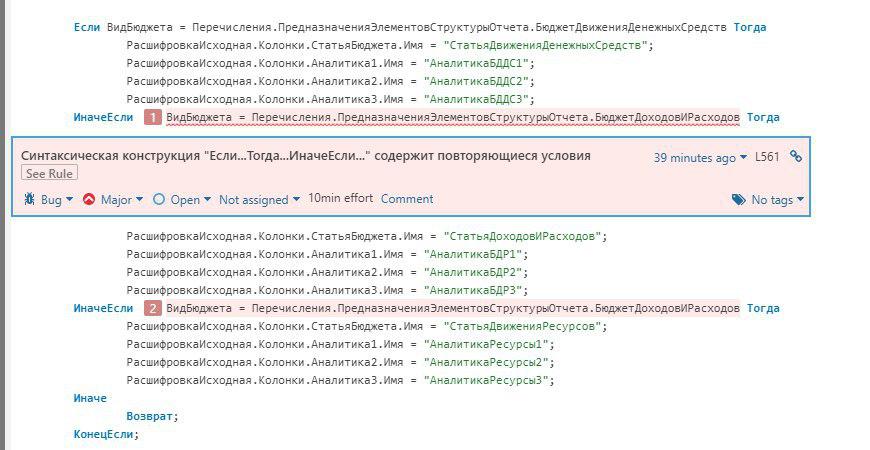
Вопрос не в тему, но по скриншоту из темы - почему "Если ИначеЕсли" должна обязательно содержать Иначе?
КолвоОчков = 10;

Если Ничья Тогда
	КолвоОчков = КолвоОчков + 1;

ИначеЕсли Победа Тогда
	КолвоОчков = КолвоОчков + 3;

КонецЕсли;

ЗаписатьВТурнирнуюТаблицу(КолвоОчков); ПоказатьЗачем сюда Иначе пихать, если Иначе ничего не нужно?
Уверены, что в данном случае все в порядке? ставьте на конкретное срабатывание статус won't fix.
Уверены, что всегда все ок или вас эта проверка раздражает - выключайте проверку в настройках "Quality Profile" или в конфигурационном файле BSL Language Server (в зависимости от режима запуска)
КолвоОчков = 10;

Если Ничья Тогда
    Инкремент = 1;
ИначеЕсли Победа Тогда
    Инкремент = 3
ИначеЕсли ФикирБылПьян Тогда
    Инкремент = 10;
Иначе
    Инкремент = 0;
КонецЕсли;

КолвоОчков = КолвоОчков + Инкремент;

ЗаписатьВТурнирнуюТаблицу(КолвоОчков);
ПоказатьКопипаста - звучит как что-то плохое) Я бы в данном контексте его не использовал. Потому что у меня нет Иначе, а без него мне не нужен Инкремент, он в конце ошибку даст. Потому что формально в вашем примере добавлено одно ненужное действие, которое может выполняться, например, в цикле, например, миллион раз - и вот уже у нас миллион ненужных действий. Если же Инкремент вынести за Если, то тогда у нас миллион ненужных присваиваний переменных.
КолвоОчков = 10;

Если Ничья Тогда
    КолвоОчков = КолвоОчков + 1;
ИначеЕсли Победа Тогда
    КолвоОчков = КолвоОчков + 3;
Иначе
    ВызватьИсключение("Никогда такого не было и вот опять");
КонецЕсли;

ЗаписатьВТурнирнуюТаблицу(КолвоОчков);
ПоказатьТут я могу только начать реальный холивар, заявив, что это не функция кода - объяснять бизнес-логику, что для этого должно быть ТЗ, документация и комментарии:
КолвоОчков = 10;

Если Ничья Тогда
    КолвоОчков = КолвоОчков + 1;

ИначеЕсли Победа Тогда
    КолвоОчков = КолвоОчков + 3;

// проигрыш - кол-во не меняется,
// никаких других ситуаций не бывает

КонецЕсли;

ЗаписатьВТурнирнуюТаблицу(КолвоОчков); ПоказатьПричём, не отменяя нужность документации, думаю, важнее всего как раз такое писать в комментарии, потому что он ближе всего к программисту.
Если Ничья Тогда
    выигрыш = КоличествоОчковПриНичьей();
ИначеЕсли Победа Тогда
    выигрыш = КоличествоОчковПриПобеде();
Иначе
   выигрыш = КоличествоОчковПриПоражении();
КонецЕсли;

КолвоОчков = КолвоОчков + выигрыш;

ЗаписатьВТурнирнуюТаблицу(КолвоОчков); ПоказатьНа моем реальном боевом проекте я тож сперва был скептически настроен к этой проверке. Психанул и везде, где в Иначе не должны заходить никогда расставил вызов исключений. И я очень удивился, когда у меня тесты отвалились.
Каким образом? Вы показали будущему программисту логику через Иначе (т.е. ещё одну команду и даже вызов функции), я - комментарием. Информация та же, вызовов меньше.
(73)
Возможно, нужно внимательнее подходить к разработке. Если вы говорите, что в Иначе не должно заходить никогда, а у вас исключения полезли, то тем, что вы сделаете пустое Иначе, вы проблему не решите.
> Вы показали будущему программисту логику через Иначе
И комментарий и логика используют ветку Иначе и поэтому стало понятнее и сложнее совершить ошибку. Можно обойтись и комментарием. Главный посыл в том, что ветка Иначе тут нужна.
> Возможно, нужно внимательнее подходить к разработке.
Да-да, нужно. Нужно писать без ошибок. У меня не получается. Поэтому я использую всякие вспомогательные костыли, типа статистического анализа кода, код-ревью, тесты и прочую ненужную вещь, чтобы снизить количество ошибок. Исключение в блоке иначе, в который никогда не должны бы заходить работает значительно лучше, чем отсутствие такого блока в принципе, потому что мы посчитали, что сюда не должны бы зайти.
Одно дело - посчитали, другое дело - уверены. В указанном мною высосанном из пальца примере, никаких других вариантов быть не может, соответственно, Иначе просто можно выкинуть. Выкидывать Иначе там, где я не знаю, зайдут туда или нет - я не предлагал)
И повторюсь - исключениями вы неправильную логику не почините. Исключения в Иначе могут быть полезны на этапе разработки, чтобы было понятно, что за данные идут и что делать. После понимания, исправления и т.п. эти Исключения, которые остались невызванными, нужно удалить, туда же можно удалить и Иначе, которые останутся пустыми.
Правила нужны для того, чтобы облегчать жизнь. Если правилам следуют просто формально, то это, видимо, неправильные или неправильно понятые правила. За добрый десяток постов мне так и не показали, где в моём абстрактном примере мне понадобится Иначе. А пихать его просто потому, что где-то кто-то сказал, что Иначе должно быть - не знаю почему, но не хочется)
Исключения удалять как раз нельзя. Они нужны не для того, чтобы падало при разработке, а для того, чтобы падало, когда кто-нить другой в каком-нить другом месте сделал некорректную доработку.
Чем проще система, чем меньше программистов участвует в разработке и чем меньше ущерб от ошибок в ней - тем меньше можно заморачиватся с внутренним качеством.
вот мой вариант:
РезультатПартии = 0;
Если СтатусПартии = Статусы().Ничья Тогда
    РезультатПартии = 1;
ИначеЕсли СтатусПартии = Статусы().Победа Тогда
    РезультатПартии = 3;
ИначеЕсли СтатусПартии = Статусы().Поражение Тогда
    РезультатПартии = 0;
Иначе
    //ВызватьИсключение("Некорректный статус партии: " + СтатусПартии);
    // или не вызывать....
    СтатусПартии = Статусы().Дисквалификация;
    КолвоОчков = 0;
КонецЕсли;

КолвоОчков = КолвоОчков + РезультатПартии;
ЗаписатьВТурнирнуюТаблицу(КолвоОчков); Показатьведь может что то сломаться - и партия будет незавершенная...
Использовать ее на своих проектах или нет, решаете вы сами.
P.S. У некоторых диагностик есть параметры. Например, можно увеличить ограничение на длину строки (Стандарт глосит: 120. Имхо: 140).
java.lang.IllegalArgumentException: Start pointer [line=3313, lineOffset=0] should be before end pointer [line=3313, lineOffset=0]
Пока решил проблему изменением формата:
1. в файле acc.properties изменить:
acc.format=genericissue
2. в файле sonar-project.properties изменить:
sonar.externalIssuesReportPaths=acc-generic-issue.json
Загрузилось без ошибок
В Сонаркубе меня смущает то, что путь файла показывается не полностью (на скрине обвел красным).
Из имени файла понятно, что это модуль какой то формы. А какой? Это можно было бы узнать по полному пути файла, но я не нашел способа его посмотреть.
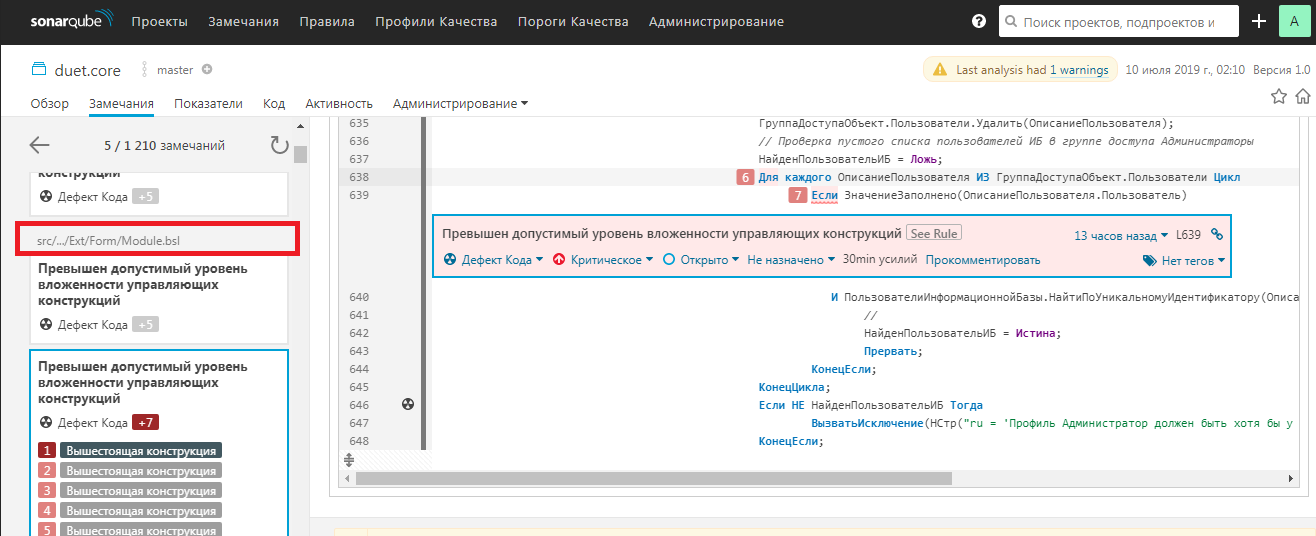
Попробовал демо БСП 3.0.2.314.
INFO: EXECUTION SUCCESS
openjdk-11.0.3-1
sonarqube-7.9.1
sonar-bsl-plugin-community-0.6.0
sonar-scanner-4.0.0.1744-windows
Но фоновое задание данные не обрабатывает, в статусе отображается ошибка:
Подробности Об Ошибке |
|---|
Подробности Об Ошибке
java.lang.IllegalStateException: Unrecoverable indexation failures: 1 errors among 1 requests
	at org.sonar.server.es.IndexingListener$1.onFinish(IndexingListener.java:39)
	at org.sonar.server.es.BulkIndexer.stop(BulkIndexer.java:122)
	at org.sonar.server.measure.index.ProjectMeasuresIndexer.doIndex(ProjectMeasuresIndexer.java:158)
	at org.sonar.server.measure.index.ProjectMeasuresIndexer.indexOnAnalysis(ProjectMeasuresIndexer.java:82)
	at org.sonar.ce.task.projectanalysis.step.IndexAnalysisStep.execute(IndexAnalysisStep.java:45)
	at org.sonar.ce.task.step.ComputationStepExecutor.executeStep(ComputationStepExecutor.java:81)
	at org.sonar.ce.task.step.ComputationStepExecutor.executeSteps(ComputationStepExecutor.java:72)
	at org.sonar.ce.task.step.ComputationStepExecutor.execute(ComputationStepExecutor.java:59)
	at org.sonar.ce.task.projectanalysis.taskprocessor.ReportTaskProcessor.process(ReportTaskProcessor.java:81)
	at org.sonar.ce.taskprocessor.CeWorkerImpl$ExecuteTask.executeTask(CeWorkerImpl.java:209)
	at org.sonar.ce.taskprocessor.CeWorkerImpl$ExecuteTask.run(CeWorkerImpl.java:191)
	at org.sonar.ce.taskprocessor.CeWorkerImpl.findAndProcessTask(CeWorkerImpl.java:158)
	at org.sonar.ce.taskprocessor.CeWorkerImpl$TrackRunningState.get(CeWorkerImpl.java:133)
	at org.sonar.ce.taskprocessor.CeWorkerImpl.call(CeWorkerImpl.java:85)
	at org.sonar.ce.taskprocessor.CeWorkerImpl.call(CeWorkerImpl.java:53)
	at java.base/java.util.concurrent.FutureTask.run(FutureTask.java:264)
	at java.base/java.util.concurrent.Executors$RunnableAdapter.call(Executors.java:515)
	at java.base/java.util.concurrent.FutureTask.run(FutureTask.java:264)
	at java.base/java.util.concurrent.ScheduledThreadPoolExecutor$ScheduledFutureTask.run(ScheduledThreadPoolExecutor.java:304)
	at java.base/java.util.concurrent.ThreadPoolExecutor.runWorker(ThreadPoolExecutor.java:1128)
	at java.base/java.util.concurrent.ThreadPoolExecutor$Worker.run(ThreadPoolExecutor.java:628)
	at java.base/java.lang.Thread.run(Thread.java:834)
Показать |
Есть инструкция под linux ? Может есть чат где-нибудь на github?
Второй день бьюсь с тем чтобы просто поднять сервис сонара.
Суть проблемы заключается в том, что после подстановки параметров на те, которые указаны у вас, он перестает стартовать.
В варианте из "коробки" запустить удалось, но дальше не хочет...
Обработка не работает и просто выкидывала. После чего я решил посмотреть код и по этому поводу замечания:
1) Лучше указать полный путь к файлам в acc.properties
acc.catalog=C:\sonar\project1c
acc.sources=C:\sonar\project1c\src
acc.check=true
acc.format=reportjson
acc.titleError=codeName
Иначе обработка будет лепить вместо "\" вот так "/" на Windows.
2) Важно! projectKey - это наименование конфигурации в АПК. Об этом тоже стоит сказать.
От себя хочу еще добавить, что скрипт acc.bat в статье запускается из каталога project1c и поэтому можно не указывать абсолютные пути.
P.S.
п. 2 - в статье так и написано: "projectKey - это наименование конфигурации в АПК". Можно конечно скриншотом дополнить.
Проблема в том, когда в обработке стоит относительный путь, то при построении полного пути получается вот такой путь: C:/sonar/project1c\src и естественно обработка не выгружает ничего из АПК.
С одной стороны все круто, с другой нет кучи того, что есть в том же АПК.
И наоборот в АПК нет того, что есть в сонаре.
Кстати, написал в ИжТиСи с просьбой прокомментировать почему в стандартах 1С есть ограничение на 120 символов в строке, а в АПК такой проверки нет. Они ответили и оказалось, что эта проверка закомментирована. Чтобы ее включить необходимо:
Настройка -> Правила -> в списке найдите правило "Перенос выражений".
В поле "Алгоритм" раскомментируйте стр.57-65.
Использовать сразу два продукта нелогично и не совсем верно, поэтому для себя приняли решение остаться на АПК и добавить туда те проверки, которые есть в SonarQube. Интересно никто таким не заморачивался?
Но если выбирать между АПК и сонаром, то на данный момент это пока АПК. Возможно в будущем что-то изменится.
Кстати, а не думали о том, что бы как-то адаптировать использование проверок АПК и перебросить их в сонар каким-то автоматическим способом (например, используя oscript) запускать оттуда?
Т.е. грубо говоря, сделать импорт проверок.
Если что, вы можете выключить встроенный анализатор BSL LS в сонаре и смотреть там исключительно АПКшные проверки.
Если речь про описания правил, то их импорт тоже в разработке.
Не мужики, вы молодцы. Смотришь на таких энтузиастов и думаешь, вот откуда у них столько свободного времени на разработку подобных инструментов?
С другой стороны интересно почему сама 1С не финансирует подобные работы. Очень достойно и перспективно ведь.
Если не импортировать из АПК все нормально, а если включить в настройках sonar-project.properties
То падает с этой ошибкой, причем фоновое в сонаре не запускает.
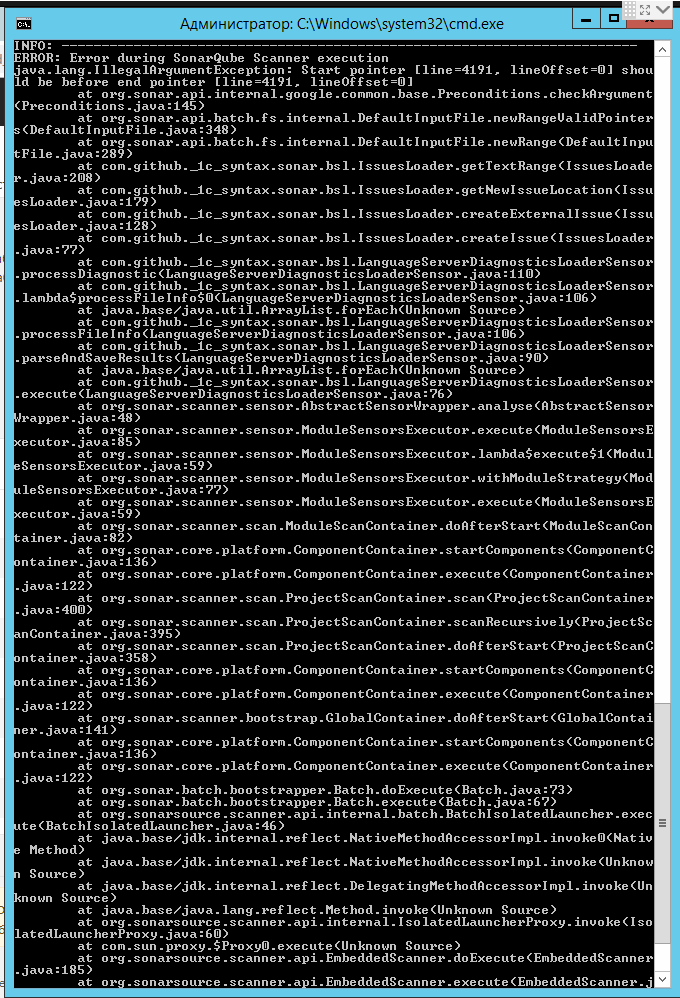
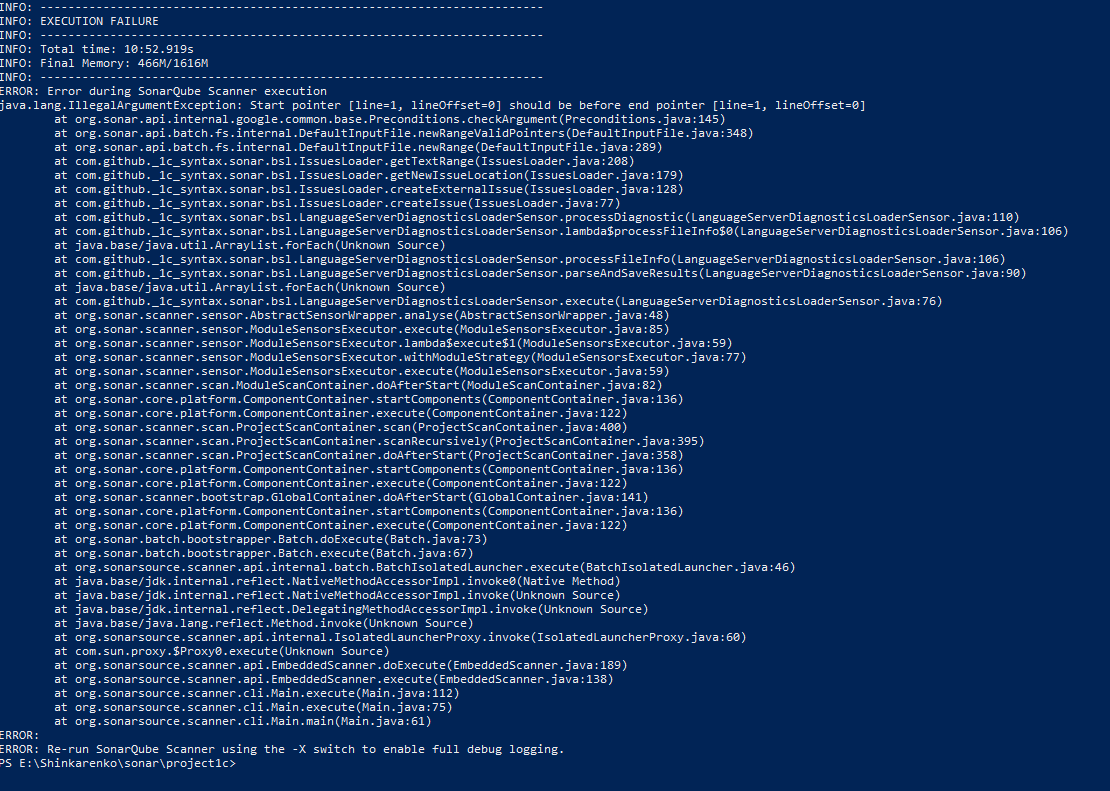
Попробовал на своем компе sonarqube. jvm в памяти разрослась до 4Гб. От обилия своппинга всё встало. Буду просить у руководства виртуальный сервер. Какой минимально сервер нужен для сонара? ОС windows style.
Сколько ориентировочно времени занимает проверка, например ERP?
Планирую проверять доработанную УХ-у и переработанную бухгалтерию.
Теперь, правда, при выполнении скрипта Check.bat возникает множество предупреждений. Нигде не могу найти, где в SonarCube настраивается путь к каталогу проекта. Как это исправить?
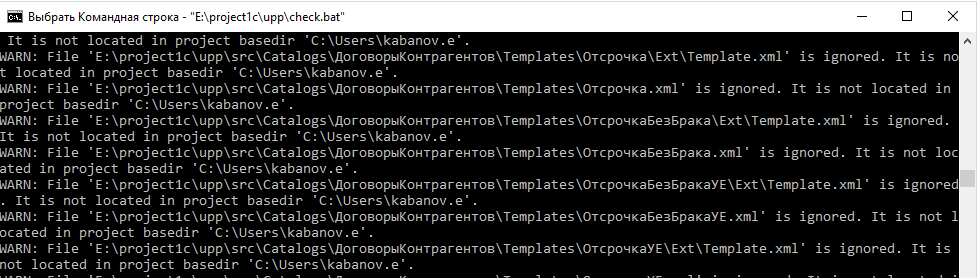
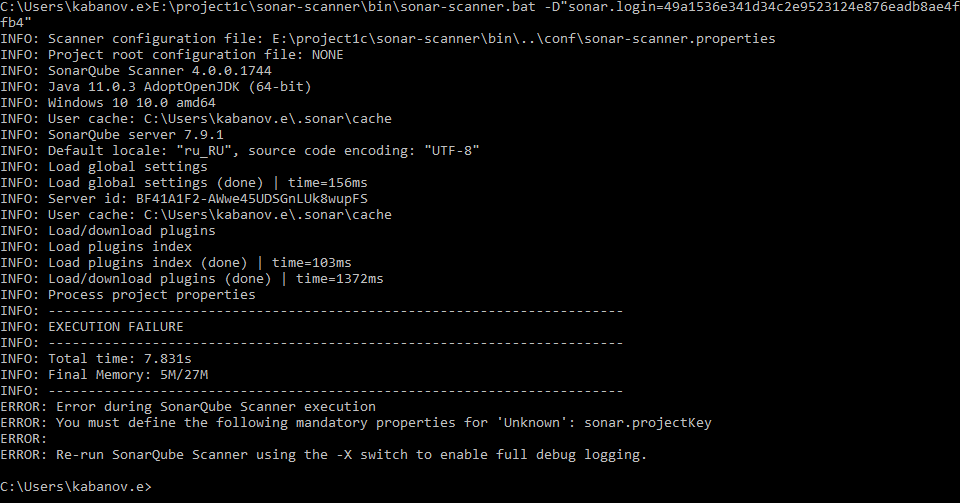
sonar-scanner -Dproject.settings=../myproject.propertiesТо есть у меня Check.bat получился вот таким:
E:\project1c\sonar-scanner\bin\sonar-scanner.bat -D"sonar.login=TOKEN" -Dproject.settings="E:\project1c\upp\sonar-project.properties"Также потребовалось в файле sonar-scanner.properties прописать абсолютный путь к проекту и путь к базовому каталогу - без этого в среде ОС Windows сканер отказывался работать:
sonar.sources=E:/project1c/upp/src
sonar.projectBaseDir=E:/project1c/upp/src
Спасибо за статью и помощь!

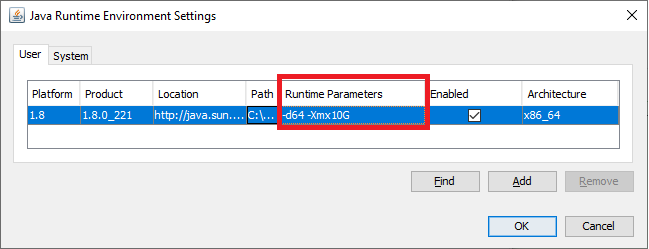
При проверке конфигурации возникает ошибка:
ERROR: Error during SonarQube Scanner execution
java.lang.OutOfMemoryError
Caused by: java.lang.OutOfMemoryError: Java heap space
При этом указаны следующие параметры использования памяти:
SONAR_SCANNER_OPTS=-Xmx8g
В параметрах java стоит: -d64 -Xmx10G
В процессе работы java съедает не более 5Gb. Конфигурация не слишком большая (5460 проверяемых файлов).
94 процента проверки проходит за 15 минут. Потом еще 3% обрабатывается в течение часа, после чего и вываливается ошибка.
Что нужно перенастроить чтобы процесс проверки завершался без ошибок?
SET SONAR_SCANNER_OPTS=-XX:+UseG1GC -XX:MaxGCPauseMillis=200 -Xmx10g
Я в рамках статьи поставил сонар куб, да он красив и приятен, но его проверки не полные. Их очень мало. Я ни в коем случае не хочу обидеть разработчиков, работа проделана большая.
Если вы можете сказать чем именно можем помочь движок сонар куб, то буду признателен. Я его смотрел совсем не долго. Единственное что я помню это график изменения качества.
* Оценивать динамику изменения показателей проекта. В случае срабатывания порогов качества принимаются соответствующие мера;
* Анализировать замечания по авторам (разработчикам);
* Удобство просмотра замечаний (прямо в коде с удобными фильтрами);
* Рассылка о состоянии проекта.
2. Запускаю крипт СтартСонар
3. Процессор съедается на 99% (ай пятый).
4. Память съедается почти вся (8 гб!)
5. Вываливается ошибка - не смогло аллоцировать что-то в районе 4 гб памяти.
Подскажите, пожалуйста, что я делаю не так?
Немного упрощаем настройки распределения памяти для запуска SonarQube. Допустим у вас 8 гб ОЗУ на компьютере. Но вы не хотите более 4 гб выделить под SonarQube. Расчет распределения памяти идет из следующего алгоритма.
Для CE выделяем половину доступной памяти, то есть 2 гб:
sonar.ce.javaOpts=-Xmx2Gb -XX:+HeapDumpOnOutOfMemoryErrorДля WEb и Search должно быть выделено не более половины из доступной памяти (можно поделить поровну. 1 и 1 гб соответственно).
sonar.web.javaOpts=-server -Xmx1Gb -XX:+HeapDumpOnOutOfMemoryError
sonar.search.javaOpts=-Xmx1Gb -XX:+HeapDumpOnOutOfMemoryErrorИменно с такими настройками не заработало, выдало тоже какую-то ошибку про память, но главное, что я понял смысл этих буковок, заработало вот так:
sonar.web.javaOpts=-server -Xmx1g -Xms1g -XX:+HeapDumpOnOutOfMemoryError
sonar.ce.javaOpts=-Xmx2g -Xms2g -XX:+HeapDumpOnOutOfMemoryError
sonar.search.javaOpts=-Xms1g -Xmx1g -XX:+HeapDumpOnOutOfMemoryErrorДобавьте, пожалуйста, эту инфу в статью, а то устанете всем отвечать на один и тот же вопрос, если будет возникать)
UPD
У меня в комменте тоже неправильно, добавились мусорные символы от редактора комментов. Вот правильный:
sonar.web.javaOpts=-server -Xmx1g -Xms1g -XX:+HeapDumpOnOutOfMemoryError
sonar.ce.javaOpts=-Xmx2g -Xms2g -XX:+HeapDumpOnOutOfMemoryError
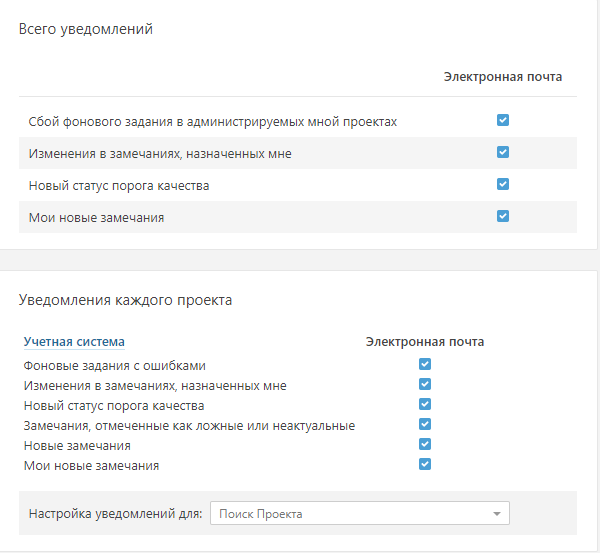
sonar.search.javaOpts=-Xms1g -Xmx1g -XX:+HeapDumpOnOutOfMemoryErrorА никто не реализовал "Рассылка результатов проверки кода ответственным / виновникам замечаний"?
Я так понимаю это должно происходить из SonarQube? Сами настройки на отправку сделал почты, тестовое письмо отправляется, а вот как сделать рассылку, нигде таких настроек не нашёл.
Все настройки только под пользователями sonarqube персонально, примерно это выглядит вот так:

В каждом виде рассылки четко указано что она рассылает. Можно пользоваться другими решениями. Например:
А что quboo лучше? На начальной странице уже написано beta
Quboo - да, он бета. Удобно работать с замечаниями и выгружать их в какую то другую структуру.
По поводу "по среди кода "впапрпвпвапв"" - это стат анализ. Пока проверки на корректные имена объектов нет, есть проверка в этом направлении - пропущенная ";".
На данный момент поддерживаются следующие варианты формирования отчета:
JSON - формируется отчет в формате json, метрики выгружаются дважды - для идентификатора метрики и для русского представления. Пример: examples\example-report.json
HTML - формируется отчет в формате html, метрики выгружаются только для русского представления. Пример: examples\example-report.html
jvm 1    |      at io.netty.util.concurrent.SingleThreadEventExecutor$5.run(SingleThreadEventExecutor.java:909)
jvm 1    |      at java.base/java.lang.Thread.run(Thread.java:834)
jvm 1    | 2019.10.25 09:12:06 WARN  app[][o.e.t.TcpTransport] exception caught on transport layer [Netty4TcpChannel{loc
alAddress=/127.0.0.1:56333, remoteAddress=/127.0.0.1:9091}], closing connection
jvm 1    | java.io.IOException: ╙фрыхээ√щ їюёЄ яЁшэєфшЄхы№эю ЁрчюЁтры ёє∙хёЄтє■∙хх яюфъы■ўхэшх
jvm 1    |      at java.base/sun.nio.ch.SocketDispatcher.read0(Native Method)
jvm 1    |      at java.base/sun.nio.ch.SocketDispatcher.read(SocketDispatcher.java:43)
jvm 1    |      at java.base/sun.nio.ch.IOUtil.readIntoNativeBuffer(IOUtil.java:276)
jvm 1    |      at java.base/sun.nio.ch.IOUtil.read(IOUtil.java:233)
jvm 1    |      at java.base/sun.nio.ch.IOUtil.read(IOUtil.java:223)
jvm 1    |      at java.base/sun.nio.ch.SocketChannelImpl.read(SocketChannelImpl.java:358)
jvm 1    |      at io.netty.buffer.UnpooledUnsafeDirectByteBuf.setBytes(UnpooledUnsafeDirectByteBuf.java:433)
jvm 1    |      at io.netty.buffer.AbstractByteBuf.writeBytes(AbstractByteBuf.java:1132)
jvm 1    |      at io.netty.channel.socket.nio.NioSocketChannel.doReadBytes(NioSocketChannel.java:347)
jvm 1    |      at io.netty.channel.nio.AbstractNioByteChannel$NioByteUnsafe.read(AbstractNioByteChannel.java:148)
jvm 1    |      at io.netty.channel.nio.NioEventLoop.processSelectedKey(NioEventLoop.java:656)
jvm 1    |      at io.netty.channel.nio.NioEventLoop.processSelectedKeysOptimized(NioEventLoop.java:591)
jvm 1    |      at io.netty.channel.nio.NioEventLoop.processSelectedKeys(NioEventLoop.java:508)
jvm 1    |      at io.netty.channel.nio.NioEventLoop.run(NioEventLoop.java:470)
jvm 1    |      at io.netty.util.concurrent.SingleThreadEventExecutor$5.run(SingleThreadEventExecutor.java:909)
jvm 1    |      at java.base/java.lang.Thread.run(Thread.java:834)
jvm 1    | 2019.10.25 09:12:06 WARN  app[][o.e.t.TcpTransport] exception caught on transport layer [Netty4TcpChannel{loc
alAddress=/127.0.0.1:56337, remoteAddress=/127.0.0.1:9091}], closing connection
jvm 1    | java.io.IOException: ╙фрыхээ√щ їюёЄ яЁшэєфшЄхы№эю ЁрчюЁтры ёє∙хёЄтє■∙хх яюфъы■ўхэшх
jvm 1    |      at java.base/sun.nio.ch.SocketDispatcher.read0(Native Method)
jvm 1    |      at java.base/sun.nio.ch.SocketDispatcher.read(SocketDispatcher.java:43)
jvm 1    |      at java.base/sun.nio.ch.IOUtil.readIntoNativeBuffer(IOUtil.java:276)
jvm 1    |      at java.base/sun.nio.ch.IOUtil.read(IOUtil.java:233)
jvm 1    |      at java.base/sun.nio.ch.IOUtil.read(IOUtil.java:223)
jvm 1    |      at java.base/sun.nio.ch.SocketChannelImpl.read(SocketChannelImpl.java:358)
jvm 1    |      at io.netty.buffer.UnpooledUnsafeDirectByteBuf.setBytes(UnpooledUnsafeDirectByteBuf.java:433)
jvm 1    |      at io.netty.buffer.AbstractByteBuf.writeBytes(AbstractByteBuf.java:1132)
jvm 1    |      at io.netty.channel.socket.nio.NioSocketChannel.doReadBytes(NioSocketChannel.java:347)
jvm 1    |      at io.netty.channel.nio.AbstractNioByteChannel$NioByteUnsafe.read(AbstractNioByteChannel.java:148)
jvm 1    |      at io.netty.channel.nio.NioEventLoop.processSelectedKey(NioEventLoop.java:656)
jvm 1    |      at io.netty.channel.nio.NioEventLoop.processSelectedKeysOptimized(NioEventLoop.java:591)
jvm 1    |      at io.netty.channel.nio.NioEventLoop.processSelectedKeys(NioEventLoop.java:508)
jvm 1    |      at io.netty.channel.nio.NioEventLoop.run(NioEventLoop.java:470)
jvm 1    |      at io.netty.util.concurrent.SingleThreadEventExecutor$5.run(SingleThreadEventExecutor.java:909)
jvm 1    |      at java.base/java.lang.Thread.run(Thread.java:834)
wrapper | <-- Wrapper Stopped ПоказатьПри запуске команды gitsync sync ... "Сборка- Выполнить команду Windows" не используются предустановленные плагины;
[on] [1.0.5] - increment - Плагин добавляет возможность инкрементальной выгрузки в конфигурации
[on] [1.0.5] - limit - Плагин добавляет возможность ограничения на минимальный, максимальный номер версии хранилища, а так же на лимит на количество выгружаемых версий за один запуск
[on] [1.0.5] - check-authors - Плагин добавляет функциональность проверки автора версии в хранилище и файла AUTHORS
[on] [1.0.5] - check-comments - Плагин добавляет функциональность проверки комментариев в хранилище
[on] [1.0.5] - smart-tags - Плагин добавляет функциональность автоматической расстановки метов в git
[on] [1.0.5] - tool1CD - Плагин заменяет использование штатных механизмов 1С на tool1CD при синхронизации
[on] [1.0.5] - unpackForm - Плагин добавляет функциональность распаковки обычных форм на исходники
[on] [1.0.5] - disable-support - Плагин снимает конфигурацию с поддержки перед выгрузкой в исходники
[on] [1.0.5] - sync-remote - Плагин добавляет функциональность синхронизации с удаленным репозиторием git
Например не срабатывает increment, tool1CD, а если сделать то же самое из PowerShell, то они работают
Отвечаю на свой вопрос, может кому понадобиться:
У пользователя под которым запускается агент сервера Jenkins не активированы плагины, перенастроил запуск службы под другим пользователем, заработало.
--> Wrapper Started as Console
Launching a JVM...
Wrapper (Version 3.2.3)
Copyright 1999-2006 Tanuki Software, Inc. All Rights Reserved.
2019.11.11 17:00:22 INFO app[][o.s.a.AppFileSystem] Cleaning or creating temp directory C:\SonarQube\sonarqube\temp
2019.11.11 17:00:22 INFO app[][o.s.a.es.EsSettings] Elasticsearch listening on /127.0.0.1:9001
2019.11.11 17:00:22 INFO app[][o.s.a.ProcessLauncherImpl] Launch process[[key='es', ipcIndex=1, logFilenamePrefix=es]] from [C:\SonarQube\sonarqube\elasticsearch]: C:\jdk-13\bin\java -XX:+UseConcMarkSweepGC -XX:CMSInitiatingOccupancyFraction=75 -XX:+UseCMSInitiatingOccupancyOnly -Des.networkaddress.cache.ttl=60 -Des.networkaddress.cache.negative.ttl=10 -XX:+AlwaysPreTouch -Xss1m -Djava.awt.headless=true -Dfile.encoding=UTF-8 -Djna.nosys=true -XX:-OmitStackTraceInFastThrow -Dio.netty.noUnsafe=true -Dio.netty.noKeySetOptimization=true -Dio.netty.recycler.maxCapacityPerThread=0 -Dlog4j.shutdownHookEnabled=false -Dlog4j2.disable.jmx=true -Djava.io.tmpdir=C:\SonarQube\sonarqube\temp -XX:ErrorFile=../logs/es_hs_err_pid%p.log -Xmx5g -Xms5g -XX:+HeapDumpOnOutOfMemoryError -Delasticsearch -Des.path.home=C:\SonarQube\sonarqube\elasticsearch -Des.path.conf=C:\SonarQube\sonarqube\temp\conf\es -cp lib/* org.elasticsearch.bootstrap.Elasticsearch
2019.11.11 17:00:22 INFO app[][o.s.a.SchedulerImpl] Waiting for Elasticsearch to be up and running
OpenJDK 64-Bit Server VM warning: Option UseConcMarkSweepGC was deprecated in version 9.0 and will likely be removed in a future release.
2019.11.11 17:00:22 INFO app[][o.e.p.PluginsService] no modules loaded
2019.11.11 17:00:22 INFO app[][o.e.p.PluginsService] loaded plugin [org.elasticsearch.transport.Netty4Plugin]
2019.11.11 17:00:28 WARN app[][o.s.a.p.AbstractManagedProcess] Process exited with exit value [es]: 1
2019.11.11 17:00:28 INFO app[][o.s.a.SchedulerImpl] Process[es] is stopped
2019.11.11 17:00:28 INFO app[][o.s.a.SchedulerImpl] SonarQube is stopped
<-- Wrapper Stopped ПоказатьА как в Сонар загрузить эти правила выгруженные из АПК ?
Все сделал по инструкции, первый раз сканирование прошло нормально, результаты в localhost:9000 отобразились. При повторном сканировании все скрипты отрабатывают нормально, но результат в localhost:9000 не показывается. На первой странице видны результаты предыдущего сканирования, истории изменения показателей нет. Если нажать на "ошибки" чтобы перейти к списку, ничего не отображается. Можно надо что-то почистить?
"Для второго этапа потребуется консольное приложение для запуска анализа проекта sonar scanner. Скачиваем сканер со страницы . В нашем случае нужна версия для Windows x64:"
В статье не указано куда именно скопировать приложение. Я сначала скопировал в "C:\sonarqube", а нужно в папку с проектом. Кто делает в первый раз можно и не догадаться.
Подключил Sonar к проекту на Jenkins - тоже заработало, НО
Выгрузка из Хранилища конфигурации 1С осуществляется посредством gytsync 2.*, а он обычные формы разворачивает в подкаталог Form\modube. (без расширения). А эти самые файлы не получается "запелинговать" используя sonar.inclusions=**/*.bsl, **/module.
Пробовал **/Form/module.* - не схватывает. Как-то можно включить эти файлы в обработку?
Делаю по инструкции, при старте сонара ошибка, как в
"jvm 1 | 2020.01.02 10:27:57 WARN app[][o.e.t.TcpTransport] exception caught on transport layer [Netty4TcpChannel{localAddress=/127.0.0.1:50165, remoteAddress=/127.0.0.1:9001}], closing connection
jvm 1 | java.io.IOException: Удаленный хост принудительно разорвал существующее подключение
"
Подскажите куда копать?
Подскажите пожалуйста, каким образом вы смогли импортировать файл с правилами из АПК непосредственно в Сонар? Обработка по выгрузке файла правил отдает на выходе XML, но как подключить его не понятно, я так понимаю надо в плагин это все обернуть, или есть способы попроще?
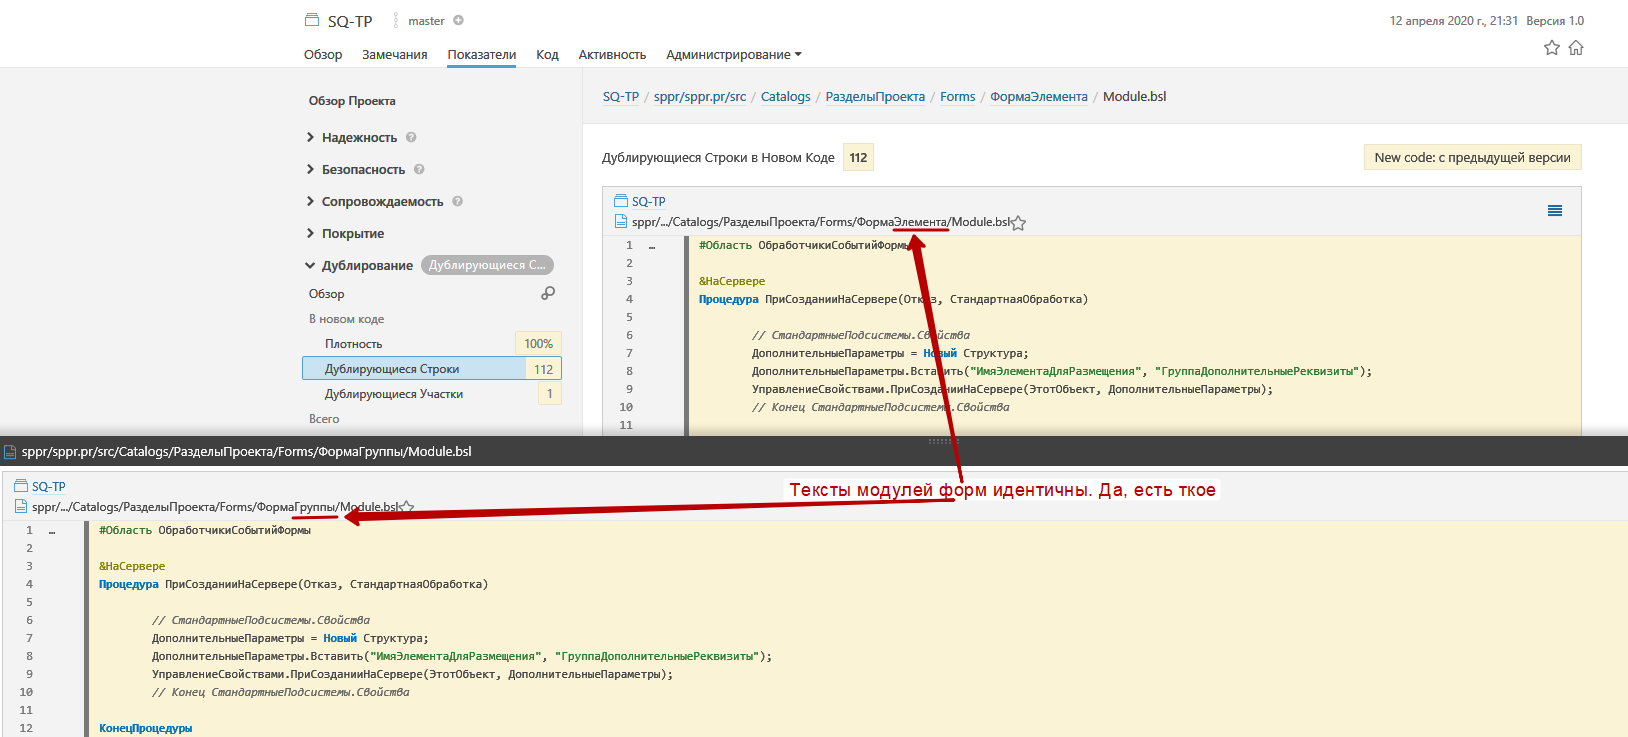
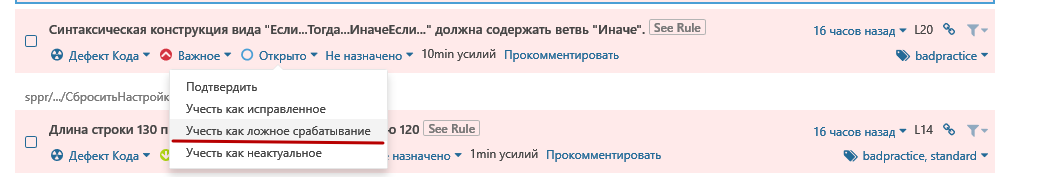
Модуль формы и модуль группы полностью идентичны, и таких вхождений много > 20 по простым формам справочников. Если по тексту модуля посмотреть то есть вызовы общих методов из общих модулей, но порядок следования процедур - обработчиков одинаковый. Т.е. по сути - срабатывание ложное. Как то это можно побороть? Как в этом случае указать, что это не ошибка.
Почему при запуске анализа (Обычный Sonar scanner) для ERP выдается порядка 10 тысяч предупреждений вот такого вида "WARN: Too many duplication references on file". Это типично для ERP или я делал что-то не так? Спасибо
WARN: Too many duplication references on file Main/src/Reports/РегламентированныйОтчетСтатистикаФормаЗПОбр
WARN: Too many duplication groups on file Main/src/Reports/РегламентированныйОтчетСтатистикаФорма1МО/F
WARN: Too many duplication references on file Main/src/Reports/РегламентированныйОтчетСтатистикаФорма1МО/F
WARN: Too many duplication references on file Main/src/Reports/РегламентированныйОтчетСтатистикаФорма4ОС/F
WARN: Too many duplication references on file Main/src/Reports/РегламентированныйОтчетСтатистикаФорма1СОНК
WARN: Too many duplication references on file Main/src/Reports/РегламентированныйОтчетСтатистикаФорма1СОНК
WARN: Too many duplication groups on file Main/src/Reports/РегламентированныйОтчетСтатистикаФормаЗПСоц
WARN: Too many duplication references on file Main/src/Reports/РегламентированныйОтчетСтатистикаФормаЗПСоц
WARN: Too many duplication references on file Main/src/Reports/РегламентированныйОтчетСтатистикаФормаЗПСоц
WARN: Too many duplication groups on file Main/src/Reports/РегламентированныйОтчетРВ3/Forms/ФормаОтчет
WARN: Too many duplication groups on file Main/src/Reports/РегламентированныйОтчетПрибыльСРП/Forms/Фор
Обычно я в проектах исключаю регл. отчеты из анализа.
(237) Добрый день, Олег, подскажите пожалуйста, как исключить регл. отчеты из анализа.
Насколько я понял, нужно в файле sonar-project.properties указать параметр sonar.cpd.exclusions.
Следующие варианты не помогают:
sonar.cpd.exclusions=**/РегламентированныйОтчет**/**/*
sonar.cpd.exclusions=**/Reports/РегламентированныйОтчет*/**/*
sonar.cpd.exclusions=./Reports/РегламентированныйОтчет*/**/*
Использую sonarqube 8.7.1
Добрый день. При использовании кириллицы нужно ее кодировать по юникоду. Например:
sonar.cpd.exclusions=**/РегламентированныйОтчет*/**/*.*будет как:
sonar.cpd.exclusions=**/\u0420\u0435\u0433\u043b\u0430\u043c\u0435\u043d\u0442\u0438\u0440\u043e\u0432\u0430\u043d\u043d\u044b\u0439\u041e\u0442\u0447\u0435\u0442*/**/*.*Можете воспользоваться онлайн кодировщиком ->
Большое спасибо за помощь, получилось!
* Выгружать конфигурацию из хранилища с помощью gtsync с включенным плагином unpackForm
* Запускать скрипт, который напрямую использует v8unpack, например такой
* Использовать precommit1c
Вот смотрите, есть желание проверять на качество код как можно чаще и в идеале при каждом коммите.
Но вот незадача, если в pipeline воткнуть проверку через АПК то эта проверка будет выполняться 3-4 часа, что не очень хорошо с точки зрения программирования, когда человек берет уже другую задачу, а ему ответ только по предыдущей задаче приходит, что в прошлой ветке есть деградация кода.
Если берем проверки сонара, то они быстрые но весьма простые и способны лишь указать на неправильно расставленные пробелы, или не верном описании параметров в процедурах и функциях. Количество таких проверок мало и они все в не покрывают стандарты и методики разработки как в АПК. Как я понимаю, проверки сонара не сопоставимы с проверками АПК.
Есть ли какой механизм, как эти проверки уложить в короткий срок? Про плагин для EDT знаю, поставили его, но работать в EDT не возможно в этом случае. Все жутко тормозит.
Как вы бы посоветовали это организовать, чтобы техдолг не рос и проверки занимали мало времени? Осуществлять проверки раз в день по расписанию и рассылать отчеты? Как мне кажется это не эффективно.
* выявить нужные проверки из АПК и попробовать "протолкать" их реализации в ближайшие релизы BSL LS.
* дописать свои проверки самостоятельно (нужны познания в java).
* посмотреть на "пульский" плагин, вдруг там есть проверки, которые вам нужны.
Так же есть способ следить за большинством проверок до "общего анализа" в SonarQube с помощью PhoenixBSL.
ERROR: Error during SonarScanner execution
ERROR: Not authorized. Please check the properties sonar.login and sonar.password.
Не подскажете, где нужно вводить авторизацию?
11:53:48.015 ERROR: Error during SonarQube Scanner execution
Not inside a Git work tree: C:\sonar_1c\project1c\src
12:02:04.101 INFO: Sensor Zero Coverage Sensor (done) | time=893ms
12:02:04.136 INFO: SCM Publisher SCM provider for this project is: git
12:02:04.215 INFO: SCM Publisher 12631 source files to be analyzed
12:02:04.375 INFO: SCM Publisher 0/12631 source files have been analyzed (done) | time=141ms
12:02:04.539 INFO: ------------------------------------------------------------------------
12:02:04.539 INFO: EXECUTION FAILURE
12:02:04.539 INFO: ------------------------------------------------------------------------
12:02:04.546 INFO: Total time: 1:13:57.197s
12:02:13.692 INFO: Final Memory: 1196M/4000M
12:02:13.692 INFO: ------------------------------------------------------------------------
что я делаю не так ?
У меня одного нет файла wrapper.conf в этом каталоге?
К сожалению это не так, сонар принципиально не подтягивает авторов комитетов хотя пользователи с такими емайл есть :-(
(265)
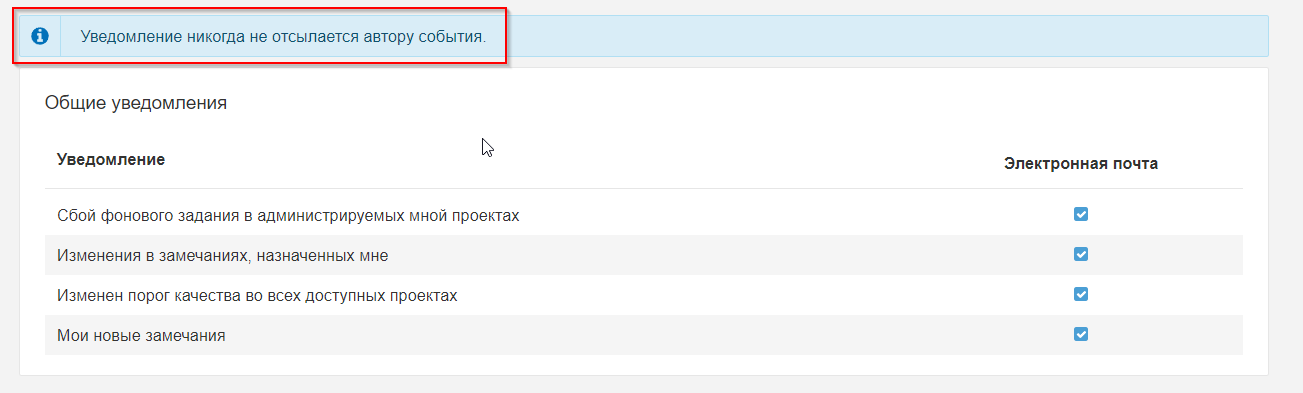
дело было в параметре GIT_DEPTH но ставит как то не всегда, но не суть. Еще одна беда не посылает сонар автору коммита о том что есть проблемы с его кодом :(
Админу шлет анализы проекта и т.п., а авторам нет :(

Вы можете заказать платную консультацию или разработку у автора. Будет создан приватный заказ на «Бирже заказов» для автора.
№ 1089670
Создание 07.07.19 16:00
Обновление 30.10.20 12:43
Просмотры 133592
Загрузки 0
Рейтинг
449
Комментарии 270
Код открыт Да
Рубрики Рефакторинг и качество кода
Кому Разработчик
Тип файла Нет файла
Платформа Не имеет значения
Конфигурация Универсальные
Операционная система Не имеет значения
Страна Россия
Отрасль Не имеет значения
Налоги Не имеет значения
Вид учета Не имеет значения
Доступ к файлу Бесплатно (free)