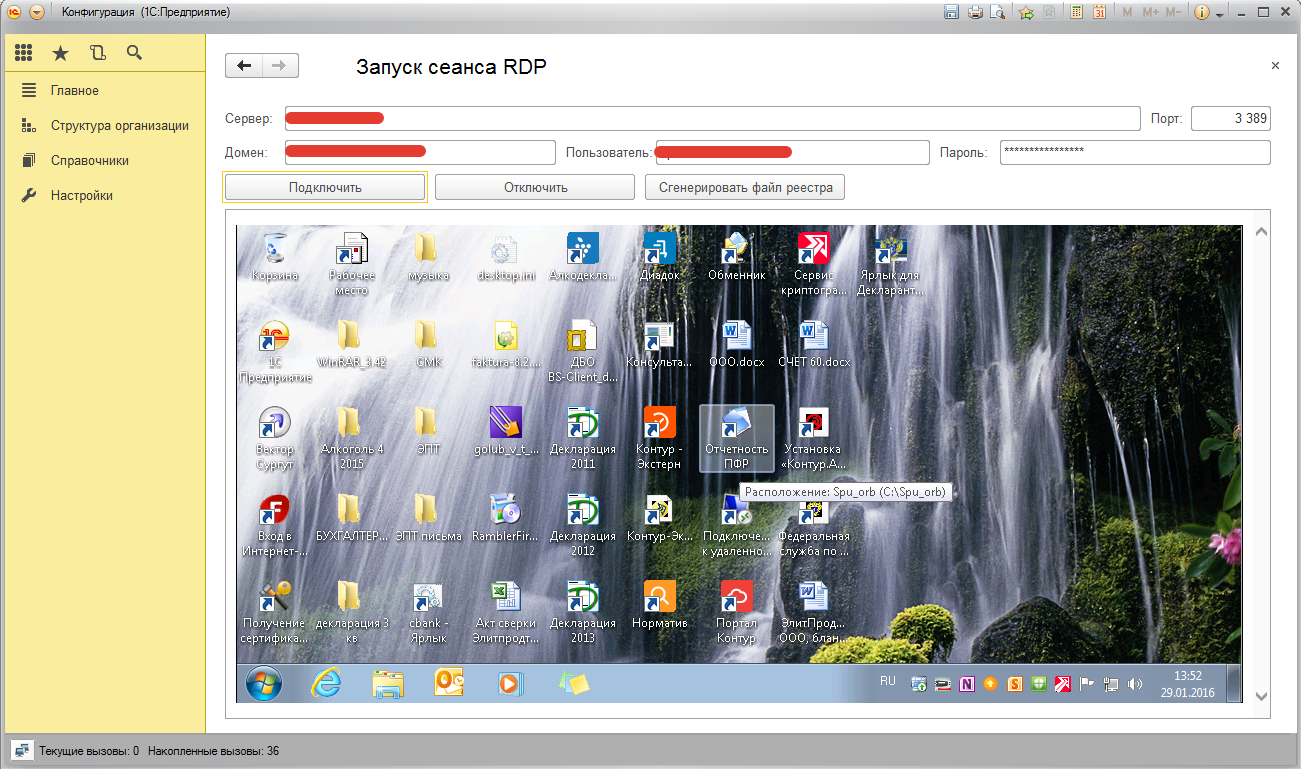
Запуск сеанса RDP с заданным именем пользователя и паролем (управляемые формы)
Администрирование - Удаленное управление

Файлы
ВНИМАНИЕ: Файлы из Базы знаний - это исходный код разработки. Это примеры решения задач, шаблоны, заготовки, "строительные материалы" для учетной системы. Файлы ориентированы на специалистов 1С, которые могут разобраться в коде и оптимизировать программу для запуска в базе данных. Гарантии работоспособности нет. Возврата нет. Технической поддержки нет.
Подписка PRO — скачивайте любые файлы со скидкой до 85% из Базы знаний
Оформите подписку на компанию для решения рабочих задач
Оформить подписку и скачать решение со скидкойВы можете заказать платную доработку или адаптацию этой разработки под вашу конфигурацию на «Бирже заказов».
- 0% комиссии — оплата напрямую исполнителю;
- Исполнители любого масштаба — от отдельных специалистов до команд под проект;
- Прямой обмен контактами между заказчиком и исполнителем;
- Безопасная сделка — при необходимости;
- Рейтинги, кейсы и прозрачная система откликов.
Само подключение к удаленному рабочему столу в качестве параметров не может принимать логин и пароль - их необходимо вводить вручную. Единственный найденный на просторах инфостарта вариант (//infostart.ru/public/193332/) не подходил по одной простой причине - там обычные формы, а на управляемых формах нет возможности добавления компонента ActiveX. Уточню - нет документированной фирмой 1С возможности.
Решение было найдено - запуск ActiveX через поле HTML документа, размещенного на управляемой форме. Но если с такими компонентами, как WMP или PDF все ровно (они подписаны как безопасные), то с компонентом Microsoft RDP пришлось повозиться. Вся проблема заключается в настройках последних версий IE, в которых запуск неподписанных компонентов ActiveX по умолчанию запрещен, а если разрешить этот запуск - то при каждом запуске IE будет кричать об этом и настойчиво предлагать сбросить настройки на безопасные.
Решение проблемы:
- Изменить уровень безопасности для зоны Надежные сайты на Особый (заданный вручную);
- Снять галочку Для всех сайтов этой зоны требуется проверка серверов (https:) в списке безопасных сайтов;
- Добавить about:blank (именно он выступает в роли сайта при использовании ActiveX компонентов в теле HTML-документа на управляемой форме);
- Включить параметр Использование элементов управления ActiveX, не помеченных как безопасные для использования.
Собственно, все это можно доверить REG-файлу, который можно сгенерировать прямо из формы размещенной здесь обработки!
Надеюсь, пример обработки сэкономит вам кучу времени и нервов при решении аналогичной задачи.
P.S. Работоспособность данного метода отлаживалась на Майкрософт Windows 8.1 Профессиональная, Internet Explorer 11, 1С:Предприятие 8.3 (8.3.6.2152)
Обновление от 02.02.2016
1. Исправлена генерация файла реестра (вместо ANSI файл по-умолчанию сохранялся в формате UTF-8, не допустимом для файла импорта реестра), теперь должно экспортироваться без ошибок.
Вступайте в нашу телеграмм-группу Инфостарт